José Palanco
Écrit par

José Palanco

José Ramón Palanco est le PDG/CTO de Plexicus, une entreprise pionnière dans le domaine de l'ASPM (Application Security Posture Management) lancée en 2024, offrant des capacités de remédiation alimentées par l'IA. Auparavant, il a fondé Dinoflux en 2014, une startup de Threat Intelligence qui a été acquise par Telefonica, et travaille avec 11paths depuis 2018. Son expérience inclut des rôles au département R&D d'Ericsson et chez Optenet (Allot). Il est titulaire d'un diplôme en ingénierie des télécommunications de l'Université d'Alcala de Henares et d'un master en gouvernance des TI de l'Université de Deusto. En tant qu'expert reconnu en cybersécurité, il a été conférencier lors de diverses conférences prestigieuses, notamment OWASP, ROOTEDCON, ROOTCON, MALCON et FAQin. Ses contributions au domaine de la cybersécurité incluent de nombreuses publications CVE et le développement de divers outils open source tels que nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, et plus encore.

Top 15 des outils de pentest IA pour 2026 : agents autonomes classés et comparés
Review

Top 15 des outils de pentest IA pour 2026 : agents autonomes classés et comparés

Le marché du pentest IA en 2026 se divise en trois voies : les agents autonomes qui exploitent les systèmes en production, les plateformes BAS qui émulent les techniques adverses, et les fournisseurs PTaaS qui enveloppent les testeurs humains avec de l'IA. Nous avons classé 15 d'entre eux selon l'évidence à périmètre signé, la vérification par rejeu et la transparence tarifaire pour vous aider à choisir le bon outil pour votre prochain pentest.

José Palanco José Palanco ·
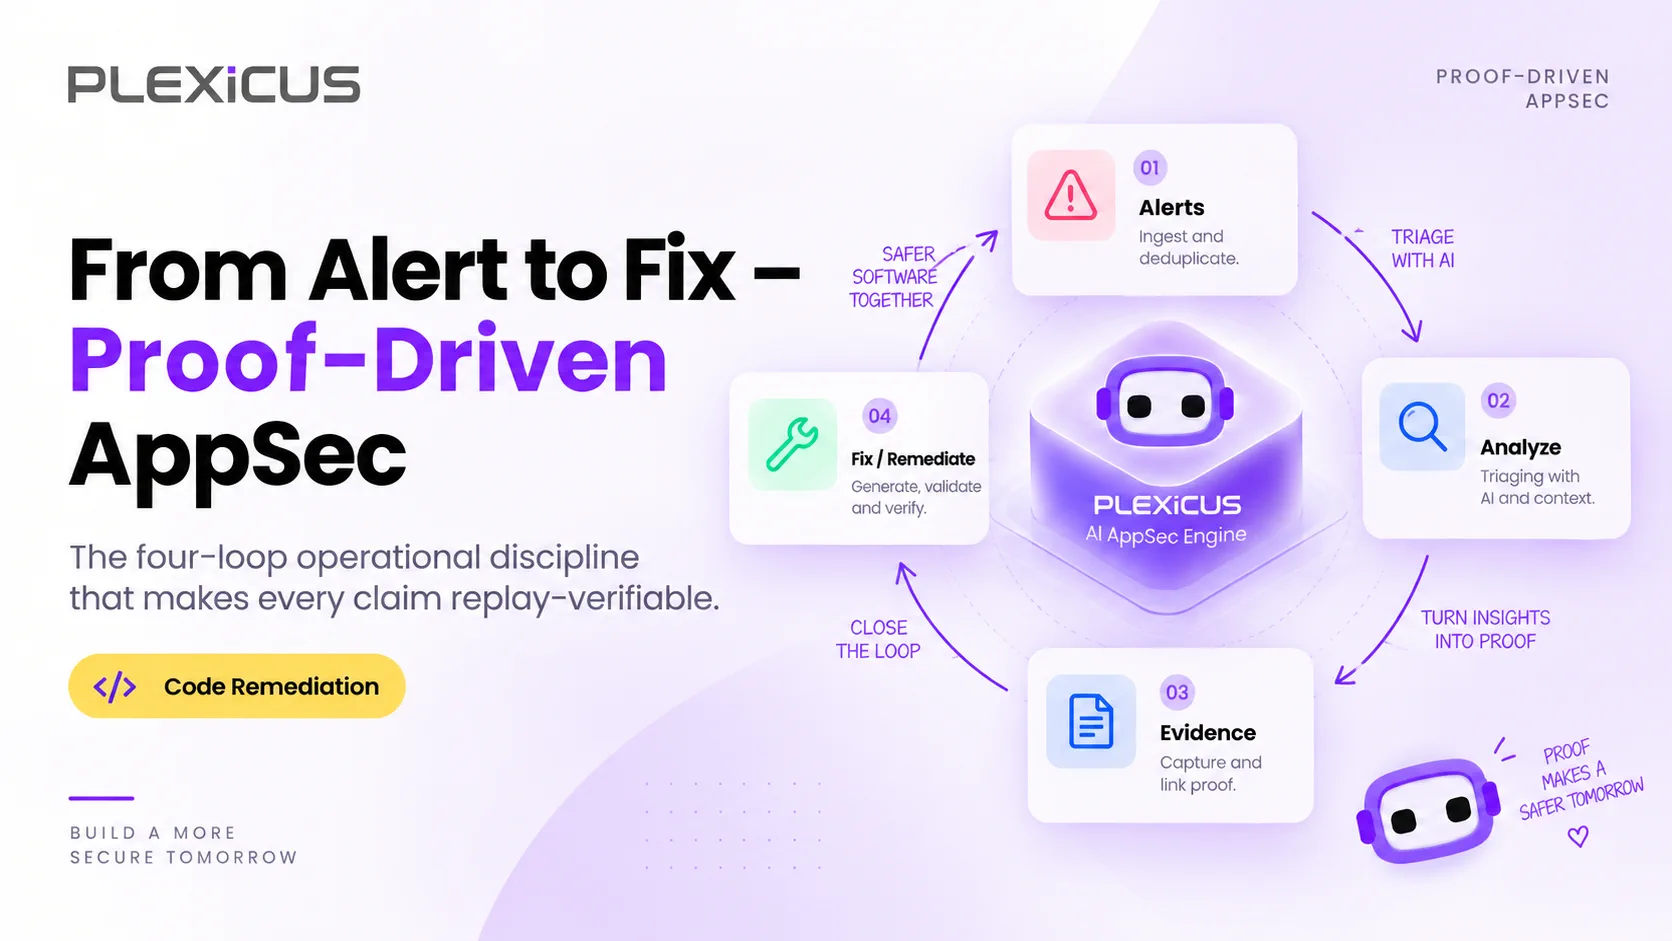
De l'alerte au correctif : fermer la boucle avec l'AppSec pilotée par les preuves
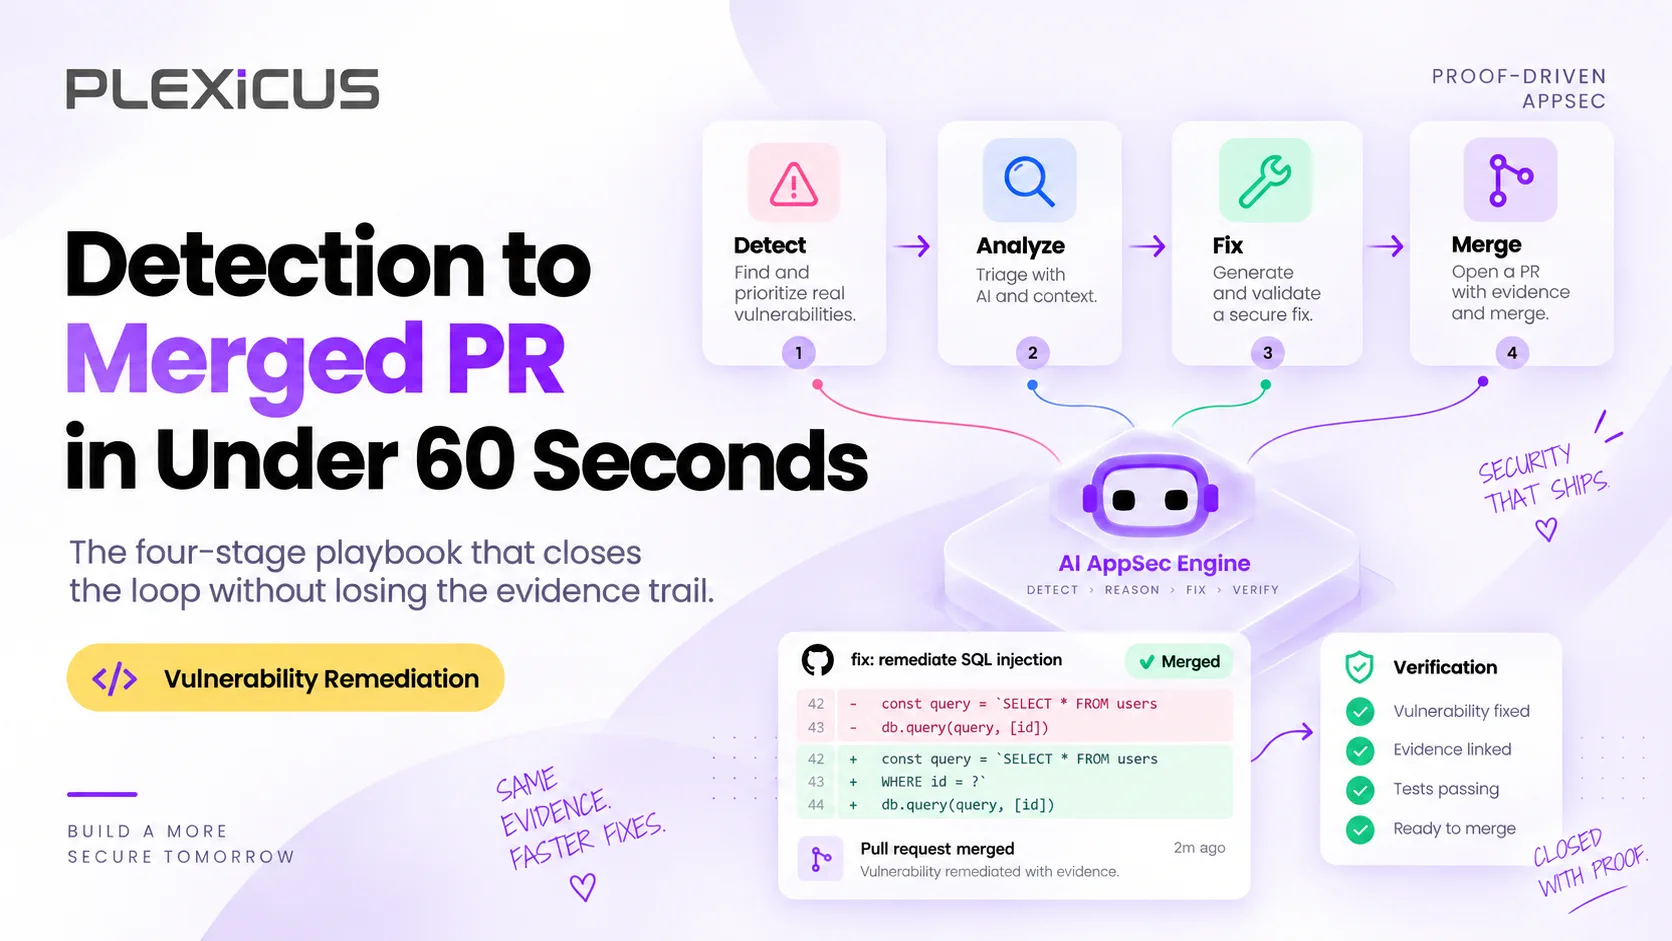
Code Remediation

De l'alerte au correctif : fermer la boucle avec l'AppSec pilotée par les preuves

La plupart des programmes de sécurité sont une série de boucles déconnectées — alerte, tri, correctif, audit, nouveau correctif, nouvel audit. L'AppSec pilotée par les preuves ferme la boucle une fois et rend chaque étape démontrable. Voici la définition canonique, la structure à quatre boucles et ce que cela donne en production.

José Palanco José Palanco ·
L'Arsenal DevSecOps : De zéro à héros
Learn

L'Arsenal DevSecOps : De zéro à héros

Exécuter `trivy image` n'est pas du DevSecOpsc'est de la génération de bruit. La véritable ingénierie de sécurité concerne le rapport signal-bruit. Ce guide fournit des configurations de qualité production pour 17 outils standards de l'industrie afin de stopper les vulnérabilités sans arrêter l'entreprise, organisées en trois phases : pré-engagement, gardiens CI et analyse à l'exécution.

José Palanco José Palanco ·
Réduisez le bruit : faites en sorte que vos outils de sécurité fonctionnent réellement pour vous
Learn

Réduisez le bruit : faites en sorte que vos outils de sécurité fonctionnent réellement pour vous

Installer un outil de sécurité est la partie facile. La partie difficile commence le 'Jour 2', lorsque cet outil signale 5 000 nouvelles vulnérabilités. Ce guide se concentre sur la gestion des vulnérabilités : comment filtrer les alertes en double, gérer les faux positifs et suivre les métriques qui mesurent réellement le succès. Apprenez à passer de la 'découverte de bugs' à la 'réparation des risques' sans submerger votre équipe.

José Palanco José Palanco ·
Meilleurs outils SCA en 2025 : analyser les dépendances, sécuriser votre chaîne d'approvisionnement logicielle
Review

Meilleurs outils SCA en 2025 : analyser les dépendances, sécuriser votre chaîne d'approvisionnement logicielle

Les applications modernes dépendent beaucoup des bibliothèques tierces et open-source. Cela accélère le développement, mais augmente également le risque d'attaques. Chaque dépendance peut introduire des problèmes tels que des failles de sécurité non corrigées, des licences risquées ou des packages obsolètes. Les outils d'analyse de la composition logicielle (SCA) aident à résoudre ces problèmes.

José Palanco José Palanco ·
Sécurité des applications web : meilleures pratiques, tests et évaluation pour 2026
Cybersecurity

Sécurité des applications web : meilleures pratiques, tests et évaluation pour 2026

La sécurité des applications web est essentielle pour protéger vos applications contre les cyberattaques qui ciblent les données sensibles et perturbent les opérations. Ce guide couvre l'importance de la sécurité des applications web, les vulnérabilités courantes, les meilleures pratiques et les méthodes de test, vous aidant à sécuriser votre application, à assurer la conformité et à maintenir la confiance des utilisateurs

José Palanco José Palanco ·
15 tendances DevSecOps pour sécuriser votre entreprise
Cybersecurity

15 tendances DevSecOps pour sécuriser votre entreprise

Une violation de sécurité cauchemardesque est devenue une réalité pour de nombreuses entreprises européennes. Découvrez les 15 tendances DevSecOps transformatrices que vous devez connaître pour rester hors de la liste des violations.

José Palanco José Palanco ·
Le guide consultatif ultime pour la gestion de la posture de sécurité des applications (ASPM)
Application Security

Le guide consultatif ultime pour la gestion de la posture de sécurité des applications (ASPM)

Si vous développez ou gérez des logiciels aujourd'hui, vous jonglez probablement avec des micro-services, des fonctions sans serveur, des conteneurs, des packages tiers et une avalanche de cases de conformité à cocher. Chaque élément en mouvement génère ses propres résultats, tableaux de bord et alertes rouges furieuses. Avant longtemps, la visibilité des risques ressemble à une conduite dans le brouillard de San Francisco à 2 heures du matin : vous savez que le danger est là, mais vous ne pouvez pas vraiment le voir.

José Palanco José Palanco ·
Plexicus obtient un investissement de 150 000 $ de Microsoft
Investment

Plexicus obtient un investissement de 150 000 $ de Microsoft

Plexicus a obtenu un investissement de 150 000 $ de Microsoft pour étendre son infrastructure cloud. Ce financement améliorera la performance, l'évolutivité et la fiabilité du système, permettant à Plexicus de soutenir davantage d'entreprises avec des solutions d'entreprise alimentées par l'IA.

José Palanco José Palanco ·
Plexicus et Céfiros renforcent la cybersécurité dans 19 pays
Cybersecurity

Plexicus et Céfiros renforcent la cybersécurité dans 19 pays

Une nouvelle collaboration entre Plexicus et Céfiros vise à améliorer la sécurité des applications dans 19 pays en Amérique latine et en Ibérie. Cette collaboration en cybersécurité apporte des solutions avancées de gestion de la posture de sécurité des applications (ASPM) aux organisations cherchant à se défendre de manière proactive contre les menaces cybernétiques.

José Palanco José Palanco ·
Prêt à valider l'essentiel ?

Prêt à valider ce qui compte.

Plexicus est Proof-Driven AppSec : findings validés, compréhension contextuelle et remédiation relue — ancrée dans la preuve, scopée avec vous.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit

Teams with fewer than 50 developers: start a 14-day Trial instead of booking a demo. Start a 14-day Trial →

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)