La leçon AppSec de Tailworm : prouver la frontière de privilèges, au-delà de la connexion
Une méthode pratique pour tester les autorisations, relier le code aux impacts et examiner les corrections avec Plexicus.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
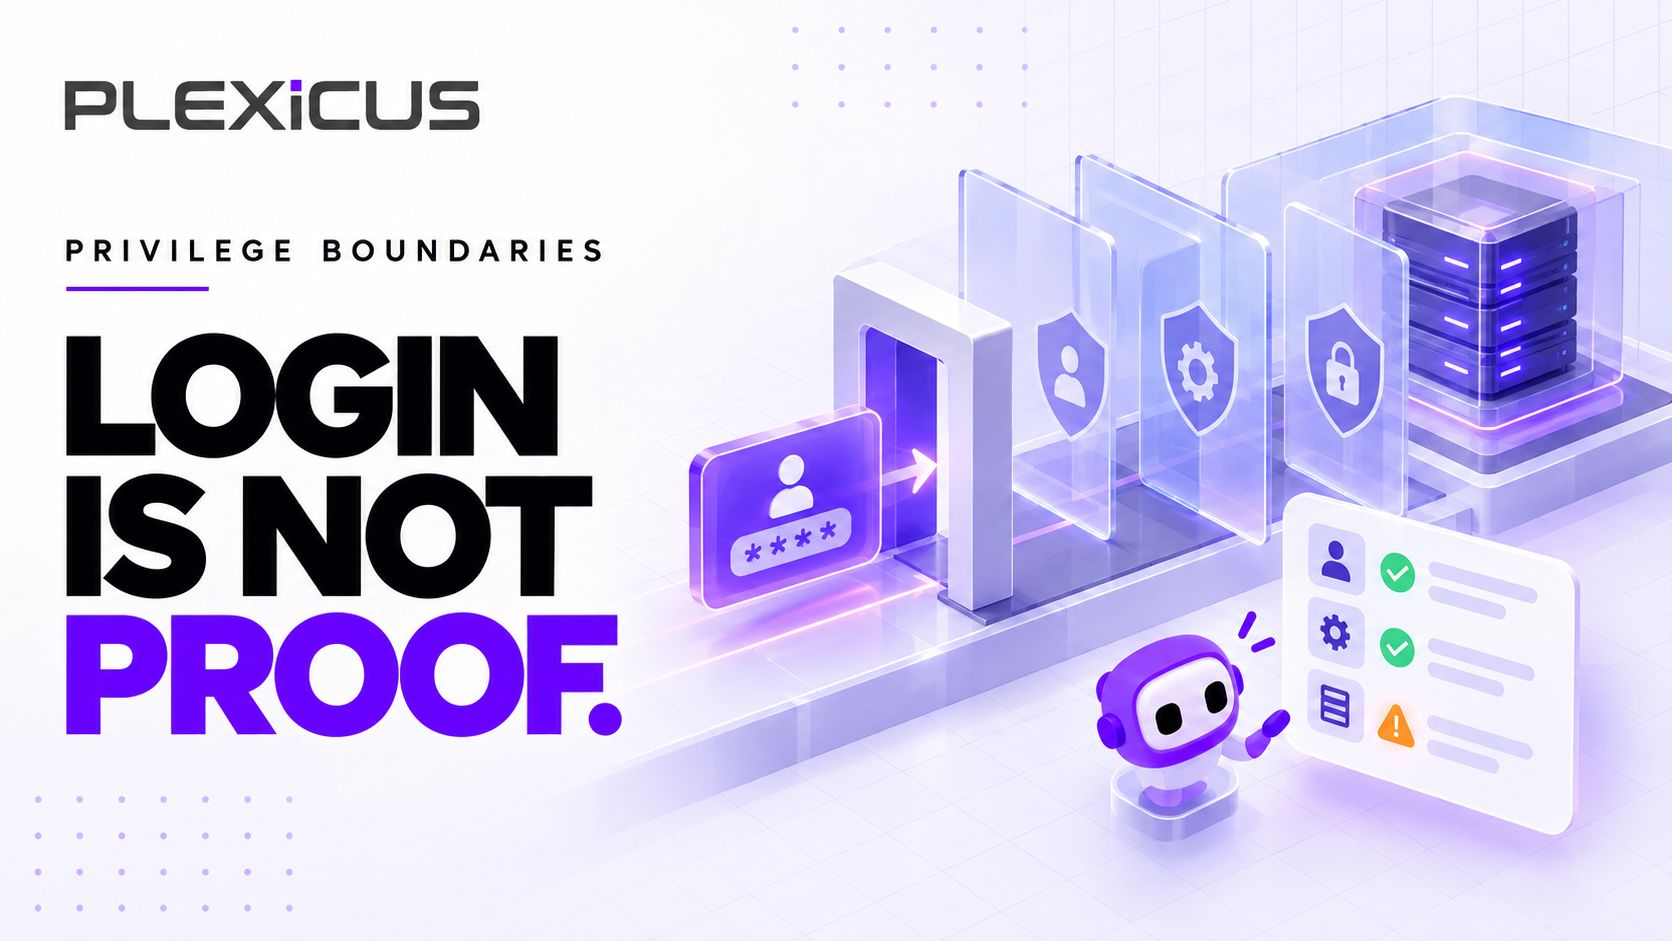
Découvrir AI Swarm PentestUne connexion réussie marque le début d’un test de sécurité. Elle ne prouve pas que l’identité authentifiée puisse uniquement effectuer les opérations prévues. La question suivante est décisive : que peut-elle faire exécuter à un composant plus privilégié ?
Les chercheurs de Tailworm décrivent des problèmes de frontières de privilèges dans Tailscale v1.104.2 et headscale v0.29.5. Il s’agit de leurs affirmations, non de résultats reproduits indépendamment par Plexicus. Rapport.
Nous transformons ce signal en plan d’évaluation pour vos applications. Nous n’affirmons ni que votre environnement est vulnérable ni que Plexicus a découvert ces problèmes. Consultez les bulletins du fournisseur pour ses avis publiés.
Examiner l’opération après l’authentification
Imaginons qu’un agent de support puisse prévisualiser un export client. Le processus serveur dispose d’identifiants donnant accès à tous les clients. Même si l’agent est correctement connecté, le processus doit respecter son périmètre. La connexion et le traitement peuvent réussir alors que l’isolation entre clients est rompue.
Appliquez ce raisonnement aux assistants IA utilisant des outils privilégiés, aux webhooks de déploiement et aux API déléguant à un compte de service. Identifiez le demandeur, l’opération, la ressource et l’identité qui agit réellement. La documentation Tailscale SSH explique son modèle spécifique ; elle ne démontre pas le comportement d’une autre application.
Construire une matrice de tests
Utilisez des comptes synthétiques et des ressources jetables dans un environnement autorisé. Fixez les résultats attendus avant les essais.
| Identité | Opération | Preuve attendue |
|---|---|---|
| Propriétaire du client A | Lire son export | Données synthétiques et propriétaire journalisé |
| Membre du client A | Lire un export réservé aux administrateurs | Refus ; aucune tâche créée |
| Propriétaire du client B | Lire l’export de A | Refus ; aucune donnée interclient |
| Compte révoqué | Réutiliser un ancien lien | Résultat conforme à la politique documentée |
| Processus privilégié | Exécuter une demande hors du périmètre du demandeur | Contrôle appliqué à l’opération effective |
Un code HTTP ne suffit pas. Une demande refusée peut malgré tout déclencher une tâche. Inspectez réponse, ressource et événement d’audit. OWASP recommande le moindre privilège, le refus par défaut et la vérification des autorisations à chaque requête. Guide d’autorisation.
Tester les changements entre vérification et utilisation
L’appartenance à une organisation, le propriétaire d’un objet ou une approbation peuvent changer. MITRE décrit la séparation vulnérable entre contrôle et utilisation comme une condition de concurrence TOCTOU. CWE-367.
Pour un export, précisez les contrôles requis à la réception, au lancement du traitement et au téléchargement. Quels changements doivent invalider une tâche en attente ? Vérifiez cette décision avec un changement maîtrisé et des données fictives. Limitez les essais concurrents pour préserver les autres utilisateurs.
Relier validation, code et correction examinable
Plexicus présente AI Swarm Pentest pour des évaluations délimitées avec preuves et Deep Code Analysis pour le contexte du code et des impacts. Ces descriptions permettent de discuter de ce processus ; elles ne garantissent pas la couverture de chaque protocole, service d’infrastructure ou problème de concurrence.
Partez d’une question précise : un membre peut-il amener le processus d’export à lire un enregistrement synthétique d’un autre client ? Convenez des identités, des actifs, des exclusions et des conditions d’arrêt. Le résultat doit indiquer la version et la configuration testées. Un chemin non testé reste non testé.
Reliez ensuite le comportement au code qui choisit le client, résout la ressource et crée la tâche. La proposition de correction doit montrer où les droits du demandeur cessent d’être appliqués. Après modification, rejouez le cas interdit et une demande légitime. Bloquer les deux ne répare pas correctement la fonction.
Conservez requête et réponse expurgées des secrets, effet observé, emplacement du code, politique attendue et résultat du nouveau test. Distinguez signalé, reproduit, correction proposée, fusionné et revérifié. Une fusion ne prouve pas que la version déployée protège la frontière.
Mesurer les frontières démontrées
Mesurez combien de parcours critiques disposent d’une politique explicite, d’un test négatif reproductible et d’un résultat vérifié sur la version déployée. Cela aide à choisir la prochaine action.
Vous souhaitez appliquer cette méthode ? Demandez AI Swarm Pentest ou découvrez Deep Code Analysis. Apportez un parcours critique et son modèle de rôles pour définir une frontière concrète à valider.