Qu’est-ce qu’une XBOM ? SBOM, CBOM et AIBOM dans un seul inventaire : le guide 2026
Un guide complet de la XBOM en 2026 : ce que couvrent la SBOM, la CBOM et l’AIBOM, comment VEX transforme un inventaire en décisions, les normes et les règles applicables, et comment en construire une qui reste à jour.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLa majeure partie du code de votre produit n’a pas été écrite par votre équipe.
Il est arrivé sous forme de paquets open source, de bibliothèques cryptographiques et, désormais, de modèles d’IA et des fournisseurs qui les servent.
Une XBOM (nomenclature étendue, ou extended bill of materials) est un inventaire unique qui réunit trois registres : les composants logiciels que vous livrez (SBOM), la cryptographie qu’ils utilisent (CBOM) et les modèles et jeux de données d’IA dont ils dépendent (AIBOM), avec une identité unique pour chaque élément dans les trois vues.
La nomenclature logicielle est la partie que la plupart des équipes connaissent. Elle répond à la question « quelles bibliothèques se trouvent dans ce build ? ».
Elle ne répond pas à « lesquels de nos services signent encore des jetons avec RSA ? » ni à « quels dépôts appellent l’API d’un modèle externe ? ». Ces questions viennent désormais des auditeurs, des régulateurs et de votre propre équipe de réponse aux incidents.
La pression est mesurable. Dans la synthèse de son Data Breach Investigations Report 2026, Verizon indique que les violations impliquant un tiers ont atteint 48 % des violations de son jeu de données, en hausse de 60 % par rapport à l’année précédente. Le même rapport constate que l’exploitation de vulnérabilités était le vecteur d’accès initial connu le plus fréquent dans les violations non causées par une erreur ou un usage abusif, avec 31 %.
Vous ne pouvez pas corriger, remplacer ni expliquer un composant dont vous ignorez la présence.
Ce guide explique ce qu’est une XBOM, en quoi la SBOM, la CBOM et l’AIBOM diffèrent, quelle place occupe VEX, quelles normes et règles s’appliquent en 2026, et comment construire un inventaire qui reste à jour au lieu de vieillir dans un dossier.
Qu’est-ce qu’une XBOM ?
Une XBOM est un inventaire de tout ce qui compose votre logiciel, et pas seulement de ses paquets.
Le « X » signifie « extended » (étendue). Elle étend la nomenclature logicielle avec d’autres types de nomenclatures qui décrivent le même produit sous des angles différents.
Dans ce guide, comme dans Plexicus, XBOM désigne trois nomenclatures reliées entre elles :
| Nomenclature | Ce qu’elle recense | La question à laquelle elle répond |
|---|---|---|
| SBOM | Bibliothèques, paquets et dépendances, avec versions, licences et identifiants | Quel code tiers se trouve dans ce produit ? |
| CBOM | Algorithmes, tailles de clé, primitives et lieux d’utilisation | Sur quelle cryptographie ce produit repose-t-il ? |
| AIBOM | Modèles, jeux de données, fournisseurs et leurs indicateurs de risque | De quelle IA ce produit dépend-il, et d’où vient-elle ? |
« XBOM » n’est pas le nom d’une norme. C’est le nom d’une pratique, et le terme est employé dans des sens différents selon les acteurs du secteur.
Les normes sous-jacentes sont les formats de données : CycloneDX et SPDX.
Cette distinction compte face à un auditeur. Personne ne demande « un fichier XBOM ».
On vous demande une SBOM dans un format reconnu, une liste des ressources cryptographiques ou une documentation sur les modèles et les données d’un système d’IA. Une XBOM vous permet de répondre aux trois depuis une seule source.
Que signifie « une identité unique dans toutes les vues » ?
Un composant, une clé ou un modèle doit être le même enregistrement, que vous le regardiez depuis la vue logicielle, la vue cryptographique ou la vue IA.
Si un service de paiement intègre une bibliothèque TLS, cette bibliothèque est un composant de la SBOM. Les algorithmes qu’elle utilise sont des ressources cryptographiques de la CBOM. Les deux doivent pointer vers le même dépôt, la même version et le même responsable.
Sans identité partagée, vous avez trois tableurs. Avec elle, vous avez un inventaire.
Pourquoi la XBOM compte en 2026
Quatre choses ont changé entre 2024 et 2026, et chacune pousse les inventaires au-delà de la SBOM.
1. La référence SBOM elle-même a été réécrite. Le 29 juillet 2026, la CISA, la NSA, le FBI et des partenaires internationaux ont publié les 2026 Minimum Elements for a Software Bill of Materials. Selon la CISA, le document met à jour et remplace les éléments minimaux publiés par la NTIA en 2021.
L’annonce de la CISA précise que les nouveaux éléments minimaux s’appliquent aux SBOM de tous les logiciels, y compris les logiciels open source, les logiciels d’IA et les logiciels en tant que service. Elle énumère aussi de nouveaux éléments comme Component Hash Algorithm, Component License, SBOM Tool Name et SBOM Generation Context.
Une SBOM construite selon la liste de 2021 ne satisfait plus la référence actuelle.
2. La cryptographie a désormais une échéance. En août 2024, le NIST a publié ses trois premières normes finalisées de chiffrement post-quantique : FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) et FIPS 205 (SLH-DSA).
En octobre 2026, le NIST a publié la version finale de NIST IR 8547, Transition to Post-Quantum Cryptography Standards. Elle indique que le NIST rendra obsolète la cryptographie à clé publique vulnérable au quantique après 2030 et l’interdira dans ses normes et lignes directrices après 2035.
Le rapport demande aux organisations de traiter la migration comme une priorité actuelle, « en commençant par les inventaires cryptographiques ». Vous ne pouvez pas migrer un algorithme que vous n’avez pas trouvé.
3. Les composants d’IA sont entrés dans la chaîne d’approvisionnement. Votre produit peut désormais appeler un modèle hébergé, livrer un fichier de modèle auto-hébergé ou dépendre d’un jeu de données.
Le document 2026 de la CISA indique que les systèmes d’IA peuvent comporter des composants que les éléments minimaux ne capturent pas, et renvoie au type d’informations que les ingénieurs appellent model cards et data cards. Il précise ensuite clairement qu’il n’ajoute pas d’éléments pour les systèmes d’IA.
À la place, le même document renvoie à des recommandations conjointes distinctes sur les éléments minimaux des SBOM pour l’IA, publiées par la CISA et ses partenaires du G7 en mai 2026.
Une AIBOM vous permet de mettre ces recommandations en pratique dans votre propre logiciel.
4. La réglementation a transformé les inventaires en obligations. Le Cyber Resilience Act de l’UE (Règlement (UE) 2024/2847) impose aux fabricants de produits comportant des éléments numériques d’établir une nomenclature logicielle. Ses obligations de signalement s’appliquent depuis le 11 septembre 2026, et ses obligations principales s’appliquent à partir du 11 décembre 2027, selon la Commission européenne.
Ajoutez les chiffres de remédiation de la synthèse 2026 de Verizon : seulement 26 % des vulnérabilités critiques inscrites au catalogue Known Exploited Vulnerabilities de la CISA ont été entièrement corrigées par les organisations en 2025, contre 38 % l’année précédente, et le délai médian de résolution complète est passé à 43 jours.
Une remédiation lente commence par une découverte lente. Un inventaire que vous pouvez interroger est la première étape pour savoir quels systèmes un nouvel avis de sécurité touche.
SBOM ou XBOM : quelle est la différence ?
Une SBOM est une liste de composants logiciels. Une XBOM est un ensemble de listes reliées sur le même produit.
| SBOM | XBOM | |
|---|---|---|
| Périmètre | Composants logiciels tiers et internes | Composants logiciels, ressources cryptographiques, modèles et jeux de données d’IA |
| Question type | « Utilisons-nous log4j-core 2.14.1 ? » | « L’utilisons-nous, quels algorithmes le service emploie-t-il et quel modèle appelle-t-il ? » |
| Normes | CycloneDX, SPDX, éléments minimaux 2026 de la CISA | Les mêmes formats, avec leurs capacités dédiées à la cryptographie et à l’IA |
| Utilisateurs principaux | Sécurité, juridique, achats | Sécurité, juridique, achats, responsables de la cryptographie, gouvernance de l’IA |
| Mode d’échec | Recense les paquets, manque la cryptographie et les modèles | Devient trois listes déconnectées si l’identité n’est pas partagée |
Une XBOM ne remplace pas la SBOM. La SBOM en est la première et la plus grande partie, et chaque règle applicable aux SBOM s’applique toujours à l’intérieur d’une XBOM.
SBOM, CBOM et AIBOM
Les trois nomenclatures répondent à des questions d’audit différentes et sont lues par des personnes différentes.
| SBOM | CBOM | AIBOM | |
|---|---|---|---|
| Unité d’inventaire | Composant (paquet, bibliothèque, module) | Ressource cryptographique (algorithme, clé, certificat, protocole) | Modèle, jeu de données, fournisseur |
| Champs clés | Nom, version, producteur, identifiants, licence, empreinte, dépendances | Algorithme, taille de clé ou paramètres, primitive, lieu d’utilisation | Fournisseur, version, provenance des jeux de données, licence, model card |
| Principal risque révélé | Vulnérabilités connues, conflits de licence, composants obsolètes | Algorithmes obsolètes ou vulnérables au quantique, tailles de clé faibles | Sérialisation non sûre, flux de données externes, licences restreintes, documentation manquante |
| Moteur | Éléments minimaux 2026 de la CISA, CRA de l’UE | Transition post-quantique du NIST | Obligations documentaires de l’AI Act de l’UE, gouvernance interne de l’IA |
| Prise en charge CycloneDX | SBOM | CBOM | ML-BOM |
| Prise en charge SPDX | Profils Core et Software | Pas de profil dédié dans SPDX 3.0.1 | Profils AI et Dataset |
XBOM ou inventaire des actifs
Un inventaire des actifs informatiques recense les machines, les comptes et les licences que vous avez achetés. Une XBOM recense ce à partir de quoi votre propre logiciel est construit.
Les deux se rejoignent au déploiement, mais ils répondent à des questions différentes. Un inventaire des actifs vous dit quels serveurs exécutent un service. Une XBOM vous dit ce qu’il y a à l’intérieur du service.
La nomenclature logicielle (SBOM)
La SBOM est le registre formel des composants de votre logiciel et de leurs relations.
Le CRA utilise presque la même définition : un registre formel contenant les détails et les relations dans la chaîne d’approvisionnement des composants inclus dans les éléments logiciels d’un produit comportant des éléments numériques.
Que doit contenir une SBOM en 2026 ?
Le document 2026 de la CISA définit 17 champs de données répartis en deux groupes. Le PDF complet les énumère dans son annexe A.
| Groupe | Champs de données |
|---|---|
| Métadonnées de la SBOM (9) | SBOM Author, SBOM Author Signature, SBOM Data Format Name, SBOM Data Format Version, SBOM Generation Context, SBOM Timestamp, SBOM Tool Name, SBOM Tool Version, SBOM Version |
| Données des composants (8) | Component Producer, Component Name, Component Version, Component Identifiers, Component Hash Value, Component Hash Algorithm, Component License, Component Dependency Relationship |
Le document ajoute six éléments de pratique en plus des champs : Accommodation of Updates to SBOM Data, Coverage, Distribution and Delivery, Explicitly Identifying Unknown Information, Frequency et Machine-Processable Data.
Deux changements ressortent pour les praticiens.
SBOM Generation Context enregistre la phase du cycle de vie au cours de laquelle la SBOM a été produite. Une SBOM générée à partir d’un manifeste source décrit une intention. Une SBOM générée à partir d’un artefact de build décrit ce qui a été livré.
Les champs Component Hash permettent à un consommateur de vérifier que le composant de la SBOM est bien celui de l’artefact, et pas seulement un composant portant le même nom.
Points forts :
- Des formats et des outils matures. La CISA cite SPDX et CycloneDX comme les deux formats largement utilisés.
- Un lien direct avec les données de vulnérabilité grâce à des identifiants comme les package URLs (PURL).
- Une visibilité sur les licences pour la revue juridique.
Limites :
- Une SBOM dit ce qui est présent. Elle ne dit pas si une fonction vulnérable est atteignable ou exploitable.
- Un instantané devient obsolète au build suivant. L’élément Frequency de la CISA demande une nouvelle SBOM à chaque nouveau build ou nouvelle version.
- Elle ne dit rien de la cryptographie ni des modèles d’IA, sauf si vous l’étendez.
Pour un panorama plus large de la façon dont les outils d’analyse des dépendances construisent et utilisent les SBOM, consultez notre guide des outils d’analyse de la composition logicielle.
La nomenclature des éléments cryptographiques (CBOM)
Une CBOM est un inventaire des ressources cryptographiques de votre logiciel : algorithmes, clés, certificats et protocoles, ainsi que le lieu d’utilisation de chacun.
CycloneDX décrit sa capacité CBOM comme un moyen de représenter les algorithmes, les clés, les certificats et leurs relations avec les composants logiciels, afin que les organisations puissent trouver les algorithmes obsolètes ou les certificats expirés.
Pourquoi une CBOM compte maintenant
NIST IR 8547 énumère les algorithmes à clé publique qu’un ordinateur quantique suffisamment puissant casserait, avec leurs dates de transition. Ces dates s’appliquent aux jeux de paramètres indiqués ; les paramètres plus faibles ne relèvent pas de ce calendrier.
| Famille d’algorithmes | Usage | Paramètres | Transition selon NIST IR 8547 |
|---|---|---|---|
| RSA | Signatures numériques et établissement de clés | ≥ 112 bits de sécurité classique | Obsolète après 2030, interdit après 2035 |
| ECDSA | Signatures numériques | ≥ 112 bits de sécurité classique | Obsolète après 2030, interdit après 2035 |
| EdDSA | Signatures numériques | ≥ 128 bits de sécurité classique | Obsolète après 2030, interdit après 2035 |
| DH et MQV sur corps finis | Établissement de clés | ≥ 112 bits de sécurité classique | Obsolète après 2030, interdit après 2035 |
| DH et MQV sur courbes elliptiques | Établissement de clés | ≥ 112 bits de sécurité classique | Obsolète après 2030, interdit après 2035 |
Les remplaçants comprennent les normes finalisées par le NIST en 2024 : ML-KEM pour l’établissement de clés, ML-DSA et SLH-DSA pour les signatures.
Une migration post-quantique est un problème de recherche avant d’être un problème d’ingénierie. L’algorithme se cache dans une bibliothèque JWT, une configuration TLS, un appel de chiffrement de disque ou une étape de signature de votre pipeline de livraison.
Ce qu’enregistre une CBOM utile :
- L’algorithme et ses paramètres, par exemple une taille de clé ou une courbe nommée.
- La primitive : chiffrement par bloc, signature, accord de clé, hachage.
- Le contexte : TLS, signature de jetons, données au repos, signature de code.
- Le dépôt et le composant où il a été trouvé.
- Une classification exploitable : résistant au quantique, vulnérable au quantique, obsolète ou faible.
Points forts :
- Transforme un plan post-quantique en une liste de changements concrets.
- Trouve les configurations faibles qui posent problème dès aujourd’hui, pas seulement après 2030.
Limites :
- La découverte statique trouve les algorithmes nommés dans le code et la configuration. Les clés négociées à l’exécution, ou la cryptographie enfermée dans des binaires fermés, peuvent nécessiter d’autres éléments de preuve.
- Une entrée de CBOM n’est pas une migration. Chaque élément a toujours besoin d’un responsable, d’un remplaçant et d’un test.
Nous avons traité en profondeur le volet quantique dans La préparation quantique de la chaîne d’approvisionnement logicielle. Ce guide reste centré sur l’inventaire lui-même.
La nomenclature IA (AIBOM)
Une AIBOM est un inventaire de l’IA présente dans votre logiciel : les modèles, les fournisseurs qui les servent, les jeux de données qui les sous-tendent et les indicateurs de risque associés à chacun.
CycloneDX appelle sa version la ML-BOM. Elle représente les modèles, les jeux de données et leurs dépendances, y compris la provenance des jeux de données et la configuration des frameworks d’IA.
La troisième version majeure de SPDX, publiée en avril 2024, organise la spécification en profils. La spécification SPDX 3.0.1 inclut les profils AI et Dataset à côté de Core, Software, Security et Build, et son profil AI définit comment documenter les paquets logiciels d’IA, les modèles et les jeux de données.
Ce à quoi une AIBOM doit répondre :
- Quels modèles chaque dépôt utilise-t-il, dans quelle version, chez quel fournisseur ?
- Le modèle est-il appelé via une API externe, ou livré et exécuté par vous ?
- Quels jeux de données ont été utilisés, et que sait-on de leur provenance et de leur licence ?
- Existe-t-il une model card ? La licence est-elle restreinte ?
- Le fichier du modèle est-il dans un format capable d’exécuter du code au chargement ?
La dernière question passe facilement inaperçue. Certains fichiers de modèle sont enregistrés au format pickle de Python, et la documentation Python avertit que des données pickle malveillantes peuvent exécuter du code arbitraire lors du dépickling. Une AIBOM qui signale la sérialisation non sûre transforme un risque caché en élément de liste.
Points forts :
- Donne à la gouvernance de l’IA un point de départ factuel au lieu d’une enquête déclarative.
- Rend visibles pour les équipes sécurité et confidentialité les flux de données externes vers les fournisseurs de modèles.
Limites :
- Les recommandations sur les SBOM pour l’IA sont jeunes. Le document 2026 de la CISA n’ajoute aucun élément propre à l’IA et renvoie le lecteur aux recommandations distinctes du G7 de mai 2026.
- La provenance ne vaut que ce que publie le producteur du modèle. Une model card manquante est une découverte, pas un vide que vous pouvez combler en devinant.
Pour le volet agents du risque IA, découvrez comment les agents de codage IA sont devenus un vecteur d’attaque de la chaîne d’approvisionnement.
VEX : transformer un inventaire en décisions
Un inventaire qui recense 40 vulnérabilités connues ne vous dit pas lesquelles comptent.
VEX (Vulnerability Exploitability eXchange) est une déclaration lisible par machine indiquant si une vulnérabilité connue affecte réellement un produit donné.
CycloneDX décrit VEX comme un moyen de communiquer l’exploitabilité des composants vulnérables dans le contexte du produit qui les utilise. La CISA a publié les Minimum Requirements for VEX le 21 avril 2023.
La spécification OpenVEX définit quatre statuts :
| Statut | Signification |
|---|---|
not_affected | Aucune remédiation n’est requise. Une justification ou une déclaration d’impact doit être ajoutée. |
affected | Des actions sont recommandées pour corriger ou traiter la vulnérabilité. |
fixed | Ces versions du produit contiennent un correctif. |
under_investigation | On ne sait pas encore si ces versions sont affectées. |
Une déclaration not_affected exige soit une déclaration d’impact en texte libre, soit l’un des cinq libellés de justification suivants : le composant n’est pas présent, le code vulnérable n’est pas présent, le code vulnérable n’est pas dans le chemin d’exécution, le code vulnérable ne peut pas être contrôlé par un adversaire, ou des mesures d’atténuation intégrées existent déjà.
Une déclaration VEX est une affirmation. Sa valeur dépend des preuves qui la soutiennent. « Pas dans le chemin d’exécution » n’a de sens que si quelqu’un a tracé ce chemin.
C’est ici que Proof-Driven AppSec rejoint l’inventaire : la déclaration VEX la plus solide est celle qui est liée à un résultat reproduit, pas à une opinion.
Comment se construit une XBOM
Construire une XBOM est un pipeline, pas un export ponctuel.
Discover -> Normalize and link -> Assess -> Explain (VEX) -> Diff -> Export
1. Découvrir
Analysez chaque dépôt à la recherche de manifestes de dépendances et de fichiers de verrouillage, d’appels et de configurations cryptographiques, ainsi que de références à des modèles, de fichiers de modèle et de SDK de fournisseurs.
La couverture est le premier critère de qualité. L’élément Coverage du document 2026 de la CISA demande tous les composants qui constituent le logiciel, y compris les dépendances transitives, sans profondeur minimale. Si la SBOM ne recense pas un composant, le lecteur doit pouvoir en conclure qu’une vulnérabilité de ce composant ne le concerne pas.
2. Normaliser et relier
Donnez à chaque élément un identifiant stable : une package URL pour les composants, un nom d’algorithme avec ses paramètres pour la cryptographie, un fournisseur plus un nom de modèle plus une version pour l’IA.
Reliez ensuite les trois vues. Un composant pointe vers les ressources cryptographiques trouvées en son sein et vers les modèles qu’il appelle. Chaque élément pointe vers son dépôt.
3. Évaluer
Associez ce que l’on sait du risque : vulnérabilités et catégorie de licence pour les composants, préparation quantique et obsolescence pour les algorithmes, indicateurs de risque pour les modèles.
4. Expliquer avec VEX
Pour chaque vulnérabilité de chaque composant, enregistrez un statut et, pour not_affected, une justification accompagnée de preuves.
5. Comparer
Comparez chaque analyse avec la précédente pour le même dépôt. Les éléments ajoutés, supprimés et modifiés sont ceux par lesquels un nouveau risque entre.
6. Exporter
Produisez le format dont le lecteur a besoin : CycloneDX ou SPDX pour les machines, un rapport lisible pour les auditeurs.
Les formats et normes que vous rencontrerez
CycloneDX. CycloneDX est un projet de l’OWASP. Il est aussi publié comme norme Ecma : ECMA-424, dont la 2e édition, de décembre 2025, définit la version actuelle de CycloneDX.
CycloneDX dispose de capacités natives pour la SBOM, la CBOM, la ML-BOM et VEX, entre autres types de nomenclatures. Une seule spécification peut donc décrire les trois nomenclatures.
SPDX. SPDX 2.2.1 a été publiée comme norme internationale ISO/IEC 5962
, selon les notes de version de SPDX. La version actuelle est SPDX 3.0.1, avec des profils qui couvrent l’IA et les jeux de données.Éléments minimaux 2026 de la CISA. La référence américaine de ce que contient une SBOM, présentée plus haut. Elle cite SPDX et CycloneDX comme les deux formats largement utilisés et déconseille d’accepter, pour un nouveau logiciel, des SBOM générées dans des versions obsolètes de l’un ou l’autre format.
BSI TR-03183-2. L’Office fédéral allemand de la sécurité des technologies de l’information publie la TR-03183, Cyber Resilience Requirements. La partie 2 porte sur les SBOM et en est à la version 2.1.0, qui ajoute une correspondance entre ses champs de données et SPDX et CycloneDX. Le BSI précise que la directive n’est pas contraignante et ne vaut pas présomption de conformité.
La TR exige aussi des versions récentes des deux formats (pour SPDX, 3.0.1 ou supérieure) : vérifiez donc quelle version de format vos outils exportent.
Ce qu’exigent les règles en 2026
Cyber Resilience Act de l’UE. L’annexe I, partie II, point 1 du CRA impose aux fabricants d’identifier et de documenter les vulnérabilités et les composants, notamment en établissant une SBOM dans un format couramment utilisé et lisible par machine couvrant au minimum les dépendances de niveau supérieur.
Les dates clés, selon l’article 71 du règlement :
| Date | Ce qui s’applique |
|---|---|
| 10 décembre 2024 | Entrée en vigueur du règlement |
| 11 juin 2026 | Chapitre IV, sur la notification des organismes d’évaluation de la conformité |
| 11 septembre 2026 | Article 14, signalement des vulnérabilités activement exploitées et des incidents graves |
| 11 décembre 2027 | Le reste du règlement, y compris l’obligation de SBOM |
Trois détails comptent en pratique.
La SBOM n’a pas à être publique. Le CRA laisse le fabricant décider s’il la met à la disposition des utilisateurs. Elle fait partie de la documentation technique, et une autorité de surveillance du marché peut la demander.
Les dépendances de niveau supérieur sont un plancher, pas un objectif. Le texte dit « au minimum », et la Commission peut préciser le format et les éléments de la SBOM par des actes d’exécution au titre de l’article 13(24).
Le signalement s’applique déjà. Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées, comme l’explique la page de la Commission sur le signalement au titre du CRA. Savoir si un composant exploité se trouve dans votre produit est la première étape de ce signalement.
AI Act de l’UE. L’AI Act (Règlement (UE) 2024/1689) exige une documentation technique pour les systèmes d’IA à haut risque. Dans le texte publié en 2024, son annexe IV demande, le cas échéant, des fiches techniques décrivant les jeux de données d’entraînement utilisés, y compris leur provenance, leur portée et leurs principales caractéristiques.
Selon la Commission européenne, depuis l’entrée en vigueur de l’amendement AI Omnibus le 27 juillet 2026, les règles relatives aux cas d’usage à haut risque de l’annexe III s’appliquent à partir du 2 décembre 2027, et celles relatives aux systèmes à haut risque intégrés à des produits réglementés à partir du 2 août 2028.
Une AIBOM ne rend pas à elle seule un système conforme. Elle donne à la documentation un inventaire factuel comme point de départ.
Transition post-quantique du NIST. NIST IR 8547 fixe les dates de 2030 et 2035 évoquées dans la section CBOM ci-dessus. Pour les systèmes fédéraux américains, le rapport renvoie aussi à l’Executive Order 14412 et au mémorandum M-26-15 de l’OMB, qui fixent des échéances plus précoces pour les systèmes les plus sensibles.
Bonnes pratiques pour une XBOM
1. Générer à partir des builds, pas seulement des manifestes
Un manifeste dit ce que vous avez demandé. Un build dit ce que vous avez obtenu. Enregistrez le contexte de génération pour que les lecteurs sachent lequel des deux ils ont entre les mains.
2. Conserver une identité unique par élément
Utilisez des package URLs pour les composants et des noms cohérents pour les algorithmes et les modèles. Dédupliquez entre les dépôts avant de compter quoi que ce soit.
3. Traiter les différences comme le signal principal
Les nouvelles dépendances, les composants supprimés et les changements de version sont les points d’entrée du risque. Examinez les différences à chaque analyse, pas la liste complète une fois par an.
4. Associer VEX à des preuves
Ne marquez jamais une vulnérabilité not_affected sans une justification que vous pouvez montrer. Un « tout va bien » général ne vaut rien pour un auditeur.
5. Surveiller ce que vous ne pouvez pas corriger aujourd’hui
Tenez une liste de surveillance des composants et des CVE qui vous concernent, afin qu’un nouveau rapport d’exploitation parvienne au responsable le jour même.
6. Classer dès maintenant les risques cryptographiques et IA
Commencez par les algorithmes qui protègent des données à longue durée de vie et par les configurations faibles qui posent problème dès aujourd’hui. Signalez les risques IA que vous voyez déjà dans le code et les métadonnées : appels d’API externes, sérialisation non sûre, licences restreintes et model cards manquantes.
7. Exporter dans des formats standard
Prenez en charge CycloneDX et SPDX. Ne laissez pas votre inventaire vivre uniquement dans le tableau de bord d’un fournisseur qu’un client ou un régulateur ne peut pas lire.
Erreurs courantes avec une XBOM
- Traiter la SBOM comme un fichier de conformité. Une SBOM générée une fois pour un contrat et jamais mise à jour est un reçu, pas un inventaire.
- Recenser sans relier. Trois listes séparées pour le logiciel, la cryptographie et l’IA ne peuvent pas répondre à une question qui les traverse.
- Compter les vulnérabilités au lieu des vulnérabilités exploitables. Un décompte brut de CVE sans VEX oriente le travail vers des composants inatteignables.
- Ignorer les dépendances transitives. Le plancher du CRA est constitué des dépendances de niveau supérieur, mais l’élément Coverage du document 2026 de la CISA demande aussi les dépendances transitives. Les attaquants ne s’arrêtent pas au premier niveau.
- Attendre 2030 pour trouver RSA. La date d’obsolescence est une échéance pour terminer, pas pour commencer la recherche.
- Oublier les modèles hébergés. Un modèle que vous appelez via une API reste une dépendance, avec son propre flux de données et sa propre licence.
Un exemple pratique
Voici comment les trois vues fonctionnent ensemble sur un avis de sécurité fictif. Les services et les versions qui y figurent sont inventés.
Une vulnérabilité critique est publiée dans une bibliothèque de journalisation largement utilisée, comme Log4Shell (CVE-2021-44228) l’a été en décembre 2021, lorsque la CISA a décrit une exploitation active et généralisée des versions de Log4j 2 qu’elle énumérait, la dernière étant la 2.14.1. Dans une mise à jour de cette page en 2022, archivée depuis par la CISA, celle-ci a conseillé aux organisations de prendre en compte chaque actif, y compris les logiciels développés en interne.
Avec un simple dossier de fichiers SBOM, votre équipe ouvre chacun d’eux et cherche à la main.
Avec une XBOM :
- Vue SBOM. Vous cherchez le nom du composant et le trouvez dans trois dépôts, en deux versions.
- VEX. Un dépôt a déjà une déclaration
fixedissue d’une mise à niveau antérieure. Les deux autres sont enunder_investigation. - Preuves. Une validation sur un service reproduit le problème, son statut devient donc
affected. L’autre montre que la classe vulnérable n’est pas chargée, il devient doncnot_affected, avec la justification et les preuves jointes. - Vue CBOM. Le service affecté signe aussi les jetons de session avec RSA-2048. Cela ne fait pas partie de cet incident, mais le responsable l’ajoute au plan de migration pendant que le code est ouvert.
- Différences. Après le correctif, l’analyse suivante montre l’ancienne version supprimée et la nouvelle ajoutée, avec le statut VEX conservé.
- Export. Vous remettez à l’auditeur un document CycloneDX et un rapport lisible avec les mêmes statuts.
L’inventaire n’a rien corrigé. Il a rendu chaque étape du correctif plus rapide à trouver et plus facile à prouver.
Ce qu’une XBOM n’est pas
- Pas un scanner à elle seule. C’est le registre qu’alimentent les scanners, l’analyse et les tests.
- Pas une preuve d’exploitabilité. Elle vous dit où se trouve un composant vulnérable. La validation vous dit s’il peut être exploité.
- Pas un certificat de conformité. Elle étaye les preuves pour le CRA, l’AI Act et les achats. Elle ne remplace pas une évaluation de la conformité.
- Pas un export ponctuel. Une XBOM qui n’est pas régénérée à chaque build décrit un logiciel que vous ne livrez plus.
La place de Plexicus
Plexicus XBOM réunit la SBOM, la CBOM et l’AIBOM en une source de vérité unique, avec des déclarations VEX, des listes de surveillance, la détection des dérives et des exports conformes aux normes en CycloneDX, SPDX et PDF.
Le même composant, la même clé ou le même modèle conserve une identité unique dans chaque vue. C’est l’Unified XBOM, l’un des quatre piliers de Proof-Driven AppSec.
Voici la vue logicielle dans la plateforme Plexicus :
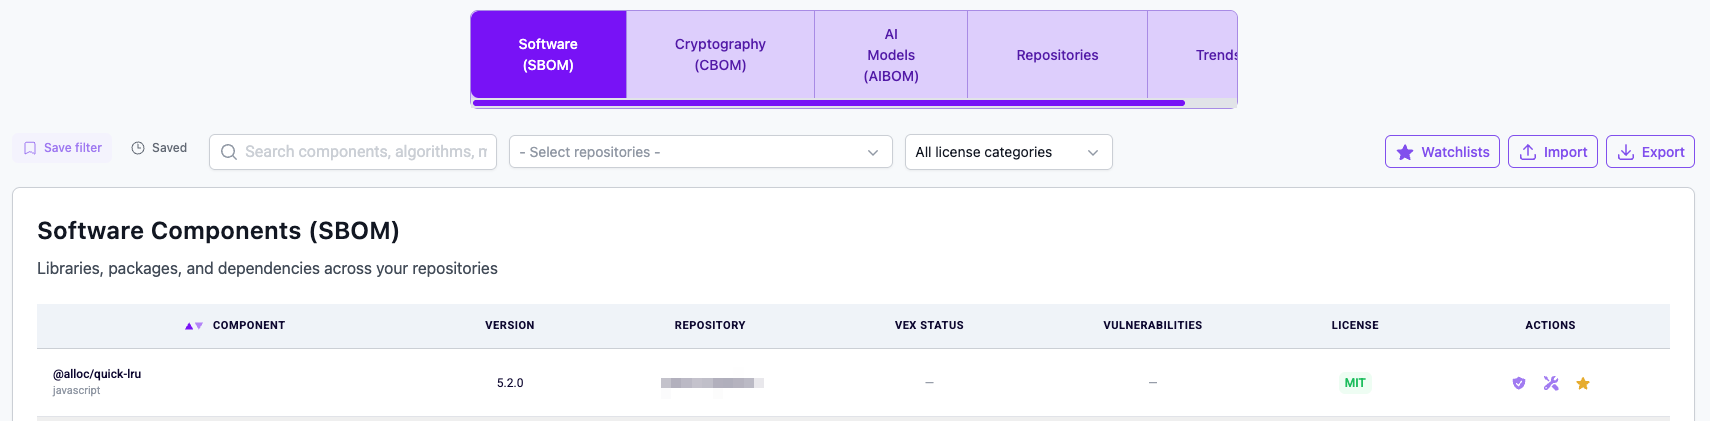
Capture d’écran : l’inventaire XBOM dans la plateforme Plexicus, avec les onglets logiciel, cryptographie et modèles d’IA, les filtres et le tableau des composants logiciels ; le nom du dépôt est pixellisé. Capturée en novembre 2026.
Selon la page produit XBOM, chaque vue couvre :
- SBOM : bibliothèques, paquets et dépendances dans tous les dépôts, avec catégorie de licence, statut VEX et provenance, compatibilité CycloneDX et SPDX, score de risque de licence et comparaison entre analyses.
- CBOM : algorithmes, tailles de clé, primitives et contexte, avec un score de préparation quantique au regard des échéances 2030 et 2035 du NIST, une classification résistant au quantique, vulnérable ou obsolète, et une feuille de route de migration post-quantique par algorithme.
- AIBOM : modèles, jeux de données, fournisseurs et indicateurs de risque, dont la sérialisation non sûre, l’utilisation d’API externes, les licences restreintes ou inconnues et les model cards manquantes.
Voici la vue cryptographique :
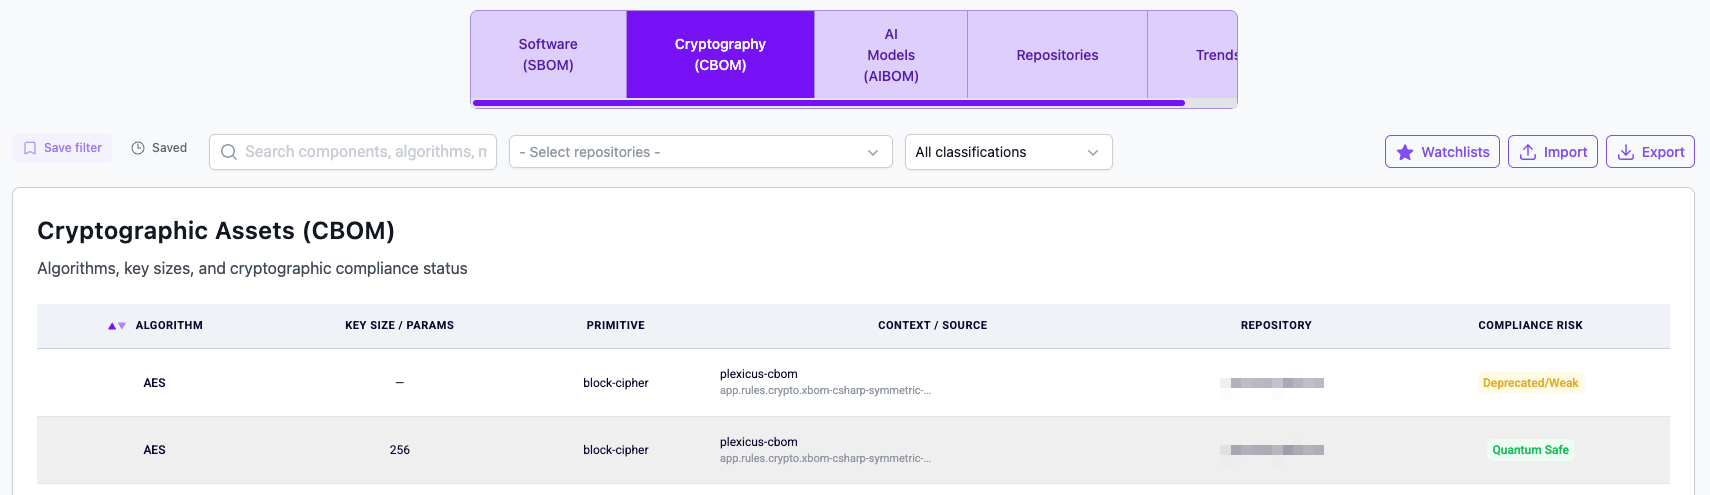
Capture d’écran : l’onglet Cryptography (CBOM) de l’inventaire XBOM dans la plateforme Plexicus, qui liste des algorithmes avec taille de clé, primitive et un risque de conformité comme Quantum Safe ; les noms des dépôts sont pixellisés. Capturée en novembre 2026.
La page produit décrit comment l’inventaire reste explicable et à jour :
- VEX par composant : une déclaration par CVE et par composant, avec les statuts affecté, non affecté, corrigé ou en cours d’investigation.
- Lié aux preuves : les justifications VEX renvoient au chemin d’atteignabilité, au verdict de l’agent et au commit source.
- Import VEX en masse : importez la SBOM et le VEX d’un fournisseur en un seul envoi ; Plexicus rapproche les package URLs et fait ressortir les composants dont vous êtes responsable.
- Listes de surveillance : surveillez n’importe quel nom, package URL ou CVE, et soyez notifié lorsqu’une nouvelle découverte correspond.
- Des différences, pas des instantanés : chaque analyse est comparée à la précédente pour le même dépôt, et le VEX est conservé d’une analyse à l’autre.
- Exports : CycloneDX et SPDX en JSON, et une attestation PDF.
No PoC, no finding. Les preuves derrière une déclaration VEX peuvent venir du reste de la boucle fermée : AI Swarm Pentest valide les chemins exploitables dans votre application, votre API et votre code source, Deep Code Analysis ajoute le contexte du code et de l’impact, et Remediation transforme une découverte vérifiée en correctif relu, prêt à fusionner, avec un retest de vérification.
Pour voir comment ces éléments s’intègrent dans un programme complet, lisez Qu’est-ce que la sécurité des applications ?, notre guide du SAST et notre présentation de la remédiation native IA.
Questions fréquentes
Que signifie XBOM ?
XBOM signifie extended bill of materials, ou nomenclature étendue. Elle étend la nomenclature logicielle avec d’autres inventaires du même produit, comme la cryptographie (CBOM) et les modèles et jeux de données d’IA (AIBOM).
Quelle est la différence entre une SBOM et une XBOM ?
Une SBOM recense les composants logiciels. Une XBOM relie cette liste aux ressources cryptographiques et aux composants d’IA du même produit, afin qu’un élément conserve une identité unique dans toutes les vues.
Qu’est-ce qu’une CBOM ?
Une nomenclature des éléments cryptographiques recense les algorithmes, les clés, les certificats et les protocoles de votre logiciel, avec leurs paramètres et leurs lieux d’utilisation. C’est le point de départ d’une migration post-quantique.
Qu’est-ce qu’une AIBOM ?
Une nomenclature IA recense les modèles, les fournisseurs et les jeux de données dont dépend votre logiciel, avec leur provenance, leurs licences et des indicateurs de risque comme une sérialisation non sûre ou une model card manquante.
Ai-je besoin d’une XBOM pour le Cyber Resilience Act ?
Le CRA exige une SBOM couvrant au moins les dépendances de niveau supérieur, avec des obligations principales applicables à partir du 11 décembre 2027. Il n’exige ni CBOM ni AIBOM, mais un inventaire relié facilite le respect des obligations de traitement et de signalement des vulnérabilités.
Qu’est-ce qui a changé dans les éléments minimaux SBOM 2026 de la CISA ?
Le document de juillet 2026 remplace les éléments minimaux de la NTIA de 2021. Il définit 17 champs de données, ajoute des éléments comme Component Hash Algorithm, Component License, SBOM Tool Name et SBOM Generation Context, ainsi que six éléments de pratique.
Qu’est-ce que VEX et pourquoi est-ce important ?
VEX est une déclaration lisible par machine indiquant si une vulnérabilité connue affecte un produit donné. Il transforme une liste de CVE en une liste de décisions : affecté, non affecté, corrigé ou en cours d’investigation.
Quel format utiliser, CycloneDX ou SPDX ?
La CISA cite les deux comme largement utilisés et demande aux organisations d’accepter tout format largement utilisé et traitable par machine. CycloneDX couvre la SBOM, la CBOM, la ML-BOM et VEX dans une seule spécification ; SPDX 3.0.1 inclut les profils AI et Dataset. Vérifiez quelle version de chaque format votre auditeur ou votre client attend.
À quelle fréquence mettre à jour une XBOM ?
À chaque build ou nouvelle version. L’élément Frequency du document 2026 de la CISA demande une nouvelle SBOM chaque fois qu’un producteur de composant publie un nouveau build, et la même logique s’applique à la cryptographie et aux modèles.
Un seul inventaire pour tout ce que vous livrez
Connaissez chaque composant, algorithme et modèle de votre logiciel, et prouvez ce que signifie chaque découverte avant que votre équipe n’y consacre une journée.