
When a Critical Finding Lands, the Next Step Is Already Written
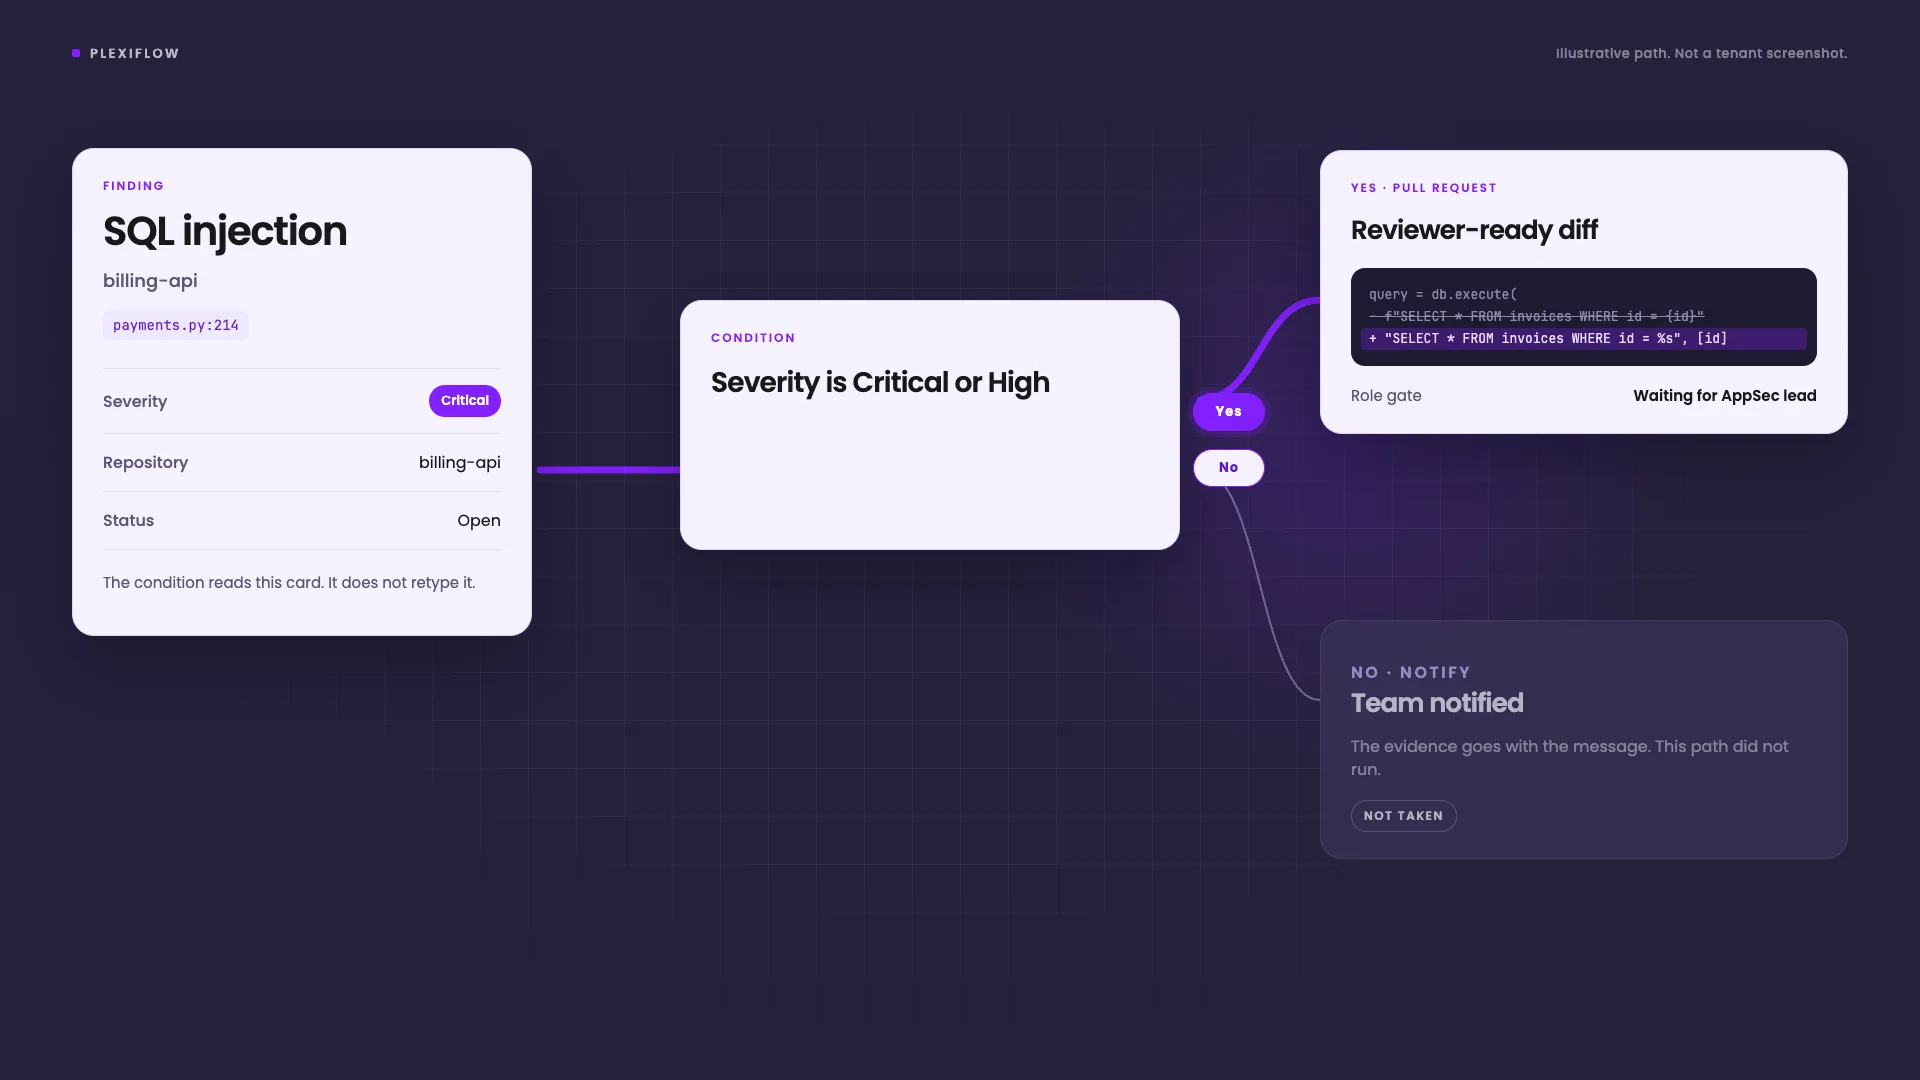
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
Josuanstya Lovdianchel est un professionnel des Business Operations et du Produit avec plus de 4 ans d'expérience couvrant la gestion de produit, la stratégie de croissance et l'automatisation pilotée par l'IA. Il a livré des produits de bout en bout à grande échelle — notamment chez detikcom, la plus grande plateforme de médias numériques d'Indonésie, où il a déployé une plateforme ERP pour contributeurs auprès de plus de 100 utilisateurs avec une adoption de 100 % dans le mois suivant le lancement et a dirigé des équipes transverses Ingénierie, IA et Design. Praticien certifié Microsoft Azure avec des compétences pratiques en Python, il applique une approche data-first à chaque problème — de l'analyse de plus de 10 000 avis utilisateurs pour définir la stratégie produit, à la construction de systèmes de notification pilotés par l'IA visant des hausses de CTR à deux chiffres. Chez Plexicus, il applique la même mentalité produit et automatisation aux opérations métier, transformant des workflows complexes en systèmes évolutifs.
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
Le pentesting IA open source s'est réparti en catégories distinctes : pentesters autonomes d'applications, plateformes d'orchestration multi-agents, agents centrés sur la vérification et couches d'outils MCP. Nous avons examiné 10 projets actifs et expliqué ce que chacun maîtrise vraiment.
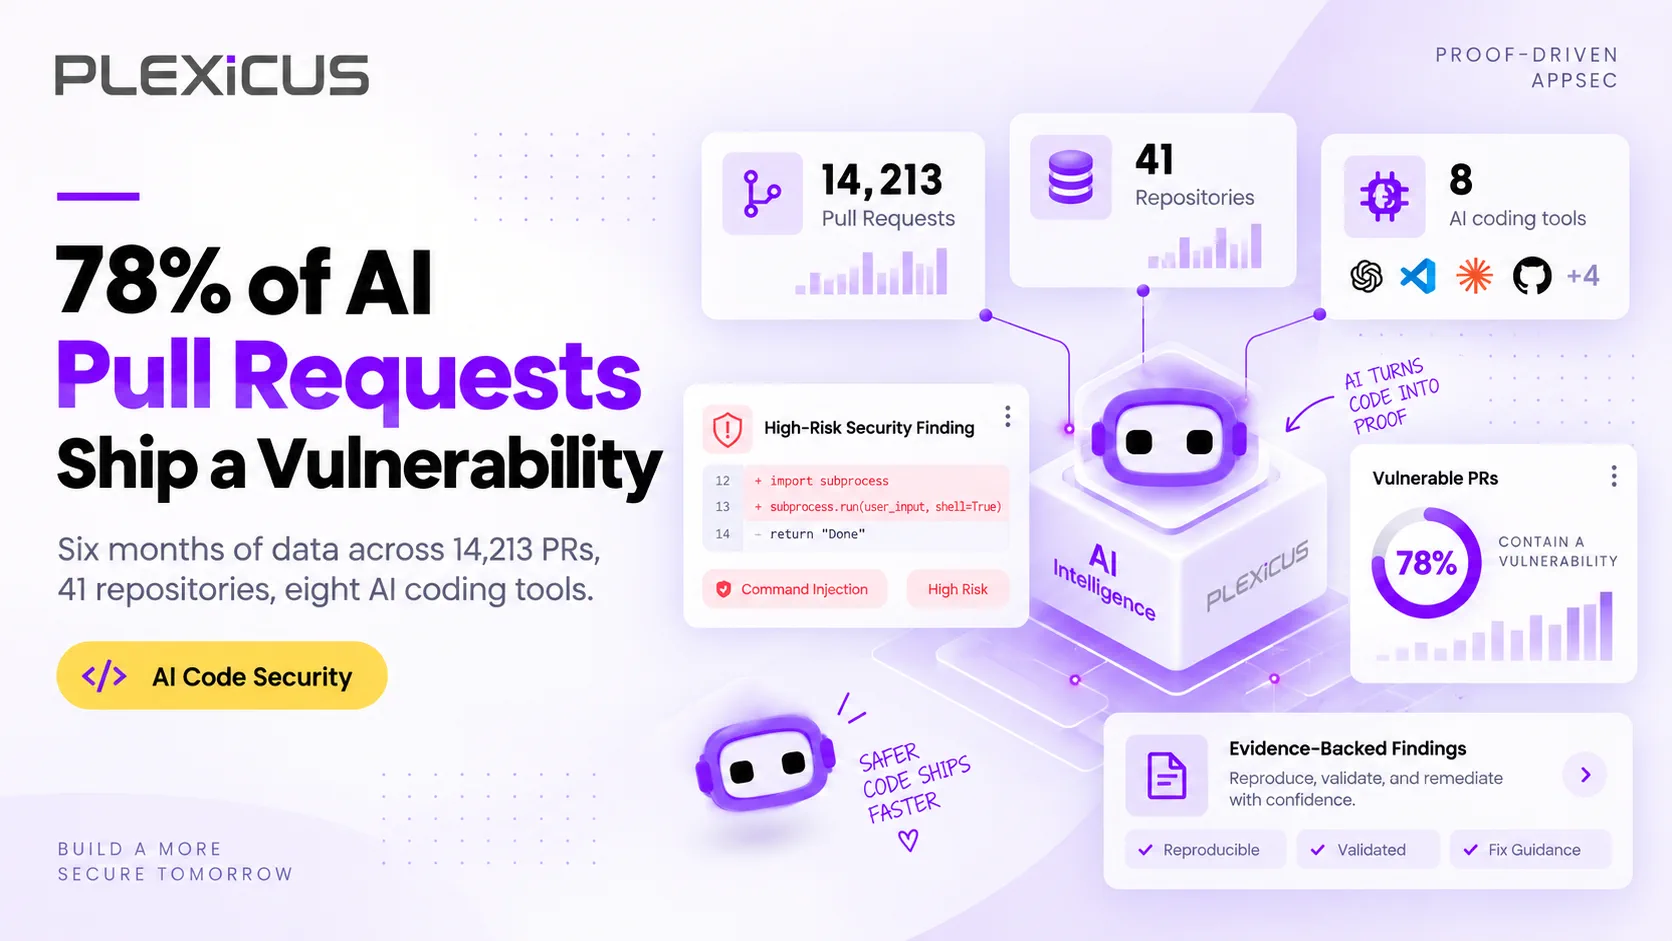
78 % des 14 213 pull requests assistées par l'IA que nous avons analysées contenaient une vulnérabilité qui a échappé à la revue humaine. Voici comment nous l'avons mesurée, les catégories de failles et les moyens d'y remédier.
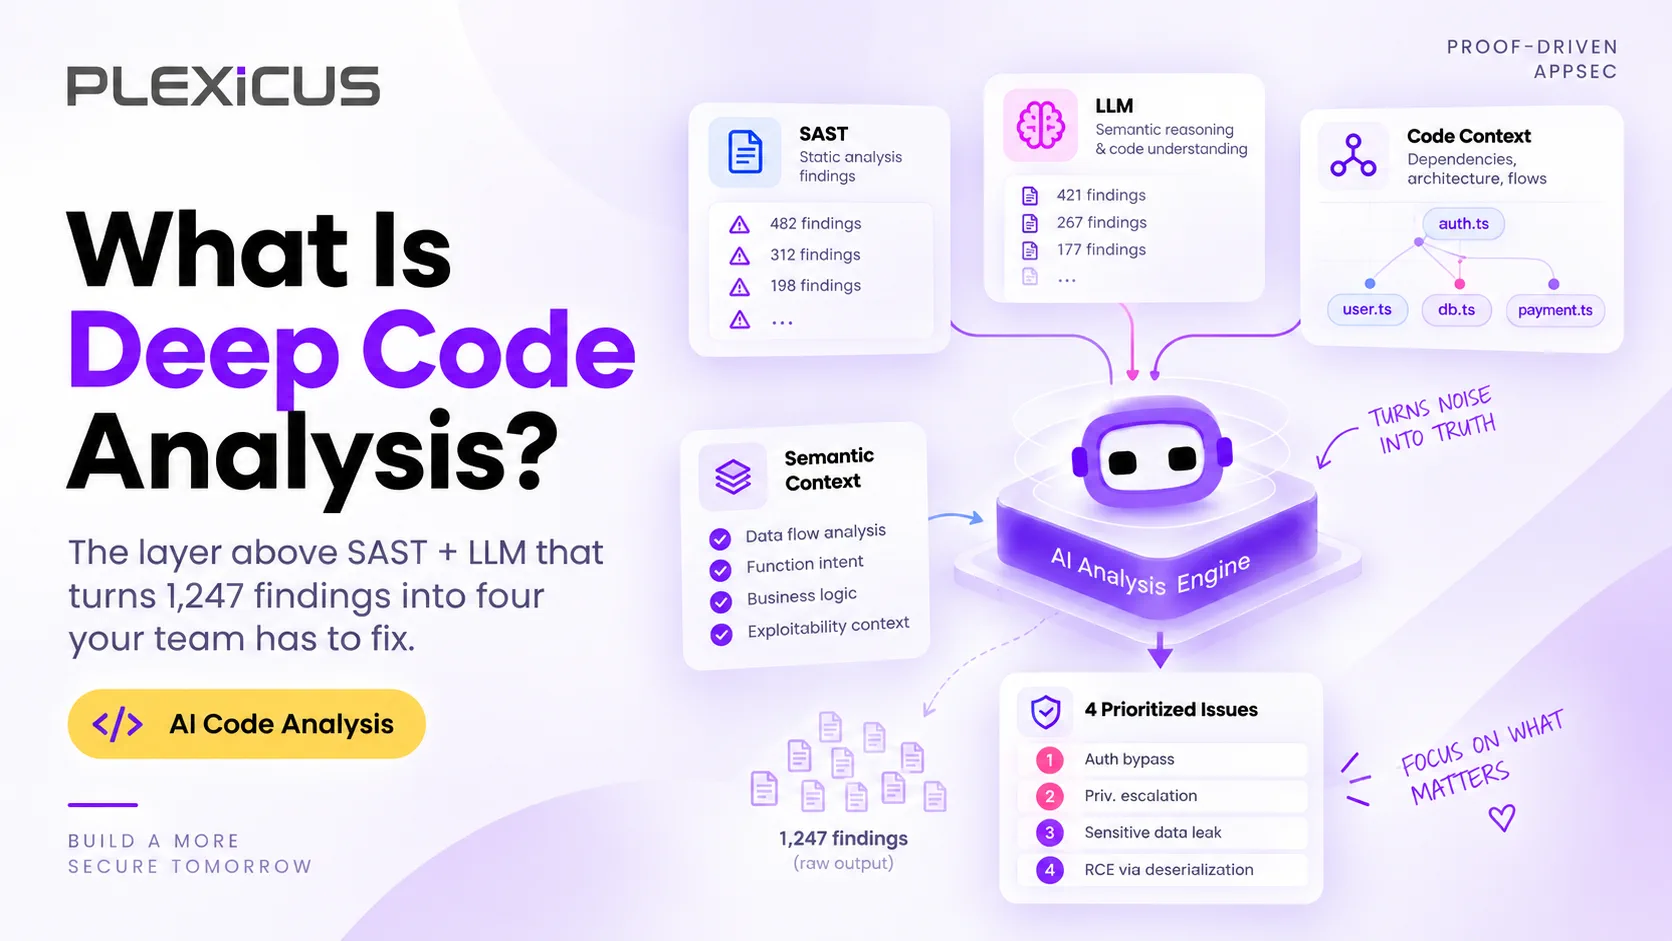
Les faux positifs SAST masquent les vrais bugs, et un wrapper LLM n'y change rien. Deep Code Analysis prouve par l'analyse d'accessibilité quels findings sont réels et atteignables.
Les outils de codage IA rendent les développeurs plus rapides — mais un développement plus rapide nécessite également une meilleure visibilité, des workflows de révision plus solides et une remédiation plus fiable. Ce guide de gouvernance pratique s'adresse aux équipes qui adoptent Codex, Claude Code, Cursor, Windsurf et d'autres agents de codage IA.
La détection seule ne peut pas suivre le rythme du développement accéléré par l'IA. La remédiation native IA constitue la couche suivante — aidant les équipes à corriger, valider et suivre les vulnérabilités dans le code généré par l'IA à chaque étape du SDLC.
Les outils de codage IA écrivent près de la moitié de tout le nouveau code. Et 45 % de ce code est livré avec au moins une vulnérabilité. La sécurité du vibe coding est la pratique qui consiste à sécuriser les logiciels créés par l'IA — détecter, prioriser et corriger les risques avant qu'ils n'atteignent la production.
Plexicus est Proof-Driven AppSec : findings validés, compréhension contextuelle et remédiation relue — ancrée dans la preuve, scopée avec vous.