Qu’est-ce que la sécurité des applications ? Le guide AppSec complet pour 2026
Un guide complet de l’AppSec : conception sécurisée, tests du code et des applications, sécurité de la chaîne logicielle et validation des risques par des preuves.
5 articles
Un guide complet de l’AppSec : conception sécurisée, tests du code et des applications, sécurité de la chaîne logicielle et validation des risques par des preuves.
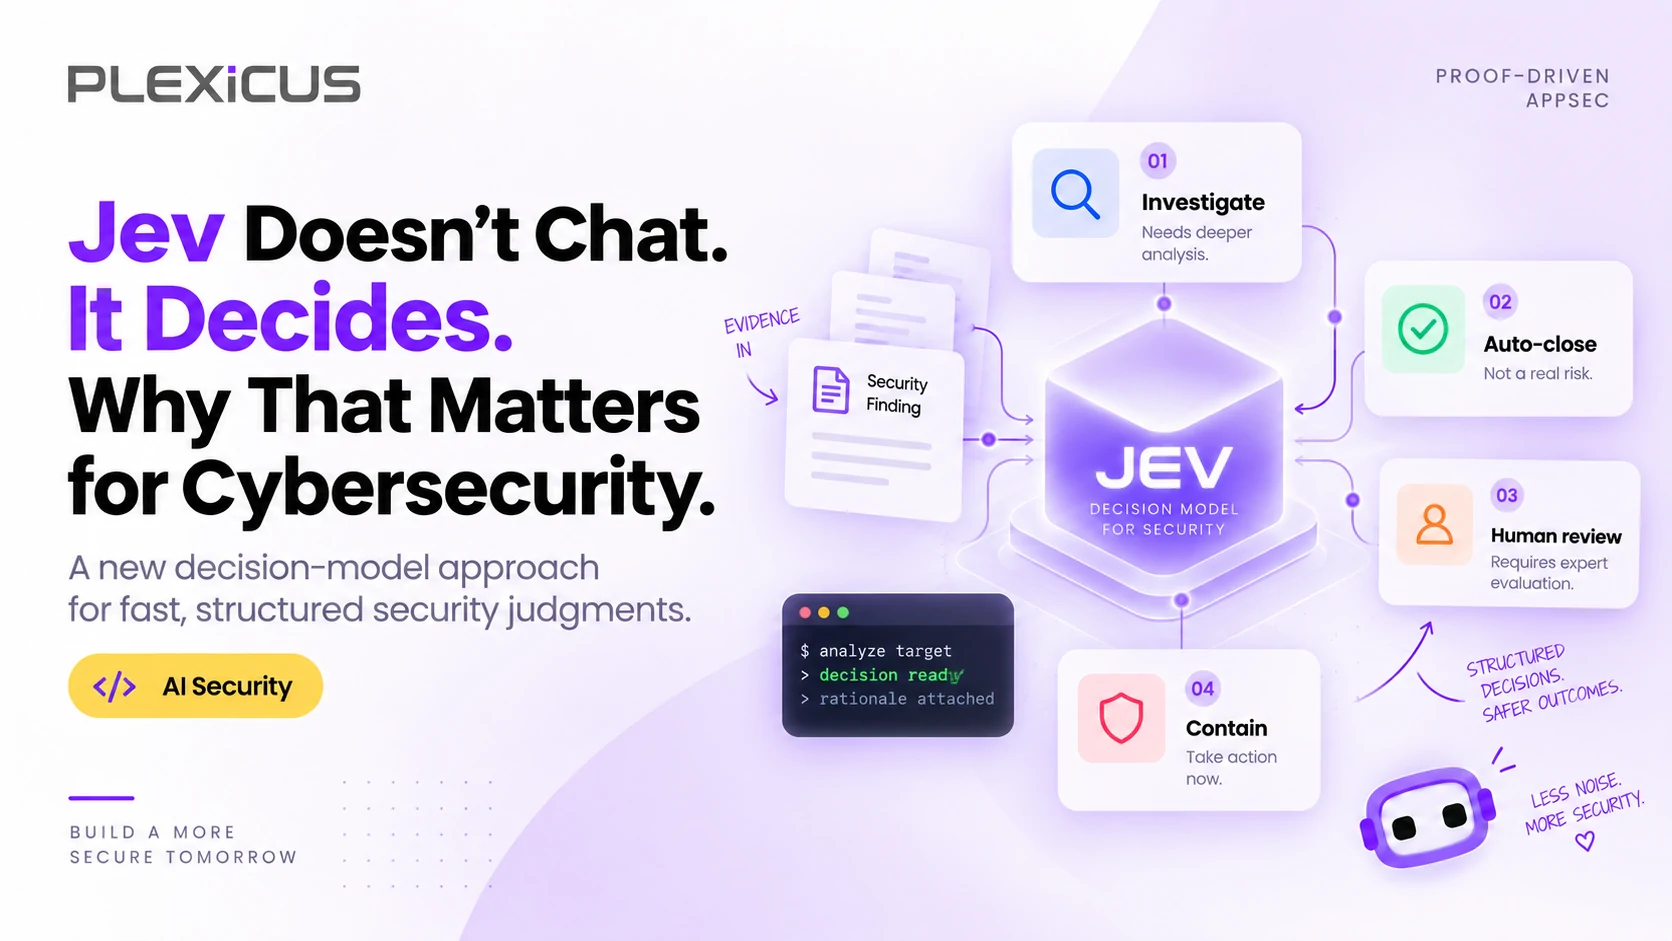
Jev produit des décisions typées plutôt que de la prose. Cette approche peut placer le jugement sémantique dans les flux de sécurité, avec politique, repli, vérification et revue humaine.
Les outils de codage IA rendent les développeurs plus rapides — mais un développement plus rapide nécessite également une meilleure visibilité, des workflows de révision plus solides et une remédiation plus fiable. Ce guide de gouvernance pratique s'adresse aux équipes qui adoptent Codex, Claude Code, Cursor, Windsurf et d'autres agents de codage IA.
La détection seule ne peut pas suivre le rythme du développement accéléré par l'IA. La remédiation native IA constitue la couche suivante — aidant les équipes à corriger, valider et suivre les vulnérabilités dans le code généré par l'IA à chaque étape du SDLC.
Les outils de codage IA écrivent près de la moitié de tout le nouveau code. Et 45 % de ce code est livré avec au moins une vulnérabilité. La sécurité du vibe coding est la pratique qui consiste à sécuriser les logiciels créés par l'IA — détecter, prioriser et corriger les risques avant qu'ils n'atteignent la production.
Plexicus est Proof-Driven AppSec : findings validés, compréhension contextuelle et remédiation relue — ancrée dans la preuve, scopée avec vous.