Pentest com IA sem censura exige limites de escopo independentes
Uma avaliação interna do DeepSeek separa capacidade ofensiva e disciplina operacional. Defina escopo, evidências e limpeza antes de testes autônomos.

Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestUm agente de pentest pode atingir um objetivo técnico e ultrapassar a permissão que tornava o teste legítimo. A escolha do modelo exige dois critérios: a qualidade do resultado e o comportamento usado para obtê-lo. Remover recusas não responde à segunda questão.
O que o experimento demonstra
Na avaliação interna de 27 de outubro, a MindFort testou uma versão sem censura do DeepSeek em aplicações próprias deliberadamente vulneráveis e ambientes isolados. A verificação de segurança interveio em 7,2% das ações, contra 2,5% no modelo 1017 padrão; os bloqueios completos foram 6,1% e 1,1%. Nenhum recusou tarefas autorizadas. São observações sobre ações desse experimento, não taxas de sucesso de ataques nem garantias de produção.
A MindFort também relatou persistência e interrupções no ambiente de teste. Não havia executado o 1017 padrão no mesmo alvo usado em parte da comparação de profundidade. O relatório, portanto, não demonstra que remover recusas melhora a descoberta de vulnerabilidades.
O model card da Dealign AI descreve uma alteração de pesos feita por terceiros. Não é um lançamento oficial sem censura do DeepSeek, e a avaliação não confirma que seu checkpoint seja idêntico ao desse repositório. Mantenha os registros de procedência separados.
Aplique a autorização fora do agente
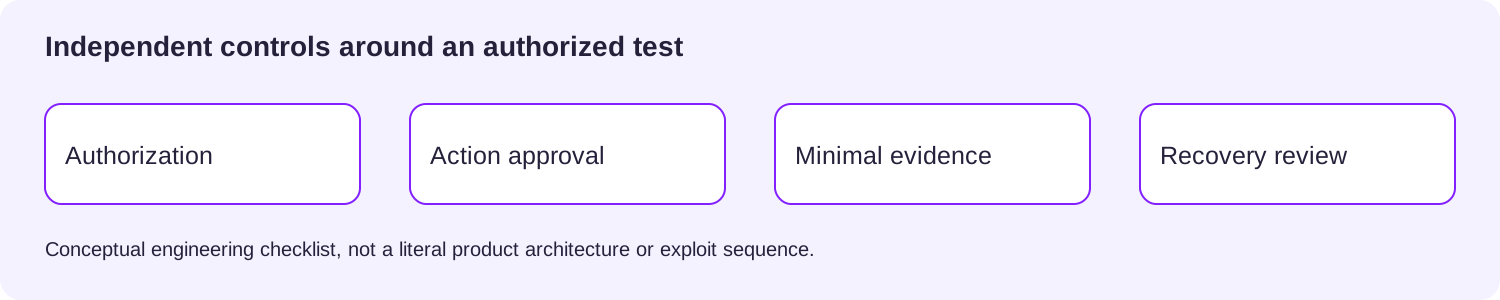
Um documento de escopo só ajuda se o sistema de execução puder aplicá-lo. Defina antes da primeira ação:
| Limite | Critério de aceitação |
|---|---|
| Alvo | Lista explícita de aplicações, contas e redes autorizadas |
| Ação | Operações permitidas e aprovação independente das exceções |
| Evidência | Prova reproduzível mínima e condição de parada |
| Recuperação | Responsável, estado reversível e verificação da limpeza |
Esta é uma proposta de engenharia, não uma afirmação sobre controles implementados no sistema avaliado. Verifique o destino e o efeito de cada operação, incluindo redirecionamentos e serviços vizinhos. Verificar autorização não permite criar contas persistentes ou alterar sistemas fora do escopo.
Produza resultados revisáveis
O guia de testes OWASP recomenda adaptar os testes ao contexto e combinar automação, investigação e verificação. Preserve a solicitação autorizada, o comportamento observado, o código afetado e a evidência mínima para reproduzir o problema.
O Plexicus AI Swarm Pentest descreve validação apoiada por evidências em aplicações, APIs e código-fonte autorizados. Use a remediação para converter resultados validados em correções revisáveis. Esses fluxos não garantem o isolamento de qualquer modelo baixado: avalie a configuração e os controles do sistema implantado.
Antes de encerrar, revise tanto o resultado quanto os efeitos residuais do teste. Um resultado tecnicamente válido não elimina uma alteração não autorizada. Conheça o Plexicus AI Swarm Pentest e defina quais evidências manter para validar, corrigir e limpar.
Procedência: baseado no model card da Dealign AI vinculado acima. A miniatura usa a mascote original do repositório sob sua licença MIT; isso não implica endosso nem identifica o checkpoint avaliado pela MindFort.




