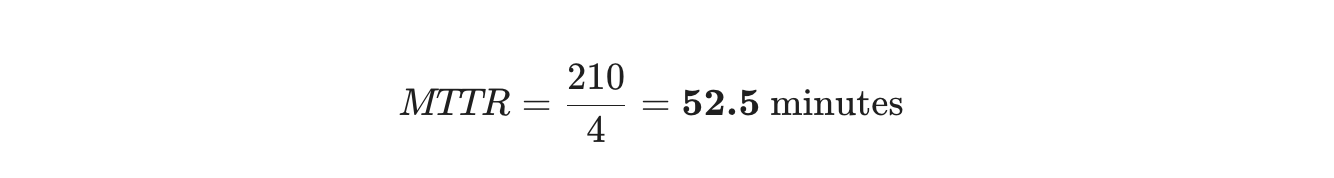Tempo Médio de Remediação (MTTR)
MTTR é uma métrica chave de cibersegurança que mostra quão rapidamente você responde a uma ameaça conhecida
Tempo Médio de Remediação (MTTR)
Resumo
- MTTR representa o tempo médio necessário para resolver uma vulnerabilidade de segurança após a identificação, fornecendo uma medida direta da eficiência operacional.
- Para calcular o MTTR, divida o tempo total gasto na correção de problemas pelo número de incidentes.
- O objetivo é minimizar o tempo de exposição para que os atacantes tenham menos chances de explorar lacunas conhecidas.
- A solução é acelerar o processo automatizando tudo, desde a detecção de vulnerabilidades até a geração de correções de código, eliminando atrasos em filas de tickets manuais e garantindo uma remediação mais rápida.
O que é MTTR?
Tempo Médio de Remediação (MTTR) é uma métrica chave de cibersegurança que mostra quão rapidamente você responde a uma ameaça conhecida. Mede o tempo desde quando uma vulnerabilidade é encontrada até quando uma correção é implementada.
Enquanto métricas como MTTD refletem a velocidade de detecção, o MTTR revela a verdadeira eficiência de remediação da sua organização. A detecção rápida deve ser acompanhada por uma resolução imediata para conter a exposição ao risco e apoiar a continuidade dos negócios.
Por que o MTTR é importante
Os cibercriminosos operam mais rapidamente do que os cronogramas tradicionais de desenvolvimento, acelerando a demanda por operações de segurança responsivas. As tendências da indústria indicam que as janelas de defesa estão diminuindo.
- A janela de exploração de 5 dias: Em 2025, o Tempo Médio para Exploração (TTE), o intervalo entre quando uma vulnerabilidade é tornada pública e quando é ativamente explorada, caiu de 32 dias para apenas 5 dias (CyberMindr, 2025).
- Aumento da exploração: O uso de vulnerabilidades como forma de acesso aumentou 34% este ano e agora causa 20% de todas as violações confirmadas.
- O atraso na remediação: Os atacantes agem em dias, mas as organizações geralmente levam semanas. O tempo médio para corrigir vulnerabilidades críticas em dispositivos de borda e VPN permanece 32 dias, deixando uma janela de risco significativa. Apenas 54% das falhas são totalmente corrigidas (Verizon DBIR, 2025). Aceleração do Dia: A descoberta de vulnerabilidades zero-day exploradas aumentou 46% em comparação com o ano passado. Os atacantes agora transformam essas falhas em armas dentro de horas após a identificação (WithSecure Labs, 2025).
- MTTR elevado aumenta os custos empresariais muito além da dívida técnica. Em 2025, o custo médio de uma violação de dados nos EUA é de US$ 4,4 milhões, principalmente devido ao atraso na resposta e penalidades regulatórias (IBM, 2025).
- Penalidades de conformidade: Sob regras como DORA, tempos de exposição prolongados contam como falhas em resiliência operacional. Organizações com MTTR elevado agora enfrentam relatórios obrigatórios e grandes multas por não conformidade. Você não pode se mover mais rápido que os scripts de exploração; sua defesa é puramente teórica.
Como Calcular MTTR
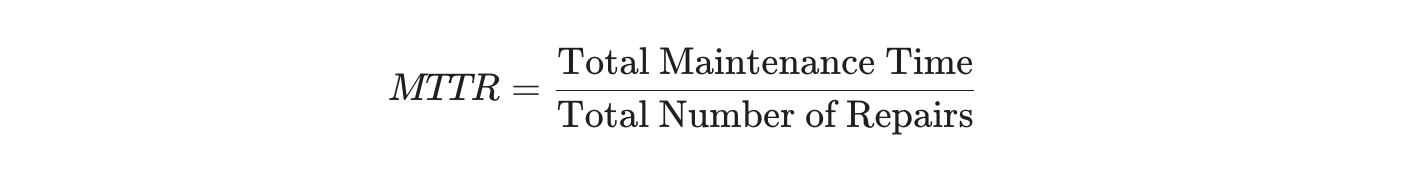
MTTR é calculado dividindo o tempo total gasto na reparação de um sistema pelo número de reparos realizados durante um período específico.
A Fórmula
Exemplo de Cálculo
Imagine que sua equipe de engenharia lidou com 4 incidentes no mês passado:
- Incidente A: Falha no banco de dados (Corrigido em 30 minutos)
- Incidente B: Falha na API (Corrigido em 2 horas / 120 minutos)
- Incidente C: Erro de cache (Corrigido em 15 minutos)
- Incidente D: Patch de segurança (Corrigido em 45 minutos)
- Tempo Total de Reparação: 30 + 120 + 15 + 45 = 210 minutos
- Número de Reparos: 4
Isso significa que, em média, sua equipe leva aproximadamente 52 minutos para corrigir um problema uma vez que começa a trabalhar nele.
Exemplo na Prática
Considere duas empresas enfrentando uma vulnerabilidade crítica de segurança (por exemplo, Log4Shell).
Empresa A (MTTR Alto):
- Processo: Manual. Alertas vão para o e-mail. Um engenheiro precisa acessar manualmente os servidores via SSH para encontrar os arquivos jar vulneráveis e corrigi-los um por um.
- MTTR: 48 Horas.
- Resultado: Os atacantes têm dois dias inteiros para explorar a vulnerabilidade. Os dados provavelmente estão comprometidos.
Empresa B (Baixo MTTR - usando Plexicus para automatizar a remediação):
- Processo: Automatizado. A vulnerabilidade é detectada imediatamente. Um playbook automatizado é acionado para isolar contêineres afetados e aplicar um patch ou regra de firewall virtual.
- MTTR: 15 Minutos.
- Resultado: A vulnerabilidade é fechada antes que atacantes possam lançar um exploit bem-sucedido.
Quem Usa MTTR
- Engenheiros DevOps - Para rastrear a eficiência de seus pipelines de implantação e rollback.
- SREs (Engenheiros de Confiabilidade de Site) - Garantir que atendam aos SLAs (Acordos de Nível de Serviço) para tempo de atividade.
- Analistas SOC - Para medir quão rapidamente podem neutralizar ameaças de segurança ativas.
- CTOs & CISOs - Para justificar investimentos em ferramentas de automação mostrando uma redução no tempo de recuperação.
Quando Aplicar MTTR
O MTTR deve ser monitorado continuamente, mas é mais crítico durante a fase de Resposta a Incidentes do SDLC (Ciclo de Vida de Desenvolvimento de Software)
- Durante Incidentes: Atua como um cheque de pulso ao vivo. “Estamos corrigindo isso rápido o suficiente?”
- Post-Mortem: Após um incidente, revisar o MTTR ajuda a identificar se o atraso foi causado por detectar o problema (MTTD) ou corrigi-lo (MTTR).
- Negociação de SLA: Você não pode prometer a um cliente “99,99% de tempo de atividade” se seu MTTR médio for de 4 horas.
Melhores Práticas para Reduzir MTTR
- Automatize Tudo: Correções manuais são lentas e propensas a erros. Use Infraestrutura como Código (IaC) para reimplantar infraestrutura quebrada em vez de corrigi-la manualmente.
- Melhor Monitoramento: Você não pode corrigir o que não pode ver. Ferramentas de observabilidade granular ajudam a identificar a causa raiz mais rapidamente, reduzindo a parte de “diagnóstico” do tempo de reparo.
- Runbooks & Playbooks: Tenha guias pré-escritos para falhas comuns. Se um banco de dados travar, o engenheiro não deve ter que procurar no Google “como desbloquear um banco de dados”.
- Post-Mortems Sem Culpa: Foque na melhoria de processos, não em pessoas. Se os engenheiros temem punição, podem esconder falhas, tornando métricas MTTR imprecisas.
Termos Relacionados
- MTTD (Tempo Médio Para Detectar)
- MTBF (Tempo Médio Entre Falhas)
- SLA (Acordo de Nível de Serviço)
- Gestão de Incidentes
Mitos Comuns
-
Mito: Você pode alcançar “zero vulnerabilidades.”
Realidade: O objetivo é corrigir problemas críticos rápido o suficiente para evitar exploração.
-
Mito: Mais scanners significam melhor segurança.
Na realidade, adicionar ferramentas apenas cria mais ruído e trabalho manual se não forem integradas.
-
Mito: Ferramentas de segurança atrasam desenvolvedores.
Realidade: A segurança só atrasa os desenvolvedores quando gera alertas “quebrados”. Quando você fornece um pull request pré-escrito, está economizando horas de pesquisa.
FAQ
O que é um “bom” MTTR?
As principais equipes de DevOps visam um MTTR de menos de 24 horas para vulnerabilidades críticas.
Como o MTTR difere do MTTD?
MTTD (Tempo Médio para Detectar) mostra quanto tempo uma ameaça está presente antes de você notá-la. MTTR mostra quanto tempo ela permanece após você encontrá-la.
A IA pode realmente ajudar com o MTTR?
Sim. Ferramentas de IA como Plexicus lidam com triagem e sugerem correções, que normalmente representam 80% do processo de remediação.
Pensamento Final
MTTR é o pulso do seu programa de segurança. Se estiver alto, seu risco é alto. Ao automatizar a transição de encontrar problemas para criar pull requests, você deixa de tratar a segurança como um gargalo e começa a tratá-la como uma parte normal do seu pipeline de CI/CD.