2026年十大SentinelOne Singularity Cloud替代方案:从自主检测到AI修复
SentinelOne Singularity Cloud是自主EDR/CWPP领域的先驱之一。其AI驱动的代理提供快速、离线保护,帮助许多组织避免勒索软件攻击。

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestSentinelOne Singularity Cloud 是自主EDR/CWPP领域的先驱之一。其AI驱动的代理提供快速的离线保护,帮助许多组织避免了勒索软件攻击。
然而,随着我们进入2026年,瓶颈已从检测转向吞吐量。随着每天出现131多个新的CVE和AI代理以机器速度发布代码,仅仅“阻止”威胁已不再足够。为了说明风险,考虑以下场景:今天错过的CVE可能在数小时内被利用,导致数据泄露,使公司在恢复工作中损失数百万。现代团队正在寻找能够通过提供自动化修复来弥合“安全-开发者差距”的替代方案,以清除大量的漏洞积压。
为什么信任我们?
在Plexicus,我们相信安全是一个吞吐量问题。我们的专业知识建立在高风险漏洞研究的基础上,包括170多个curl中的已验证漏洞;我们优先使用能够通过用AI辅助代码修复替代手动分类实现95% MTTR减少的工具。我们不仅仅是警报;我们关闭工单。
一目了然:2026年SentinelOne的十大替代方案
| 平台 | 最佳用途 | 核心差异化 | 设置类型 |
|---|---|---|---|
| Plexicus | 快速修复 | AI驱动的“一键修复” | 无代理 (OIDC) |
| Wiz | 云可见性 | 安全图 | 无代理 |
| CrowdStrike | 威胁情报 | 单代理XDR | 基于代理 |
| Sysdig Secure | K8s运行时 | 基于eBPF的主动阻止 | 基于代理 |
| Orca Security | 数据安全 | 侧扫描技术 | 无代理 |
| Prisma Cloud | 企业合规 | 统一的代码即政策 | 混合 |
| AccuKnox | 零信任 | KubeArmor内联缓解 | 基于代理 |
| Microsoft Defender | Azure生态系统 | 原生云集成 | 混合 |
| Aqua Security | 镜像保证 | 默认安全扫描 | 混合 |
| Trend Vision One | 混合/多云 | 旧版虚拟补丁 | 混合 |
1. Plexicus
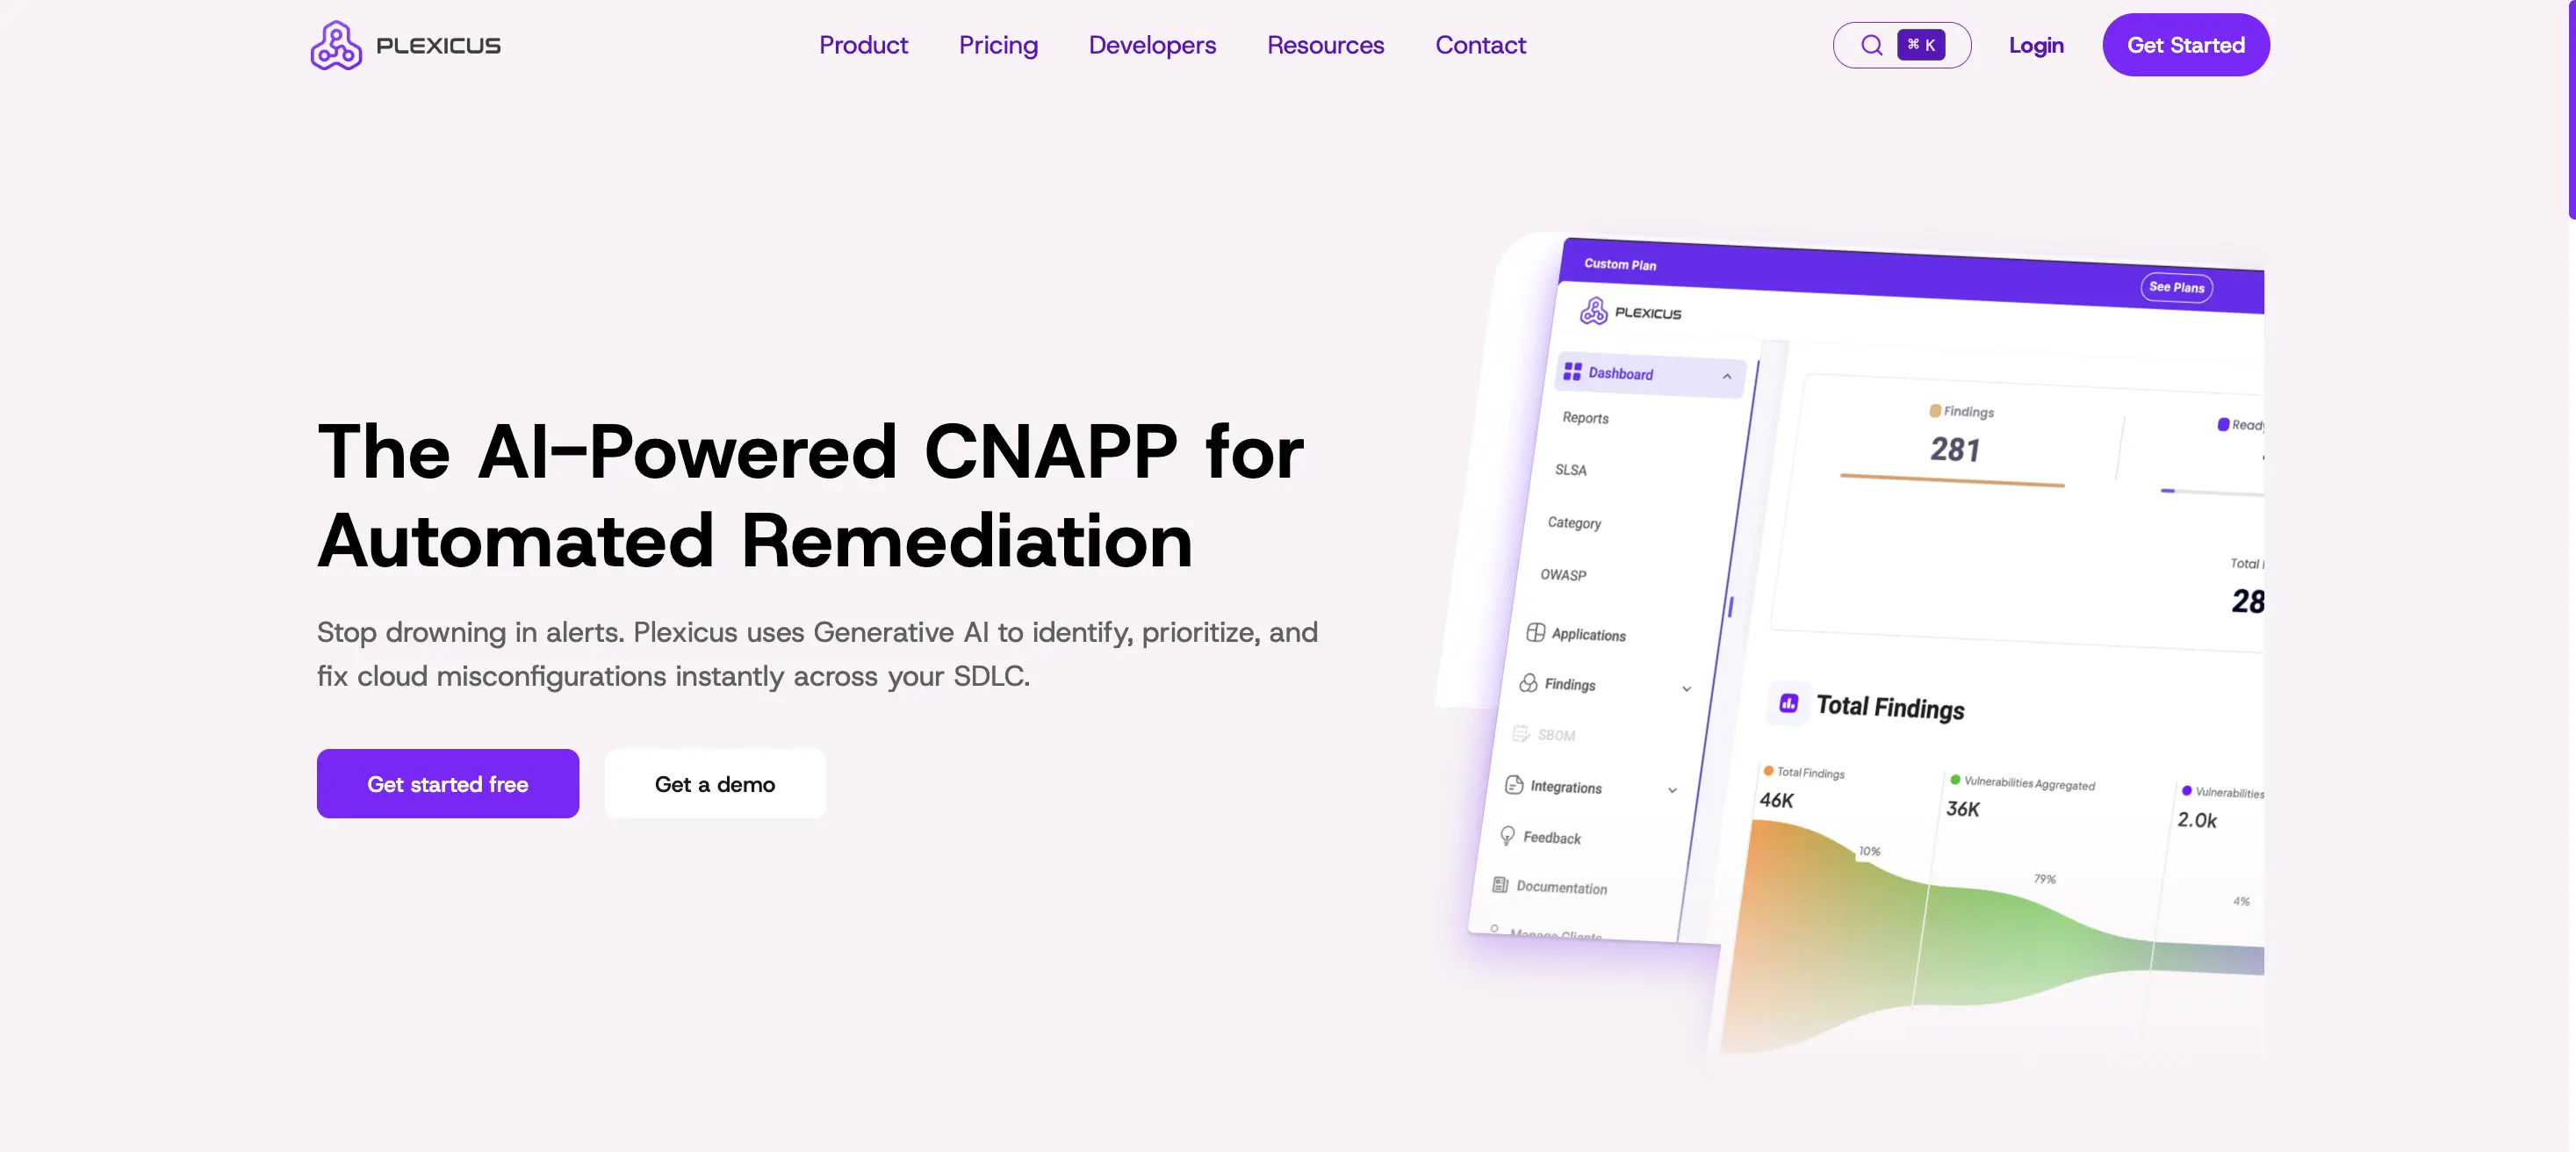
Plexicus通过用人触发的AI修复替代手动研究来解决“利用时间差”问题。虽然SentinelOne是为SOC构建的,但Plexicus是为开发者与安全的合作伙伴关系而构建的。
- 关键特性: Codex Remedium 是一个AI引擎,能够分析漏洞并生成功能代码补丁、拉取请求和针对您特定代码库的单元测试。
- 核心差异化: Plexicus 从“警报”转向“协调”。它可以处理发现的问题——无论是来自代码还是云端,并提供一键修复路径以消除风险。
- 优点: 大幅减少MTTR;连接代码(ASPM),容器安全,以及云(CSPM)在一个统一的修复工作流程中;无代理部署。
- 缺点: 生产合并仍然需要人为把关以确保安全。
- 选择理由: 如果您的工程团队是主要瓶颈,并且您需要自动化安全的“修复”部分。
2. Wiz
Wiz 是行业领先的无代理替代方案。在2026年,它仍然是可见性的标准,使用图形数据库展示云漏洞如何导致安全漏洞。
- 关键特性: 无代理扫描;安全图识别风险的“有毒组合”。
- 核心差异化: 卓越的UI/UX,使复杂的云原生架构易于安全管理。
- 优点: 最快的“可见性时间”;管理开销非常低。
- 缺点: 无运行时进程终止功能;定价可能随着工作负载量的增加而急剧上升。
3. CrowdStrike Falcon Cloud Security
CrowdStrike 是 SentinelOne 的最直接竞争对手。它受到希望获得最佳威胁情报和统一代理用于笔记本电脑和服务器的团队的青睐。
- 关键特性: 24/7 托管检测与响应(MDR);单代理架构。
- 核心差异化: 从数百万终端收集全球威胁数据以阻止云攻击。
- 优点: 世界级的事件响应;强大的运行时预防。
- 缺点: 对“左移”(代码/SCA)的关注度不如专门的开发者工具。
4. Sysdig Secure
如果您的技术栈在 Kubernetes 上有很大依赖,Sysdig 是标准选择。它使用 eBPF 在内核中实时查看攻击。
- 关键特性: 实时运行时阻止;深入的Kubernetes取证。
- 核心差异化: 基于Falco开源标准构建,提供对容器行为的最深度可见性。
- 优点: 卓越的运行时预防;性能影响极低。
- 缺点: 管理Falco规则的技术要求高。
5. Orca Security
Orca开创了SideScanning,在块存储级别扫描您的云工作负载。它是**数据安全(DSPM)**的最佳替代方案。
- 关键特性: 敏感数据发现;无代理漏洞管理。
- 核心差异化: 统一的数据模型提供全栈可见性,而无需在主机上运行代码。
- 优点: 与DevOps零摩擦;深入了解未管理的资产。
- 缺点: 与基于代理的EDR相比,实时响应有限。
6. Prisma Cloud (Palo Alto Networks)
Prisma是“整合者的选择”。它是需要360度合规的大型企业的最全面平台。
- 关键特性: 统一的策略即代码;与Palo Alto防火墙生态系统的深度集成。
- 核心差异化: 覆盖堆栈的每一层,从IaC扫描到网络安全防火墙。
- 优点: 最安全的“企业”选择;涵盖所有合规框架(SOC2、HIPAA、ISO)。
- 缺点: 极其复杂;通常需要专门的安全团队来管理。
7. AccuKnox
AccuKnox是零信任运行时安全的领导者,通过其KubeArmor技术提供内联威胁缓解。
- 关键特性: 内联缓解(网络、文件、进程);零信任策略执行。
- 核心差异化: 不仅仅是警报;它在操作系统级别执行“最小特权”模型,以在攻击开始前阻止攻击。
- 优点: 最强的Kubernetes安全性;开源驱动的透明性。
- 缺点: 对于不熟悉零信任架构的团队来说,入门门槛较高。
8. Microsoft Defender for Cloud
对于以Azure为中心的组织,Defender是本地选择,已发展为强大的多云平台。
- 关键特性: 集成Azure、AWS和GCP的安全性;自动修复云配置错误。
- 核心差异化: 与微软的Entra ID和Defender for Endpoint深度原生集成。
- 优点: 对于微软客户来说具有高性价比;无缝部署。
- 缺点: 多云功能可能感觉不如专业竞争对手成熟。
9. Aqua Security
Aqua是**云原生应用保护(CNAPP)**的先驱。它最适合希望确保其容器镜像“默认安全”的团队。
- 关键特性: 镜像保证和签名;沙箱中的动态威胁分析。
- 核心差异化: 深度关注构建和部署管道,以防止恶意代码进入生产环境。
- 优点: 出色的“左移”集成;强大的容器安全性。
- 缺点: 界面可能是模块化的,导航复杂。
10. Trend Vision One
Trend Micro是混合云环境的老手。它是仍然拥有大量本地遗留系统的组织的最佳选择。
- 关键特性: 虚拟补丁;广泛支持旧版操作系统(例如,Windows 2008)。
- 核心差异化: 数十年的威胁数据结合现代XDR平台,用于混合环境。
- 优点: 无与伦比的混合基础设施支持;可靠的企业级稳定性。
- 缺点: 可能感觉比现代无代理云原生工具更“沉重”和更“传统”。
常见问题:2026年安全的现实
为什么要从SentinelOne Singularity Cloud切换?
许多团队因为警报疲劳和修复摩擦而切换。虽然SentinelOne在阻止方面表现出色,但它并不能帮助开发人员修复漏洞代码。像Plexicus这样的工具填补了这一空白。
Plexicus能否替代SentinelOne?
Plexicus专注于修复。虽然它监控您的环境,但其主要价值在于帮助您修复EDR工具如SentinelOne所警告的漏洞。在2026年,目标是在60秒内从“阻止”转向“修补”。
无代理安全是否与SentinelOne的代理一样安全?
在2026年,可见性就是保护。无代理工具(Plexicus,Wiz)可以让您在整个多云环境中立即获得100%的可见性。这通常比仅在团队成功安装的20%服务器上拥有深度代理更有效。
最后的想法
“软件供应链”是新的边界。如果您仍然依赖仅仅提醒您威胁的工具,那么您就是在用人类速度的工具进行机器速度的战斗。您需要一个加速修复的平台。





