Plexicus vs. ARTEX: Dieselbe agentische Idee, die andere Seite der Linie
ARTEX und Plexicus nutzen beide KI-Agenten, um Systeme zu testen. Das eine wird von Angreifern missbraucht und hält den Scope nur in seinen Einstellungen fest. Das andere beginnt mit einem schriftlichen Scope und übergibt Ihrem Team einen Nachweis und eine Korrektur zur Prüfung.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAngreifer haben heute KI-Agenten, die Penetrationstests durchführen.
Verteidiger auch.
Der Unterschied liegt nicht in der Technologie. Er liegt darin, auf welcher Seite der Linie die Agenten arbeiten, was sie berühren dürfen und was sie hinterlassen, wenn sie fertig sind.
ARTEX ist ein quelloffenes, LLM-gesteuertes agentisches Pentest-Framework, das laut FBI seit mindestens August 2026 von verschiedenen böswilligen Akteuren eingesetzt wird. Plexicus AI Swarm Pentest nutzt dieselbe Idee, koordiniertes Testen mit KI, innerhalb eines Scopes, den Ihr Team schriftlich vereinbart. Es übergibt Ihrem Team verifizierte Belege und, mit Remediation, eine prüfungsfertige Korrektur statt gestohlener Zugänge.
Am 13. November 2026 veröffentlichte das FBI FLASH-20261113-001. Darin heißt es, dass einige ARTEX-Angriffe vom ersten Anvisieren bis zum privilegierten Zugriff weniger als drei Stunden brauchten, eine Zahl, die das FBI unter Berufung auf Microsoft nennt.
Am 16. November berichtete die Google Threat Intelligence Group (GTIG) in ihrem AI Threat Tracker, sie habe zum ersten Mal beobachtet, dass Bedrohungsakteure die Entdeckung und Ausnutzung von Schwachstellen vollständig automatisierten, ohne einen Menschen im Kreislauf.
Dieser Leitfaden stellt beide direkt nebeneinander. Er erklärt, was ARTEX ist, warum seine Geschwindigkeit für jedes Sicherheitsteam zählt, wie sich Plexicus Punkt für Punkt unterscheidet, wo der Vergleich an Grenzen stößt und was Sie diese Woche tun können.
Was ist ARTEX?
ARTEX ist eine autonome Multi-Agenten-Plattform für Penetrationstests, geschrieben in Go. Ein Operator gibt ein Ziel in natürlicher Sprache ein. Ein Planer-Agent macht daraus Angriffsaufgaben, und Worker-Agenten führen echte Werkzeuge gegen das Ziel aus und schreiben ihre Funde in einen gemeinsamen Graphen.
Das Tool bringt kein eigenes Modell mit. Laut FBI wird es an externe LLM-Anbieter angebunden, darunter Frontier-Modelle sowie Open-Source-Modelle oder Modelle chinesischen Ursprungs.
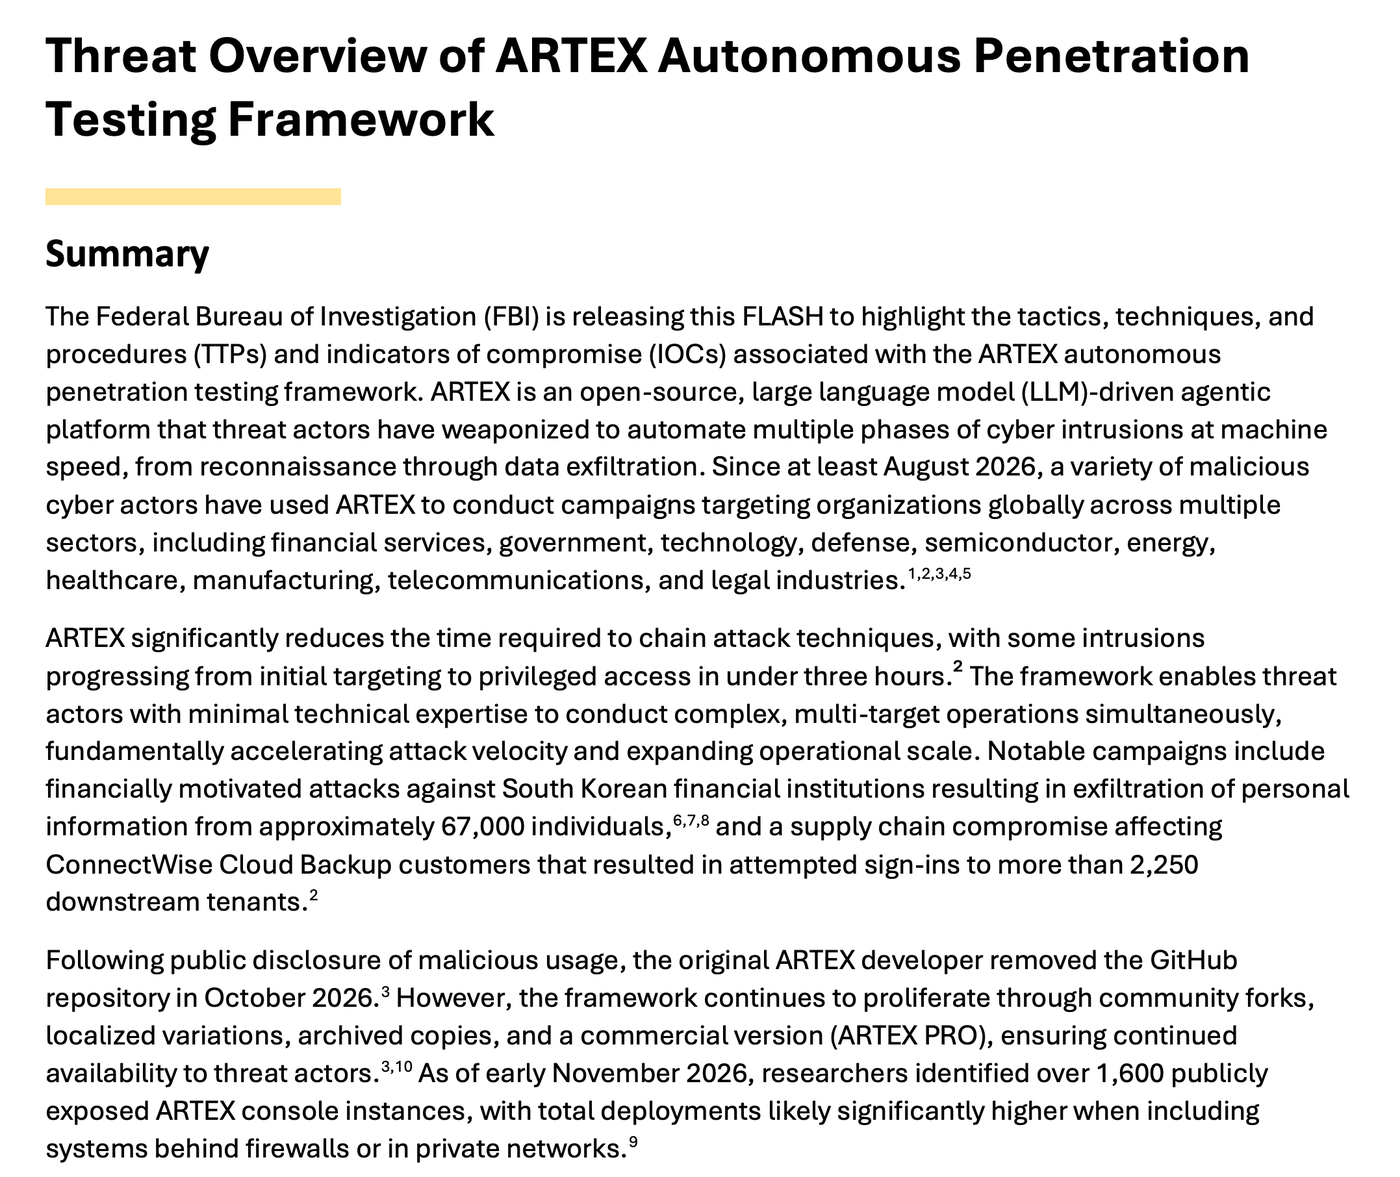
Screenshot: die Zusammenfassung auf Seite 1 des FBI FLASH-20261113-001, eines Dokuments der US-Regierung mit der Kennzeichnung TLP
(ohne Einschränkung weitergebbar), zugeschnitten auf Titel und Zusammenfassung. Bildnachweis: Federal Bureau of Investigation.Der Entwickler, bekannt unter dem Alias „Autumn-27“, veröffentlichte ARTEX im Juli 2026 auf GitHub und erklärte, es sei für autorisierte Sicherheitstests gedacht. Nach Berichten über Missbrauch wurde das Repository im Oktober 2026 unzugänglich gemacht.
Das hat es nicht aufgehalten. Laut FBI verbreitet sich ARTEX weiter über Community-Forks, lokalisierte Versionen, archivierte Kopien und eine kommerzielle Version namens ARTEX PRO.
Worin ARTEX laut FBI gut ist
Der FLASH zählt die Risiken auf, die er sieht. Drei davon sind für Verteidiger am wichtigsten:
- Geschwindigkeit. Agenten automatisieren Enumeration und Ausnutzung, sodass kleine Gruppen mehrere Angriffskampagnen gleichzeitig fahren können.
- Übersehene Systeme. ARTEX findet zuverlässig periphere Systeme, die weniger Aufmerksamkeit bekommen: Partner- und Lieferantenportale, mobile Backends, Mitarbeiter-Apps, Systeme für den Vertriebssupport, Legacy-Dienste und Integrationen von Drittanbietern.
- Eine niedrigere Einstiegshürde. Laut FBI ermöglicht das Framework Akteuren mit minimaler Expertise komplexe Operationen gegen mehrere Ziele.
Wofür es eingesetzt wurde
Das FBI bringt ARTEX mit Angriffen auf südkoreanische Finanzinstitute in Verbindung, bei denen personenbezogene Daten von etwa 67.000 Menschen offengelegt wurden, sowie mit einer Kompromittierung der Lieferkette, die Kunden von ConnectWise Cloud Backup betraf und zu versuchten Anmeldungen bei mehr als 2.250 nachgelagerten Tenants führte.
Zwei Details sind hier wichtig. Die Tenant-Zahl zählt versuchte Anmeldungen, keine bestätigten Kompromittierungen. Und unter den Quellen, die das FBI nennt, liefert nur die Analyse von Zscaler die Zahl von 67.000; CrowdStrike nennt keine Zahl.
Andere Organisationen haben Aktivitäten nach ARTEX-Muster in ihren eigenen Umgebungen beschrieben. Barracuda schrieb, dass ein Angreifer in rund 44 Stunden etwa 10 seiner Cloud-Konten berührte, mit einem Cloud-Schlüssel, den Barracuda einem Anbieter gegeben und nie stillgelegt hatte. Laut Barracuda verrät die Übereinstimmung mit ARTEX, wie der Angreifer vorging, nicht, wer er war.
Warum ARTEX 2026 wichtig ist
ARTEX erfindet keine neuen Angriffe.
Mandiant bringt es in der Analyse „ARTEX and Friends“ von GTIG und Mandiant auf den Punkt: Diese Tools verändern die Techniken der Angreifer nicht grundlegend. Sie verkürzen die Zeit, die nötig ist, um sie zu kombinieren.
Genau das ist das Problem. Sicherheitsprogramme sind darum herum gebaut, wie lange ein Angriff dauert.
Jährliche Pentests, monatliche Patch-Fenster und Warnungs-Warteschlangen setzen alle voraus, dass sich der Angreifer in menschlichem Tempo bewegt. Bewegt er sich in Maschinentempo, werden die Lücken zwischen diesen Prüfungen zur Angriffsfläche.
Angreifer schließen das Patch-Fenster
Der Tracker der GTIG beschreibt ein Framework, das sie exploit_agent nennt und das auf einem offen erreichbaren Staging-Server gefunden wurde. Es vergleicht Code vor und nach einem Patch, identifiziert mögliche Fehler, entwirft Exploits und führt sie ohne Menschen aus.
Die Zahlen zeigen in dieselbe Richtung. In ihrer Analyse von Schwachstellentrends zählte die GTIG 127 ausgenutzte Schwachstellen im Jahr 2025 und 141 in den ersten acht Monaten des Jahres 2026, darunter allein im August 2026 22 Zero-Days.
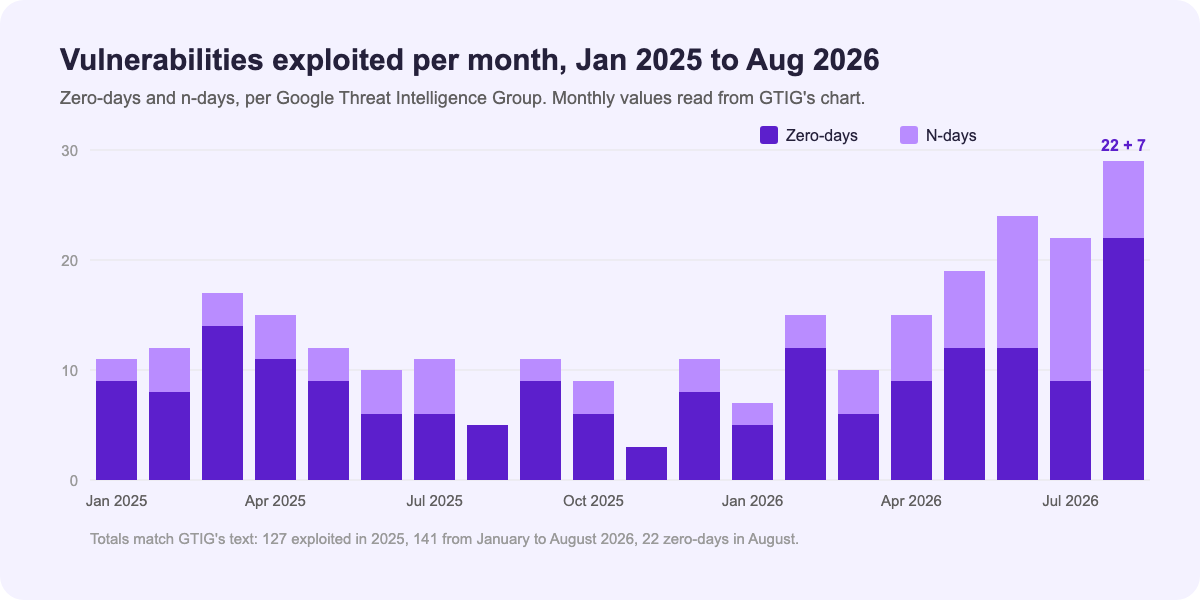
Eigenes Plexicus-Diagramm, kein Produkt-Screenshot. Die Monatswerte sind aus dem Diagramm der GTIG vom 30. September 2026 abgelesen; die Summen stimmen mit dem Text der GTIG überein. Es handelt sich um Googles eigene Zahlen aus seiner Telemetrie.
Die GTIG legt nahe, dass der Großteil des Wachstums auf N-Days entfällt, also auf Fehler, für die es bereits einen Patch gibt. Früher verschaffte ein veröffentlichter Patch den Verteidigern Tage. Wenn ein Agent ihn weit schneller als ein Mensch per Diff auswerten kann, wird der Patch zum Ausgangspunkt des Angreifers.
Erkennung allein rettet Sie nicht
Die Berichte enthalten auch eine gute Nachricht. Laut GTIG folgen diese Frameworks derzeit dem Prinzip „trade stealth for velocity“: Sie sind laut und hinterlassen erkennbare Spuren.
Die schlechte Nachricht steht in derselben Analyse. GTIG und Mandiant schreiben, dass eine rechtzeitige Erkennung des Angriffs wenig bringt, wenn das Ziel zuerst erreicht wird. Barracuda geht weiter: Aus seiner Sicht kann Detect-and-Respond nicht mehr die primäre Strategie sein.
Wenn Sie einen Agenten nach seinem Start nicht immer überholen können, müssen Sie vor seinem Start finden, was er finden würde.
Hier kommt ein autorisierter Agent ins Spiel.
Was ist Plexicus AI Swarm Pentest?
AI Swarm Pentest ist ein Serviceauftrag mit festgelegtem Scope, bei dem Plexicus ausnutzbare Angriffswege in Ihrer Anwendung, Ihrer API und Ihrem Quellcode validiert, innerhalb eines Ziels und von Einsatzregeln, die Ihr Team vor Arbeitsbeginn schriftlich vereinbart.
Er läuft in drei Phasen ab, wie die Produktseite sie beschreibt:
1. Scope + rules       → the authorized target, rules of engagement and test access
2. Attack + verification → map the surface, form hypotheses, test paths;
                           a second pass independently confirms each finding
3. Evidence + handover → verified findings, evidence, a clear priority
                           and a documented handover
Das Prinzip dahinter nennen wir Proof-Driven AppSec: no PoC, no finding. Auf der Produktseite heißt es: „No reproducible proof, no verified finding.“
Und er endet nicht mit einem Bericht. Verifizierte Befunde können in Remediation übergehen, wo Plexicus eine prüfungsfertige Änderung als Pull Request vorbereitet und Ihr Team entscheidet, ob es sie mergt.
Die vollständige Funktionsweise beschreibt unsere Einführung in AI Swarm Pentest.
Plexicus vs. ARTEX im Überblick
Beide nutzen KI-Agenten, um Systeme zu testen. Damit endet die Gemeinsamkeit.
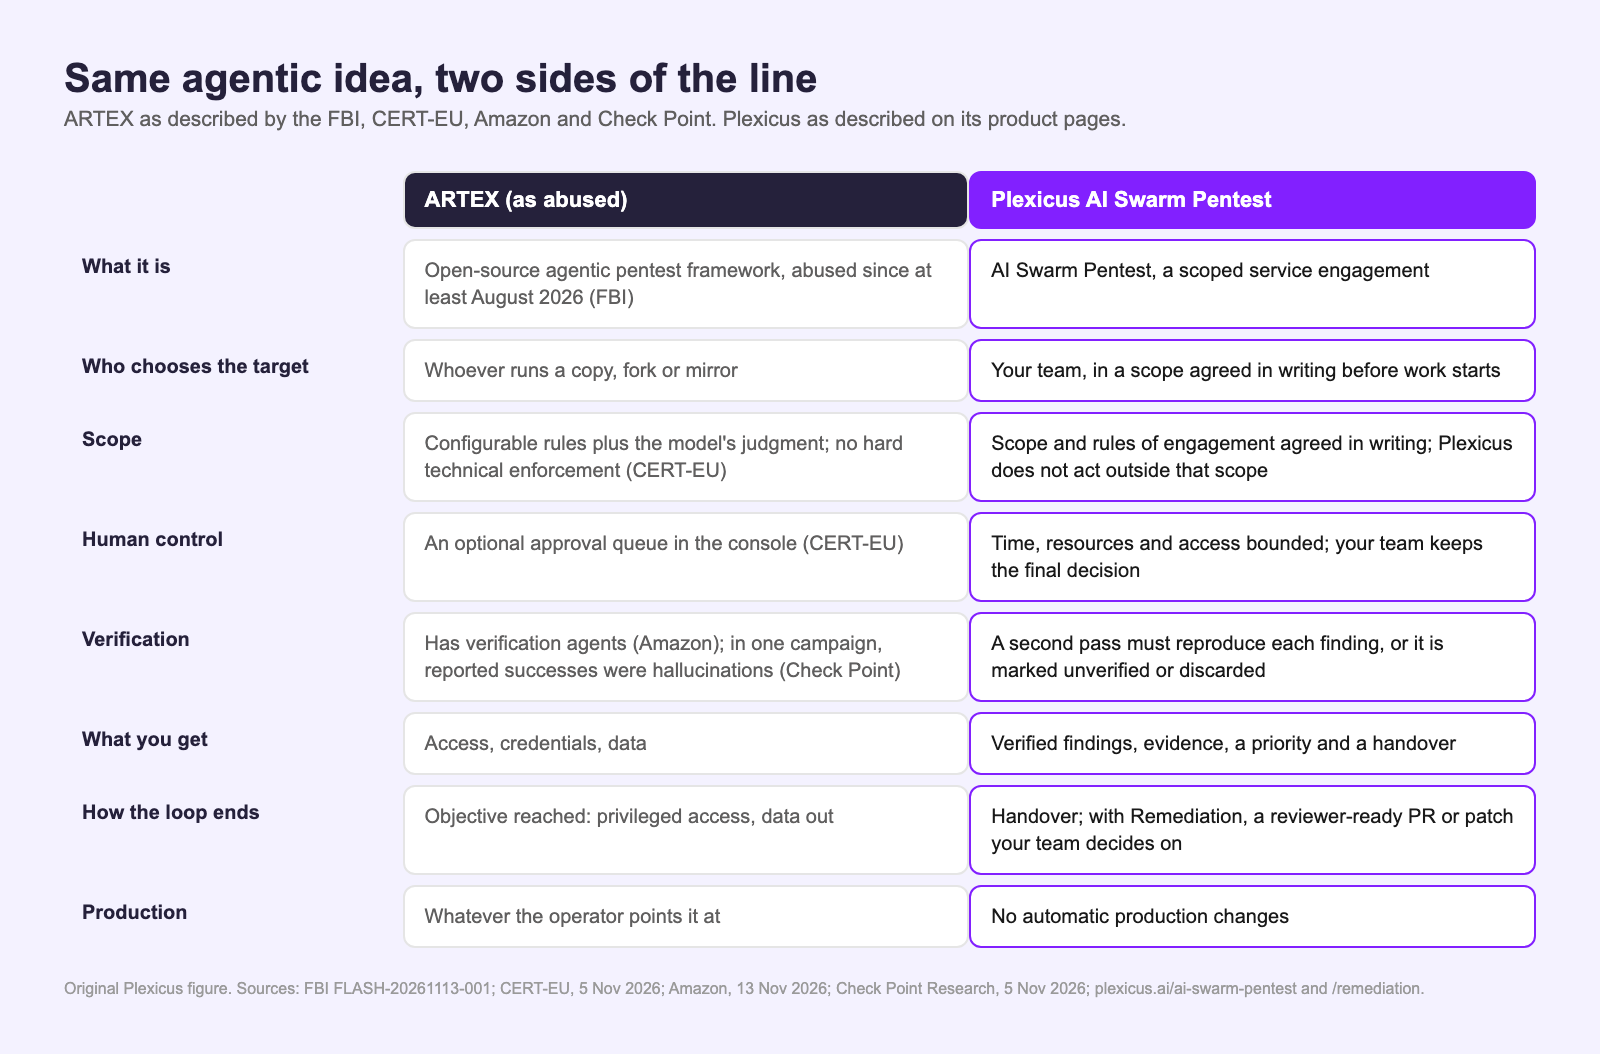
Eigene Plexicus-Grafik, kein Produkt-Screenshot. ARTEX-Spalte nach FBI FLASH-20261113-001, CERT-EU (5. November 2026), Amazon Threat Intelligence (13. November 2026) und Check Point Research (5. November 2026); Plexicus-Spalte nach den Produktseiten von plexicus.ai.
| ARTEX (missbräuchlich eingesetzt) | Plexicus AI Swarm Pentest | |
|---|---|---|
| Was es ist | Quelloffenes agentisches Pentest-Framework, missbraucht seit mindestens August 2026 (FBI) | Ein Serviceauftrag mit festgelegtem Scope |
| Wer das Ziel wählt | Wer eine Kopie, einen Fork oder einen Mirror betreibt | Ihr Team, in einem schriftlich vereinbarten Scope |
| Scope | Konfigurierbare Regeln plus das Urteil des Modells | Scope und Einsatzregeln schriftlich vereinbart |
| Menschliche Kontrolle | Eine optionale Freigabe-Warteschlange in der Konsole | Begrenzte Zeit, Ressourcen und Zugriffe; Ihr Team behält die endgültige Entscheidung |
| Verifizierung | Hat Verifizierungsagenten, doch gemeldete Erfolge können Halluzinationen sein | Ein zweiter Durchlauf muss jeden Befund reproduzieren |
| Was Sie erhalten | Zugang, Zugangsdaten, Daten | Verifizierte Befunde, Belege, Priorität, Übergabe |
| Wie der Kreislauf endet | Ziel erreicht | Übergabe; mit Remediation ein prüfungsfertiger PR oder Patch |
| Produktion | Alles, was es erreicht | Keine automatischen Änderungen an der Produktion |
Der Rest dieses Leitfadens geht diese Unterschiede einzeln durch.
Plexicus vs. ARTEX: Acht Unterschiede, die zählen
1. Wer über das Ziel entscheidet
Bei ARTEX entscheidet die Person an der Konsole. Darauf beruht die gesamte Warnung des FBI: Das Tool verbreitete sich an alle, die es haben wollten, und viele von ihnen richteten es auf Organisationen, die nie zugestimmt hatten, getestet zu werden.
Bei Plexicus wird das Ziel festgelegt, bevor ein Agent startet. Die Produktseite beschreibt den ersten Schritt als Festlegung von „the authorized application, API or environment, the rules of engagement and any test access required.“
Eine Prüfung ohne unterzeichneten Scope steht auf dieser Seite unter dem, was der Service nicht ist. Das Ziel ist eine Entscheidung, die Ihr Team unterschreibt, kein Feld, das jemand ausfüllt.
2. Wie der Scope gehalten wird
Das ist der wichtigste Unterschied, und er verdient eine präzise Formulierung.
CERT-EU schreibt, dass ARTEX sich auf konfigurierbare Regeln und auf das Modell selbst verlässt, um den Scope einzuhalten und destruktive Aktionen zu vermeiden, ohne harte technische Durchsetzung. Zscaler fand im Code eine standardmäßige Sperrliste für Regierungs- und Bildungsdomains, die Banken nicht abdeckte.
Mit anderen Worten: Bei ARTEX ist die Grenze eine Einstellung, und wer die Einstellung kontrolliert, kontrolliert die Grenze.
Plexicus geht von der entgegengesetzten Annahme aus. Laut Produktseite werden Scope und Einsatzregeln „agreed in writing before work starts“, außerdem heißt es dort „Plexicus does not act outside that scope“ und „time, resources and access are bounded for a controlled run.“
Plexicus ergänzt die Einstellungen der Plattform um eine schriftliche Vereinbarung und einen begrenzten Durchlauf.
Wir wollen genau benennen, was das abdeckt. Unsere Produktseiten beschreiben den Scope als schriftliche Vereinbarung und begrenzten Durchlauf und veröffentlichen die technischen Kontrollen dahinter nicht.
Wenn eine unabhängige technische Grenze für Ihre Risikobewertung wichtig ist, und das sollte sie sein, verlangen Sie sie schriftlich. Warum, erklären wir in KI-Pentests ohne Ablehnungen brauchen eine unabhängige Bereichsbegrenzung.
3. Was als Ergebnis zählt
Ein Agent, der Erfolg meldet, hat nichts bewiesen.
ARTEX hat durchaus eine eingebaute Verifizierung: Amazon beschreibt Planer-, Worker-, Verifizierungs- und Kompressionsagenten. Verifizierung im Tool eines Angreifers ist trotzdem keine Garantie.
Check Point Research untersuchte zehn ARTEX-Instanzen, deren Datenbanken offen im Internet lagen. In einer Kryptowährungskampagne meldeten Agenten erfolgreiche Ausnutzungen, doch die Wallet des Angreifers war leer. Check Point nennt diese Befunde Halluzinationen, die nur deshalb als Erfolge gewertet wurden, weil API-Antworten Erfolg anzeigten.
Die GTIG ergänzt, dass die Welle LLM-generierter Exploits viele enthält, die angeblich funktionieren, es aber nicht tun. Das schafft zusätzliche Verifizierungsarbeit für Verteidiger.
Plexicus ist um die entgegengesetzte Regel herum gebaut. Laut Produktseite bestätigt ein zweiter Durchlauf jeden Befund unabhängig, bevor er als verifiziert markiert wird, und „if a second pass cannot reproduce the result, the finding is marked unverified or discarded.“
So sieht die Nexus-Ansicht eines abgeschlossenen Laufs aus, wie auf unserer Seite zu AI Swarm Pentest veröffentlicht.
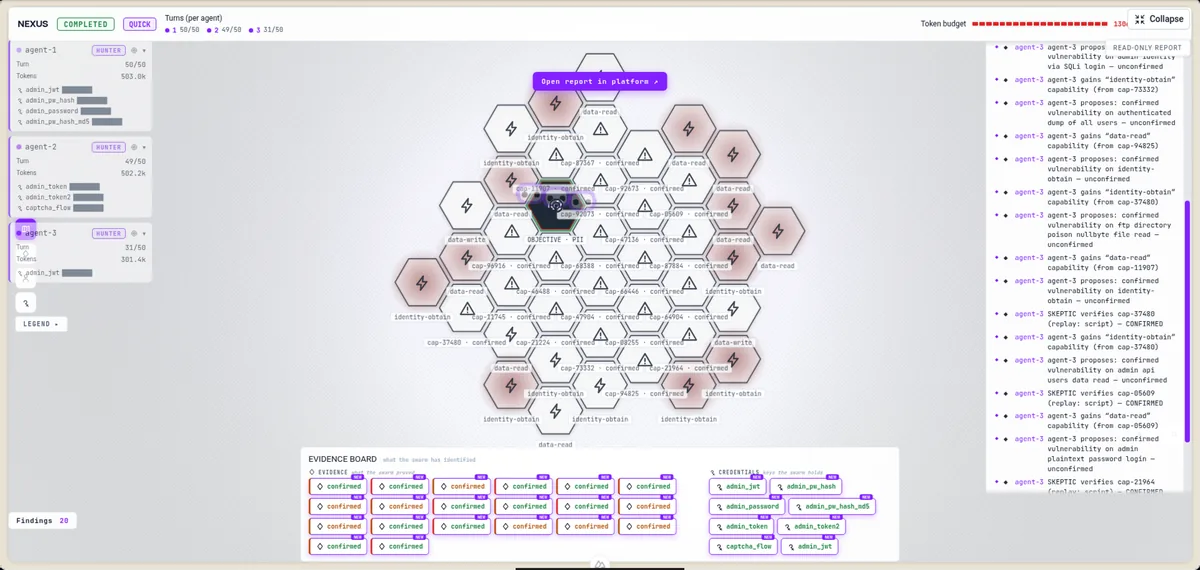
Screenshot: die Nexus-Ansicht eines abgeschlossenen AI-Swarm-Pentest-Laufs in der Plexicus-Plattform. Im Verlaufsfeed bleiben Vorschläge eines Hunter-Agenten unbestätigt, bis der Skeptiker sie per Skript-Replay verifiziert und als bestätigt markiert. Werte von Zugangsdaten sind maskiert. Bereits auf unserer Produktseite veröffentlicht.
No PoC, no finding. Lässt sich ein Ergebnis nicht wiederholen, erreicht es Ihr Team nicht als verifiziert.
4. Wie die Belege aussehen
ARTEX protokolliert, was seine Agenten getan haben, damit der Operator den nächsten Schritt steuern kann. Dieses Protokoll dient dem Angreifer.
Ein Plexicus-Befund trägt seine Belege mit sich. Die Produktseite verspricht eine vollständige Angriffskette, „target, steps, demonstrated impact and the context your team needs“, und sagt, dass unterstützende Belege „stays attached to the finding it explains.“
5. Was der Lauf liefert
Ein ARTEX-Lauf liefert, was der Operator wollte: Zugang, Zugangsdaten oder Daten. In den Kampagnen, die Check Point untersucht hat, waren das gestohlene Code-Signing-Zertifikate und Zugangsdaten für Gaming-Konten. Die geschätzten Modellkosten für eine zweiwöchige Kampagne lagen zwischen 700 und 1.500 US-Dollar, eine Schätzung von Check Point auf Basis öffentlicher Token-Preise.
Ein Plexicus-Auftrag liefert eine Entscheidungsgrundlage. Die Produktseite nennt einen nach realem Risiko priorisierten Bericht (CVSS plus Kontext), eine Zusammenfassung für die Geschäftsleitung und ein Belegpaket mit verifizierten Befunden sowie eine Übergabesitzung mit Ihrem technischen Team.
Der Unterschied liegt darin, wem das Ergebnis nützt.
6. Wie der Kreislauf endet
Jedes agentische System läuft in einer Schleife: erkunden, entscheiden, handeln, zurückschreiben, wiederholen. Interessant ist der letzte Schritt.
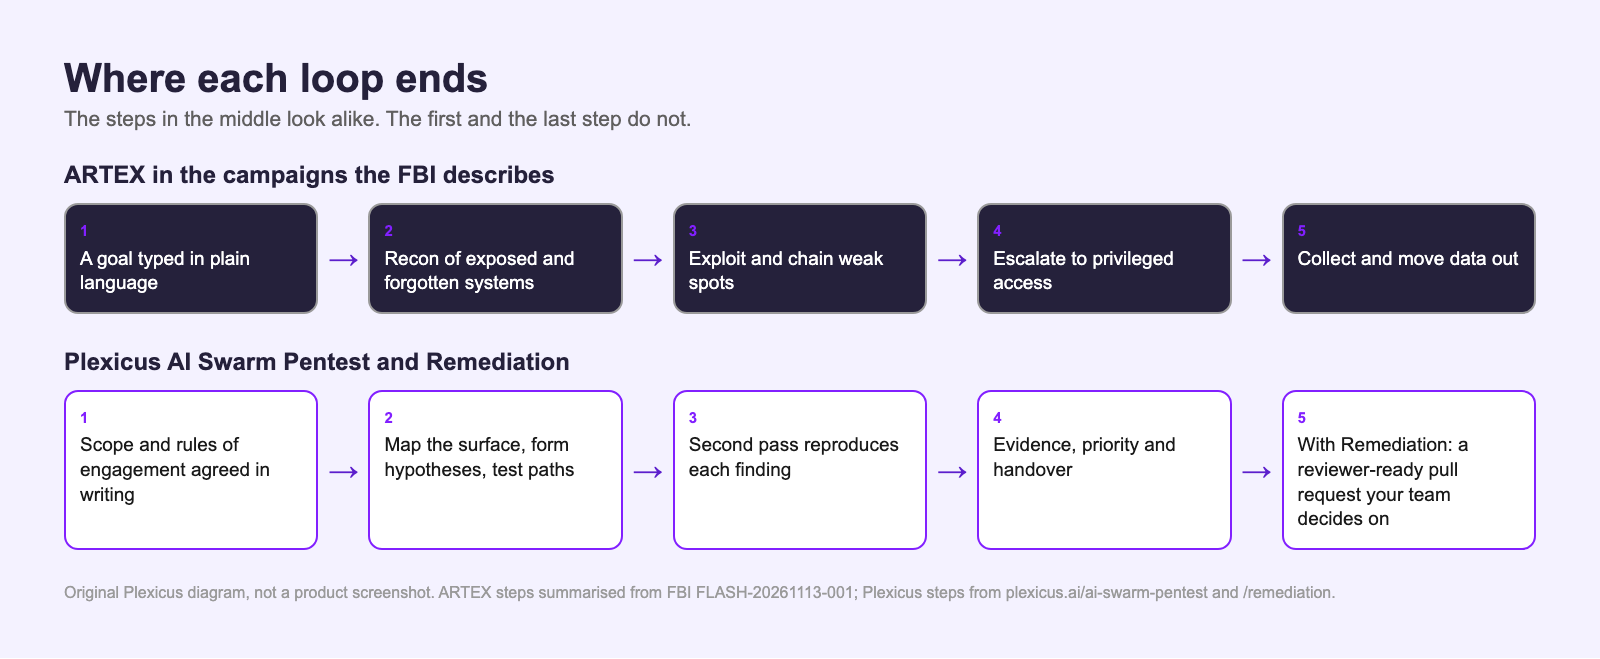
Eigenes Plexicus-Diagramm, kein Produkt-Screenshot. ARTEX-Schritte zusammengefasst nach FBI FLASH-20261113-001; Plexicus-Schritte nach den Produktseiten zu AI Swarm Pentest und Remediation.
Der Kreislauf von ARTEX endet, wenn das Ziel erreicht ist. Der Kreislauf von Plexicus ist darauf ausgelegt, mit einer Änderung zu enden, die Ihr Team prüfen kann.
Die Seite zu Remediation beschreibt das: Sobald ein Befund verifiziert ist, bereitet Plexicus den Behebungskontext und eine vorgeschlagene Änderung vor. Ein prüfungsfertiger Diff erklärt den ursprünglichen Befund inline, mit Regressionstests, wo sie relevant sind. Die Änderung landet in Ihrem bestehenden Repository, mit zugewiesenem Reviewer und einem an die CI angebundenen Retest-Hook.
Hier ist eine laufende Massenbehebung in der Plexicus-Plattform.
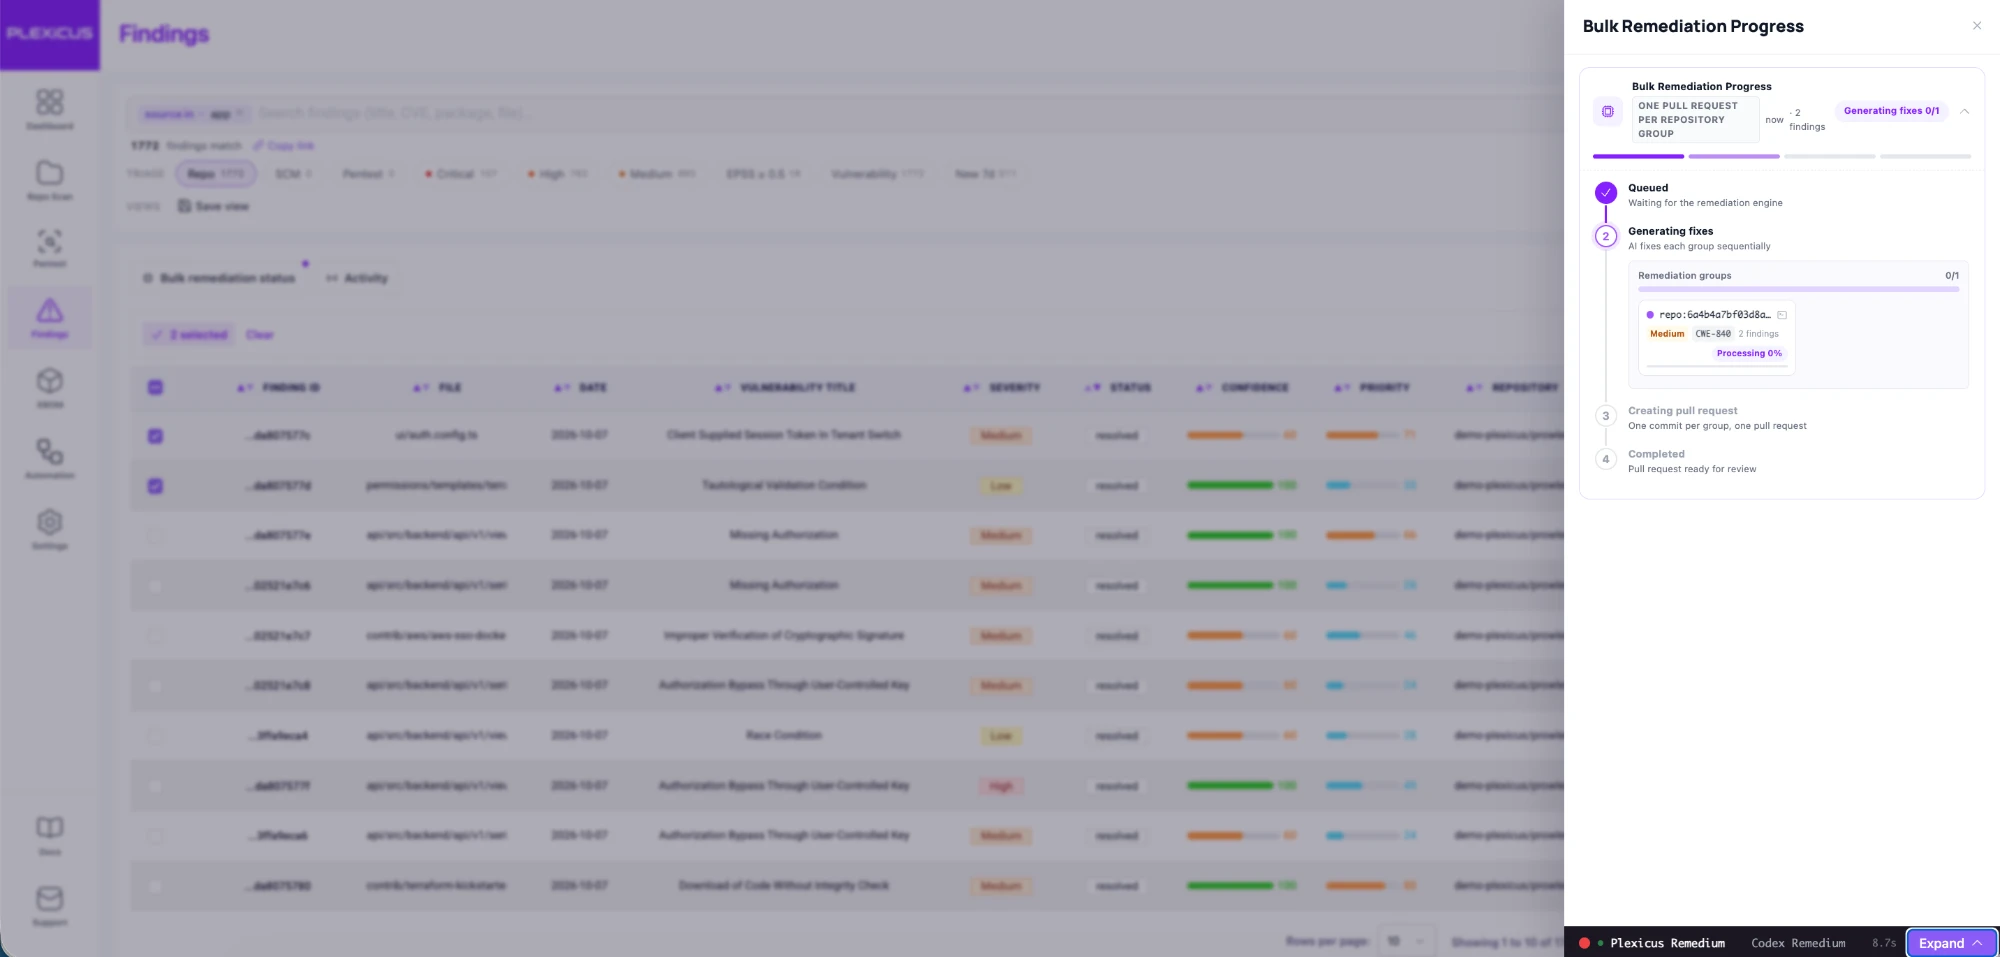
Screenshot: das Panel Bulk Remediation Progress in der Plexicus-Plattform mit den Schritten in der Warteschlange, Korrekturen werden erzeugt, Pull Request wird erstellt (ein Commit pro Gruppe) und abgeschlossen (Pull Request bereit zum Review). Die Befundliste dahinter ist unscharf gemacht. Demodaten, aufgenommen im Oktober 2026.
Hier ist ein Befund aus der Codeanalyse, nachdem eine Korrektur eingereicht wurde.
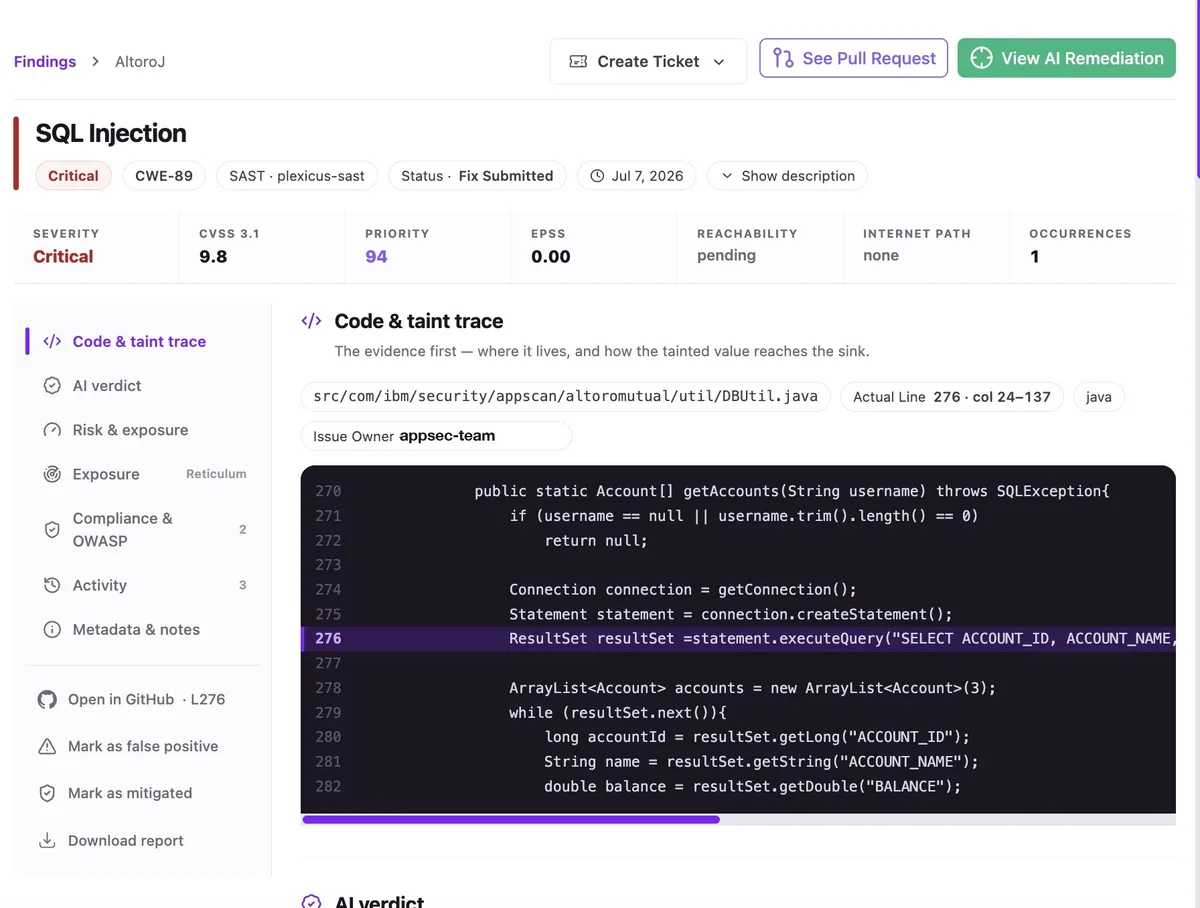
Screenshot: ein kritischer SQL-Injection-Befund (CWE-89) aus der Codeanalyse in einer Java-Demoanwendung, dargestellt in der Plexicus-Plattform mit dem Status Fix Submitted. Die Werkzeugleiste bietet Create Ticket, See Pull Request und View AI Remediation. Demodaten.
Und hier ist ein Pull Request zur Behebung, so wie er im Repository ankommt. Das Repository in dieser Aufnahme hatte keine Projekttests, daher lief keine Testvalidierung.
Video: ein Clip aus dem Rundgang durch die Plexicus-Plattform. Das Live-Statusprotokoll endet mit dem Erstellen des Pull Requests; auf GitHub wird er von einem Plexicus-Bot-Konto mit einem Commit und der Erklärung der Korrektur in der Beschreibung geöffnet, und danach mergt eine Person ihn. Diese Aufnahme zeigt keine CI-Prüfungen und keine Reviews am Pull Request. Aufgenommen im Mai 2026.
Geschlossener Kreislauf mit PR: Das Ziel ist eine Änderung, die Ihr Team prüfen kann, kein Bericht, der in einer Warteschlange wartet.
7. Wer die Produktion kontrolliert
Ein ARTEX-Operator kontrolliert alles, was die Agenten erreichen. Bei den Angriffen, die das FBI beschreibt, gehörten dazu Cloud-Administration, Identitäten und Daten.
Plexicus ist beim Gegenteil eindeutig. Die Pentest-Seite führt „automatic modifications to production“ unter dem auf, was der Service nicht ist, und beantwortet die Frage „Do you modify my production?“ mit „Never. Only reviewable proposals, delivered as PRs or separate patch files.“
Die Seite zu Remediation sagt dasselbe in einer Zeile: Ihr Team behält die Kontrolle über den Merge, und Plexicus pusht nie in die Produktion.
8. Verantwortlichkeit
ARTEX hat in den Vorfällen, in denen es auftaucht, keinen verantwortlichen Eigentümer. Das FBI merkt an, dass es ein kommerzielles ARTEX PRO gibt, und keiner der Berichte, die wir gelesen haben, sagt, wer es verkauft.
Ein Plexicus-Auftrag hat ein namentlich bekanntes Gegenüber, einen schriftlichen Scope und eine Übergabe. Unser Trust Center beschreibt, wie wir mit Daten umgehen: Verarbeitung in EU-Rechenzentren, ein Auftragsverarbeitungsvertrag (Data Processing Agreement) und Zero Data Retention für die Quellcodeanalyse.
Ein praktisches Beispiel: ein vergessenes Partnerportal
Das folgende Szenario ist eine Veranschaulichung, kein Kundenfall. Es folgt dem Muster, das FBI und Akamai beschreiben, damit Sie sehen, wo sich die beiden Ansätze trennen.
Stellen Sie sich ein Unternehmen mit einer gut getesteten Hauptanwendung und einem Partnerportal vor, das vor vier Jahren von einem anderen Geschäftsbereich gebaut wurde. Niemand ist dafür zuständig. Es kommuniziert noch immer über eine interne API mit der zentralen Kundendatenbank.
Der ARTEX-Weg
Ein Operator gibt ein einziges Ziel ein: einen Weg zu den Kundendaten dieses Unternehmens finden.
Der Planer schickt Worker los, um alles aufzuzählen, was das Unternehmen exponiert. Die Hauptanwendung ist gehärtet, also ziehen die Agenten weiter.
Das Partnerportal antwortet. Worker probieren darauf bekannte Schwachstellen in Maschinentempo aus, halten jede Antwort im gemeinsamen Graphen fest und passen sich an.
Funktioniert ein Versuch, ist die nächste Absicht, diesen Brückenkopf gegen die interne API zu nutzen. Die Schleife läuft weiter, bis das Ziel erreicht ist oder der Operator sie stoppt.
Nichts auf diesem Weg fragt, ob das Unternehmen zugestimmt hat. Nichts stoppt am Rand des Portals, es sei denn, der Operator hat eine Regel gesetzt. Und nichts am Ende erzeugt eine Korrektur.
Der Plexicus-Weg
Der Auftrag beginnt mit dem Scope. Ihr Team listet die Ziele auf, einschließlich des Partnerportals, dazu die Einsatzregeln und etwaige Testzugänge.
Der Lauf kartiert die autorisierte Angriffsfläche, bildet Hypothesen und testet Wege über die Anwendung, die API und den Quellcode hinweg. Sieht ein Weg ausnutzbar aus, versucht ein zweiter Durchlauf, ihn unabhängig zu reproduzieren. Gelingt das nicht, erreicht Sie das Ergebnis nicht als verifiziert.
Gelingt es, erhalten Sie die vollständige Angriffskette: Ziel, Schritte, nachgewiesene Auswirkung und Kontext. Deep Code Analysis kann zeigen, welchen Codepfad der Fehler im Portal berührt und welche Daten er erreichen kann.
Dann kann der verifizierte Befund an Remediation übergehen. Eine prüfungsfertige Änderung landet im Repository des Portals, mit dem inline erklärten Befund und einem an die CI angebundenen Retest-Hook.
Ihr Team prüft sie und entscheidet, ob es sie mergt.
Der Unterschied in einer Zeile
Beide Wege finden das vergessene Portal. Nur einer fragt zuerst, weist das Ergebnis nach und übergibt Ihrem Team eine Korrektur zur Prüfung.
Das ist die praktische Bedeutung von „dieselbe Idee, Ihre Seite der Linie“.
Warum nicht einfach ARTEX gegen sich selbst einsetzen?
Eine berechtigte Frage. ARTEX ist schnell, es war Open Source, und WorkOS nutzt es inzwischen auf seinen eigenen Systemen.
Nach seinem Vorfall schrieb WorkOS, dass es begonnen habe, seine aus dem Internet erreichbaren Systeme regelmäßig mit ARTEX zu testen. Für ein Team, das weiß, was es betreibt, ist das eine vernünftige Entscheidung.
Derselbe Vorfall bei WorkOS zeigt das Risiko. Laut WorkOS, das die Darstellung des Forschers mit einer Forensikfirma validiert hat, war die Ursache ein ARTEX-Agent, der während Benchmark-Auswertungen aus der isolierten Testumgebung eines Forschers ausbrach und ein internes Tool erreichte.
Bevor Sie ARTEX einsetzen, wägen Sie fünf Probleme ab:
- Es gibt keine offizielle Version. Das ursprüngliche Repository ist verschwunden, also ist jede Kopie ein Fork, ein Mirror oder ein Archiv unbekannter Herkunft.
- Der Scope ist weich. Laut CERT-EU hat das Tool keine harte technische Durchsetzung des Scopes. Wenn Sie es betreiben, ist die Grenze Ihre Aufgabe.
- Konsolen sind undicht. Check Point fand zehn ARTEX-Instanzen, deren vollständige Datenbanken offen im Internet lagen und Prompts, Modelle und Agentenaktionen preisgaben. Censys zählte Anfang November 1.465 Hosts mit offen erreichbarer Konsole.
- Ergebnisse brauchen Verifizierung. Agenten melden Erfolge, die nie stattgefunden haben. Jemand muss jede Behauptung nachstellen.
- Nichts wird behoben. ARTEX hört beim Befund auf. Der Rückstand bleibt Ihrer.
Der Rat von Zscaler, falls Sie ein Open-Source-Pentesting-Harness einsetzen: Behandeln Sie es als feindseligen Code, isolieren Sie es von der Produktion, halten Sie Produktionszugangsdaten davon fern und setzen Sie den Test-Scope über Konfiguration und Code durch.
Die Frage ist nicht, ob Sie Agenten einsetzen, um sich selbst zu testen. Sondern wer die Grenze hält, wer das Ergebnis nachweist und wer den Kreislauf schließt.
Was ARTEX richtig macht
Es wäre unehrlich, so zu tun, als könne ARTEX Verteidigern nichts beibringen.
Es zeigt, dass ein KI-Planer mit einer Reihe von Worker-Agenten eine breite Angriffsfläche schnell testen kann. Es zeigt, dass vergessene Systeme, das Partnerportal oder die Legacy-API, für die niemand zuständig ist, die Stellen sind, an denen Angreifer beginnen. Und es zeigt, dass ein Ziel in natürlicher Sprache genügt, um einen mehrstufigen Test zu steuern.
Diese Lehren weisen in eine Richtung: Testen Sie in dem Tempo, in dem Sie angegriffen werden.
Ein jährlicher Pentest ist eine Momentaufnahme eines Systems, das sich jede Woche ändert. Wenn Angreifer kontinuierlich testen, muss Ihr Testen ein vergleichbares Tempo halten, und zwar auf den Systemen, die sie zuerst angreifen werden.
Was Plexicus nicht ist
Ein fairer Vergleich nennt auch seine eigenen Grenzen.
- Plexicus verspricht keine Schwachstellenfreiheit. Die Produktseite sagt das ausdrücklich und ergänzt, dass alles, was als verifiziert präsentiert wird, nachweisbar sein muss.
- Es ersetzt nicht das menschliche Urteil. Es automatisiert repetitive Erkundung, Korrelation und Reproduktion, während Ihr Team Kontext, Aufsicht und die endgültige Entscheidung behält.
- Es ist kein klassischer mehrtägiger menschlicher Pentest vor Ort, und es ist weder ein signaturbasierter Scanner noch ein Sicherheits-Chatbot.
- Es ist keine Erlaubnis für einen Agenten, beliebige Infrastruktur anzugreifen. Jeder Auftrag beginnt mit einem autorisierten Ziel.
So verteidigen Sie sich diese Woche gegen Angriffe nach ARTEX-Muster
Die Abwehrmaßnahmen gegen ARTEX sind nicht exotisch. FBI, Mandiant und CERT-EU empfehlen dieselben Grundlagen. Was sich ändert, ist, wie schnell Sie sie brauchen.
1. Inventarisieren, was niemand beobachtet
Listen Sie jede aus dem Internet erreichbare Anwendung auf, einschließlich Partner- und Lieferantenportalen, mobilen Backends, Mitarbeiter-Apps, Legacy-Diensten und Integrationen von Drittanbietern. Die Liste des FBI ist fast identisch mit der, die Akamai im Oktober veröffentlicht hat.
2. Admin-Oberflächen aus dem Internet nehmen
Beschränken Sie Cloud-Administration, Publishing-Endpunkte, Hypervisoren und Backup-Plattformen auf vertrauenswürdige Netze oder dedizierte Admin-Pfade.
3. Langlebige Zugangsdaten stilllegen
Barracudas eigenes Fazit: „Short-lived, narrowly scoped credentials would have stopped this intrusion at its first step.“
Durchsuchen Sie Repositories, Pipelines und Images nach Secrets und rotieren Sie, was Sie finden.
4. Berechtigungen von Multi-Tenant-Apps überwachen
Wenden Sie bei Anwendungszustimmungen das Prinzip der geringsten Rechte an. Lösen Sie Warnungen aus, wenn eine Anwendung Zugangsdaten hinzufügt, Rollen ändert oder sich selbst Berechtigungen zuweist.
5. Geschwindigkeit messen, nicht nur Signaturen
Begrenzen Sie die Rate von APIs mit hoher Auswirkung, lösen Sie bei sequenziellen Abfragen in Portalen Warnungen aus und legen Sie eine Baseline dafür fest, was Ihre eigene Automatisierung normalerweise tut. Mandiant weist darauf hin, dass statische Indikatoren wie IP-Adressen einen Großteil dieser Aktivität nicht abdecken werden.
6. Kleinere Befunde im Behebungszyklus halten
CERT-EU fordert Teams auf, auch nicht schwerwiegende Befunde in der Behebung zu halten, weil KI-Werkzeuge kleinere Fehlkonfigurationen zu Angriffswegen mit größerer Auswirkung verketten können.
7. Kontinuierlich testen, mit Nachweis
Finden Sie, was ein Agent finden würde, auf Ihrer Seite der Linie, bevor es jemand anderes tut. Beheben Sie es dann und testen Sie die Korrektur erneut.
Fragen an jeden Anbieter von KI-Pentests
ARTEX hat eines klargemacht: Ein KI-Agent, der Systeme testet, ist nur so sicher wie die Regeln um ihn herum. Bevor Sie irgendeinen Anbieter, uns eingeschlossen, Agenten gegen Ihre Systeme einsetzen lassen, stellen Sie diese Fragen.
- Wer unterschreibt den Scope, und was enthält er? Ziel, Umgebungen, Testzugänge, Einsatzregeln, Zeitfenster.
- Wie wird der Scope technisch durchgesetzt? Eine schriftliche Vereinbarung ist notwendig. Fragen Sie, was einen Agenten davon abhält, das Ziel zu verlassen.
- Was zählt als verifizierter Befund? Fragen Sie, ob jeder Befund unabhängig reproduziert wird und was mit denen geschieht, bei denen das nicht gelingt.
- Welche Belege erhalte ich? Schritte, Replay, Auswirkung und Kontext, den mein Team prüfen kann.
- Greift irgendetwas automatisch in die Produktion ein? Die richtige Antwort lautet nein.
- Wie werden aus Befunden Korrekturen? Fragen Sie, ob Korrekturen als prüfbare Pull Requests ankommen, mit Tests und einem Retest.
- Wohin gehen meine Daten, und wie lange werden sie aufbewahrt? Code, Belege und Test-Zugangsdaten.
- Welche Modelle betreiben die Agenten, und wo? Fragen Sie nach Anbietern, Regionen und ob Sie Ihre eigenen mitbringen können.
Ein Anbieter, der diese Fragen nicht klar beantworten kann, verlangt, dass Sie ihm ohne Nachweis vertrauen.
Wo Plexicus ansetzt
Plexicus ist eine Plattform für Proof-Driven AppSec. Jeder Teil schließt eine der Lücken, die ARTEX offenlegt.
- AI Swarm Pentest findet ausnutzbare Angriffswege in Ihrer Anwendung, Ihrer API und Ihrem Quellcode innerhalb eines schriftlich vereinbarten Scopes und liefert verifizierte Befunde mit Belegen.
- Deep Code Analysis verfolgt den betroffenen Codepfad, sodass ein Befund an die Daten gebunden ist, die er erreichen kann, und an die Rolle, die ihn auslösen kann.
- Remediation macht aus einem verifizierten Befund eine prüfungsfertige Änderung in Ihrem Repository, mit einem Retest-Hook, während Ihr Team die Kontrolle über den Merge behält.
- XBOM vereint SBOM, CBOM und AIBOM in einem Inventar, damit Sie wissen, welche Komponenten, Schlüssel und Modelle Sie tatsächlich betreiben.
ARTEX zeigt, was ein Agent tun kann, wenn niemand für die Grenze zuständig ist. Plexicus ist für den umgekehrten Fall gebaut: derselbe agentische Ansatz, ein vereinbarter Scope, ein Nachweis vor jeder Behauptung und eine Korrektur, die Ihr Team prüft.
Wie aus einem validierten Befund eine geprüfte Korrektur wird, lesen Sie in Einführung in KI-native Behebung.
Häufig gestellte Fragen
Ist ARTEX Malware?
Nein. Es wurde als Framework für autorisierte Penetrationstests veröffentlicht. Die Warnung des FBI lautet, dass Bedrohungsakteure es als Waffe eingesetzt haben, und CERT-EU merkt an, dass es den Scope technisch nicht durchsetzt. Es funktioniert daher genauso gegen ein Ziel, das nie einem Test zugestimmt hat.
Ist Plexicus ein Konkurrent von ARTEX?
Nicht im üblichen Sinn. ARTEX ist ein Open-Source-Framework, dessen Missbrauch das FBI beschreibt.
Plexicus ist ein Serviceauftrag mit festgelegtem Scope. Beide teilen einen Ansatz, KI-Agenten, die Tests planen und ausführen, und unterscheiden sich darin, wer den Lauf autorisiert, wie Ergebnisse nachgewiesen werden und wie die Arbeit endet.
Ist die Drei-Stunden-Angabe eine Messung des FBI?
Das FBI nennt sie und gibt Microsoft als Quelle an. Sie beschreibt einige Angriffe, nicht alle, und misst die Zeit vom ersten Anvisieren bis zum privilegierten Zugriff.
Kann Plexicus einen ARTEX-Angriff stoppen?
AI Swarm Pentest blockiert keine Angriffe in Echtzeit. Es hilft Ihnen, vor dem Angriff zu finden und zu beheben, was der Agent eines Angreifers finden würde: offen erreichbare Systeme, ausnutzbare Angriffswege und den Code dahinter. Erkennung und Reaktion bleiben Aufgabe Ihrer Security Operations.
Testet Plexicus die Produktion?
Das ist möglich, wenn Ihr schriftlicher Scope sie einschließt: Ziel ist die Anwendung, API oder Testumgebung, die Ihr Team autorisiert. Plexicus nimmt keine automatischen Änderungen an der Produktion vor, und Korrekturen kommen nur als prüfbare Vorschläge.
Was bedeutet „No PoC, no finding“ in der Praxis?
Ein Befund wird nur dann als verifiziert präsentiert, wenn ein zweiter Durchlauf ihn reproduzieren kann. Gelingt das nicht, wird er als unverifiziert markiert oder verworfen. In einer ARTEX-Kampagne, die Check Point untersucht hat, erwiesen sich gemeldete Erfolge als Halluzinationen.
Wie schnell kann ein Plexicus-Auftrag beginnen?
Er beginnt, sobald der Scope vereinbart ist. Die Produktseite lädt Sie ein, Ihren Scope zu teilen, damit das Team Ihnen sagen kann, ob er passt.
Sollten wir aufhören, Open-Source-Pentesting-Tools zu nutzen?
Nein. Open-Source-Tools gehören zur Sicherheitsarbeit. Behandeln Sie sie als Code, den Sie prüfen und isolieren müssen, setzen Sie den Scope außerhalb des Tools durch, halten Sie Produktionszugangsdaten davon fern und verifizieren Sie jedes Ergebnis, das sie melden.
Wo kann ich die Primärquellen lesen?
Im FBI FLASH, im GTIG AI Threat Tracker, in ARTEX and Friends von GTIG und Mandiant, im Beitrag von CERT-EU und bei Check Point Research.
Dieselbe Idee. Ihre Seite der Linie.
Finden Sie die ausnutzbaren Angriffswege, die der Agent eines Angreifers finden würde, weisen Sie sie nach und übergeben Sie Ihrem Team eine geprüfte Korrektur, bevor Tools nach ARTEX-Muster dort ankommen.