GitHub blockiert pull_request_target in öffentlichen Repositories standardmäßig
Eine GitHub-Actions-Regel betrifft privilegierte Pull-Request-Workflows. So können sich Teams auf die Durchsetzung vorbereiten.
17 articles
Eine GitHub-Actions-Regel betrifft privilegierte Pull-Request-Workflows. So können sich Teams auf die Durchsetzung vorbereiten.
PHP-Laufzeitrisiken und Anwendungsbefunde trennen, Worker-Austausch prüfen und Behebungsnachweise mit Plexicus nachvollziehbar halten.
EMBRACE erinnert daran, dass ein integrierter Browser die Sicherheitsgrenzen eines eigenständigen Browsers nicht automatisch übernimmt.
Cloudflares quelloffener Skill für Coding-Agenten kombiniert abdeckungsorientierte Suche, unabhängige Validierung und strukturierte Belege. Was der Ablauf leisten kann – und was nicht.
KI kann bei der Analyse kompilierter Software helfen, doch dekompilierter Code beweist keine Schwachstelle. Erfahre, was REA verändert und wie sich Befunde validieren lassen.
3 Systeme haben einen Zustand behauptet, und keines hat geprüft, ob er noch galt. Eine Registry meldete ein Paket als attestiert. Eine Evaluierungsplattform meldete ein Modell als offline. Ein Assistent meldete, ein Paket würde funktionieren.
Ein redaktioneller Leitfaden zu MCP-Sicherheitsintegrationen für KI-gestützte Entwicklung, Scans, Befunde, Webtests, Lieferketten und Cloud-Sicherheit.
Wie spezialisierte Angriffsagenten Kontext teilen, Hypothesen hinterfragen und Angriffswege im Proof-Driven-AppSec-Workflow von Plexicus unabhängig überprüfen.
Ein umfassender Leitfaden zu Anwendungssicherheit: sichere Entwicklung, OWASP-Risiken, SAST, DAST, SCA, Pentests und evidenzbasierte Priorisierung.
Ein Fruchtfliegen-Connectom veranschaulicht ein Sicherheitsprinzip: Eine Demo ist erst dann ein Beleg, wenn Kontrollen zeigen, welchen Beitrag das beworbene System leistet.
DevDay 2026 verknüpfte dauerhafte Agenten, Cloud-Coding, Plugins, Events und gemeinsame Arbeit. Hier erfahren Sie, was verfügbar ist, was noch kommt und wo die AppSec-Grenzen liegen.
Die Motion-Graphics-Demos von Opus 5.5 zeigen einen agentischen Ablauf: planen, coden, ausführen, prüfen, überarbeiten. Claude-Cybersicherheit hängt nun an schneller Verifikation.
MAESTRO ist das 7-Ebenen-Framework der Cloud Security Alliance für das Threat Modeling agentischer KI, das vom OWASP GenAI Security Project angewendet wird. Dieser Leitfaden macht jede Ebene zu einer Pentest-Checkliste.
KI kann wiederkehrende AppSec-Arbeit entfernen, ohne Verantwortlichkeit zu entfernen. Lernen Sie, was automatisiert, unterstützt oder an Menschen eskaliert werden sollte.
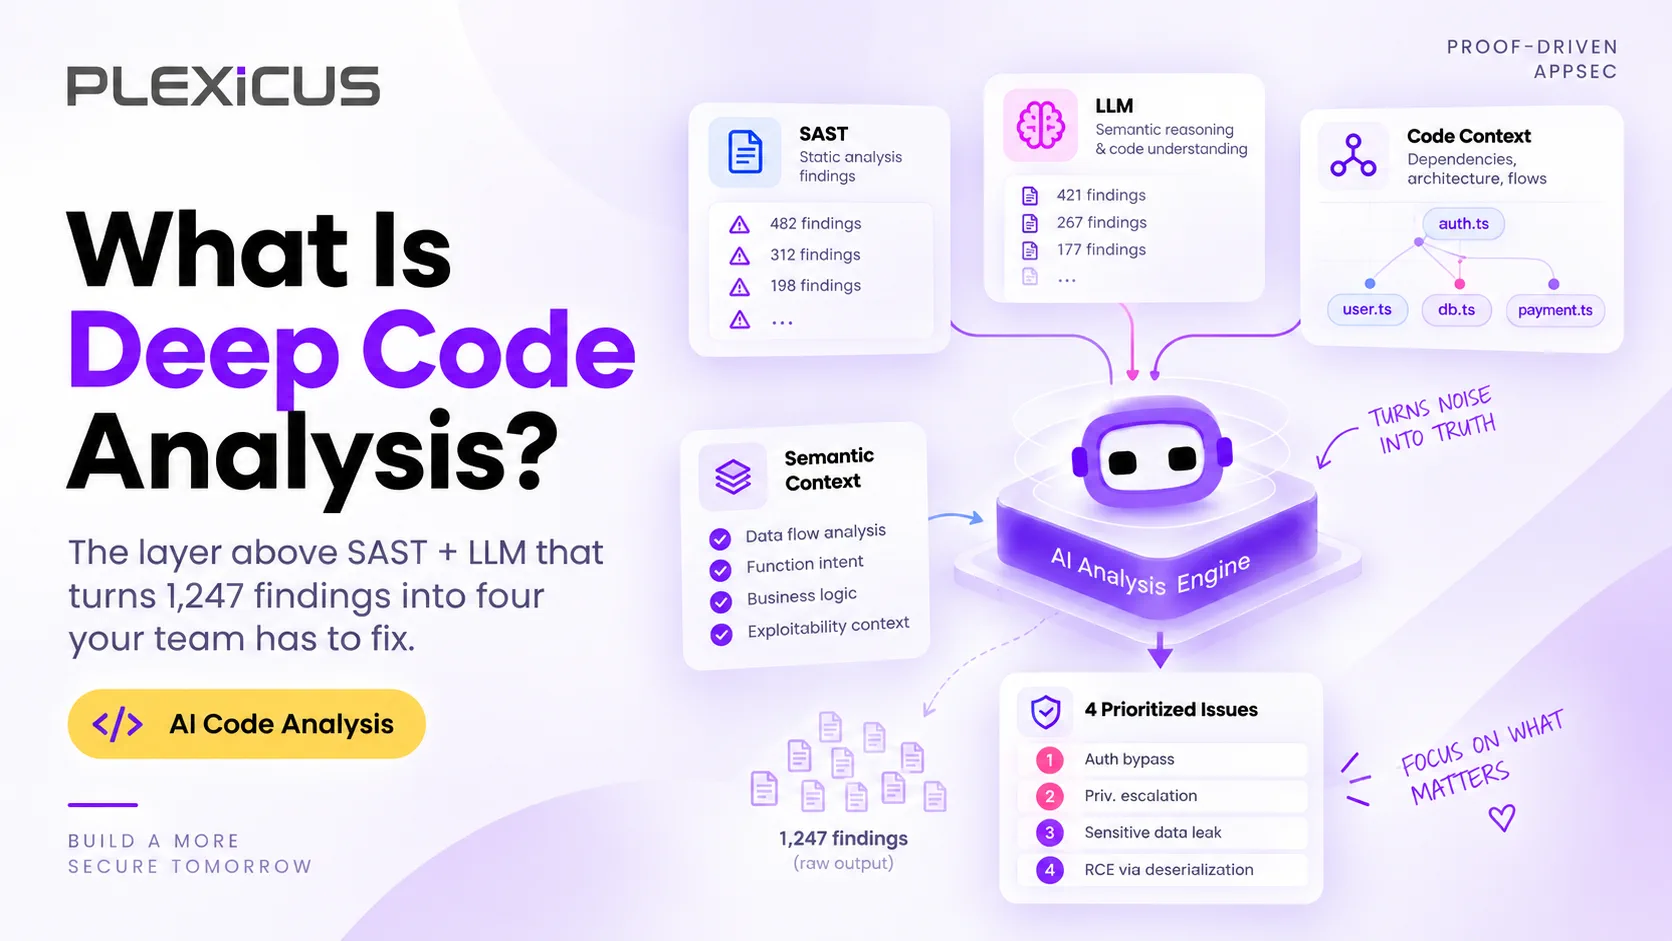
SAST-False-Positives verdecken echte Bugs, und ein LLM-Wrapper ändert daran nichts. Deep Code Analysis beweist per Erreichbarkeitsanalyse, welche Findings real und erreichbar sind.
Wenn Sie heute Software entwickeln oder betreiben, jonglieren Sie wahrscheinlich mit Microservices, serverlosen Funktionen, Containern, Drittanbieterpaketen und einer Flut von Compliance-Checkboxen. Jedes bewegliche Teil erzeugt eigene Ergebnisse, Dashboards und wütende rote Warnungen. Schon bald fühlt sich die Risikosichtbarkeit an, als würde man um 2 Uhr morgens im Nebel von San Francisco fahren – man weiß, dass Gefahr droht, kann sie aber nicht richtig sehen.
Eine neue Zusammenarbeit zwischen Plexicus und Céfiros soll die Anwendungssicherheit in 19 Ländern in Lateinamerika und Iberien verbessern. Diese Zusammenarbeit im Bereich Cybersicherheit bringt fortschrittliche Lösungen für das Application Security Posture Management (ASPM) zu Organisationen, die sich proaktiv gegen Cyberbedrohungen verteidigen möchten.

Plexicus ist Proof-Driven AppSec: validierte Funde, kontextuelles Verständnis und geprüfte Remediation — in Evidenz verankert, mit Ihnen gescoped.