KI-Pentests ohne Ablehnungen brauchen eine unabhängige Bereichsbegrenzung
Eine interne DeepSeek-Auswertung trennt Angriffsfähigkeit und operative Disziplin. Legen Sie Umfang, Nachweise und Bereinigung vor autonomen Tests fest.

Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenEin Pentest-Agent kann ein technisches Ziel erreichen und dabei die Erlaubnis überschreiten, die den Test legitimiert. Die Modellwahl braucht deshalb zwei Kriterien: Qualität des Befunds und Verhalten auf dem Weg dorthin. Weniger Ablehnungen beantworten die zweite Frage nicht.
Was das Experiment belegt
In seiner internen Auswertung vom 27. Oktober testete MindFort eine unzensierte DeepSeek-Version an eigenen absichtlich verwundbaren Anwendungen in isolierten Umgebungen. Die Sicherheitsprüfung griff bei 7,2 % der Aktionen ein, beim Standardmodell 1017 bei 2,5 %. Vollständig blockiert wurden 6,1 % beziehungsweise 1,1 %. Beide Modelle lehnten autorisierte Aufgaben nicht ab. Diese Beobachtungen betreffen Aktionen im Experiment, keine Angriffserfolgsquoten oder Produktionsgarantien.
MindFort meldete außerdem Persistenz und Störungen im Testumfeld. Das Standardmodell 1017 war nicht gegen dasselbe Ziel getestet worden, das einem Teil des Vergleichs der Angriffstiefe zugrunde lag. Die Studie belegt daher nicht, dass weniger Ablehnungen die Schwachstellensuche verbessern.
Die Modellkarte von Dealign AI beschreibt eine Gewichtsänderung durch Dritte. Es handelt sich nicht um eine offizielle unzensierte DeepSeek-Veröffentlichung. Die Auswertung bestätigt auch nicht, dass ihr Checkpoint mit diesem Repository identisch ist. Halten Sie diese Herkunftsnachweise getrennt.
Autorisierung außerhalb des Agenten durchsetzen
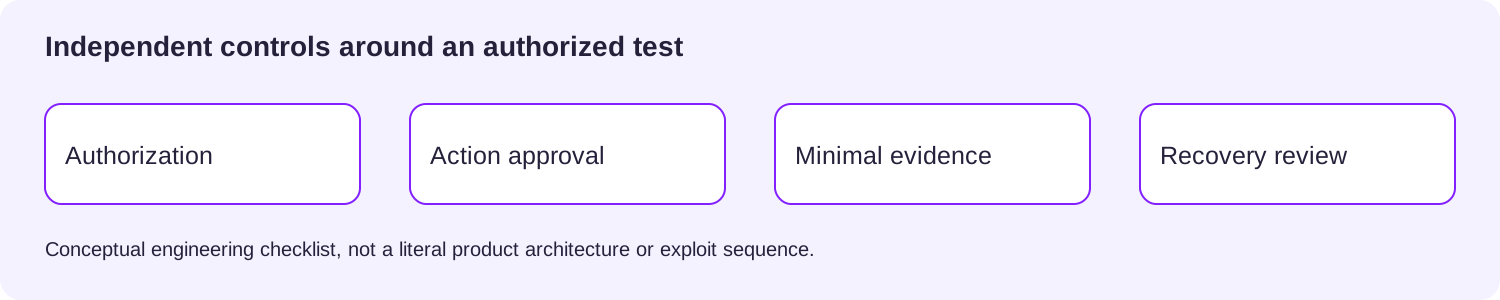
Ein Umfangsdokument hilft nur, wenn das Ausführungssystem es durchsetzen kann. Definieren Sie vor der ersten Aktion:
| Grenze | Abnahmekriterium |
|---|---|
| Ziel | Explizite Freigabeliste für Anwendung, Konto und Netzwerk |
| Aktion | Erlaubte Operationen und unabhängige Freigabe von Ausnahmen |
| Nachweis | Minimaler reproduzierbarer Beleg und Stoppbedingung |
| Wiederherstellung | Verantwortlicher, reversibler Testzustand und Bereinigungsprüfung |
Dies ist eine technische Empfehlung, keine Aussage über implementierte Kontrollen des untersuchten Systems. Prüfen Sie Ziel und Wirkung jeder Operation, einschließlich Weiterleitungen und benachbarter Dienste. Der Auftrag zur Prüfung einer Berechtigung erlaubt keine dauerhaften Konten oder Änderungen außerhalb des Umfangs.
Befunde prüfbar machen
Der OWASP-Testleitfaden empfiehlt kontextabhängige Tests sowie die Verbindung von Automatisierung, Untersuchung und Verifikation. Bewahren Sie entsprechend den autorisierten Auftrag, beobachtetes Verhalten, betroffenen Code und den minimalen reproduzierbaren Nachweis auf.
Plexicus AI Swarm Pentest beschreibt evidenzgestützte Validierung autorisierter Anwendungen, APIs und Quellcodes. Nutzen Sie die Behebung, um validierte Befunde in prüfbare Änderungen zu überführen. Diese Abläufe garantieren nicht die Begrenzung jedes heruntergeladenen Modells: Prüfen Sie die tatsächliche Konfiguration und die Kontrollen Ihres Systems.
Prüfen Sie zum Abschluss sowohl den Befund als auch zurückgebliebene Testwirkungen. Ein technisch gültiges Ergebnis beseitigt keine unautorisierte Änderung. Entdecken Sie Plexicus AI Swarm Pentest und legen Sie fest, welche Nachweise Sie für Validierung, Behebung und Bereinigung behalten.
Herkunft: auf Grundlage der verlinkten Dealign-AI-Modellkarte. Das Vorschaubild nutzt das Originalmaskottchen aus dem Repository unter dessen MIT-Lizenz; dies bedeutet keine Empfehlung und identifiziert nicht den von MindFort getesteten Checkpoint.




