Was ist XBOM? SBOM, CBOM und AIBOM in einem Inventar: Der Leitfaden für 2026
Ein vollständiger Leitfaden zu XBOM im Jahr 2026: was SBOM, CBOM und AIBOM jeweils abdecken, wie VEX aus einem Inventar Entscheidungen macht, welche Standards und Regeln gelten und wie Sie ein Inventar aufbauen, das aktuell bleibt.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenDer größte Teil des Codes in Ihrem Produkt wurde nicht von Ihrem Team geschrieben.
Er kam als Open-Source-Pakete, als kryptografische Bibliotheken und inzwischen auch als KI-Modelle und die Anbieter dahinter.
Eine XBOM (Extended Bill of Materials, erweiterte Stückliste) ist ein Inventar, das drei Aufzeichnungen verbindet: die Softwarekomponenten, die Sie ausliefern (SBOM), die Kryptografie, die sie verwenden (CBOM), und die KI-Modelle und Datensätze, von denen sie abhängen (AIBOM), mit einer einzigen Identität für jedes Element über alle drei Ansichten hinweg.
Die Software Bill of Materials ist der Teil, den die meisten Teams kennen. Sie beantwortet die Frage „Welche Bibliotheken stecken in diesem Build?“.
Sie beantwortet nicht „Welche unserer Dienste signieren Token noch mit RSA?“ oder „Welche Repositories rufen eine externe Modell-API auf?“. Diese Fragen stellen heute Auditoren, Aufsichtsbehörden und Ihr eigenes Incident-Response-Team.
Der Druck ist messbar. In der Executive Summary seines Data Breach Investigations Report 2026 berichtete Verizon, dass Sicherheitsverletzungen mit Beteiligung Dritter 48 % der Fälle in seinem Datensatz ausmachten, ein Anstieg um 60 % gegenüber dem Vorjahr. Derselbe Bericht stellte fest, dass die Ausnutzung von Schwachstellen mit 31 % der häufigste bekannte Erstzugangsvektor bei Sicherheitsverletzungen war, die nicht auf Fehler oder Missbrauch zurückgingen.
Sie können eine Komponente, von der Sie nicht wissen, dass Sie sie haben, weder patchen noch ersetzen noch erklären.
Dieser Leitfaden erklärt, was eine XBOM ist, wie sich SBOM, CBOM und AIBOM unterscheiden, wo VEX hineinpasst, welche Standards und Regeln 2026 gelten und wie Sie ein Inventar aufbauen, das aktuell bleibt, statt in einem Ordner zu veralten.
Was ist XBOM?
Eine XBOM ist ein Inventar von allem, woraus Ihre Software besteht, nicht nur ihrer Pakete.
Das „X“ steht für „extended“, also erweitert. Es erweitert die Software Bill of Materials um weitere Arten von Stücklisten, die dasselbe Produkt aus verschiedenen Blickwinkeln beschreiben.
In diesem Leitfaden und in Plexicus bedeutet XBOM drei miteinander verbundene BOMs:
| BOM | Was sie auflistet | Die Frage, die sie beantwortet |
|---|---|---|
| SBOM | Bibliotheken, Pakete und Abhängigkeiten, mit Versionen, Lizenzen und Kennungen | Welcher Drittanbietercode steckt in diesem Produkt? |
| CBOM | Algorithmen, Schlüssellängen, Primitive und wo sie verwendet werden | Auf welche Kryptografie stützt sich dieses Produkt? |
| AIBOM | Modelle, Datensätze, Anbieter und ihre Risikomarkierungen | Von welcher KI hängt dieses Produkt ab, und woher stammt sie? |
„XBOM“ ist nicht der Name eines Standards. Es ist der Name einer Praxis, und der Begriff wird in der Branche unterschiedlich verwendet.
Die Standards darunter sind die Datenformate: CycloneDX und SPDX.
Diese Unterscheidung zählt, wenn Sie mit einem Auditor sprechen. Niemand verlangt „eine XBOM-Datei“.
Verlangt werden eine SBOM in einem anerkannten Format, eine Liste kryptografischer Assets oder eine Dokumentation der Modelle und Daten in einem KI-System. Eine XBOM ist der Weg, alle drei aus einer Quelle zu beantworten.
Was bedeutet „eine Identität über alle Ansichten“?
Eine Komponente, ein Schlüssel oder ein Modell sollte derselbe Datensatz sein, egal ob Sie ihn aus der Software-, der Kryptografie- oder der KI-Ansicht betrachten.
Wenn ein Zahlungsdienst eine TLS-Bibliothek einbindet, ist diese Bibliothek eine Komponente in der SBOM. Die Algorithmen, die sie verwendet, sind kryptografische Assets in der CBOM. Beide sollten auf dasselbe Repository, dieselbe Version und denselben Verantwortlichen verweisen.
Ohne gemeinsame Identität haben Sie drei Tabellen. Mit ihr haben Sie ein Inventar.
Warum XBOM 2026 wichtig ist
Zwischen 2024 und 2026 haben sich vier Dinge verändert, und jedes davon treibt Inventare über die SBOM hinaus.
1. Die SBOM-Basis selbst wurde neu geschrieben. Am 29. Juli 2026 veröffentlichten CISA, NSA, FBI und internationale Partner die 2026 Minimum Elements for a Software Bill of Materials. Laut CISA aktualisiert und ersetzt das Dokument die Mindestelemente, die die NTIA 2021 veröffentlicht hatte.
Die Ankündigung der CISA besagt, dass die neuen Mindestelemente für SBOMs jeder Software gelten, einschließlich Open-Source-Software, KI-Software und Software as a Service. Sie nennt außerdem neue Elemente wie Component Hash Algorithm, Component License, SBOM Tool Name und SBOM Generation Context.
Eine SBOM, die nach der Checkliste von 2021 erstellt wurde, erfüllt die aktuelle Basis nicht mehr.
2. Kryptografie hat jetzt eine Frist. Im August 2024 veröffentlichte das NIST seine ersten drei finalen Standards für Post-Quanten-Verschlüsselung: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA).
Im Oktober 2026 veröffentlichte das NIST die finale Fassung von NIST IR 8547, Transition to Post-Quantum Cryptography Standards. Darin heißt es, dass das NIST quantenanfällige Public-Key-Kryptografie nach 2030 als veraltet einstufen und sie nach 2035 im Rahmen der NIST-Standards und -Leitlinien nicht mehr zulassen wird.
Der Bericht fordert Organisationen auf, die Migration als aktuelle Priorität zu behandeln, „beginnend mit kryptografischen Inventaren“. Sie können keinen Algorithmus migrieren, den Sie nicht gefunden haben.
3. KI-Komponenten sind Teil der Lieferkette geworden. Ihr Produkt ruft womöglich ein gehostetes Modell auf, liefert eine selbst gehostete Modelldatei aus oder hängt von einem Datensatz ab.
Das CISA-Dokument von 2026 hält fest, dass KI-Systeme Komponenten haben können, die die Mindestelemente nicht erfassen, und verweist auf die Art von Informationen, die Ingenieure Model Cards und Data Cards nennen. Anschließend sagt es klar, dass es keine Elemente für KI-Systeme hinzufügt.
Stattdessen verweist dasselbe Dokument auf eine separate gemeinsame Leitlinie zu Mindestelementen für AI SBOMs, die die CISA und ihre G7-Partner im Mai 2026 veröffentlicht haben.
Mit einer AIBOM setzen Sie diese Leitlinie in Ihrer eigenen Software in die Praxis um.
4. Regulierung hat Inventare zu Pflichten gemacht. Der EU Cyber Resilience Act (Verordnung (EU) 2024/2847) verpflichtet Hersteller von Produkten mit digitalen Elementen, eine Software-Stückliste zu erstellen. Seine Meldepflichten gelten laut Europäischer Kommission seit dem 11. September 2026, seine Hauptpflichten ab dem 11. Dezember 2027.
Hinzu kommen die Behebungszahlen aus der Executive Summary 2026 von Verizon: Nur 26 % der kritischen Schwachstellen im Known Exploited Vulnerabilities Catalog der CISA wurden 2025 von Organisationen vollständig behoben, nach 38 % im Vorjahr, und die mediane Zeit bis zur vollständigen Behebung stieg auf 43 Tage.
Langsame Behebung beginnt mit langsamer Erkennung. Ein Inventar, das Sie abfragen können, ist der erste Schritt, um zu wissen, welche Systeme ein neues Advisory betrifft.
SBOM vs. XBOM: Was ist der Unterschied?
Eine SBOM ist eine Liste von Softwarekomponenten. Eine XBOM ist eine Reihe verknüpfter Listen über dasselbe Produkt.
| SBOM | XBOM | |
|---|---|---|
| Umfang | Softwarekomponenten von Drittanbietern und aus eigener Entwicklung | Softwarekomponenten, kryptografische Assets sowie KI-Modelle und Datensätze |
| Typische Frage | „Verwenden wir log4j-core 2.14.1?“ | „Verwenden wir es, welche Algorithmen nutzt der Dienst, und welches Modell ruft er auf?“ |
| Standards | CycloneDX, SPDX, CISA-Mindestelemente 2026 | Dieselben Formate, mit ihren Funktionen für Kryptografie und KI |
| Hauptnutzer | Security, Recht, Einkauf | Security, Recht, Einkauf, Verantwortliche für Kryptografie, KI-Governance |
| Typisches Versagen | Listet Pakete auf, übersieht Kryptografie und Modelle | Zerfällt in drei unverbundene Listen, wenn die Identität nicht geteilt wird |
Eine XBOM ersetzt die SBOM nicht. Die SBOM ist ihr erster und größter Teil, und jede Regel, die für SBOMs gilt, gilt auch innerhalb einer XBOM.
SBOM vs. CBOM vs. AIBOM
Die drei BOMs beantworten unterschiedliche Auditfragen und werden von unterschiedlichen Personen gelesen.
| SBOM | CBOM | AIBOM | |
|---|---|---|---|
| Inventareinheit | Komponente (Paket, Bibliothek, Modul) | Kryptografisches Asset (Algorithmus, Schlüssel, Zertifikat, Protokoll) | Modell, Datensatz, Anbieter |
| Wichtige Felder | Name, Version, Hersteller, Kennungen, Lizenz, Hash, Abhängigkeiten | Algorithmus, Schlüssellänge oder Parameter, Primitiv, Verwendungsort | Anbieter, Version, Herkunft der Datensätze, Lizenz, Model Card |
| Wichtigstes aufgedecktes Risiko | Bekannte Schwachstellen, Lizenzkonflikte, veraltete Komponenten | Veraltete oder quantenanfällige Algorithmen, zu kurze Schlüssel | Unsichere Serialisierung, externe Datenflüsse, eingeschränkte Lizenzen, fehlende Dokumentation |
| Getrieben durch | CISA-Mindestelemente 2026, EU CRA | Post-Quanten-Übergang des NIST | Dokumentationspflichten des EU AI Act, interne KI-Governance |
| Unterstützung in CycloneDX | SBOM | CBOM | ML-BOM |
| Unterstützung in SPDX | Profile Core und Software | Kein eigenes Profil in SPDX 3.0.1 | Profile AI und Dataset |
XBOM vs. Asset-Inventar
Ein IT-Asset-Inventar listet die Rechner, Konten und Lizenzen auf, die Sie gekauft haben. Eine XBOM listet auf, woraus Ihre eigene Software gebaut ist.
Beide treffen sich beim Deployment, beantworten aber unterschiedliche Fragen. Ein Asset-Inventar sagt Ihnen, auf welchen Servern ein Dienst läuft. Eine XBOM sagt Ihnen, was in dem Dienst steckt.
Die Software Bill of Materials (SBOM)
Die SBOM ist die formale Aufzeichnung der Komponenten in Ihrer Software und ihrer Beziehungen zueinander.
Der CRA verwendet fast dieselbe Definition: eine formale Aufzeichnung mit Einzelheiten und Lieferkettenbeziehungen der Komponenten, die in den Softwareelementen eines Produkts mit digitalen Elementen enthalten sind.
Was muss eine SBOM 2026 enthalten?
Das CISA-Dokument von 2026 definiert 17 Datenfelder in zwei Gruppen. Das vollständige PDF listet sie in Anhang A auf.
| Gruppe | Datenfelder |
|---|---|
| SBOM-Metadaten (9) | SBOM Author, SBOM Author Signature, SBOM Data Format Name, SBOM Data Format Version, SBOM Generation Context, SBOM Timestamp, SBOM Tool Name, SBOM Tool Version, SBOM Version |
| Komponentendaten (8) | Component Producer, Component Name, Component Version, Component Identifiers, Component Hash Value, Component Hash Algorithm, Component License, Component Dependency Relationship |
Zusätzlich zu den Feldern nennt das Dokument sechs Praxiselemente: Accommodation of Updates to SBOM Data, Coverage, Distribution and Delivery, Explicitly Identifying Unknown Information, Frequency und Machine-Processable Data.
Für Praktiker stechen zwei Änderungen hervor.
SBOM Generation Context hält fest, in welcher Lebenszyklusphase die SBOM erzeugt wurde. Eine SBOM, die aus einem Quellmanifest erzeugt wurde, beschreibt eine Absicht. Eine, die aus einem Build-Artefakt erzeugt wurde, beschreibt, was ausgeliefert wurde.
Component Hash-Felder erlauben einem Empfänger zu prüfen, dass die Komponente in der SBOM diejenige im Artefakt ist und nicht nur eine mit demselben Namen.
Stärken:
- Ausgereifte Formate und Werkzeuge. Die CISA nennt SPDX und CycloneDX als die beiden weit verbreiteten Formate.
- Direkte Verbindung zu Schwachstellendaten über Kennungen wie Package URLs (PURLs).
- Sichtbarkeit der Lizenzen für die rechtliche Prüfung.
Grenzen:
- Eine SBOM sagt, was vorhanden ist. Sie sagt nicht, ob eine verwundbare Funktion erreichbar oder ausnutzbar ist.
- Ein Schnappschuss veraltet mit dem nächsten Build. Das Frequency-Element der CISA verlangt eine neue SBOM mit jedem neuen Build oder Release.
- Sie sagt nichts über Kryptografie oder KI-Modelle, solange Sie sie nicht erweitern.
Einen breiteren Blick darauf, wie Werkzeuge für Abhängigkeitsscans SBOMs erstellen und nutzen, bietet unser Leitfaden zu Software-Composition-Analysis-Tools.
Die Cryptographic Bill of Materials (CBOM)
Eine CBOM ist ein Inventar der kryptografischen Assets in Ihrer Software: Algorithmen, Schlüssel, Zertifikate und Protokolle sowie der Ort, an dem jedes davon verwendet wird.
CycloneDX beschreibt seine CBOM-Funktion als Möglichkeit, Algorithmen, Schlüssel, Zertifikate und ihre Beziehungen zu Softwarekomponenten darzustellen, damit Organisationen veraltete Algorithmen oder abgelaufene Zertifikate finden.
Warum eine CBOM jetzt wichtig ist
NIST IR 8547 listet die Public-Key-Algorithmen auf, die ein ausreichend großer Quantencomputer brechen würde, zusammen mit ihren Übergangsdaten. Die Daten gelten für die gezeigten Parametersätze; schwächere Parameter fallen nicht unter dieses Zeitfenster.
| Algorithmenfamilie | Verwendung | Parameter | Übergang nach NIST IR 8547 |
|---|---|---|---|
| RSA | Digitale Signaturen und Schlüsselaustausch | ≥ 112 Bit klassische Sicherheit | Veraltet nach 2030, unzulässig nach 2035 |
| ECDSA | Digitale Signaturen | ≥ 112 Bit klassische Sicherheit | Veraltet nach 2030, unzulässig nach 2035 |
| EdDSA | Digitale Signaturen | ≥ 128 Bit klassische Sicherheit | Veraltet nach 2030, unzulässig nach 2035 |
| Finite-Field-DH und MQV | Schlüsselaustausch | ≥ 112 Bit klassische Sicherheit | Veraltet nach 2030, unzulässig nach 2035 |
| Elliptic-Curve-DH und MQV | Schlüsselaustausch | ≥ 112 Bit klassische Sicherheit | Veraltet nach 2030, unzulässig nach 2035 |
Zu den Nachfolgern gehören die Standards, die das NIST 2024 finalisiert hat: ML-KEM für den Schlüsselaustausch sowie ML-DSA und SLH-DSA für Signaturen.
Eine Post-Quanten-Migration ist ein Suchproblem, bevor sie ein Engineering-Problem ist. Der Algorithmus versteckt sich in einer JWT-Bibliothek, einer TLS-Konfiguration, einem Aufruf zur Festplattenverschlüsselung oder einem Signierschritt in Ihrer Release-Pipeline.
Was eine nützliche CBOM festhält:
- Den Algorithmus und seine Parameter, zum Beispiel eine Schlüssellänge oder eine benannte Kurve.
- Das Primitiv: Blockchiffre, Signatur, Schlüsselvereinbarung, Hash.
- Den Kontext: TLS, Token-Signierung, ruhende Daten, Code-Signierung.
- Das Repository und die Komponente, in der er gefunden wurde.
- Eine Klassifizierung, auf die Sie reagieren können: quantensicher, quantenanfällig, veraltet oder schwach.
Stärken:
- Macht aus einem Post-Quanten-Plan eine Liste konkreter Änderungen.
- Findet schwache Konfigurationen, die schon heute ein Problem sind, nicht erst nach 2030.
Grenzen:
- Statische Erkennung findet Algorithmen, die in Code und Konfiguration benannt sind. Zur Laufzeit ausgehandelte Schlüssel oder Kryptografie in geschlossenen Binärdateien erfordern womöglich andere Belege.
- Ein CBOM-Eintrag ist keine Migration. Jedes Element braucht weiterhin einen Verantwortlichen, einen Ersatz und einen Test.
Die Quantenseite dieses Themas haben wir ausführlich in Quantum Readiness für die Software-Lieferkette behandelt. Dieser Leitfaden bleibt beim Inventar selbst.
Die AI Bill of Materials (AIBOM)
Eine AIBOM ist ein Inventar der KI in Ihrer Software: der Modelle, der Anbieter, die sie bereitstellen, der Datensätze dahinter und der Risikomarkierungen, die zu jedem davon gehören.
CycloneDX nennt seine Variante ML-BOM. Sie stellt Modelle, Datensätze und ihre Abhängigkeiten dar, einschließlich der Herkunft der Datensätze und der Konfiguration von KI-Frameworks.
Die dritte Hauptversion von SPDX, veröffentlicht im April 2024, gliedert die Spezifikation in Profile. Die Spezifikation SPDX 3.0.1 enthält die Profile AI und Dataset neben Core, Software, Security und Build, und ihr AI-Profil definiert, wie KI-Softwarepakete, Modelle und Datensätze dokumentiert werden.
Was eine AIBOM beantworten sollte:
- Welche Modelle verwendet jedes Repository, in welcher Version, von welchem Anbieter?
- Wird das Modell über eine externe API aufgerufen oder von Ihnen ausgeliefert und betrieben?
- Welche Datensätze wurden verwendet, und was ist über ihre Herkunft und Lizenz bekannt?
- Gibt es eine Model Card? Ist die Lizenz eingeschränkt?
- Liegt die Modelldatei in einem Format vor, das beim Laden Code ausführen kann?
Die letzte Frage wird leicht übersehen. Manche Modelldateien werden im Pickle-Format von Python gespeichert, und die Python-Dokumentation warnt, dass bösartige Pickle-Daten beim Unpickling beliebigen Code ausführen können. Eine AIBOM, die unsichere Serialisierung markiert, macht aus einem verborgenen Risiko einen konkreten Posten.
Stärken:
- Gibt der KI-Governance einen faktischen Ausgangspunkt statt einer Umfrage.
- Macht externe Datenflüsse zu Modellanbietern für Security- und Datenschutzteams sichtbar.
Grenzen:
- Die Leitlinien für AI SBOMs sind jung. Das CISA-Dokument von 2026 fügt keine KI-spezifischen Elemente hinzu und verweist auf die separate G7-Leitlinie vom Mai 2026.
- Die Herkunftsangaben sind nur so gut wie das, was der Modellhersteller veröffentlicht. Eine fehlende Model Card ist ein Befund, keine Lücke, die Sie durch Raten füllen können.
Zur Agentenseite des KI-Risikos lesen Sie, wie KI-Coding-Agenten zu einem Angriffspfad auf die Lieferkette wurden.
VEX: Aus einem Inventar werden Entscheidungen
Ein Inventar, das 40 bekannte Schwachstellen auflistet, sagt Ihnen nicht, welche davon zählen.
VEX (Vulnerability Exploitability eXchange) ist eine maschinenlesbare Aussage darüber, ob eine bekannte Schwachstelle ein bestimmtes Produkt tatsächlich betrifft.
CycloneDX beschreibt VEX als Möglichkeit, die Ausnutzbarkeit verwundbarer Komponenten im Kontext des Produkts zu vermitteln, in dem sie verwendet werden. Die CISA veröffentlichte am 21. April 2023 die Minimum Requirements for VEX.
Die OpenVEX-Spezifikation definiert vier Status:
| Status | Bedeutung |
|---|---|
not_affected | Keine Behebung erforderlich. Eine Begründung oder eine Auswirkungsaussage muss angegeben werden. |
affected | Es werden Maßnahmen empfohlen, um die Schwachstelle zu beheben oder zu adressieren. |
fixed | Diese Produktversionen enthalten eine Korrektur. |
under_investigation | Es ist noch nicht bekannt, ob diese Versionen betroffen sind. |
Eine not_affected-Aussage braucht entweder eine Auswirkungsaussage im Freitext oder eine von fünf Begründungskennzeichnungen: Die Komponente ist nicht vorhanden, der verwundbare Code ist nicht vorhanden, der verwundbare Code liegt nicht im Ausführungspfad, der verwundbare Code kann von einem Angreifer nicht gesteuert werden, oder es gibt bereits Inline-Gegenmaßnahmen.
Eine VEX-Aussage ist eine Behauptung. Ihr Wert hängt von den Belegen dahinter ab. „Nicht im Ausführungspfad“ bedeutet nur dann etwas, wenn jemand den Pfad verfolgt hat.
Hier trifft Proof-Driven AppSec auf das Inventar: Die stärkste VEX-Aussage ist mit einem reproduzierten Ergebnis verknüpft, nicht mit einer Meinung.
Wie eine XBOM entsteht
Der Aufbau einer XBOM ist eine Pipeline, kein einmaliger Export.
Discover -> Normalize and link -> Assess -> Explain (VEX) -> Diff -> Export
1. Erkennen
Scannen Sie jedes Repository nach Abhängigkeitsmanifesten und Lock-Dateien, nach kryptografischen Aufrufen und Konfigurationen sowie nach Modellreferenzen, Modelldateien und Anbieter-SDKs.
Abdeckung ist die erste Qualitätshürde. Das Coverage-Element der CISA von 2026 verlangt alle Komponenten, aus denen die Software besteht, einschließlich transitiver Abhängigkeiten, ohne Mindesttiefe. Wenn die SBOM eine Komponente nicht auflistet, sollte der Leser daraus schließen können, dass eine Schwachstelle darin ihn nicht betrifft.
2. Normalisieren und verknüpfen
Geben Sie jedem Element eine stabile Kennung: eine Package URL für Komponenten, einen Algorithmusnamen mit Parametern für Kryptografie, Anbieter plus Modellname plus Version für KI.
Verbinden Sie dann die drei Ansichten. Eine Komponente verweist auf die kryptografischen Assets, die in ihr gefunden wurden, und auf die Modelle, die sie aufruft. Jedes Element verweist auf sein Repository.
3. Bewerten
Ergänzen Sie, was über das Risiko bekannt ist: Schwachstellen und Lizenzkategorie für Komponenten, Quantum Readiness und Abkündigung für Algorithmen, Risikomarkierungen für Modelle.
4. Mit VEX erklären
Halten Sie für jede Schwachstelle in jeder Komponente einen Status fest und für not_affected eine Begründung mit Belegen.
5. Vergleichen
Vergleichen Sie jeden Scan mit dem vorherigen für dasselbe Repository. Hinzugefügte, entfernte und geänderte Elemente sind die Stellen, an denen neues Risiko hereinkommt.
6. Exportieren
Erzeugen Sie das Format, das der Leser braucht: CycloneDX oder SPDX für Maschinen, einen lesbaren Bericht für Auditoren.
Formate und Standards, denen Sie begegnen
CycloneDX. CycloneDX ist ein OWASP-Projekt. Es ist außerdem als Ecma-Standard veröffentlicht: ECMA-424, dessen 2. Ausgabe vom Dezember 2025 die aktuelle Version von CycloneDX definiert.
CycloneDX bietet neben anderen BOM-Typen native Funktionen für SBOM, CBOM, ML-BOM und VEX. Eine Spezifikation kann daher alle drei BOMs beschreiben.
SPDX. SPDX 2.2.1 wurde laut den SPDX-Release-Notes als internationaler Standard ISO/IEC 5962
veröffentlicht. Das aktuelle Release ist SPDX 3.0.1, mit Profilen, die KI und Datensätze einschließen.CISA 2026 Minimum Elements. Die US-Basis dafür, was eine SBOM enthält, oben beschrieben. Sie nennt SPDX und CycloneDX als die beiden weit verbreiteten Formate und rät davon ab, SBOMs für neue Software zu akzeptieren, die in veralteten Versionen eines Formats erzeugt wurden.
BSI TR-03183-2. Das Bundesamt für Sicherheit in der Informationstechnik veröffentlicht TR-03183, Cyber Resilience Requirements. Teil 2 behandelt SBOMs und liegt in Version 2.1.0 vor, die eine Zuordnung zwischen ihren Datenfeldern und SPDX sowie CycloneDX ergänzt. Das BSI stellt klar, dass die Richtlinie nicht verbindlich ist und keine Konformitätsvermutung begründet.
Die TR verlangt außerdem aktuelle Versionen beider Formate (für SPDX 3.0.1 oder höher). Prüfen Sie daher, welche Formatversion Ihre Werkzeuge exportieren.
Was die Regeln 2026 verlangen
EU Cyber Resilience Act. Anhang I, Teil II, Nummer 1 des CRA verpflichtet Hersteller, Schwachstellen und Komponenten zu identifizieren und zu dokumentieren, unter anderem durch die Erstellung einer SBOM in einem gängigen und maschinenlesbaren Format, die zumindest die Abhängigkeiten der obersten Ebene abdeckt.
Die wichtigsten Daten aus Artikel 71 der Verordnung:
| Datum | Was gilt |
|---|---|
| 10. Dezember 2024 | Die Verordnung trat in Kraft |
| 11. Juni 2026 | Kapitel IV, zur Notifizierung von Konformitätsbewertungsstellen |
| 11. September 2026 | Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle nach Artikel 14 |
| 11. Dezember 2027 | Der Rest der Verordnung, einschließlich der SBOM-Pflicht |
In der Praxis zählen drei Details.
Die SBOM muss nicht öffentlich sein. Der CRA überlässt es dem Hersteller, ob er sie Nutzern zur Verfügung stellt. Sie ist Teil der technischen Dokumentation, und eine Marktüberwachungsbehörde kann sie anfordern.
Abhängigkeiten der obersten Ebene sind eine Untergrenze, kein Ziel. Der Text sagt „zumindest“, und die Kommission kann Format und Elemente der SBOM über Durchführungsrechtsakte nach Artikel 13(24) festlegen.
Die Meldepflicht gilt bereits. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen melden, wie die CRA-Meldeseite der Kommission erklärt. Zu wissen, ob eine ausgenutzte Komponente in Ihrem Produkt steckt, ist der erste Schritt dieser Meldung.
EU AI Act. Der AI Act (Verordnung (EU) 2024/1689) verlangt eine technische Dokumentation für Hochrisiko-KI-Systeme. In der 2024 veröffentlichten Fassung fordert sein Anhang IV, soweit relevant, Datenblätter, die die verwendeten Trainingsdatensätze beschreiben, einschließlich ihrer Herkunft, ihres Umfangs und ihrer wesentlichen Merkmale.
Laut Europäischer Kommission gelten, nachdem die Änderung durch den AI Omnibus am 27. Juli 2026 in Kraft getreten ist, die Regeln für Hochrisiko-Anwendungsfälle nach Anhang III ab dem 2. Dezember 2027 und die für Hochrisikosysteme, die in regulierte Produkte eingebettet sind, ab dem 2. August 2028.
Eine AIBOM macht ein System nicht allein konform. Sie gibt der Dokumentation ein faktisches Inventar als Ausgangspunkt.
Post-Quanten-Übergang des NIST. NIST IR 8547 legt die Daten 2030 und 2035 fest, die im CBOM-Abschnitt oben beschrieben sind. Für US-Bundessysteme verweist der Bericht außerdem auf die Executive Order 14412 und das OMB Memorandum M-26-15, die für die sensibelsten Systeme frühere Fristen setzen.
Best Practices für eine XBOM
1. Aus Builds erzeugen, nicht nur aus Manifesten
Ein Manifest sagt, was Sie angefordert haben. Ein Build sagt, was Sie bekommen haben. Halten Sie den Erzeugungskontext fest, damit Leser wissen, welches von beiden sie vor sich haben.
2. Eine Identität pro Element beibehalten
Verwenden Sie Package URLs für Komponenten und einheitliche Namen für Algorithmen und Modelle. Deduplizieren Sie über Repositories hinweg, bevor Sie irgendetwas zählen.
3. Diffs als wichtigstes Signal behandeln
Neue Abhängigkeiten, entfernte Komponenten und Versionswechsel sind die Stellen, an denen Risiko hereinkommt. Prüfen Sie den Diff bei jedem Scan, nicht einmal im Jahr die ganze Liste.
4. VEX mit Belegen verknüpfen
Markieren Sie eine Schwachstelle nie als not_affected ohne eine Begründung, die Sie vorzeigen können. Ein pauschales „alles in Ordnung“ ist für einen Auditor wertlos.
5. Im Blick behalten, was Sie heute nicht beheben können
Führen Sie eine Watchlist der Komponenten und CVEs, die Ihnen wichtig sind, damit ein neuer Bericht über eine Ausnutzung den Verantwortlichen noch am selben Tag erreicht.
6. Kryptografie- und KI-Risiken jetzt klassifizieren
Beginnen Sie mit Algorithmen, die langlebige Daten schützen, und mit schwachen Konfigurationen, die schon heute ein Problem sind. Markieren Sie die KI-Risiken, die Sie bereits in Code und Metadaten sehen können: externe API-Aufrufe, unsichere Serialisierung, eingeschränkte Lizenzen und fehlende Model Cards.
7. In Standardformaten exportieren
Unterstützen Sie CycloneDX und SPDX. Lassen Sie Ihr Inventar nicht nur in einem Hersteller-Dashboard leben, das ein Kunde oder eine Aufsichtsbehörde nicht lesen kann.
Häufige Fehler bei XBOM
- Die SBOM als Compliance-Datei behandeln. Eine SBOM, die einmal für einen Vertrag erzeugt und nie aktualisiert wird, ist eine Quittung, kein Inventar.
- Auflisten ohne Verknüpfen. Drei getrennte Listen für Software, Kryptografie und KI können keine Frage beantworten, die alle drei berührt.
- Schwachstellen zählen statt ausnutzbarer Schwachstellen. Eine rohe CVE-Zahl ohne VEX lenkt Arbeit auf Komponenten, die nicht erreichbar sind.
- Transitive Abhängigkeiten ignorieren. Die Untergrenze des CRA sind Abhängigkeiten der obersten Ebene, aber das Coverage-Element der CISA von 2026 verlangt auch transitive. Angreifer bleiben nicht auf der ersten Ebene stehen.
- Bis 2030 warten, um RSA zu finden. Das Abkündigungsdatum ist eine Frist für den Abschluss, nicht für den Beginn der Suche.
- Gehostete Modelle vergessen. Ein Modell, das Sie über eine API aufrufen, ist trotzdem eine Abhängigkeit, mit eigenem Datenfluss und eigener Lizenz.
Ein Praxisbeispiel
So arbeiten die drei Ansichten bei einem anschaulichen Advisory zusammen. Die Dienste und Versionen darin sind erfunden.
In einer weit verbreiteten Logging-Bibliothek wird eine kritische Schwachstelle veröffentlicht, so wie Log4Shell (CVE-2021-44228) im Dezember 2021, als die CISA eine aktive, weit verbreitete Ausnutzung der von ihr aufgeführten Log4j-2-Releases beschrieb, deren letztes 2.14.1 war. In einer Aktualisierung dieser Seite von 2022, die die CISA inzwischen archiviert hat, riet sie Organisationen, jedes Asset zu berücksichtigen, auch intern entwickelte Software.
Mit nur einem Ordner voller SBOM-Dateien öffnet Ihr Team jede einzelne und sucht von Hand.
Mit einer XBOM:
- SBOM-Ansicht. Sie suchen nach dem Komponentennamen und finden ihn in drei Repositories, in zwei Versionen.
- VEX. Ein Repository hat aus einem früheren Upgrade bereits eine
fixed-Aussage. Die anderen beiden stehen aufunder_investigation. - Belege. Ein Validierungslauf in einem Dienst reproduziert das Problem, daher wird sein Status
affected. Der andere zeigt, dass die verwundbare Klasse nicht geladen wird, daher wird ernot_affected, mit angehängter Begründung und angehängten Belegen. - CBOM-Ansicht. Der betroffene Dienst signiert Session-Token außerdem mit RSA-2048. Das gehört nicht zu diesem Vorfall, aber der Verantwortliche nimmt es in den Migrationsplan auf, solange der Code offen ist.
- Diff. Nach der Korrektur zeigt der nächste Scan die alte Version als entfernt und die neue als hinzugefügt, wobei der VEX-Status übernommen wird.
- Export. Sie übergeben dem Auditor ein CycloneDX-Dokument und einen lesbaren Bericht mit denselben Status.
Das Inventar hat nichts behoben. Es hat jeden Schritt der Behebung schneller auffindbar und leichter nachweisbar gemacht.
Was XBOM nicht ist
- Kein eigenständiger Scanner. Sie ist die Aufzeichnung, die Scanner, Analysen und Tests speisen.
- Kein Nachweis der Ausnutzbarkeit. Sie sagt Ihnen, wo eine verwundbare Komponente liegt. Die Validierung sagt Ihnen, ob sie ausgenutzt werden kann.
- Kein Compliance-Zertifikat. Sie stützt Nachweise für CRA, AI Act und Beschaffung. Sie ersetzt keine Konformitätsbewertung.
- Kein einmaliger Export. Eine XBOM, die nicht mit jedem Build neu erzeugt wird, beschreibt Software, die Sie nicht mehr ausliefern.
Wo Plexicus ansetzt
Plexicus XBOM vereint SBOM, CBOM und AIBOM in einer einzigen verlässlichen Quelle, mit VEX-Aussagen, Watchlists, Drift-Erkennung und standardkonformen Exporten in CycloneDX, SPDX und PDF.
Dieselbe Komponente, derselbe Schlüssel oder dasselbe Modell behält über jede Ansicht hinweg eine Identität. Das ist die Unified XBOM, eine der vier Säulen von Proof-Driven AppSec.
So sieht die Softwareansicht in der Plexicus-Plattform aus:
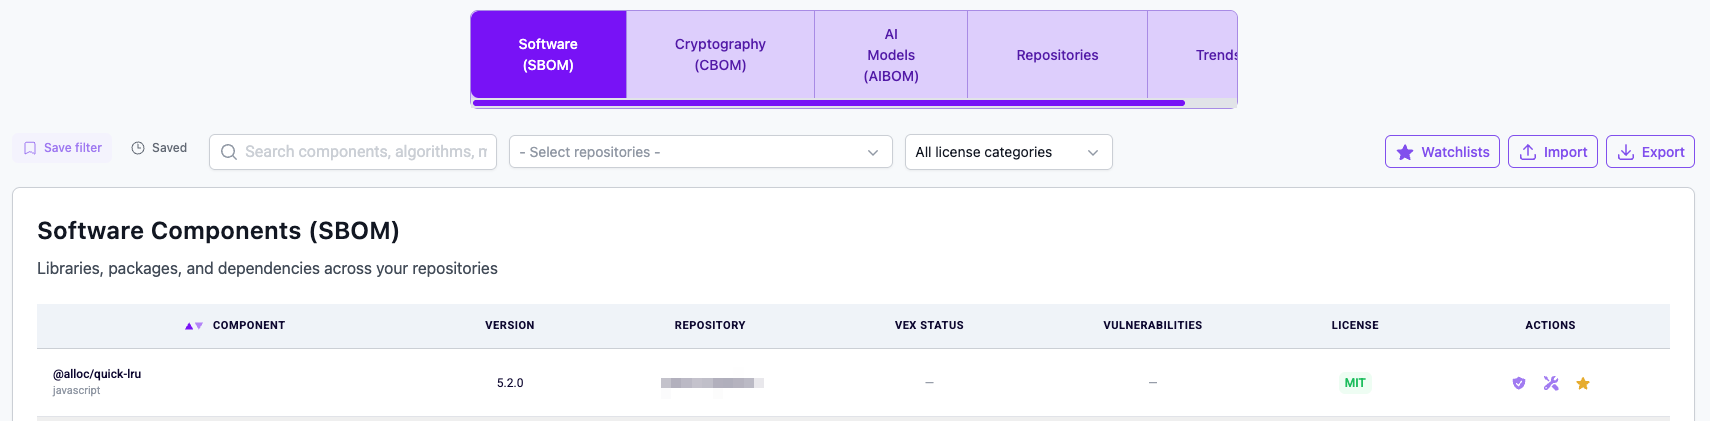
Screenshot: das XBOM-Inventar in der Plexicus-Plattform, mit Tabs für Software, Kryptografie und KI-Modelle, den Filtern und der Tabelle der Softwarekomponenten; der Repository-Name ist verpixelt. Aufgenommen im November 2026.
Laut der XBOM-Produktseite deckt jede Ansicht Folgendes ab:
- SBOM: Bibliotheken, Pakete und Abhängigkeiten über alle Repositories hinweg, mit Lizenzkategorie, VEX-Status und Herkunft, Kompatibilität mit CycloneDX und SPDX, Bewertung des Lizenzrisikos und einem Diff zwischen Scans.
- CBOM: Algorithmen, Schlüssellängen, Primitive und Kontext, mit einer Bewertung der Quantum Readiness gegenüber den NIST-Fristen 2030 und 2035, einer Klassifizierung als quantensicher, anfällig oder veraltet und einer Roadmap für die Post-Quanten-Migration pro Algorithmus.
- AIBOM: Modelle, Datensätze, Anbieter und Risikomarkierungen, darunter unsichere Serialisierung, Nutzung externer APIs, eingeschränkte oder unbekannte Lizenzen und fehlende Model Cards.
Das ist die Kryptografieansicht:
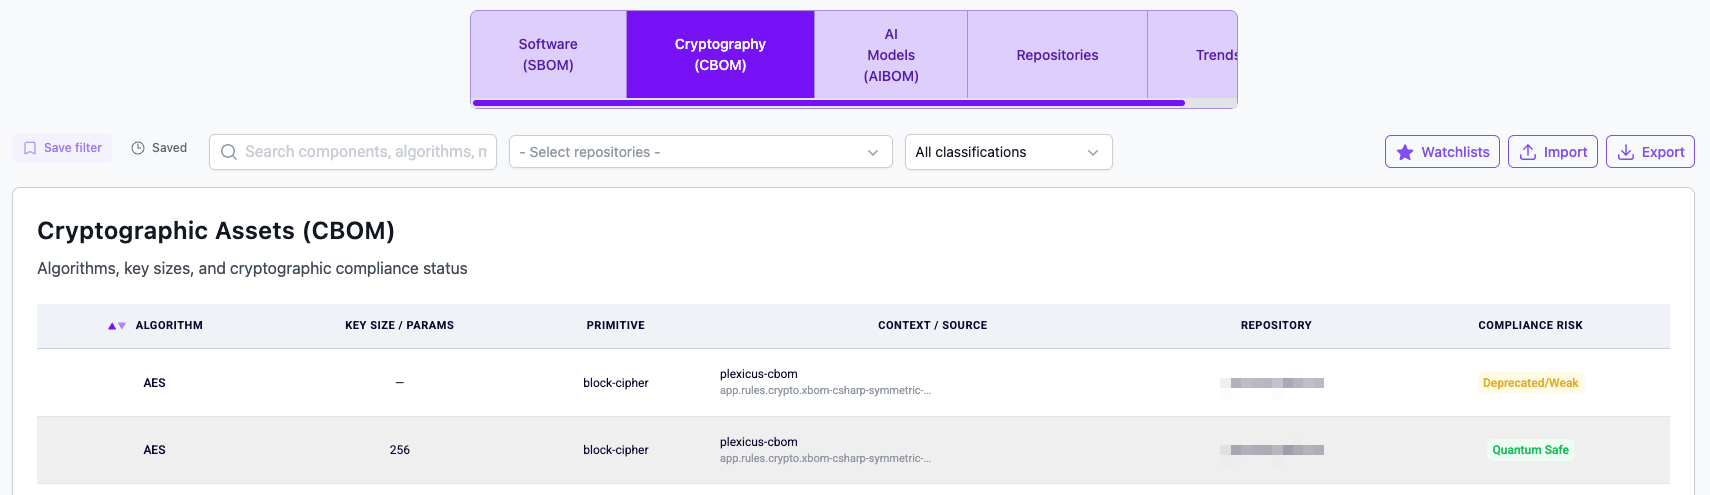
Screenshot: der Tab Cryptography (CBOM) des XBOM-Inventars in der Plexicus-Plattform, mit Algorithmen samt Schlüssellänge, Primitiv und einem Compliance-Risiko wie Quantum Safe; die Repository-Namen sind verpixelt. Aufgenommen im November 2026.
Die Produktseite beschreibt, wie das Inventar erklärbar und aktuell bleibt:
- VEX pro Komponente: eine Aussage pro CVE und Komponente, mit den Status affected, not affected, fixed oder under investigation.
- Mit den Belegen verknüpft: VEX-Begründungen verweisen auf den Erreichbarkeitspfad, das Urteil des Agenten und den Quell-Commit.
- VEX-Massenimport: Importieren Sie die SBOM und VEX eines Lieferanten in einem Upload; Plexicus gleicht Package URLs ab und zeigt die Komponenten, die Ihnen gehören.
- Watchlists: Beobachten Sie beliebige Namen, Package URLs oder CVEs und werden Sie benachrichtigt, wenn ein neuer Befund passt.
- Diffs statt Schnappschüssen: Jeder Scan wird mit dem vorherigen für dasselbe Repository verglichen, und VEX bleibt über den Diff hinweg erhalten.
- Exporte: CycloneDX und SPDX in JSON sowie eine PDF-Attestierung.
No PoC, no finding. Die Belege hinter einer VEX-Aussage können aus dem übrigen geschlossenen Kreislauf stammen: AI Swarm Pentest validiert ausnutzbare Pfade in Ihrer Anwendung, Ihrer API und Ihrem Quellcode, Deep Code Analysis ergänzt Code- und Auswirkungskontext, und Remediation macht aus einem verifizierten Befund eine geprüfte, mergebereite Korrektur mit einem Verifizierungs-Retest.
Wie diese Bausteine in ein vollständiges Programm passen, lesen Sie in Was ist Anwendungssicherheit?, in unserem Leitfaden zu SAST und in unserer Einführung in KI-native Behebung.
Häufig gestellte Fragen
Wofür steht XBOM?
XBOM steht für Extended Bill of Materials, also erweiterte Stückliste. Sie erweitert die Software Bill of Materials um weitere Inventare desselben Produkts, etwa zur Kryptografie (CBOM) und zu KI-Modellen und Datensätzen (AIBOM).
Was ist der Unterschied zwischen einer SBOM und einer XBOM?
Eine SBOM listet Softwarekomponenten auf. Eine XBOM verknüpft diese Liste mit den kryptografischen Assets und KI-Komponenten desselben Produkts, sodass ein Element über alle Ansichten hinweg eine Identität behält.
Was ist eine CBOM?
Eine Cryptographic Bill of Materials listet die Algorithmen, Schlüssel, Zertifikate und Protokolle in Ihrer Software auf, mit ihren Parametern und dem Ort ihrer Verwendung. Sie ist der Ausgangspunkt einer Post-Quanten-Migration.
Was ist eine AIBOM?
Eine AI Bill of Materials listet die Modelle, Anbieter und Datensätze auf, von denen Ihre Software abhängt, mit Herkunft, Lizenzen und Risikomarkierungen wie unsicherer Serialisierung oder einer fehlenden Model Card.
Brauche ich eine XBOM für den Cyber Resilience Act?
Der CRA verlangt eine SBOM, die mindestens die Abhängigkeiten der obersten Ebene abdeckt, wobei die Hauptpflichten ab dem 11. Dezember 2027 gelten. Er verlangt weder eine CBOM noch eine AIBOM, aber ein verknüpftes Inventar erleichtert es, die Pflichten zur Schwachstellenbehandlung und Meldung zu erfüllen.
Was hat sich bei den SBOM-Mindestelementen der CISA von 2026 geändert?
Das Dokument vom Juli 2026 ersetzt die NTIA-Mindestelemente von 2021. Es definiert 17 Datenfelder und ergänzt Elemente wie Component Hash Algorithm, Component License, SBOM Tool Name und SBOM Generation Context, dazu sechs Praxiselemente.
Was ist VEX und warum ist es wichtig?
VEX ist eine maschinenlesbare Aussage darüber, ob eine bekannte Schwachstelle ein bestimmtes Produkt betrifft. Es macht aus einer Liste von CVEs eine Liste von Entscheidungen: affected, not affected, fixed oder under investigation.
Welches Format sollte ich verwenden, CycloneDX oder SPDX?
Die CISA nennt beide als weit verbreitet und fordert Organisationen auf, jedes weit verbreitete, maschinell verarbeitbare Format zu akzeptieren. CycloneDX deckt SBOM, CBOM, ML-BOM und VEX in einer Spezifikation ab; SPDX 3.0.1 enthält die Profile AI und Dataset. Prüfen Sie, welche Version jedes Formats Ihr Auditor oder Kunde erwartet.
Wie oft sollte eine XBOM aktualisiert werden?
Mit jedem Build oder Release. Das Frequency-Element der CISA von 2026 verlangt eine neue SBOM, sobald ein Komponentenhersteller einen neuen Build veröffentlicht, und dieselbe Logik gilt für Kryptografie und Modelle.
Ein Inventar für alles, was Sie ausliefern
Kennen Sie jede Komponente, jeden Algorithmus und jedes Modell in Ihrer Software, und weisen Sie nach, was jeder Befund bedeutet, bevor Ihr Team einen Tag damit verbringt.