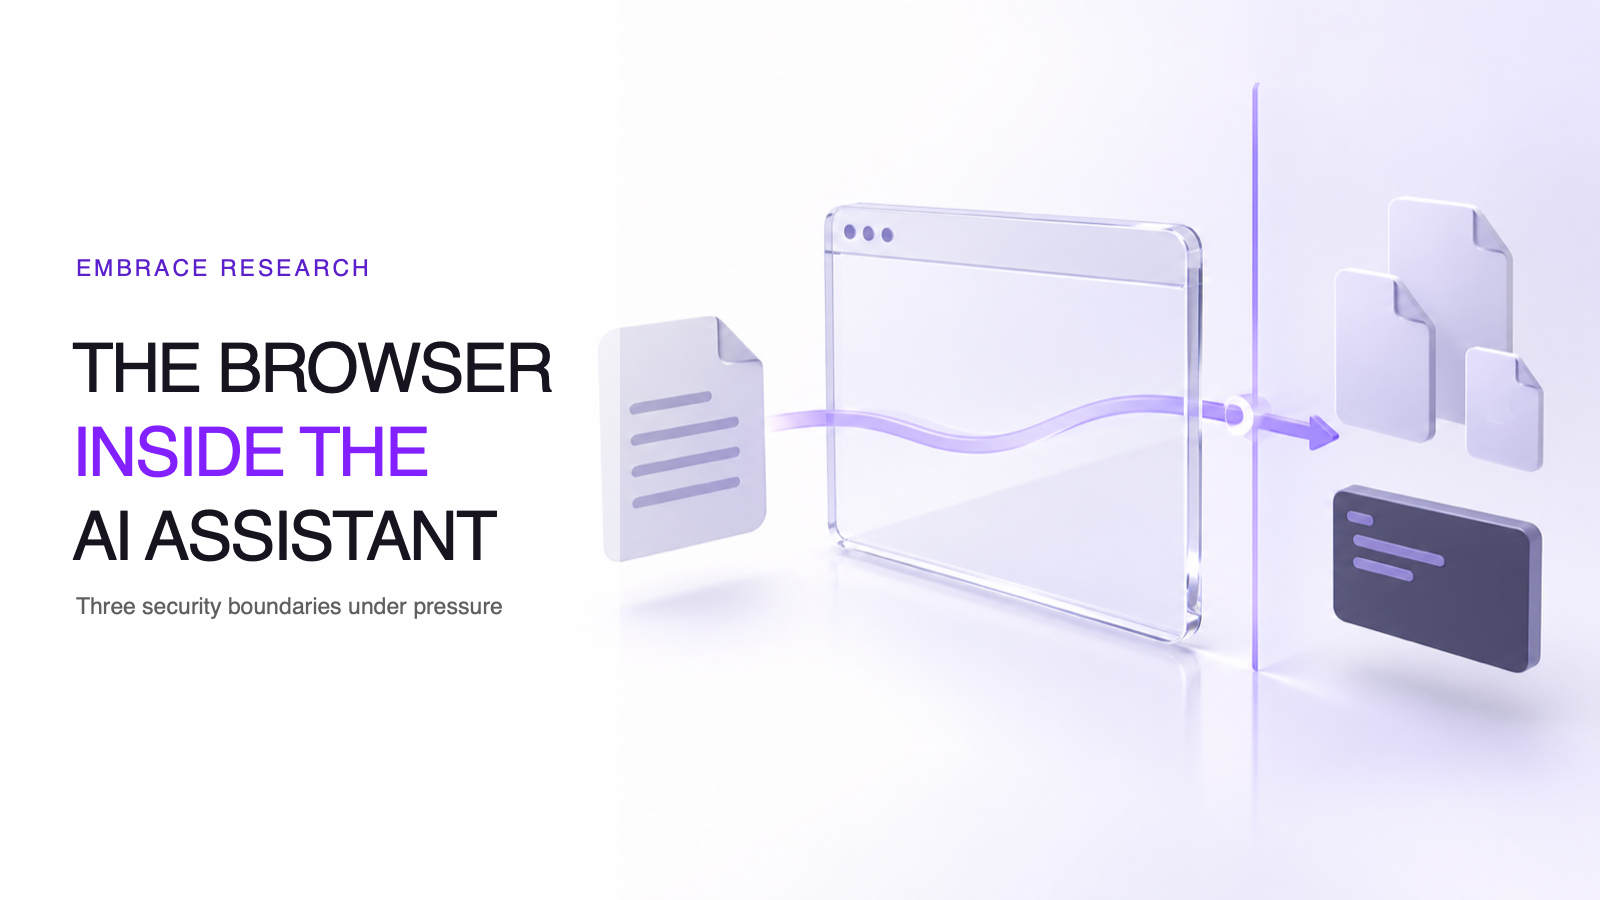
EMBRACE zeigt Sicherheitsgrenzen in Browsern von KI-Coding-Assistenten
EMBRACE erinnert daran, dass ein integrierter Browser die Sicherheitsgrenzen eines eigenständigen Browsers nicht automatisch übernimmt.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenKI-Coding-Assistenten verbinden zunehmend Browser, Agent, Projektdateien und Befehlsausführung in einem Desktop-Workflow. Am 29. Oktober 2026 veröffentlichte Forever Security EMBRACE, eine Untersuchung von fünf Werkzeugen: Cursor, GitHub Copilot, OpenAI Codex, Visual Studio Code und Claude Desktop. Die Forschenden beschreiben drei verschiedene Fehlerklassen. Die zentrale Erkenntnis betrifft Vertrauensgrenzen: Erhält ein integrierter Browser zusätzliche Zugriffe oder Befugnisse, gelten vertraute Annahmen über Browser-Sicherheit möglicherweise nicht mehr.
Die Untersuchung enthält kontrollierte, von den Forschenden beschriebene Demonstrationen. Sie belegt weder, dass alle Nutzenden betroffen sind, noch dass alle fünf Produkte denselben Fehler haben. Sie ist dennoch eine nützliche Fallstudie, wenn Teams KI-Coding-Tools in ihr Bedrohungsmodell für Entwickler-Endgeräte aufnehmen.
Was die EMBRACE-Forschenden berichten
Der Hauptbericht fasst die Ergebnisse in drei Auswirkungen zusammen. Der technische Begleitartikel beschreibt Mechanismen und Tests. Die Tabelle fasst den Bericht zusammen, ohne die Produkte gleichzusetzen.
| Untersuchte Assistenz | Berichtete Fehlerklasse | Demonstration der Forschenden | Im Bericht vom 29. Oktober genannter Status |
|---|---|---|---|
| Cursor | Seiteninhalte konnten den Agenten beeinflussen und bis zur Befehlsausführung auf dem Host reichen | Eine präparierte Seite lieferte über die Browser-Integration verborgene Anweisungen. Der Agent fragte nach einem Befehl; laut Forschenden versuchte er es erneut, nachdem die Sandbox den ersten Versuch blockiert hatte. Das Verhalten hing vom Modell ab. | Die Forschenden sagen, Cursor habe den Fehler am 1. Oktober unbemerkt behoben. |
| GitHub Copilot | Manipulation der angezeigten Browser-Adresse | Eine Seite konnte der Vorschau eine andere Adresse melden und so Nutzende und Agenten über den tatsächlichen Ursprung täuschen. | Die Forschenden sagen, eine spätere Version, 1.1.29, habe den Fehler behoben, bevor sie einen Bericht eingereicht hatten. |
| Codex, Claude Desktop und VS Code | Zugriff auf lokale Dateien außerhalb des vorgesehenen Projektbereichs | Laut Forschenden konnte eine lokale Vorschau Dateien außerhalb des Projekts lesen. Der technische Artikel beschreibt unterschiedliche Wege in Codex sowie Claude Desktop und VS Code. | Laut Forschenden waren die Fälle in Codex und VS Code zum Zeitpunkt der Veröffentlichung noch offen. |
Diese Statusangaben stammen aus der Offenlegungschronik der Forschenden. Sie bestätigen nicht unabhängig den aktuellen Stand jeder Anbieter-Version. Prüfe aktuelle Herstellerhinweise und Releases, bevor du über einen Vorfall oder ein Update entscheidest.
Warum eine Funktion mehrere Sicherheitsgrenzen überschreiten kann
Ein normaler Browser soll Webinhalte vom lokalen Gerät trennen. Eine KI-Entwicklungsumgebung ergänzt möglicherweise Funktionen, damit der Assistent Seiten untersuchen, lokale Projekte anzeigen oder anhand der sichtbaren Inhalte handeln kann. Dadurch entstehen Vertrauensbeziehungen zwischen mindestens vier Komponenten:
- Seite oder lokale Datei, die von Angreifern kontrollierte Inhalte enthalten kann.
- Integrierter Browser, der Inhalte darstellt und der Anwendung Kontext bereitstellt.
- Assistent, der den Kontext interpretiert und Werkzeuge oder Aktionen anfordern kann.
- Entwicklergerät, auf dem Dateien, Zugangsdaten und Befehle liegen.
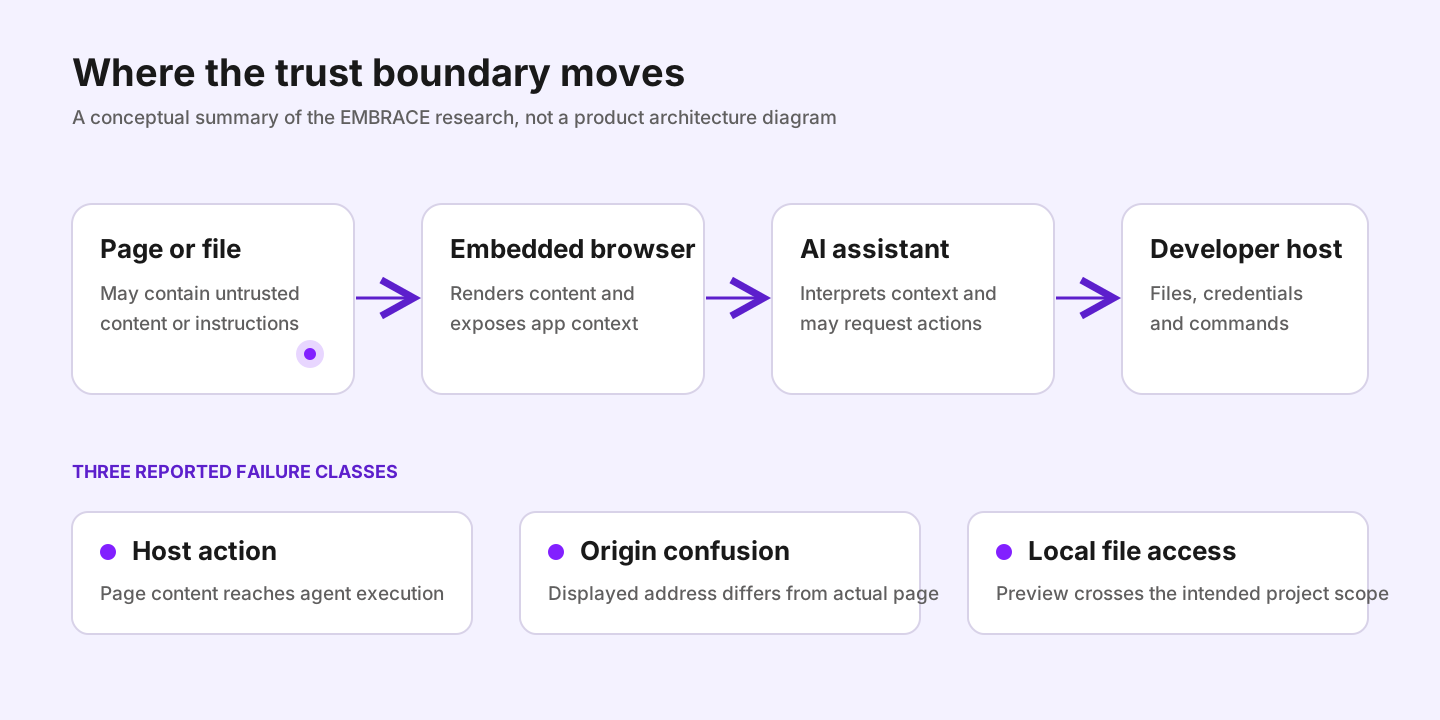
Die Dokumentation zum integrierten Browser von VS Code beschreibt Funktionen wie Seitenvorschau, Browser-Werkzeuge für Agenten und bestimmte Berechtigungs- und Speichereinstellungen. Das erklärt den Zweck solcher Integrationen, bestätigt aber nicht die EMBRACE-Schwachstellen. Diese Aussagen beruhen auf der Forschung von Forever Security.
Die drei Auswirkungen zeigen, warum eine Sicherheitsprüfung nicht bei der Frage enden sollte, ob das Modell einer Anweisung gefolgt ist. Eine Seite kann eine privilegierte Schnittstelle erreichen, die Anwendung eine falsche Herkunft anzeigen lassen oder eine Lücke zwischen Prüfungen der Hauptseite und der Arbeit eines Hintergrundprozesses ausnutzen. Beim Zugriff auf lokale Dateien war laut Bericht keine Fehlentscheidung des Assistenten nötig, damit die Grenzverletzung relevant wurde.
Was das für AppSec-Teams bedeutet
EMBRACE ist kein Ergebnis einer Quellcodeanalyse. Die Untersuchung betrifft Sicherheitseigenschaften von Software auf Entwicklergeräten. Eine sichere Anwendungspipeline bleibt wichtig, aber eine Codeprüfung kann weder die Integrität des Browser-Ursprungs noch die Dateisystem-Isolation einer IDE erzwingen.
Behandle diese Themen als getrennte Kontrollebenen. Für Risiken im Code können Teams Deep Code Analysis und einen geprüften Remediation-Workflow einsetzen. Für Endgeräte benötigen sie ein aktuelles Inventar der KI-Entwicklungswerkzeuge, ihrer integrierten Browser und deren Berechtigungen. Eine Analyse des Repository-Codes verhindert für sich allein nicht, dass eine Desktop-Anwendung eine Grenze des Entwicklergeräts überschreitet.
Für Teams mit KI-gestützter Entwicklung behandeln unser Leitfaden zu Vibe-Coding-Sicherheit und der Governance-Leitfaden für KI-Werkzeuge ergänzende Kontrollen. Der Proof-Driven-AppSec-Workflow verknüpft Codebefunde mit überprüfbaren Nachweisen und Korrekturen.
Praktische Prüfliste
Nutze den Bericht als Anlass für eine produktspezifische Prüfung, nicht als pauschales Urteil über jede Installation:
- Erfasse Anwendung und genaue Version. Beziehe Editor-Vorschauen und Desktop-Assistenten ein, nicht nur eigenständige Browser.
- Trenne den tatsächlichen Seitenursprung vom angezeigten Kontext. Die Anwendung sollte ihn aus dem realen Navigationszustand ableiten und nicht einem Seitenlabel vertrauen.
- Teste lokale Dateigrenzen. Vorschauen dürfen außerhalb eines ausdrücklich freigegebenen Arbeitsbereichs nicht lesen, auch nicht aus Hintergrundprozessen.
- Begrenze Agentenaktionen unabhängig. Browserinhalte dürfen nicht stillschweigend eine Befehlsausführung autorisieren. Freigaben, Sandbox-Regeln und Ausführungsumfang müssen außerhalb des Modellschlussfolgerns durchgesetzt werden.
- Begrenze Zugriffe und ausgehende Verbindungen. Least Privilege und passende Egress-Kontrollen reduzieren den Zugriff einer Vorschau auf fremde Geheimnisse und Dienste.
- Prüfe den Anbieterstatus. Der Bericht datiert seine Aussagen zur Behebung. Prüfe aktuelle Releases und Hinweise, bevor du eine Version als betroffen oder behoben einstufst.
Ein Klick oder Tastendruck ist keine robuste Grenze, wenn er von einem bereits vertrauenswürdigen Werkzeug angefordert wird. Er kann Teil der Verteidigung sein, sollte aber mit Herkunftsprüfung, begrenztem Dateizugriff und durchsetzbaren Ausführungskontrollen kombiniert werden.
Die übergeordnete Lehre
EMBRACE beweist nicht, dass KI-Coding-Assistenten grundsätzlich unsicher sind. Die Untersuchung zeigt, dass ein Agent in einer ausgereiften Sicherheitskomponente das Bedrohungsmodell verändert. Browser-Isolation, Projektvertrauen, Befehlsfreigaben und Geräteberechtigungen müssen gemeinsam getestet werden, weil die Integration sie anders verbinden kann als die ursprünglichen Komponenten.
Plexicus konzentriert sich auf Anwendungssicherheitsanalyse und Remediation-Workflows. Diese Kontrollen betreffen eine andere Ebene als die Isolation eines Desktop-Browsers. Teams sollten beides prüfen, statt anzunehmen, dass die eine Ebene die andere ersetzt. Wenn du Kontrollen für KI-gestützte Entwicklung abbildest, sprich mit Plexicus über den Teil der Anwendungssicherheit.
Quellen
- EMBRACE: Browser in fünf Desktop-KI-Assistenten, Forever Security, 29. Oktober 2026.
- Technische Übersicht zu EMBRACE, Forever Security, 29. Oktober 2026.
- Dokumentation zum integrierten Browser, Microsoft, abgerufen am 30. Oktober 2026.