PHP2Shell: Eine Anwendungskorrektur ersetzt keinen Runtime-Patch
PHP-Laufzeitrisiken und Anwendungsbefunde trennen, Worker-Austausch prüfen und Behebungsnachweise mit Plexicus nachvollziehbar halten.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
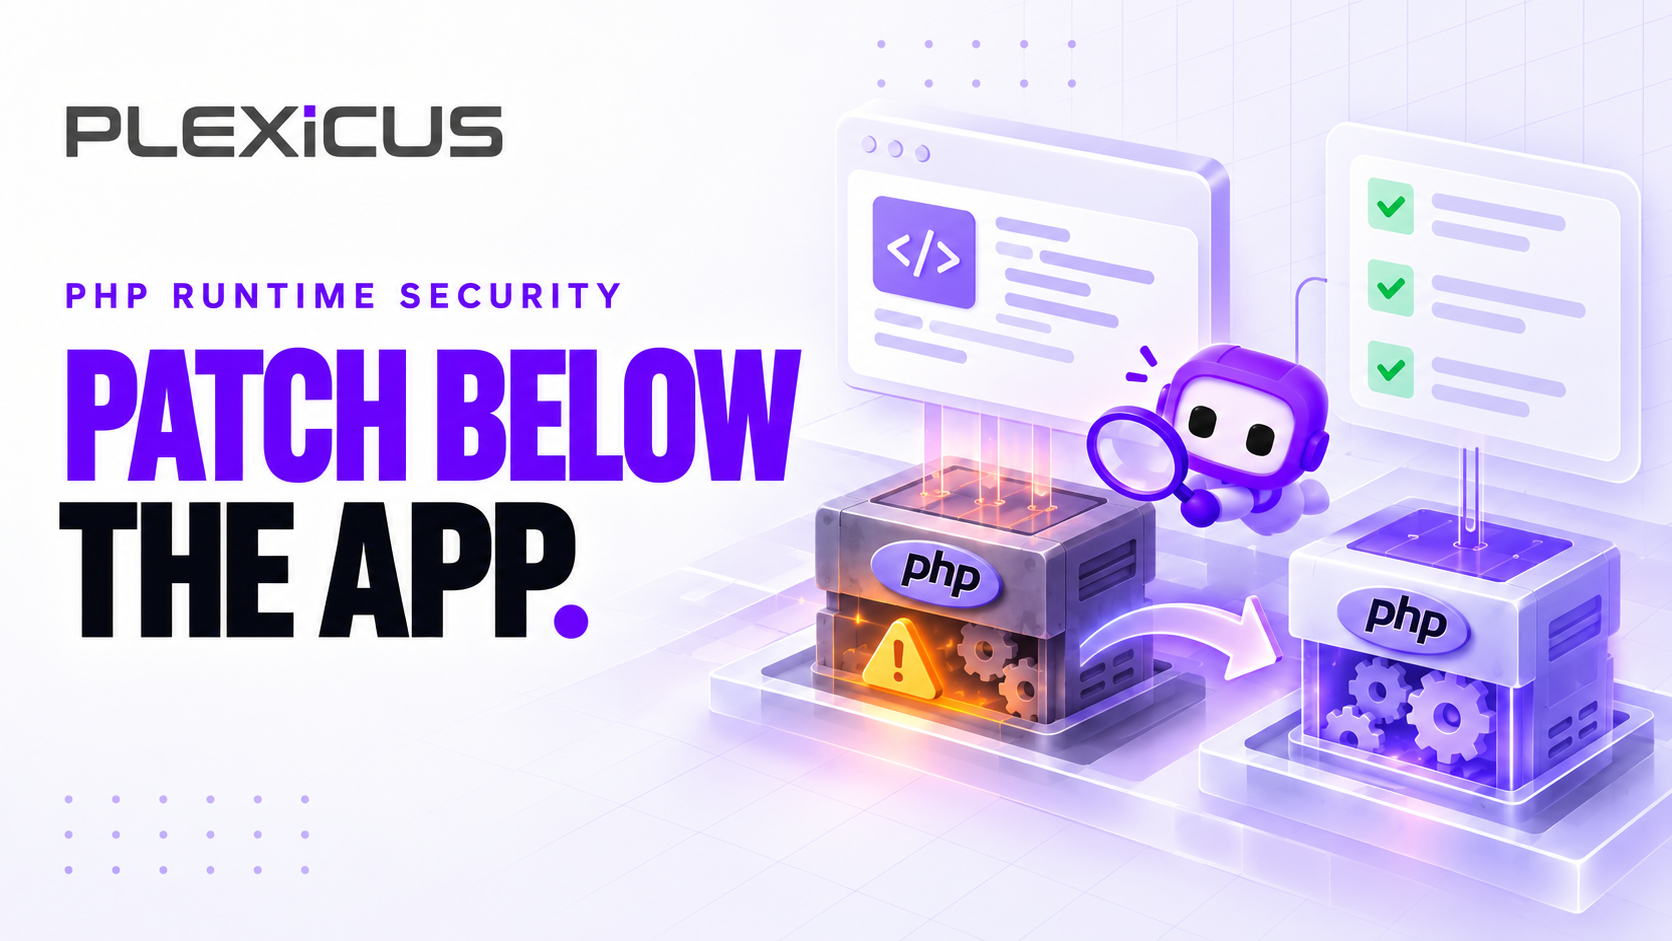
AI Swarm Pentest ansehenEin Pull Request kann einen Anwendungsfehler beheben und eine Laufzeitschwachstelle offenlassen. Beide Änderungen haben unterschiedliche Verantwortliche, Artefakte und Nachweise. Die PHP-Sicherheitsmeldungen vom Oktober verdeutlichen diesen Unterschied.
Die Releases vom 21. Oktober 8.2.35, 8.3.36, 8.4.27 und 8.5.12 beheben CVE-2026-109618 und CVE-2026-109619. PHP-Ankündigung.
Die Speichermangel-Meldung beschreibt einen Apache-mod_php-Pfad vor dem Anwendungscode. Middleware kann keinen Pfad schützen, der bereits vorher ausgeführt wird. OOM-Meldung.
Die zweite Meldung beschreibt anfragegebundenen Zustand, der in einem persistenten Worker verbleibt und eine spätere Anfrage beeinflussen kann. Meldung zum globalen Zustand.
Das sind Befunde des Projekts, keine von Plexicus unabhängig reproduzierten Schwachstellen. Dieser Beitrag liefert einen Nachweisablauf und behauptet nicht, dass Ihre Bereitstellung betroffen ist.
Unterschiedliche Abschlusskriterien festlegen
Ein Zahlungsteam ergänzt beispielsweise eine Upload-Validierung. Der Pull Request wird geprüft, Tests bestehen und die Änderung geht live. Das belegt etwas über den Handler. Es identifiziert weder das anfrageverarbeitende PHP-Paket noch den Austausch alter Worker.
Erstellen Sie bei Bedarf getrennte Aufgaben. Die Anwendungsaufgabe nennt Verhalten und Regressionstest. Die Laufzeitaufgabe nennt Meldung, Paket, Dienst und Rollout-Nachweise. Verknüpfen Sie beide, damit eine erledigte Codeaufgabe kein offenes Runtime-Update verdeckt.
Die anfrageverarbeitende Umgebung identifizieren
Beginnen Sie beim Webdienst. Erfassen Sie PHP-Integrationsmodell, Paketlieferant, Architektur, Konfigurationsquellen und Zuständigkeit. Eine CLI-Ausgabe kann helfen; der Webdienst kann aber eine andere Binärdatei oder Konfiguration verwenden.
| Frage | Nachweis |
|---|---|
| Wer empfängt Produktionsanfragen? | Dienstkonfiguration und Prozessidentität |
| Welches Paket enthält die Korrektur? | Herstellermeldung und Paketkennung |
| Was wurde bereitgestellt? | Geprüfte Änderung, Build oder unveränderlicher Digest |
| Wurden Worker ersetzt? | Rollout- oder Neustartabschluss und laufende Instanzen |
| Was ist unbekannt? | Ausdrückliche Abdeckungslücke und Verantwortlicher |
Bestätigen Sie bei einer herstellergepflegten Distribution den Patchstatus anhand dieses Herstellers. Ein reiner Vergleich der Upstream-Versionsnummer reicht nicht. Veröffentlichen Sie keine Diagnosewebseite mit Umgebungsdetails, um diese Nachweise zu gewinnen.
Gegenmaßnahmen zeitlich und sachlich begrenzen
Das Update vom 23. Oktober empfiehlt für ein bestimmtes Konfigurationsproblem, den Sitzungs-Uploadfortschritt bis zum nächsten regulären Fehlerkorrektur-Release abzuschalten. Informationsmeldung.
Prüfen Sie aktuelle Anweisungen vor Anwendung oder Rücknahme temporärer Einstellungen. Dokumentieren Sie Wert, Umfang, Zuständigkeit und Aufhebungsbedingung. Eine Gegenmaßnahme für einen Pfad belegt nicht die Behebung aller Meldungen. Dieser Artikel erklärt die Oktober-Releases nicht zur Lösung späterer Schwachstellen.
Nach der Änderung den Dienst prüfen
Die Paketinstallation ist ein Zwischenergebnis. Bestätigen Sie das tatsächlich verwendete Paket und schließen Sie den erforderlichen Worker-Austausch ab. Berücksichtigen Sie Nebeninstanzen, Wartungsumgebungen und Rücksetzimages. Ein späteres Rollback könnte das alte Paket wieder aktivieren.
Prüfen Sie autorisiert mit normalen Testdaten die relevanten Abläufe: Zahlung, Anmeldung, Upload und Sitzungen. Erfolgreiche Funktionstests belegen diese Abläufe. Sie widerlegen keinen Speicherbeschädigungs-Exploit unabhängig. Halten Sie den Aussageumfang im Abschluss fest.
Plexicus im Behebungsablauf
Plexicus Deep Code Analysis zeigt Codefluss- und Auswirkungskontext. Remediation stellt Änderungsvorschläge mit Kontext zur Teamprüfung bereit. Das kann begleitende Anwendungsbefunde organisieren, garantiert aber weder automatische PHP-Infrastrukturupdates noch die Entdeckung jedes Workers.
Bewerten Sie Betriebsnachweise gemeinsam mit Codebefunden. Unterscheiden Sie vorgeschlagen, zusammengeführt, bereitgestellt und überprüft. Eine brauchbare Übergabe erklärt Wirkung, Nachweisumfang und verbleibende Zuständigkeiten.
Befunde mit geprüften Änderungen verbinden? Plexicus Remediation kennenlernen oder Deep Code Analysis anfragen. Beginnen Sie mit einem Anwendungsablauf und seiner Laufzeitgrenze, um klare Abnahmekriterien festzulegen.