Ein Fruchtfliegen-Connectom als Prüfstein für AppSec-Demo-Behauptungen
Ein Fruchtfliegen-Connectom veranschaulicht ein Sicherheitsprinzip: Eine Demo ist erst dann ein Beleg, wenn Kontrollen zeigen, welchen Beitrag das beworbene System leistet.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenEine Sicherheitsdemo kann eine ungeprüfte Behauptung bewiesen erscheinen lassen. Entscheidend ist, was das System tatsächlich bewirkt hat – und was der Entwickler beigesteuert hat.
Ein kartiertes Nervensystem einer Fruchtfliege macht diese Frage anschaulich.
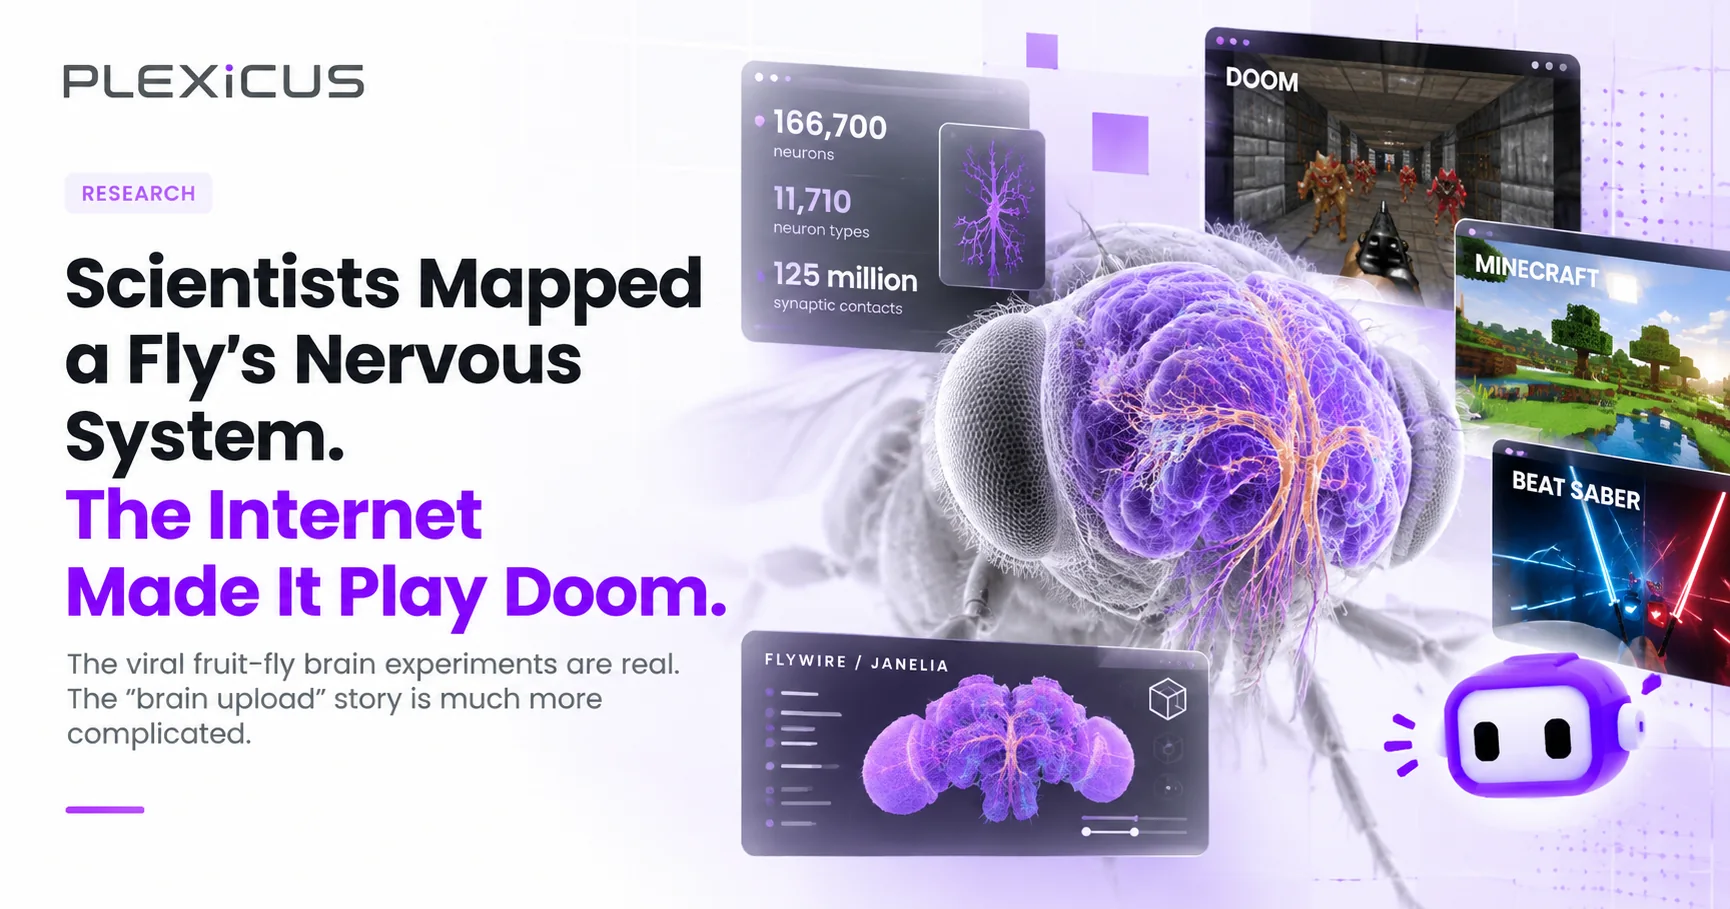
Die Karte des zentralen Nervensystems einer männlichen Fruchtfliege aus dem Jahr 2026 umfasst etwa 166.700 Neuronen, 11.710 Neuronentypen und 125 Millionen synaptische Kontakte (MaleCNS-Projekt; Repository der Universität Cambridge; Google Research).
Ein Connectom bildet ab, welche Neuronen über Synapsen verbunden sind.
Die Daten der Version 1.0 erschienen im Juni; die begleitende Cell-Studie wurde am 3. September 2026 veröffentlicht.
Ein Connectom ist eine Strukturkarte, keine Aufzeichnung der Gedanken einer lebenden Fliege und keine vollständige Spezifikation, um sie zu simulieren. Simulationen ergänzen angenommene neuronale Dynamik, sensorische Eingaben und Ausgabesteuerungen.
Wer diese Komponenten auswählt, kann einen großen Teil dessen prägen, was das Publikum sieht.
Das Titelbild ist eine redaktionelle Illustration von Plexicus zu den Online-Experimenten, kein wissenschaftliches Bild und kein Screenshot einer nachweislich spielenden Fliege.
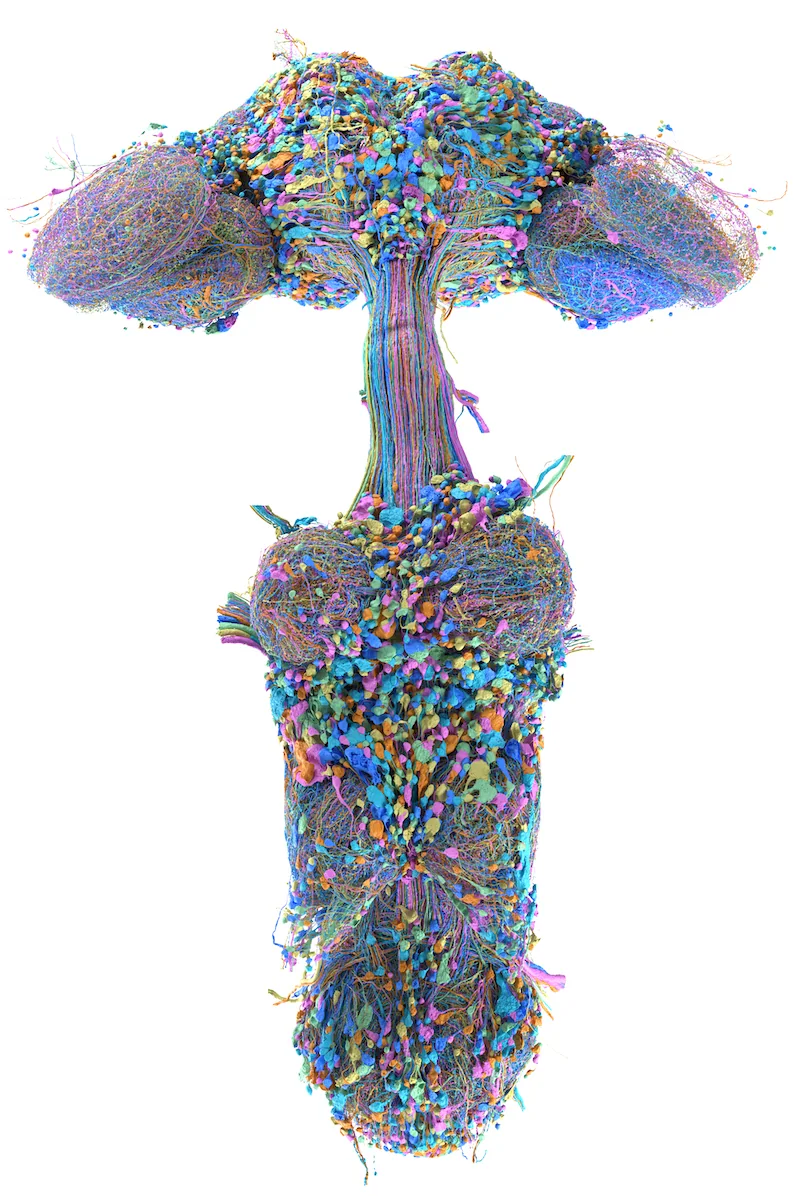
MaleCNS-Visualisierung mit einer repräsentativen Zelle jedes annotierten Neuronentyps. Bildnachweis: FlyEM Project Team/HHMI Janelia, Cambridge Connectomics Group und Google Research. Originalgalerie und Kontext.
Das Kontrollexperiment ist die eigentliche Geschichte
Intezer testete, ob ein Fruchtfliegen-Connectom 12.716 eigene Sicherheitswarnungen klassifizieren könnte.
Nur 606 Warnungen (4,8 %) wurden eskaliert; die übrigen 12.110 wurden als „keine Maßnahme erforderlich“ gekennzeichnet. Angesichts dieses Klassenungleichgewichts berichtet Intezer sowohl ROC-AUC als auch Precision-Recall-AUC (PR-AUC).
Das reale Connectom erzielte 0,887 ROC-AUC und 0,300 PR-AUC. Intezer zufolge verwendete jedes Modell dieselben fünffach stratifizierten Datensplits und dasselbe Regularisierungsraster.
Die Kontrollen erzielten höhere Werte: durchmischte Verschaltung 0,910 / 0,385, zufälliges Reservoir 0,918 / 0,426 und logistische Regression auf gehashten Alarm-Tokens 0,922 / 0,476 (ROC-AUC / PR-AUC).
Dies sind vom Unternehmen berichtete Ergebnisse, keine unabhängige oder begutachtete Replikation. Das reale Connectom enthielt nutzbare Informationen, schnitt bei den berichteten Kontrollen aber nicht besser ab.
Der Vergleich sagt mehr aus als eine funktionierende Demo für sich genommen: Liefert die beworbene Komponente einen Mehrwert gegenüber einem durchmischten Netzwerk, einem zufälligen Reservoir oder einem einfacheren Klassifikator?
Die Merkmalsrepräsentationen unterscheiden sich: Das Connectom nutzt 121 olfaktorische Kanäle, die stärkste lineare Baseline einen gehashten Token-Satz mit 4.096 Dimensionen.
Diese Wahl der Repräsentation ist für die Einordnung des Vergleichs wichtig. Die Werte belegen nicht, wie Connectome bei anderen Aufgaben abschneiden.
CVE-FLY ist der AppSec-Aufhänger
CVE-FLY untersucht, ob eine neuronale Steuerstrategie die Abwägung eines Fuzzers zwischen dem Erkunden neuer Pfade und dem Ausnutzen vielversprechender Pfade steuern kann.
Das Repository verwendet ein Modell des weiblichen Gehirns, nicht MaleCNS, und berichtet, nach 3.458 Ausführungen in einem einfachen C-Programm einen absichtlich eingebauten Heap-Overflow erreicht zu haben.
Das bedeutet nicht, dass eine Fliege ein Programm hackt. Laut README gibt das Testziel einen synthetischen Fortschrittswert aus, während Pythons PRNG weiterhin die Eingabebytes verändert.
Das Repository enthält keinen statistischen Vergleich mit zufälligen oder festen Policies oder AFL++. Dieser einzelne Lauf belegt die Machbarkeit der Architektur, aber weder eine Verbesserung der Codeabdeckung, gemessen durch Compiler-Instrumentierung, noch einen Vorteil gegenüber etablierten Fuzzern.
Was Karte und Demos zeigen – und was nicht
Die Rekonstruktion von MaleCNS aus dem Jahr 2026 umfasst Gehirn, Sehlappen und ventralen Nervenstrang.
Sie baut auf früheren Arbeiten auf: Das FlyWire-Connectom des weiblichen Gehirns von 2024 enthielt 139.255 Neuronen und etwa 54,5 Millionen Synapsen; außerdem wurde eine Karte des weiblichen Gehirns und des ventralen Nervenstrangs veröffentlicht.
Ein Verschaltungsdiagramm legt weder das Membranpotenzial jedes Neurons noch die funktionelle Stärke jeder Synapse, den neuromodulatorischen Zustand des Tieres oder die Reaktion seines Körpers fest.
Entwickler müssen Dynamik vorgeben und entscheiden, wie externe Ereignisse das Modell stimulieren.
Das Nature-Modell von Shiu und Kollegen aus dem Jahr 2024 zeigte, dass ein relativ einfaches, auf dem Connectom beruhendes Modell nützliche Vorhersagen zu Fütterungs- und Putzschaltkreisen treffen kann.
Das stützt die Erforschung von Berechnungen in der Verschaltung; es belegt keine getreue Rekonstruktion des Erlebens einer einzelnen Fliege.
Spielintegrationen machen diese Designentscheidungen leichter erkennbar:
Spielzustand → entwickelte sensorische Kodierung → simulierte neuronale Aktivität auf gemessener Verschaltung → ausgewählter neuronaler Readout → entwickelte Spielsteuerung.
Eine Minecraft-Mod ordnet Spielreize sensorischen Populationen zu, führt einen von MaleCNS abgeleiteten Graphen mit vereinfachter Dynamik aus und dekodiert die Aktivität anschließend in Bewegung.
Die Dokumentation beschreibt Schwellenwerte und eine von Hand entwickelte Körperebene.
Fly64 überträgt eine ähnliche Idee auf Super Mario 64: Es verwendet eine virtuelle visuelle Perspektive und ausgewählte Neuronengruppen, um Bewegungen und Sprünge zu steuern.
Der Entwickler bezeichnet das Projekt als lehrreich und nicht validiert; die technischen Hinweise sagen, dass die gemessene Verschaltung keine wiederhergestellte Physiologie, kein Verhalten, Erleben oder Bewusstsein belegt.
In Doom verbindet DOOMFLY eine laufende Spielarena mit MaleCNS-Aktivität: Spielbilder stimulieren modellierte visuelle Neuronen, und ausgewählte Ausgaben werden in Bewegungs- und Schussbefehle übersetzt.
Die neurowissenschaftliche Einordnung beschreibt eine geschlossene Connectom-Simulation, bezeichnet sensorische Zuordnung, neuronale Dynamik und motorischen Decoder jedoch als Näherungen.
Die Trainingsnotizen berichten von nicht bestandenen Validierungstests; erlerntes Überleben wurde nicht nachgewiesen.
Ein weit verbreiteter Beat Saber-Clip befeuerte das Meme, doch ein kurzes Video zeigt weder das Modell noch die Steuerungszuordnung oder Validierung.
Das Beat-Saber-Element im Titelbild steht für dieses Meme, nicht für ein unabhängig bestätigtes Ergebnis.
Die virtuelle Fliege in Eons Demonstration vom März 2026 war ein separates Projekt von diesen Spielen: Sie basierte auf einer früheren Karte des weiblichen FlyWire-Gehirns, vereinfachter Dynamik und einem physikalisch simulierten Körper.
Eons technische Erläuterung beschreibt diese Grenzen, während die Carboncopies Foundation einwendet, dass „Upload“ die Beweislage übertreibe; keine der beiden Quellen belegt die Übertragung des Geistes einer einzelnen Fliege.
Eine Checkliste zur Prüfung einer KI-Sicherheitsdemo
Nehmen Sie das Fliegenexperiment als konkretes Beispiel und stellen Sie dieselben Fragen zu einer KI-Pentest- oder autonomen Agenten-Demo:
| Fliegenexperiment | KI-Pentest- oder autonome Agenten-Demo |
|---|---|
| Umfang und Anatomie: Welche Teile des rekonstruierten Nervensystems wurden einbezogen, gefiltert oder abgeschnitten? | Umfang und Ziel: Welche Hosts, welcher Code, welche Identitäten und Angriffswege lagen im Scope, und was wurde ausgeschlossen? |
| Festes Skript, erlernte Dynamik oder menschliche Hilfe: Welche neuronalen Verhaltensweisen wurden modelliert, und wo haben Entwickler Regeln festgelegt oder eingegriffen? | Skript, Modell oder menschliche Hilfe: Welche Schritte waren fest automatisiert, Modellentscheidungen, Prompts oder Aktionen der Bedienperson? |
| Eingabezuordnung und Schnittstelle: Wer übersetzte den Spielzustand in sensorische Eingaben und neuronale Ausgaben in Steuerbefehle? | Eingabezuordnung und Schnittstelle: Welche Daten erhielt der Agent, welche Werkzeuge durfte er verwenden, und umging die Demo den beworbenen Ablauf? |
| Kontrollen: War die gemessene Verschaltung besser als eine durchmischte Verschaltung, ein zufälliges Reservoir oder ein einfacheres Modell? | Kontrollen: War das System bei identischem Ziel und Budget besser als ein einfacheres Werkzeug, eine Zufalls-Policy oder ein Mensch? |
| Befund und erneuter Fix-Test: Bestand das Verhalten Tests mit für die Auswertung zurückgestellten Daten, Ablationen und unabhängiger Reproduktion? | Befund und erneuter Fix-Test: Lässt sich der Befund reproduzieren, und besteht der vorgeschlagene Patch einen erneuten Test? |
Ein häufiges AppSec-Fehlerszenario: Ein Scanner markiert einen gefährlichen Code-Sink, den kein vom Angreifer kontrollierter Pfad erreichen kann.
Ein Sink ist ein Vorgang, der Schaden verursachen kann. Bei der Erreichbarkeit geht es darum, ob eine vom Angreifer kontrollierte Eingabe ihn erreichen kann; bei der Ausnutzbarkeit darum, ob dies echte Auswirkungen haben kann. Ein Proof of Concept kann beides nachweisen.
Bezeichnen Sie den Befund erst dann als Fehlalarm, wenn geprüft wurde, dass kein anderer vom Angreifer kontrollierter Pfad den Sink erreicht.
Fragen Sie nach dem Vergleich
Eine Simulation, die Fliegenverschaltung mit einem Spiel verbindet, ist eine eindrucksvolle Demonstration. Die Kontrollen von Intezer und die Grenzen von CVE-FLY zeigen, warum man als Nächstes den behaupteten Beitrag testen sollte, statt ihn aus dem Video abzuleiten.
Wenn ein Anbieter eine KI-Sicherheitsdemo zeigt, fragen Sie: Womit wurde sie verglichen, und was passiert, wenn man die verkaufte Komponente entfernt?