CIゲーティング
CIゲーティングは、開発パイプラインにおける自動化された「ライン停止」メカニズムです。セキュリティと品質のポリシーに対してコードを評価し、基準を満たさないコミットをブロックします。
CIゲーティングとは?
TL;DR
CIゲーティングは、開発パイプラインにおける自動化された「ライン停止」メカニズムです。これは、セキュリティおよび品質ポリシーに対してコードを評価し、基準を満たさないコミットをブロックします。これはシフトレフトセキュリティの基盤です。
定義: CIゲーティングの理解
CIゲーティング(継続的インテグレーションゲーティング)は、共通リポジトリにマージされる前にコード変更を検証する自動チェックポイントの使用を指します。コードベースのデジタルなフィルターと考えてください。コードが安全でない、フォーマットが不適切、または既存のロジックを破壊する場合、ゲートは閉じたままです。
ASPM(アプリケーションセキュリティポスチャーマネジメント)の文脈では、CIゲーティングはセキュリティの可視性を実際のリスク防止に変える施行レイヤーです。
CIゲーティングの仕組み
プロセスは、開発者がプルリクエスト(PR)を提出した瞬間に始まります。CIエンジン(GitHub ActionsやJenkinsなど)がワークフローをトリガーし、コードをいくつかの「ゲート」を通過させます。
セキュリティゲート
SAST、SCA、Secret Detectionを使用して脆弱性をスキャンします。高深刻度のCVEが見つかった場合、ビルドは失敗します。
品質ゲート
コードカバレッジとユニットテストを測定します。テストが特定の閾値(例:80%)を下回ると、ゲートはマージをブロックします。
コンプライアンスゲート
ライセンス違反や組織のアーキテクチャ標準からの逸脱をチェックします。
すべてのゲートが「成功」ステータスを返すと、コードは「アンブロック」され、人間によるレビューや自動デプロイメントの準備が整います。
なぜCIゲーティングが重要なのか
現代のソフトウェア開発は手動のセキュリティレビューには速すぎます。CIゲーティングは3つの重要な利点を提供します。
- 予防は治療に勝る: PR段階で脆弱性をブロックする方が、プロダクションでパッチを当てるよりもはるかに安価です。
- アラート疲労の排除: 既知の脆弱性や構文エラーを早期に止めることで、セキュリティチームは高コンテキストの脅威に集中でき、何千ものランタイムアラートを追いかける必要がなくなります。
- 標準化: 開発者の経験レベルに関係なく、すべての開発者が同じセキュリティと品質基準を遵守することを保証します。
Plexicusの視点: インテリジェントゲーティング
Plexicusでは、ゲーティングがボトルネックになるべきではないと考えています。従来のセキュリティゲートは、現実世界でのリスクが最小限の脆弱性から開発者をブロックすることが多く、セキュリティチームとエンジニアリングチームの間に摩擦を生み出します。
PlexicusのインテリジェントCIゲーティングは以下を活用します:
- EPSS統合: 理論的な深刻度スコアだけでなく、実際の悪用の可能性に基づいて脆弱性を優先順位付けします。プラットフォームはEPSS(Exploit Prediction Scoring System)データを使用して発見を重み付けし、実際の悪用リスクがある脆弱性のみがブロッキングゲートをトリガーするようにします。
- Plexicus自動修正。 問題を単に指摘するのではなく、Plexicusは特定のコード修正を自動生成し、修正を含むプルリクエストを作成します。開発者は、ブロッキングゲートと共にすぐにマージ可能なソリューションを受け取り、潜在的なボトルネックを実行可能なワークフローに変えます。これにより、検出から解決までの時間が劇的に短縮されます。
- コンテキストに応じた優先順位付け: プラットフォームは、テストファイルとプロダクション向けAPI、ドキュメントと実行中のコード、例示コードとデプロイされたシステムなど、異なるコンテキストでの脆弱性を区別します。このAI駆動の検証プロセスは、誤検知をフィルタリングし、プロダクションコードにおける実際のセキュリティリスクのみがゲートをトリガーすることを保証します。
セキュリティゲートはブロッカーではなく、イネーブラーになります。開発者は、偽陽性や低リスクの発見からの不要な摩擦を回避しながら、実際の脆弱性に対する即時で実行可能な修正を受け取ります。
Plexicusでは、数ステップでCIゲーティングシステムを設定できます:
- Asset メニューに移動します。
- Repo タブで、接続されたリポジトリを見つけます。
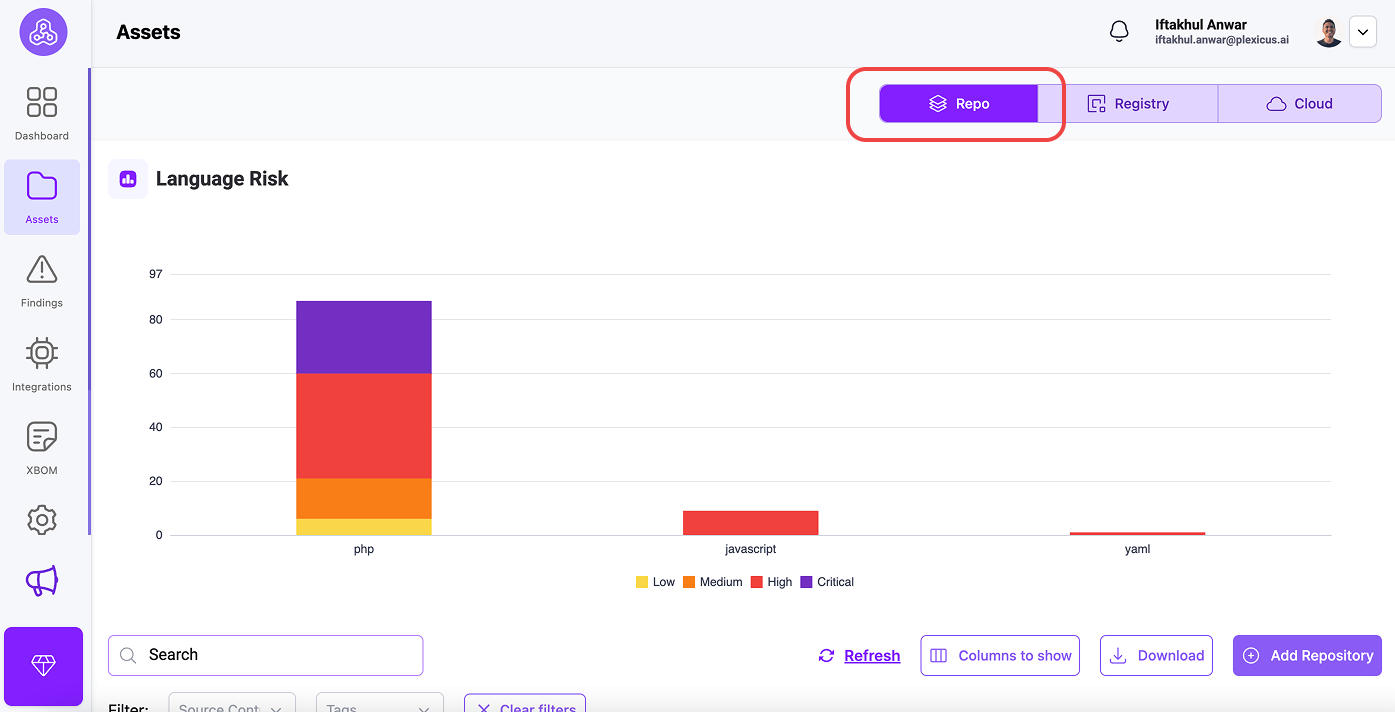
- CIゲーティングを有効にしたいリポジトリを見つけ、Setup Pipeline ボタンをクリックします。
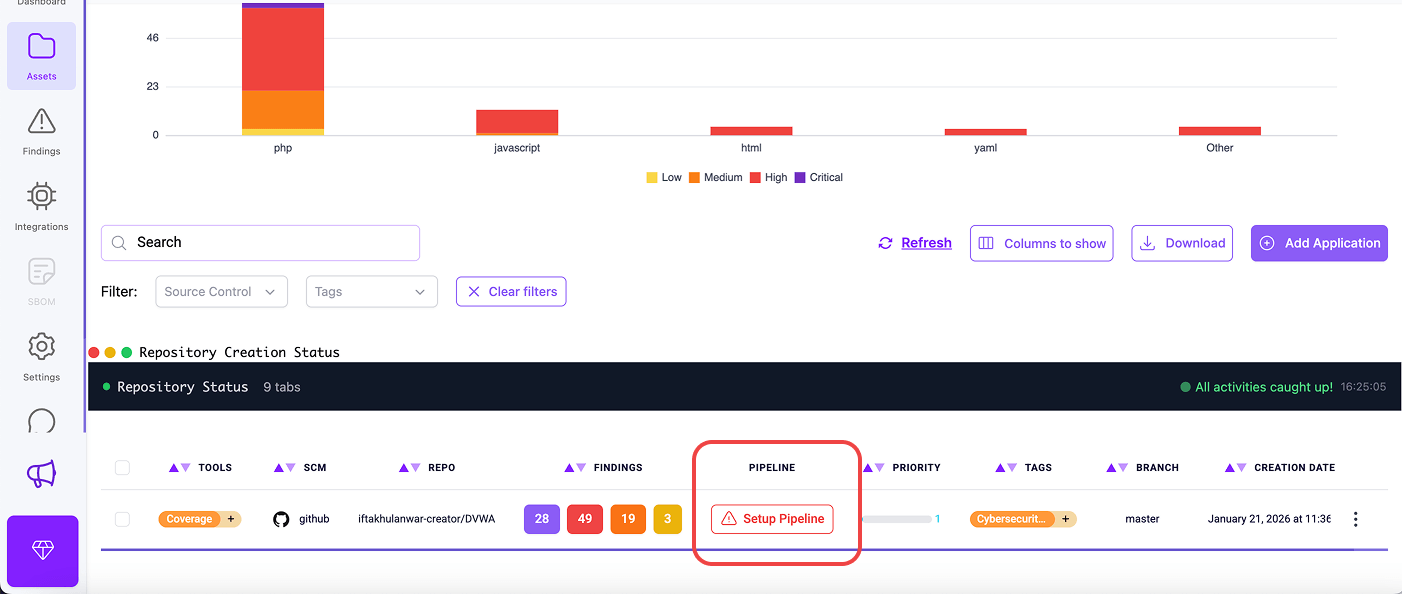
- 統合手順を説明する確認ダイアログが表示されます。「OK」をクリックして続行します。
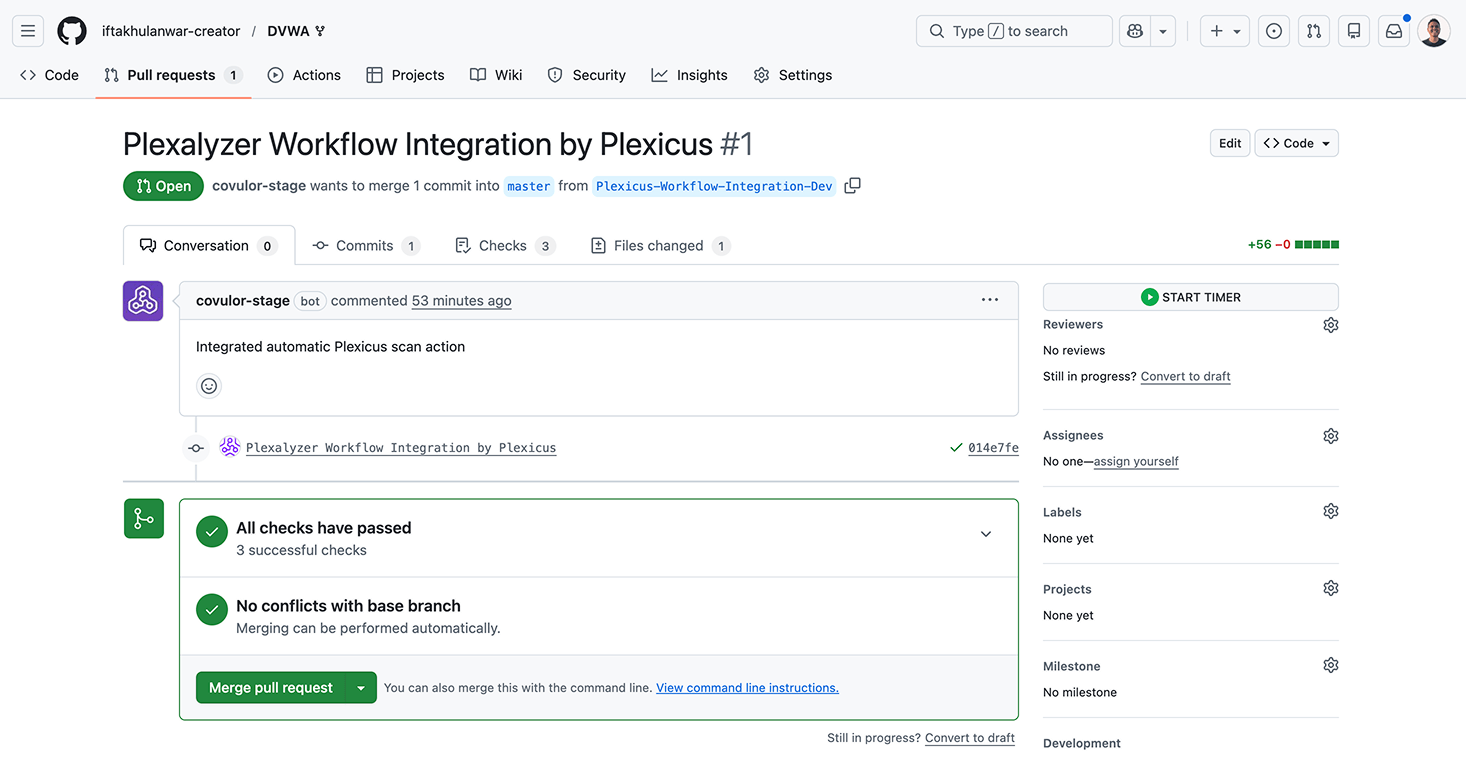
- Plexicusはリポジトリに新しい統合ブランチ(“Plexicus-Workflow-Integration” と名付けられた)を自動的に作成します。 a. ワークフロー設定ファイルを含むプルリクエストが生成されます。 n. このPRはリポジトリに必要なパイプライン設定を追加します。
- ソースコントロールプラットフォーム(GitHub、GitLab、Bitbucket、またはGitea)にリダイレクトされます。
- Plexicusワークフロー統合を含むプルリクエストを確認します。
- プルリクエストをマージして、自動セキュリティスキャンを有効にします。
FAQs
CIゲーティングはクオリティゲートと同じですか?
CIゲーティングは品質ゲートを自動化します。品質ゲートは手動の承認を含む一般的な概念ですが、CIゲーティングはCIパイプライン内での自動化された「失敗/成功」ロジックに厳密に限定されます。
「ハードゲート」と「ソフトゲート」とは何ですか?
ハードゲートは、問題が修正されるまでマージを完全に防ぎます。ソフトゲート(または「警告ゲート」)は、マージを許可しますが、後で修正または手動承認のために問題をフラグ付けします。
ゲーティングは開発を遅くしますか?
ゲートが適切に最適化されていない場合のみです。迅速なチェック(Linting/SAST)を最初に実行し、インクリメンタルスキャンを使用することで、チームはセキュリティを犠牲にすることなく高い速度を維持できます。
