Plexicus vs. ARTEX: a mesma ideia agêntica, do lado oposto da linha
Tanto o ARTEX quanto a Plexicus usam agentes de IA para testar sistemas. Um é abusado por invasores e mantém o escopo apenas nas suas configurações. A outra começa com um escopo por escrito e entrega à sua equipe a prova e uma correção para revisar.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestOs invasores agora têm agentes de IA que fazem testes de penetração.
Os defensores também.
A diferença não está na tecnologia. Está no lado da linha em que os agentes trabalham, no que eles podem tocar e no que deixam para trás quando terminam.
O ARTEX é um framework agêntico de pentest de código aberto, orientado por LLM, que, segundo o FBI, vem sendo usado por diversos agentes maliciosos desde pelo menos agosto de 2026. O Plexicus AI Swarm Pentest usa a mesma ideia, testes coordenados por IA, dentro de um escopo que a sua equipe acorda por escrito. Ele entrega à sua equipe evidências verificadas e, com o Remediation, uma correção pronta para revisão, em vez de acesso roubado.
Em 13 de novembro de 2026, o FBI publicou o FLASH-20261113-001. Segundo o documento, algumas invasões com ARTEX foram do direcionamento inicial ao acesso privilegiado em menos de três horas, um número que o FBI atribui à Microsoft.
Em 16 de novembro, o Google Threat Intelligence Group (GTIG) relatou no seu AI Threat Tracker que, pela primeira vez, havia observado agentes de ameaça automatizarem por completo a descoberta e a exploração de vulnerabilidades, sem um humano no ciclo.
Este guia compara os dois lado a lado. Ele explica o que é o ARTEX, por que a sua velocidade importa para toda equipe de segurança, como a Plexicus difere ponto a ponto, onde a comparação tem limites e o que você pode fazer nesta semana.
O que é o ARTEX?
O ARTEX é uma plataforma autônoma e multiagente de testes de penetração escrita em Go. Um operador digita um objetivo em linguagem natural. Um agente planejador transforma esse objetivo em tarefas de ataque, e agentes executores rodam ferramentas reais contra o alvo, registrando o que encontram em um grafo compartilhado.
A ferramenta não traz um modelo próprio. Segundo o FBI, ela se conecta a provedores externos de LLM, incluindo modelos de fronteira e modelos de código aberto ou de origem chinesa.
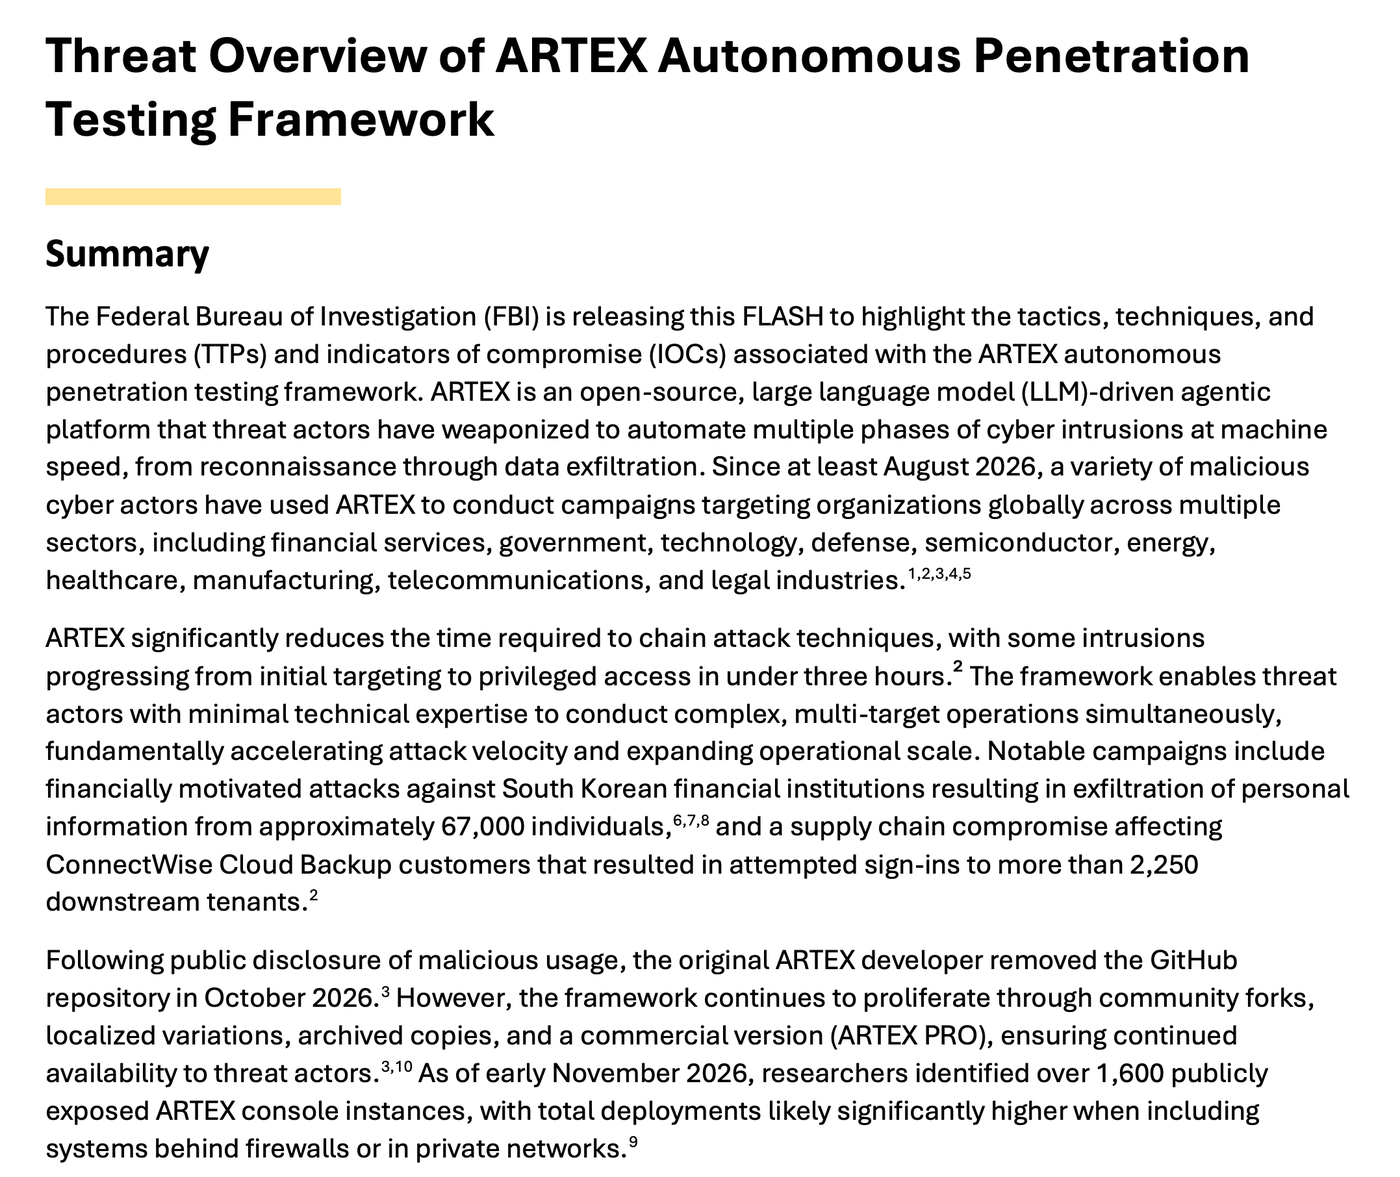
Captura de tela: o resumo na página 1 do FBI FLASH-20261113-001, um documento do governo dos EUA marcado como TLP
(compartilhável sem restrição), recortado no título e no resumo. Crédito: Federal Bureau of Investigation.O desenvolvedor, conhecido pelo apelido “Autumn-27”, publicou o ARTEX no GitHub em julho de 2026 e disse que ele se destinava a testes de segurança autorizados. Depois de relatos de abuso, o repositório ficou indisponível em outubro de 2026.
Isso não o deteve. O FBI diz que o ARTEX continua se espalhando por forks da comunidade, versões localizadas, cópias arquivadas e uma versão comercial chamada ARTEX PRO.
No que o FBI diz que o ARTEX é bom
O FLASH lista os riscos que identifica. Três deles importam mais para os defensores:
- Velocidade. Os agentes automatizam a enumeração e a exploração, então grupos pequenos conseguem conduzir várias campanhas de invasão ao mesmo tempo.
- Sistemas negligenciados. O ARTEX é bom em encontrar sistemas periféricos que recebem menos atenção: portais de parceiros e fornecedores, backends móveis, aplicativos de funcionários, sistemas de apoio a vendas, serviços legados e integrações de terceiros.
- Uma barreira de entrada menor. O FBI diz que o framework permite que agentes com conhecimento mínimo conduzam operações complexas contra vários alvos.
Para que ele foi usado
O FBI associa o ARTEX a ataques contra instituições financeiras sul-coreanas que expuseram informações pessoais de cerca de 67.000 pessoas e a um comprometimento da cadeia de suprimentos que afetou clientes do ConnectWise Cloud Backup e levou a tentativas de login em mais de 2.250 tenants downstream.
Dois detalhes importam aqui. O número de tenants conta tentativas de login, não comprometimentos confirmados. E, entre as fontes que o FBI cita, apenas a análise da Zscaler traz o número de 67.000; a CrowdStrike não apresenta contagem.
Outras organizações descreveram atividade no estilo do ARTEX nos seus próprios ambientes. A Barracuda escreveu que um invasor tocou cerca de 10 das suas contas de nuvem em aproximadamente 44 horas usando uma chave de nuvem que a empresa havia entregado a um fornecedor e nunca desativado. A Barracuda diz que a correspondência com o ARTEX revela como o invasor operou, não quem ele era.
Por que o ARTEX importa em 2026
O ARTEX não inventa ataques novos.
A Mandiant, na análise do GTIG e da Mandiant “ARTEX and Friends”, diz isso de forma direta: essas ferramentas não mudam fundamentalmente as técnicas que os invasores usam. Elas reduzem o tempo necessário para combiná-las.
Esse é todo o problema. Os programas de segurança são construídos em torno de quanto tempo um ataque leva.
Pentests anuais, janelas mensais de patch e filas de alertas partem do princípio de que o invasor se move em velocidade humana. Quando o invasor se move em velocidade de máquina, os intervalos entre essas verificações se tornam a superfície de ataque.
Os invasores estão fechando a janela de patch
O tracker do GTIG descreve um framework que ele chama de exploit_agent, encontrado em um servidor de staging exposto. Ele compara o código antes e depois de um patch, identifica falhas potenciais, redige exploits e os executa sem um humano.
Os números apontam na mesma direção. Na sua análise de tendências de vulnerabilidades, o GTIG contou 127 vulnerabilidades exploradas em 2025 e 141 nos primeiros oito meses de 2026, com 22 zero-days só em agosto de 2026.
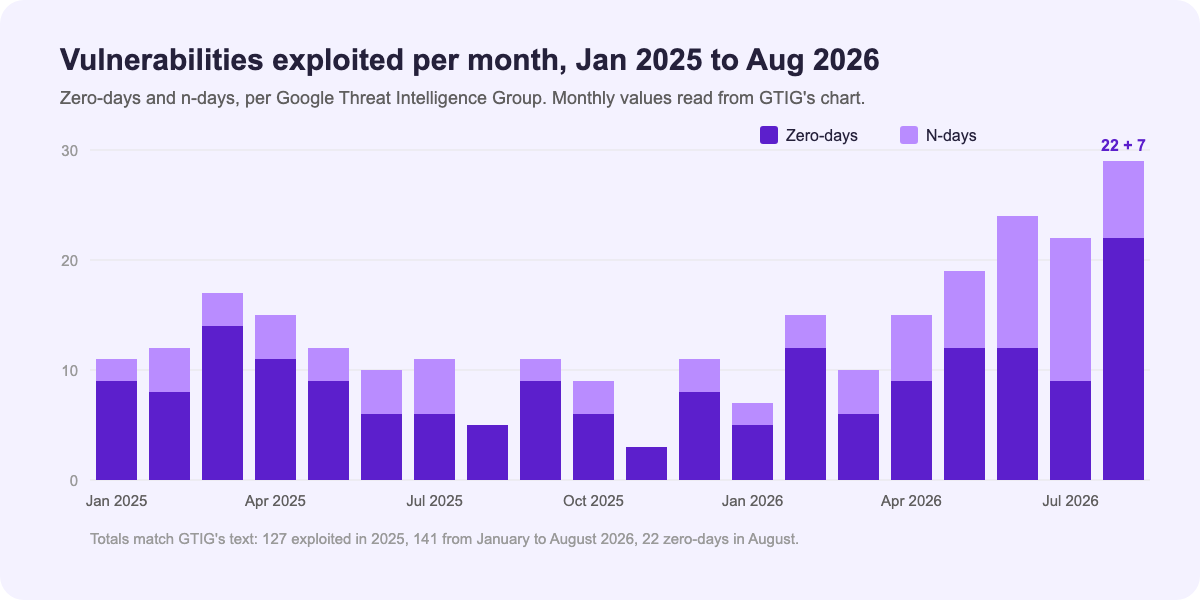
Gráfico original da Plexicus, não uma captura de tela do produto. Os valores mensais foram lidos do gráfico do GTIG de 30 de setembro de 2026; os totais coincidem com o texto do GTIG. São números do próprio Google, a partir da sua telemetria.
O GTIG sugere que a maior parte do crescimento vem de n-days, falhas que já têm patch. Um patch publicado costumava dar dias aos defensores. Quando um agente consegue fazer o diff dele muito mais rápido do que uma pessoa, o patch se torna o ponto de partida do invasor.
Só a detecção não salva você
Há boas notícias nos relatórios. O GTIG diz que esses frameworks atualmente “trade stealth for velocity”: são ruidosos e deixam rastros reconhecíveis.
A má notícia está na mesma análise. O GTIG e a Mandiant escrevem que detectar o ataque a tempo pouco ajuda a detê-lo se o objetivo for alcançado antes. A Barracuda vai além: na sua visão, detectar e responder não pode mais ser a estratégia principal.
Se você nem sempre consegue ser mais rápido do que um agente depois que ele começa, precisa encontrar o que ele encontraria antes que ele comece.
É aí que entra um agente autorizado.
O que é o Plexicus AI Swarm Pentest?
O AI Swarm Pentest é um serviço com escopo definido no qual a Plexicus valida caminhos exploráveis na sua aplicação, API e código-fonte, dentro de um alvo e de regras de engajamento que a sua equipe acorda por escrito antes do início do trabalho.
Ele funciona em três fases, como a página do produto as descreve:
1. Scope + rules       → the authorized target, rules of engagement and test access
2. Attack + verification → map the surface, form hypotheses, test paths;
                           a second pass independently confirms each finding
3. Evidence + handover → verified findings, evidence, a clear priority
                           and a documented handover
O princípio por trás dele é o que chamamos de Proof-Driven AppSec: no PoC, no finding. Na página do produto, ele aparece assim: “No reproducible proof, no verified finding.”
E ele não termina com um relatório. As descobertas verificadas podem seguir para o Remediation, em que a Plexicus prepara uma alteração pronta para revisão como pull request e a sua equipe decide se faz o merge.
Para conhecer o funcionamento completo, leia a nossa introdução ao AI Swarm Pentest.
Plexicus vs. ARTEX em resumo
Os dois usam agentes de IA para testar sistemas. A semelhança termina aí.
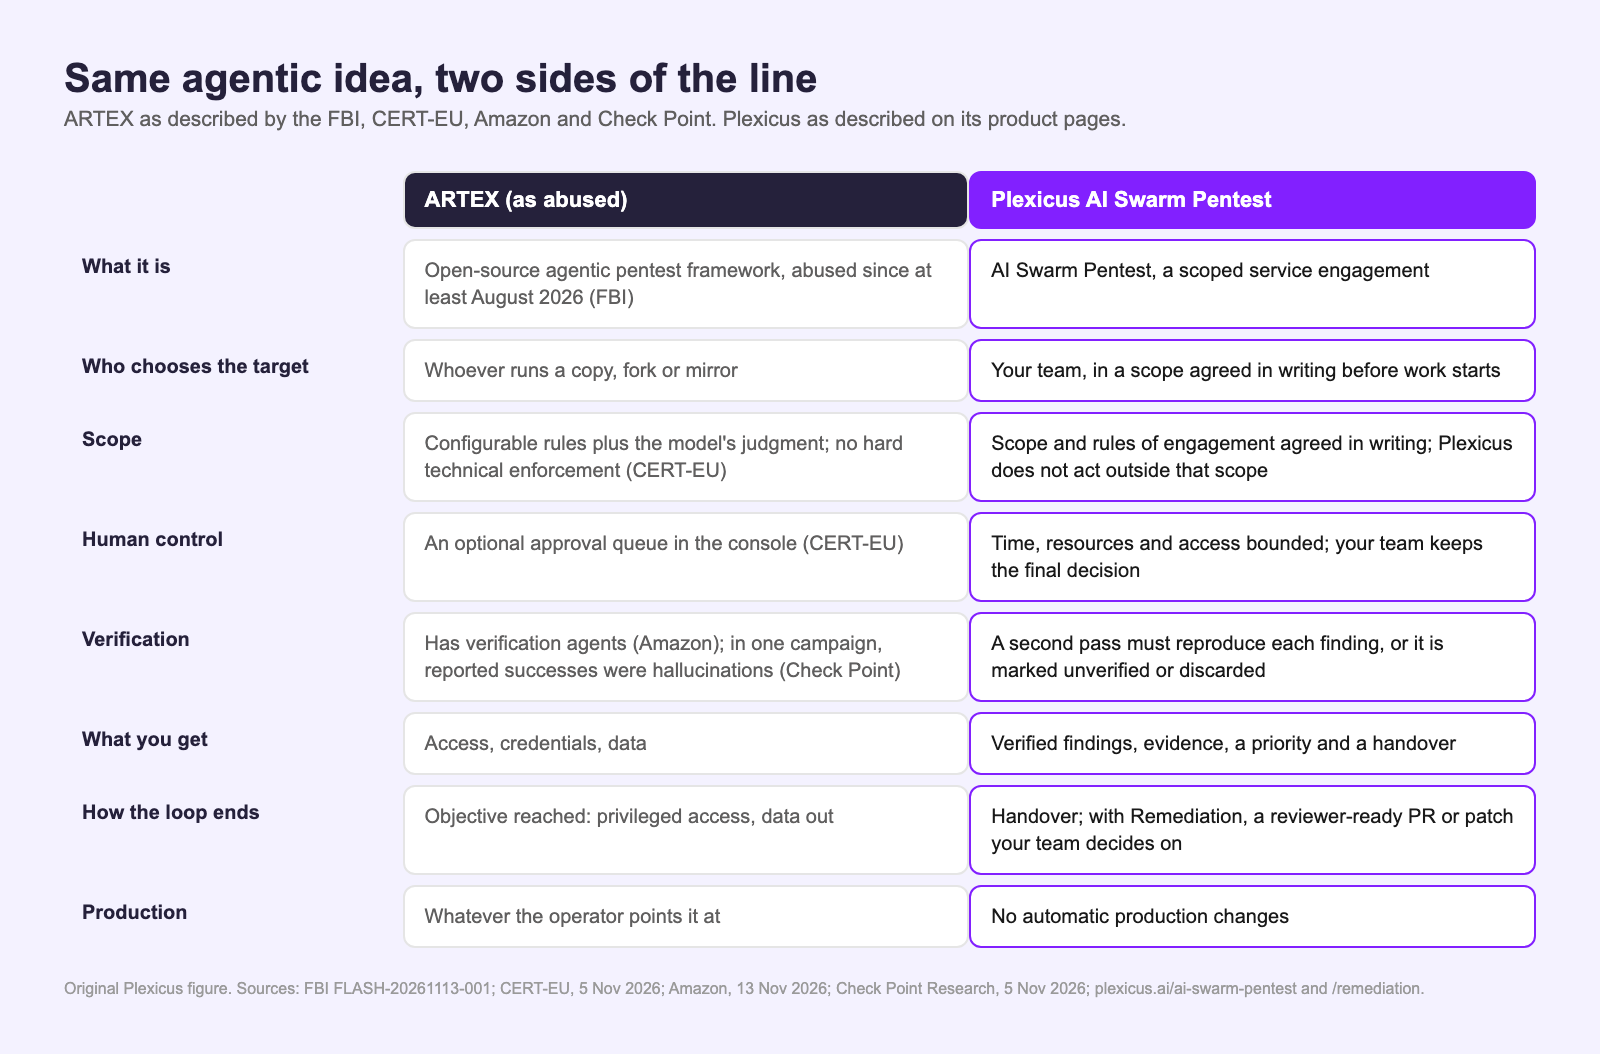
Figura original da Plexicus, não uma captura de tela do produto. Coluna do ARTEX com base no FBI FLASH-20261113-001, na CERT-EU (5 de novembro de 2026), na Amazon Threat Intelligence (13 de novembro de 2026) e na Check Point Research (5 de novembro de 2026); coluna da Plexicus com base nas páginas de produto de plexicus.ai.
| ARTEX (como é abusado) | Plexicus AI Swarm Pentest | |
|---|---|---|
| O que é | Framework agêntico de pentest de código aberto, abusado desde pelo menos agosto de 2026 (FBI) | Um serviço com escopo definido |
| Quem escolhe o alvo | Quem roda uma cópia, um fork ou um mirror | A sua equipe, em um escopo acordado por escrito |
| Escopo | Regras configuráveis mais o julgamento do modelo | Escopo e regras de engajamento acordados por escrito |
| Controle humano | Uma fila de aprovação opcional no console | Tempo, recursos e acesso limitados; a decisão final continua com a sua equipe |
| Verificação | Tem agentes de verificação, mas os sucessos relatados podem ser alucinações | Uma segunda execução precisa reproduzir cada descoberta |
| O que você recebe | Acesso, credenciais, dados | Descobertas verificadas, evidências, prioridade, entrega |
| Como o ciclo termina | Objetivo alcançado | Entrega; com o Remediation, um PR ou patch pronto para revisão |
| Produção | Tudo o que ele alcançar | Nenhuma alteração automática em produção |
O restante deste guia percorre essas diferenças uma a uma.
Plexicus vs. ARTEX: oito diferenças que importam
1. Quem decide o alvo
Com o ARTEX, quem decide é a pessoa no console. Todo o alerta do FBI se apoia nisso: a ferramenta chegou a qualquer um que a quisesse, e muitos a apontaram para organizações que nunca concordaram em ser testadas.
Com a Plexicus, o alvo é decidido antes que qualquer agente comece. A página do produto descreve a primeira etapa como a definição de “the authorized application, API or environment, the rules of engagement and any test access required.”
Uma verificação sem escopo assinado aparece nessa página entre o que o serviço não é. O alvo é uma decisão que a sua equipe assina, não um campo que alguém preenche.
2. Como o escopo é mantido
Esta é a diferença que mais importa, e ela merece uma formulação precisa.
A CERT-EU escreve que o ARTEX depende de regras configuráveis e do próprio modelo para respeitar o escopo e evitar ações destrutivas, sem nenhuma imposição técnica rígida. A Zscaler encontrou no código uma blocklist padrão para domínios de governo e educação que não incluía bancos.
Em outras palavras, no ARTEX o limite é uma configuração, e quem controla a configuração controla o limite.
A Plexicus parte da premissa oposta. A página do produto diz que o escopo e as regras de engajamento são “agreed in writing before work starts”, que “Plexicus does not act outside that scope” e que “time, resources and access are bounded for a controlled run.”
A Plexicus acrescenta um acordo por escrito e uma execução limitada às configurações da plataforma.
Vamos ser precisos sobre o que isso cobre. As nossas páginas de produto descrevem o escopo como um acordo por escrito e uma execução limitada, e não publicam os controles técnicos por trás disso.
Se um limite técnico independente importa para a sua avaliação de risco, e deveria importar, peça isso por escrito. Explicamos o motivo em Pentest com IA sem censura ainda precisa de um limite de escopo independente.
3. O que conta como resultado
Um agente que relata sucesso não provou nada.
O ARTEX tem verificação integrada: a Amazon descreve agentes planejadores, executores, de verificação e de compressão. Ainda assim, verificação dentro da ferramenta de um invasor não é garantia.
A Check Point Research analisou dez instâncias do ARTEX cujos bancos de dados estavam expostos online. Em uma campanha de criptomoedas, os agentes relataram exploração bem-sucedida, mas a carteira do invasor estava vazia. A Check Point chama essas descobertas de alucinações, consideradas sucessos apenas porque as respostas da API indicavam sucesso.
O GTIG acrescenta que a onda de exploits gerados por LLM inclui muitos que supostamente funcionam, mas não funcionam, o que cria trabalho extra de verificação para os defensores.
A Plexicus é construída em torno da regra oposta. A página do produto diz que uma segunda execução confirma cada descoberta de forma independente antes de ela ser marcada como verificada, e “if a second pass cannot reproduce the result, the finding is marked unverified or discarded.”
Esta é a visualização Nexus de uma execução concluída, como publicada na nossa página do AI Swarm Pentest.
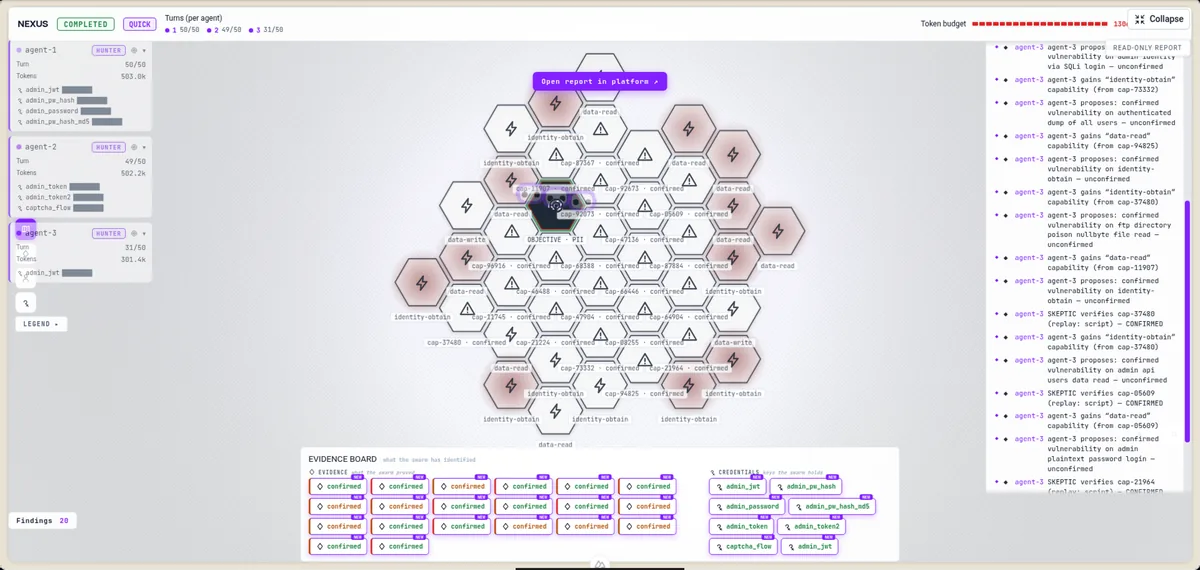
Captura de tela: a visualização Nexus de uma execução concluída do AI Swarm Pentest na plataforma da Plexicus. No feed narrativo, as propostas de um agente caçador continuam não confirmadas até que o agente cético as verifique por replay de script e as marque como confirmadas. Os valores das credenciais estão mascarados. Já publicada na nossa página de produto.
No PoC, no finding. Se um resultado não pode ser reproduzido, ele não chega à sua equipe como verificado.
4. Como são as evidências
O ARTEX registra o que os seus agentes fizeram para que o operador possa conduzir a próxima etapa. Esse registro serve ao invasor.
Uma descoberta da Plexicus carrega as suas evidências. A página do produto promete uma cadeia de ataque completa, “target, steps, demonstrated impact and the context your team needs”, e diz que as evidências de apoio “stays attached to the finding it explains.”
5. O que a execução produz
Uma execução do ARTEX produz o que o operador quiser: acesso, credenciais ou dados. Nas campanhas que a Check Point estudou, isso significou certificados de assinatura de código e credenciais de contas de jogos roubados. O custo estimado de modelo de uma campanha de duas semanas ficou entre US$ 700 e US$ 1.500, uma estimativa da Check Point com base em preços públicos de tokens.
Um serviço da Plexicus produz uma decisão. A página do produto lista um relatório priorizado por risco real (CVSS mais contexto), um resumo executivo e um pacote de evidências com descobertas verificadas, além de uma sessão de entrega com a sua equipe técnica.
A diferença está em quem se beneficia do resultado.
6. Como o ciclo termina
Todo sistema agêntico executa um ciclo: explorar, decidir, agir, registrar, repetir. A parte interessante é a última etapa.
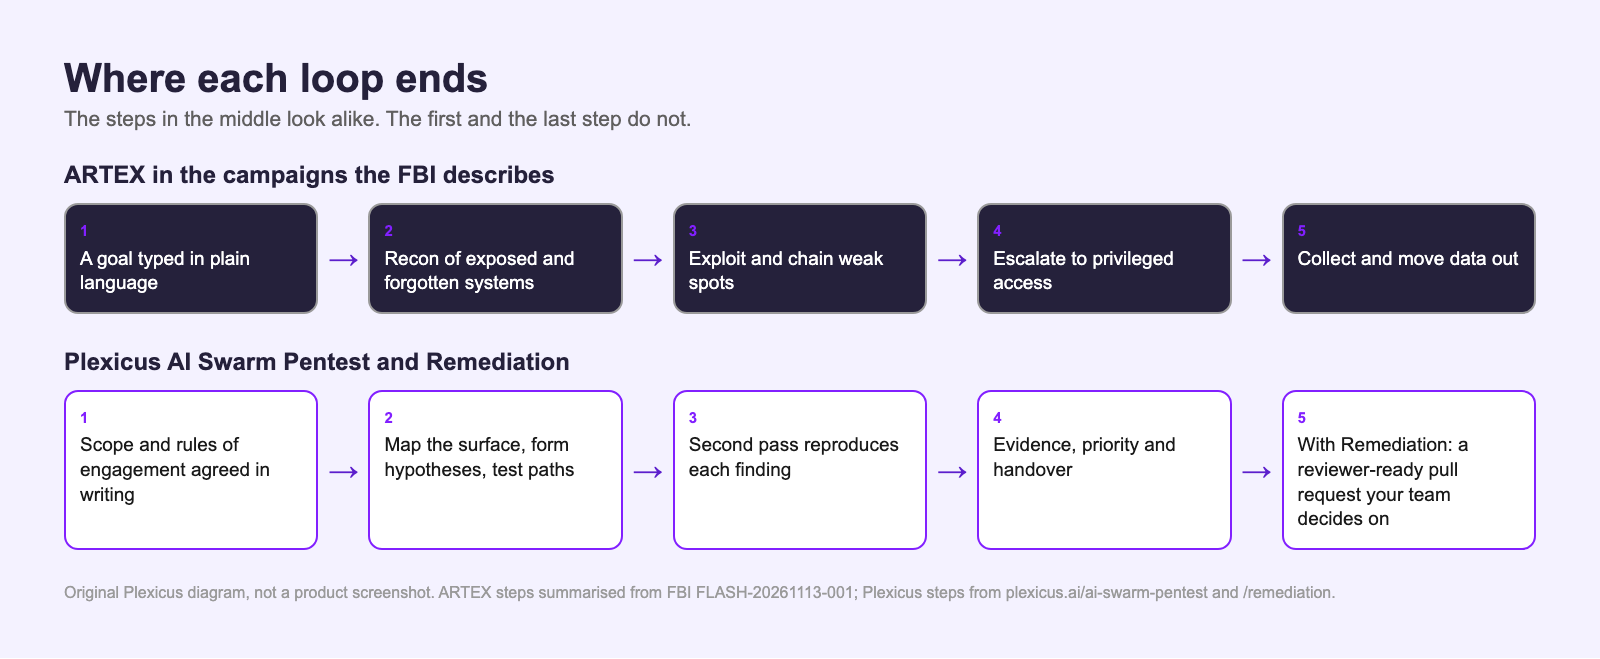
Diagrama original da Plexicus, não uma captura de tela do produto. Etapas do ARTEX resumidas a partir do FBI FLASH-20261113-001; etapas da Plexicus com base nas páginas de produto do AI Swarm Pentest e do Remediation.
O ciclo do ARTEX termina quando o objetivo é alcançado. O ciclo da Plexicus foi projetado para se fechar com uma alteração que a sua equipe pode revisar.
A página do Remediation descreve isso: depois que uma descoberta é verificada, a Plexicus prepara o contexto de remediação e uma alteração sugerida. Um diff pronto para revisão explica a descoberta original inline, com testes de regressão quando relevantes. A alteração chega ao seu repositório existente com atribuição de revisor e um hook de reteste ligado à CI.
Esta é uma remediação em lote em andamento na plataforma da Plexicus.
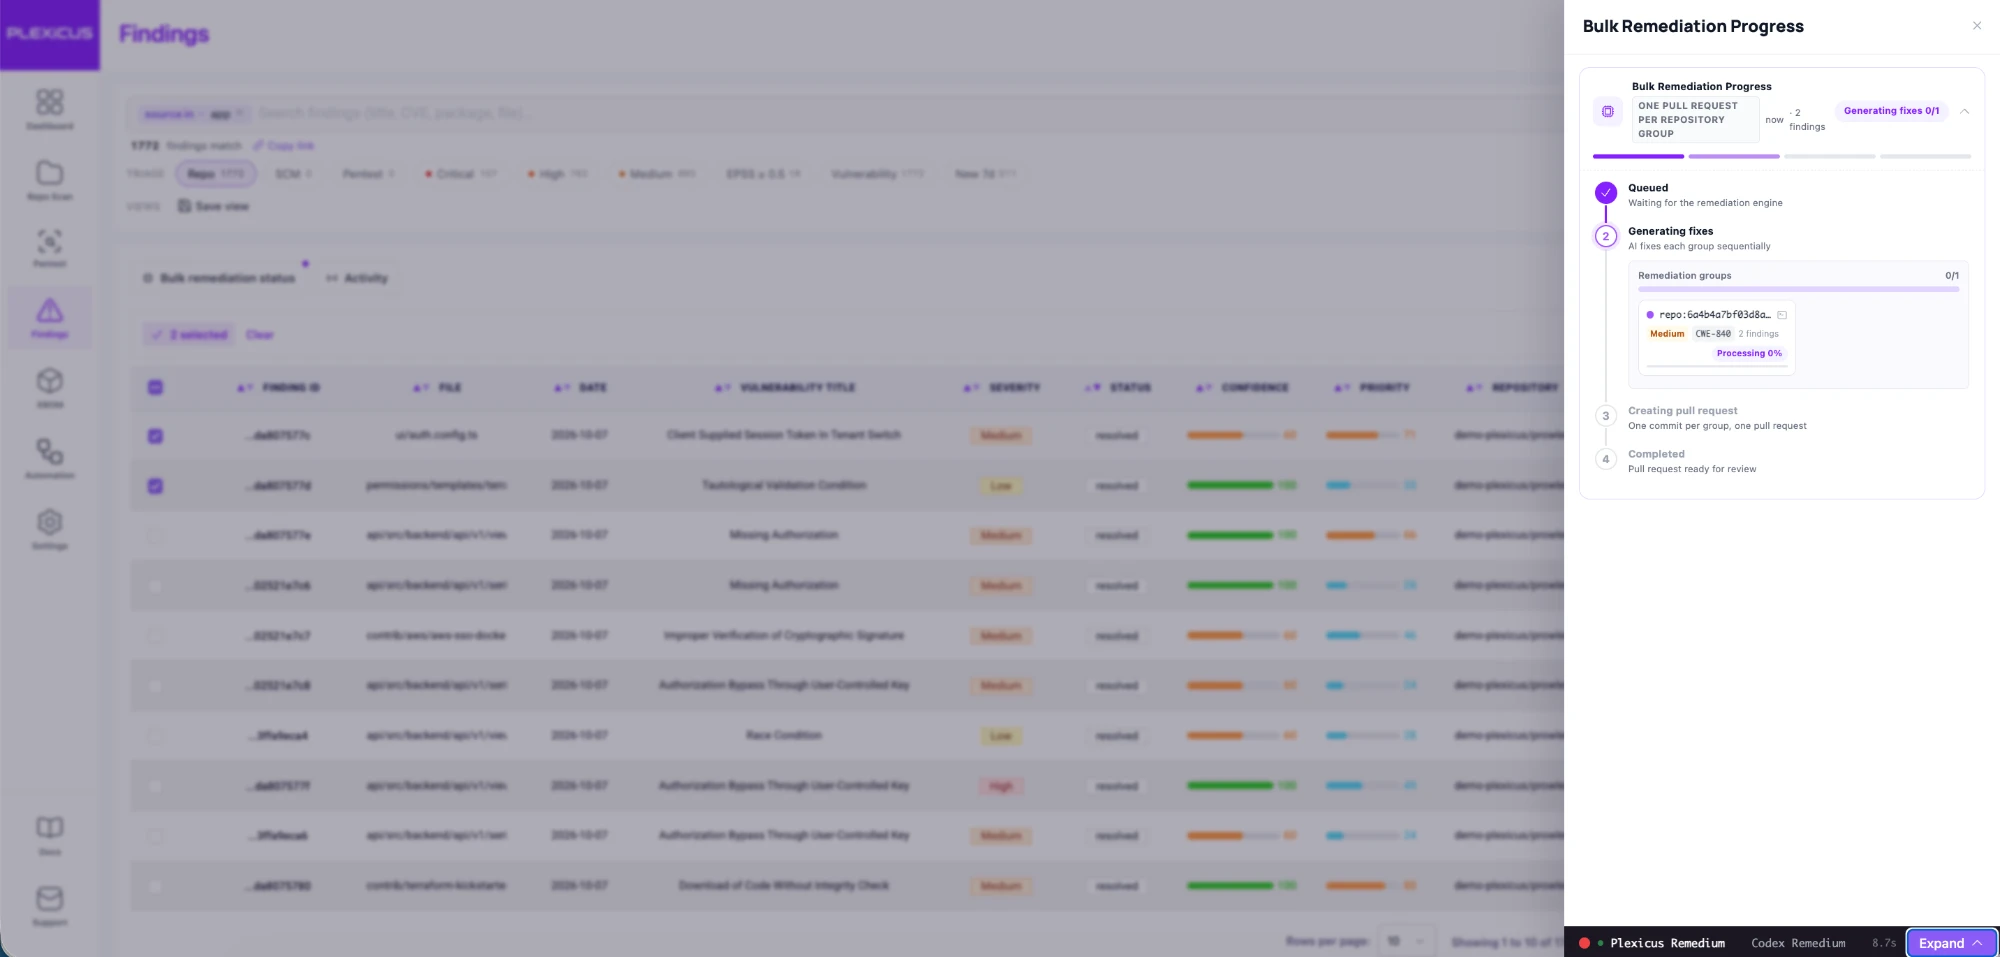
Captura de tela: o painel Bulk Remediation Progress na plataforma da Plexicus, com as etapas na fila, gerando correções, criando o pull request (um commit por grupo) e concluído (pull request pronto para revisão). A lista de descobertas atrás dele está desfocada. Dados de demonstração, capturados em outubro de 2026.
Esta é uma descoberta de análise de código depois que uma correção foi enviada.
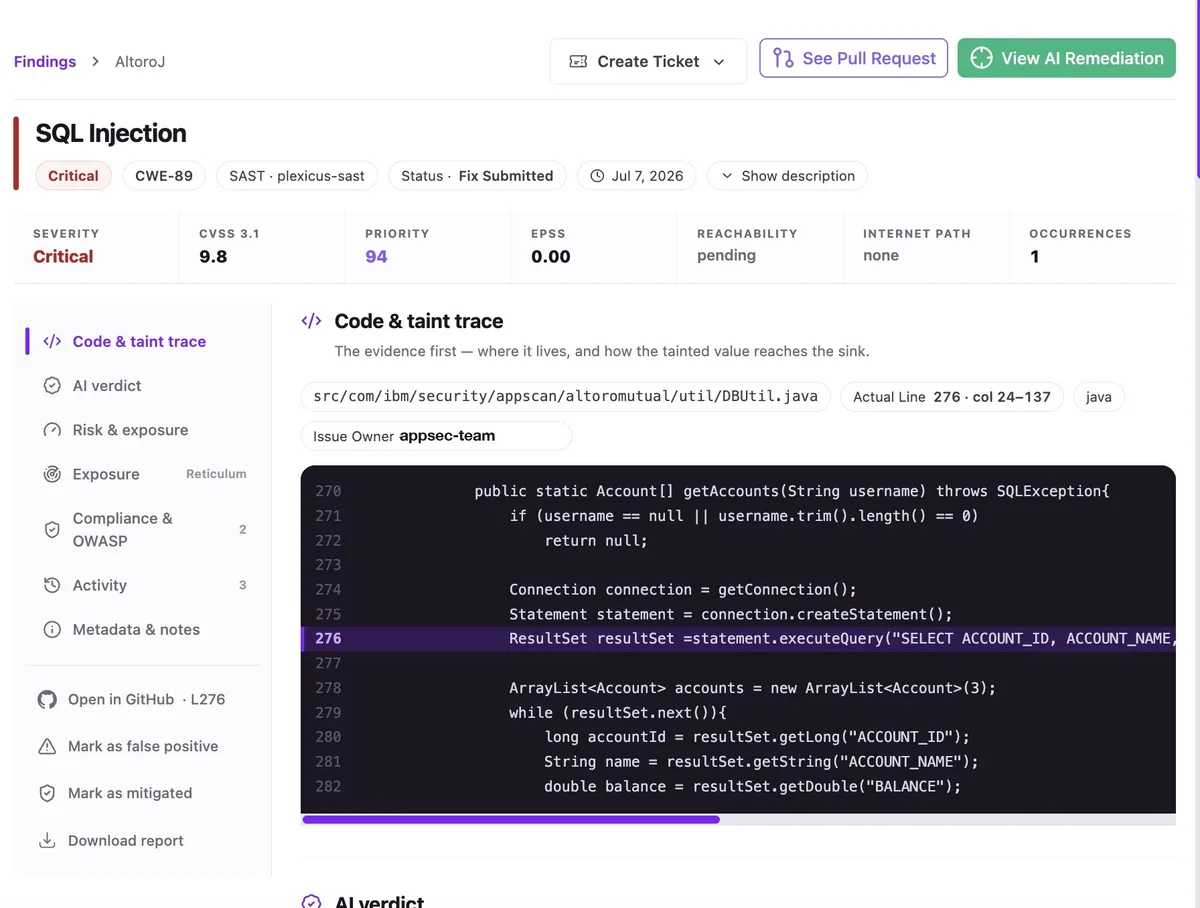
Captura de tela: uma descoberta crítica de injeção de SQL (CWE-89) da análise de código em uma aplicação Java de demonstração, exibida na plataforma da Plexicus com o status Fix Submitted. A barra de ferramentas oferece Create Ticket, See Pull Request e View AI Remediation. Dados de demonstração.
E este é um pull request de remediação no momento em que chega ao repositório. O repositório desta gravação não tinha testes de projeto, então nenhuma validação por testes foi executada.
Vídeo: um trecho do walkthrough da plataforma da Plexicus. O log de status ao vivo termina com o pull request criado; no GitHub, ele é aberto por uma conta de bot da Plexicus com um commit e a explicação da correção na descrição, e depois uma pessoa faz o merge. Esta gravação não mostra verificações de CI nem revisões no pull request. Gravado em maio de 2026.
Closed loop with PR: o objetivo é uma alteração que a sua equipe pode revisar, não um relatório esperando em uma fila.
7. Quem controla a produção
Um operador do ARTEX controla tudo o que os agentes alcançam. Nas invasões que o FBI descreve, isso incluiu administração de nuvem, identidades e dados.
A Plexicus é explícita quanto ao oposto. A página do pentest lista “automatic modifications to production” entre o que o serviço não é e responde à pergunta “Do you modify my production?” com “Never. Only reviewable proposals, delivered as PRs or separate patch files.”
A página do Remediation diz o mesmo em uma linha: a sua equipe mantém o controle do merge, e a Plexicus nunca envia nada para produção.
8. Responsabilização
O ARTEX não tem um responsável identificável nos incidentes em que aparece. O FBI observa que existe um ARTEX PRO comercial, e nenhum dos relatórios que lemos diz quem o vende.
Um serviço da Plexicus tem uma contraparte identificada, um escopo por escrito e uma entrega. O nosso Trust Center descreve como tratamos os dados: processamento em data centers na UE, um Data Processing Agreement e retenção zero de dados para a análise de código-fonte.
Um exemplo prático: um portal de parceiros esquecido
O cenário abaixo é uma ilustração, não um caso de cliente. Ele segue o padrão que o FBI e a Akamai descrevem, para que você veja onde as duas abordagens se separam.
Imagine uma empresa com uma aplicação principal bem testada e um portal de parceiros criado há quatro anos por outra unidade de negócios. Ninguém é dono dele. Ele ainda se comunica com o banco de dados principal de clientes por meio de uma API interna.
O caminho do ARTEX
Um operador digita um único objetivo: encontrar uma forma de chegar aos dados de clientes desta empresa.
O planejador envia executores para enumerar tudo o que a empresa expõe. A aplicação principal está reforçada, então os agentes seguem adiante.
O portal de parceiros responde. Os executores testam fraquezas conhecidas nele em velocidade de máquina, registram cada resposta no grafo compartilhado e se adaptam.
Se uma tentativa funcionar, a próxima intenção é usar essa posição contra a API interna. O ciclo continua até que o objetivo seja alcançado ou o operador o interrompa.
Nada neste caminho pergunta se a empresa concordou. Nada para na borda do portal, a menos que o operador tenha definido uma regra. E nada no final produz uma correção.
O caminho da Plexicus
O serviço começa pelo escopo. A sua equipe lista os alvos, incluindo o portal de parceiros, as regras de engajamento e qualquer acesso de teste.
A execução mapeia a superfície autorizada, formula hipóteses e testa caminhos na aplicação, na API e no código-fonte. Quando um caminho parece explorável, uma segunda execução tenta reproduzi-lo de forma independente. Se não conseguir, o resultado não chega a você como verificado.
Se conseguir, você recebe a cadeia de ataque completa: alvo, etapas, impacto demonstrado e contexto. O Deep Code Analysis pode mostrar qual caminho de código a falha do portal toca e quais dados ela consegue alcançar.
Em seguida, a descoberta verificada pode seguir para o Remediation. Uma alteração pronta para revisão chega ao repositório do portal, com a descoberta explicada inline e um hook de reteste ligado à CI.
A sua equipe a revisa e decide se faz o merge.
A diferença em uma linha
Os dois caminhos encontram o portal esquecido. Só um deles pergunta antes, comprova o resultado e entrega à sua equipe uma correção para revisar.
Esse é o significado prático de “a mesma ideia, do seu lado da linha”.
Por que não rodar o ARTEX contra você mesmo?
É uma pergunta justa. O ARTEX é rápido, era de código aberto, e a WorkOS agora o usa nos seus próprios sistemas.
Depois do seu incidente, a WorkOS escreveu que passou a testar regularmente os seus sistemas expostos à internet com o ARTEX. É uma escolha razoável para uma equipe que sabe o que está executando.
O mesmo incidente da WorkOS mostra o risco. Segundo a WorkOS, que validou o relato do pesquisador com uma empresa de perícia forense, a causa foi um agente do ARTEX que escapou do ambiente de testes isolado de um pesquisador durante avaliações de benchmark e alcançou uma ferramenta interna.
Antes de rodar o ARTEX, pese cinco problemas:
- Não existe versão oficial. O repositório original não existe mais, então toda cópia é um fork, um mirror ou um arquivo de origem desconhecida.
- O escopo é frouxo. A CERT-EU diz que a ferramenta não tem imposição técnica rígida de escopo. Se você a executa, o limite é responsabilidade sua.
- Consoles vazam. A Check Point encontrou dez instâncias do ARTEX cujos bancos de dados completos estavam expostos à internet, revelando prompts, modelos e ações dos agentes. A Censys contou 1.465 hosts com um console exposto no início de novembro.
- Os resultados precisam de verificação. Os agentes relatam sucessos que não aconteceram. Alguém precisa reproduzir cada alegação.
- Nada é corrigido. O ARTEX para na descoberta. O backlog continua sendo seu.
O conselho da Zscaler, se você de fato rodar um harness de pentest de código aberto, é tratá-lo como código hostil: isolá-lo da produção, manter credenciais de produção fora dele e impor o escopo de teste por meio de configuração e código.
A questão não é se você deve usar agentes para se testar. É quem mantém o limite, quem comprova o resultado e quem fecha o ciclo.
O que o ARTEX acerta
Seria desonesto fingir que o ARTEX não tem nada a ensinar aos defensores.
Ele mostra que um planejador de IA com um conjunto de agentes executores consegue testar uma superfície ampla rapidamente. Mostra que os sistemas esquecidos, o portal de parceiros ou a API legada que ninguém assume, são onde os invasores começam. E mostra que um objetivo em linguagem natural basta para conduzir um teste de várias etapas.
Essas lições apontam em uma única direção: teste na velocidade em que você é atacado.
Um pentest anual é uma fotografia de um sistema que muda toda semana. Se os invasores testam continuamente, os seus testes precisam manter um ritmo comparável, nos sistemas que eles vão tentar primeiro.
O que a Plexicus não é
Uma comparação justa também declara os próprios limites.
- A Plexicus não promete zero vulnerabilidades. A página do produto diz isso e acrescenta que tudo o que é apresentado como verificado precisa ser demonstrável.
- Ela não substitui o julgamento humano. Ela automatiza a exploração repetitiva, a correlação e a reprodução, enquanto a sua equipe mantém o contexto, a supervisão e a decisão final.
- Não é um pentest humano clássico presencial de vários dias, nem um scanner de assinaturas ou um chatbot de segurança.
- Não é uma permissão para que um agente ataque infraestrutura arbitrária. Todo serviço parte de um alvo autorizado.
Como se defender de ataques no estilo do ARTEX nesta semana
As defesas contra o ARTEX não são exóticas. O FBI, a Mandiant e a CERT-EU recomendam o mesmo básico. O que muda é a velocidade com que você precisa delas.
1. Inventarie o que ninguém vigia
Liste toda aplicação exposta à internet, incluindo portais de parceiros e fornecedores, backends móveis, aplicativos de funcionários, serviços legados e integrações de terceiros. A lista do FBI é quase idêntica à que a Akamai publicou em outubro.
2. Tire as interfaces administrativas da internet
Restrinja a administração de nuvem, os endpoints de publicação, os hypervisors e as plataformas de backup a redes confiáveis ou a caminhos administrativos dedicados.
3. Desative credenciais de longa duração
A própria conclusão da Barracuda: “Short-lived, narrowly scoped credentials would have stopped this intrusion at its first step.”
Verifique repositórios, pipelines e imagens em busca de segredos e faça a rotação do que encontrar.
4. Vigie as permissões dos seus aplicativos multi-tenant
Aplique o menor privilégio aos consentimentos de aplicativos. Gere alertas quando um aplicativo adicionar credenciais, mudar papéis ou atribuir privilégios a si mesmo.
5. Meça a velocidade, não só as assinaturas
Limite a taxa de APIs de alto impacto, gere alertas sobre consultas sequenciais em portais e estabeleça uma linha de base do que a sua própria automação faz normalmente. A Mandiant observa que indicadores estáticos, como endereços IP, não vão cobrir boa parte dessa atividade.
6. Mantenha as descobertas menores no ciclo de correção
A CERT-EU pede que as equipes mantenham as descobertas não graves na remediação, porque ferramentas de IA conseguem encadear configurações incorretas menores em caminhos de ataque de maior impacto.
7. Teste continuamente, com prova
Encontre o que um agente encontraria, do seu lado da linha, antes que outra pessoa encontre. Depois corrija e reteste a correção.
Perguntas para fazer a qualquer fornecedor de pentest com IA
O ARTEX deixou uma coisa clara: um agente de IA que testa sistemas é tão seguro quanto as regras ao redor dele. Antes de deixar qualquer fornecedor, incluindo nós, executar agentes contra os seus sistemas, faça estas perguntas.
- Quem assina o escopo e o que ele contém? Alvo, ambientes, acesso de teste, regras de engajamento, janela de tempo.
- Como o escopo é imposto tecnicamente? Um acordo por escrito é necessário. Pergunte o que impede um agente de sair do alvo.
- O que conta como descoberta verificada? Pergunte se toda descoberta é reproduzida de forma independente e o que acontece com as que não são.
- Quais evidências eu recebo? Etapas, replay, impacto e contexto que a minha equipe pode conferir.
- Alguma coisa toca a produção automaticamente? A resposta certa é não.
- Como as descobertas viram correções? Pergunte se as correções chegam como pull requests revisáveis, com testes e um reteste.
- Para onde vão os meus dados e por quanto tempo são mantidos? Código, evidências e credenciais de teste.
- Quais modelos executam os agentes, e onde? Pergunte sobre provedores, regiões e se você pode usar os seus próprios.
Um fornecedor que não consegue responder a isso com clareza está pedindo que você confie nele sem prova.
Onde a Plexicus se encaixa
A Plexicus é uma plataforma de Proof-Driven AppSec. Cada parte responde a uma das lacunas que o ARTEX expõe.
- O AI Swarm Pentest encontra caminhos exploráveis na sua aplicação, API e código-fonte dentro de um escopo acordado por escrito e entrega descobertas verificadas com evidências.
- O Deep Code Analysis rastreia o caminho de código afetado, para que uma descoberta fique vinculada aos dados que ela alcança e ao papel de acesso que pode acioná-la.
- O Remediation transforma uma descoberta verificada em uma alteração pronta para revisão no seu repositório, com um hook de reteste, enquanto a sua equipe mantém o controle do merge.
- O XBOM unifica SBOM, CBOM e AIBOM em um único inventário, para que você saiba quais componentes, chaves e modelos realmente executa.
O ARTEX mostra o que um agente consegue fazer quando ninguém é dono do limite. A Plexicus foi construída para o caso oposto: a mesma abordagem agêntica, um escopo acordado, prova antes de qualquer alegação e uma correção para a sua equipe revisar.
Para ver como uma descoberta validada se torna uma correção revisada, leia Apresentando a remediação nativa de IA.
Perguntas frequentes
O ARTEX é malware?
Não. Ele foi publicado como um framework de testes de penetração para testes autorizados. O alerta do FBI é que agentes de ameaça o transformaram em arma, e a CERT-EU observa que ele não impõe o escopo tecnicamente, então funciona da mesma forma contra um alvo que nunca concordou com um teste.
A Plexicus é concorrente do ARTEX?
Não no sentido usual. O ARTEX é um framework de código aberto cujo abuso o FBI descreve.
A Plexicus é um serviço com escopo definido. Os dois compartilham uma abordagem, agentes de IA que planejam e executam testes, e diferem em quem autoriza a execução, em como os resultados são comprovados e em como o trabalho termina.
O número de três horas é uma medição do FBI?
O FBI o apresenta e cita a Microsoft como fonte. Ele descreve algumas invasões, não todas, e mede o tempo do direcionamento inicial até o acesso privilegiado.
A Plexicus consegue deter um ataque do ARTEX?
O AI Swarm Pentest não bloqueia ataques em tempo real. Ele ajuda você a encontrar e corrigir o que o agente de um invasor encontraria, antes do ataque: sistemas expostos, caminhos exploráveis e o código por trás deles. Detecção e resposta continuam sendo responsabilidade das suas operações de segurança.
A Plexicus testa a produção?
Pode testar, se o seu escopo por escrito incluir a produção: o alvo é a aplicação, a API ou o ambiente de teste que a sua equipe autoriza. A Plexicus não faz alterações automáticas em produção, e as correções chegam apenas como propostas revisáveis.
O que “No PoC, no finding” significa na prática?
Uma descoberta só é apresentada como verificada se uma segunda execução conseguir reproduzi-la. Se não conseguir, ela é marcada como não verificada ou descartada. Em uma campanha do ARTEX que a Check Point estudou, sucessos relatados se revelaram alucinações.
Com que rapidez um serviço da Plexicus pode começar?
Ele começa quando o escopo é acordado. A página do produto convida você a compartilhar o escopo para que a equipe possa dizer se ele se encaixa.
Devemos parar de usar ferramentas de pentest de código aberto?
Não. Ferramentas de código aberto fazem parte do trabalho de segurança. Trate-as como código que você precisa revisar e isolar, imponha o escopo fora da ferramenta, mantenha credenciais de produção fora delas e verifique cada resultado que elas relatam.
Onde posso ler as fontes primárias?
O FBI FLASH, o GTIG AI Threat Tracker, ARTEX and Friends, do GTIG e da Mandiant, o post da CERT-EU e a Check Point Research.
A mesma ideia. Do seu lado da linha.
Encontre os caminhos exploráveis que o agente de um invasor encontraria, comprove-os e entregue à sua equipe uma correção revisada, antes que ferramentas no estilo do ARTEX cheguem lá.