
Application Security  José Palanco ·
GitHub bloqueará pull_request_target por padrão em repositórios públicos
Uma mudança no GitHub Actions afeta fluxos privilegiados de pull requests. Veja como preparar os repositórios.
José Palanco · 17 articles
Uma mudança no GitHub Actions afeta fluxos privilegiados de pull requests. Veja como preparar os repositórios.
José Palanco · 
Separe a exposição do PHP dos problemas da aplicação, confirme a substituição dos workers e revise evidências de correção com a Plexicus.
José Palanco · 
EMBRACE lembra que um navegador integrado não herda automaticamente os limites de segurança de um navegador independente.
José Palanco · 
O skill de código aberto da Cloudflare combina busca guiada por cobertura, validação independente e evidências estruturadas. Veja o que o fluxo pode comprovar — e quais são seus limites.
José Palanco · 
A IA pode ajudar a analisar software compilado, mas a saída de um descompilador não prova uma vulnerabilidade. Veja o que muda com REA e como validar descobertas.
José Palanco · 
3 sistemas afirmaram uma condição e nenhum deles verificou se ela ainda valia. Um registro informou que um pacote tinha atestação. Um harness de avaliação informou que um modelo estava offline. Um assistente informou que um pacote funcionaria.
José Palanco · 
Um guia editorial de integrações MCP de segurança para desenvolvimento assistido por IA: análise de repositórios, varreduras, testes web, cadeia de suprimentos e nuvem.
José Palanco · 
Como capacidades especializadas de ataque compartilham contexto, desafiam hipóteses e verificam caminhos de ataque de forma independente no fluxo Proof-Driven AppSec da Plexicus.
José Palanco · 
Um guia completo de segurança de aplicações em 2026: design seguro, cadeia de suprimentos de software, testes, validação de exploração e Proof-Driven AppSec.
José Palanco · 
O conectoma de uma mosca-das-frutas ilustra um princípio de segurança: uma demonstração não é prova até que controles mostrem o que o sistema anunciado realmente acrescenta.
José Palanco · 
O DevDay 2026 conectou agentes persistentes, programação na nuvem, plugins, eventos e trabalho compartilhado. Veja o que já foi lançado, o que ainda está por vir e onde estão os limites de AppSec.
José Palanco · 
As demos de motion graphics do Opus 5.5 revelam um ciclo com agentes: planejar, programar, executar, inspecionar, revisar. A cibersegurança do Claude exige verificação no mesmo ritmo.
José Palanco · 
MAESTRO é o framework de 7 camadas da Cloud Security Alliance para modelagem de ameaças em IA agêntica, aplicado pelo OWASP GenAI Security Project. Este guia transforma cada camada em uma lista de verificação para pentests.
José Palanco · 
A IA pode remover trabalho repetitivo de AppSec sem remover responsabilidade. Veja o que automatizar, ampliar e escalar.
José Palanco · 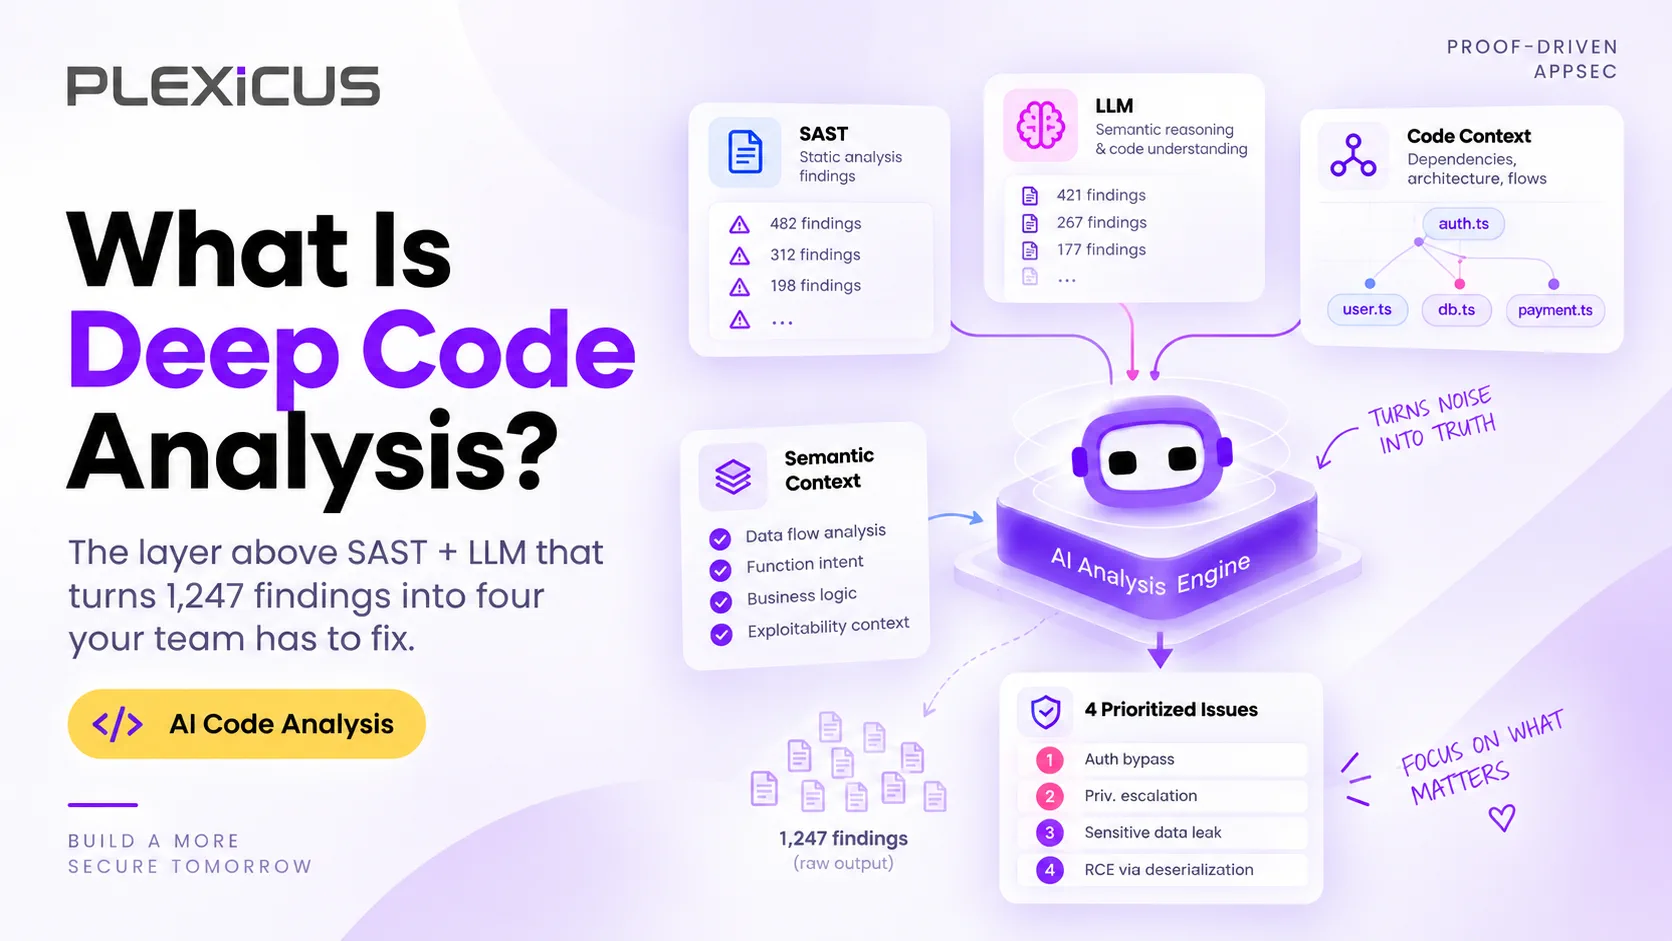
Falsos positivos de SAST escondem bugs reais, e um wrapper de LLM não resolve isso. O Deep Code Analysis prova com análise de alcançabilidade quais achados são reais e alcançáveis.
 Josuanstya Lovdianchel ·

Se você está desenvolvendo ou gerenciando software hoje, provavelmente está lidando com microsserviços, funções serverless, contêineres, pacotes de terceiros e uma avalanche de caixas de seleção de conformidade. Cada parte móvel gera suas próprias descobertas, painéis e alertas vermelhos irritantes. Em pouco tempo, a visibilidade de risco parece dirigir na neblina de São Francisco às 2 da manhã — você sabe que o perigo está lá fora, mas não consegue vê-lo claramente.
José Palanco · 
Uma nova colaboração entre Plexicus e Céfiros está prestes a melhorar a segurança de aplicações em 19 países na América Latina e Ibéria. Esta colaboração em cibersegurança traz soluções avançadas de Gestão de Postura de Segurança de Aplicações (ASPM) para organizações que buscam defender-se proativamente contra ameaças cibernéticas.
José Palanco · O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.
