Plexicus vs. Jit: Qual ferramenta de DevSecOps de IA realmente resolve seu backlog?
Encontrar vulnerabilidades não é mais o principal desafio. Agora, o maior problema é a grande quantidade de dívida de segurança que os desenvolvedores não têm tempo para resolver.
Até 2026, as discussões sobre DevSecOps mudaram. Encontrar vulnerabilidades não é mais o principal desafio. Agora, o maior problema é a grande quantidade de dívida de segurança que os desenvolvedores não têm tempo para resolver.
Se você está comparando Plexicus e Jit, está considerando duas abordagens principais: Remediação Autônoma e Orquestração Unificada. Ambas as plataformas tentam facilitar as coisas, mas têm filosofias diferentes e proporcionam experiências distintas para seus engenheiros.
Este guia oferece uma comparação direta e imparcial de Jit e Plexicus dentro de fluxos de trabalho DevSecOps do mundo real.
Resumo de Comparação Rápida
| Recurso | Plexicus | Jit |
|---|---|---|
| Filosofia Central | Primeiro a Remediação: Usa IA para corrigir o código que encontra. | Primeiro a Orquestração: Unifica a pilha “Segurança como Código”. |
| Nível de Automação | Alto: Agentes autônomos de IA geram/testam patches de PR. | Moderado: Triagem assistida por IA e correções “com um clique”. |
| Diferenciador Principal | Codex Remedium: IA que escreve código funcional. | Planos de Segurança: Orquestração multi-ferramenta baseada em YAML. |
| Usuário Primário | DevSecOps & Equipes com alta dívida de segurança. | Desenvolvedores & Equipes construindo uma pilha do zero. |
| Suporte a Nuvem | AWS, Azure, GCP, Oracle Cloud. | AWS, Azure, GCP. |
O Que É Plexicus?
Plexicus é uma plataforma de Proteção de Aplicações Nativas da Nuvem (CNAPP) e Gestão de Postura de Segurança de Aplicações (ASPM) baseada em IA, projetada para o que chama de era do ‘silêncio automatizado’.
- O problema é que os scanners tradicionais criam muito ruído. Eles geram tickets que os desenvolvedores geralmente acabam ignorando.
- Plexicus enfrenta isso usando seu motor de IA Codex Remedium para conectar detecção e remediação. Em vez de apenas enviar alertas, ele analisa o código, entende a lógica e cria um Pull Request (PR) funcional com a correção.
- O objetivo é reduzir o Tempo Médio para Remediação (MTTR) automatizando o trabalho rotineiro de correção. Isso permite que os desenvolvedores passem mais tempo revisando e aprovando correções em vez de escrevê-las.
O que é Jit?
Jit (Just-In-Time) é uma plataforma de Orquestração de Segurança de Aplicações que torna o stack de “Segurança Mínima Viável” fácil de implantar.
- O problema é que gerenciar ferramentas separadas para SAST, SCA, segredos e IaC pode ser uma grande dor de cabeça operacional.
- Jit resolve isso combinando ferramentas populares de código aberto como Semgrep e Trivy em uma plataforma amigável para desenvolvedores. Com seus Planos de Segurança, você pode configurar um processo de segurança completo em sua organização GitHub em apenas alguns minutos.
- O objetivo é dar aos desenvolvedores uma visão única e unificada de todos os achados de segurança de aplicativos diretamente em seu fluxo de trabalho.
Diferenças Principais em Resumo
- “O Reparador” vs. “O Gerente”: Plexicus é um agente de IA que faz o trabalho (escrevendo código). Jit é uma camada de gerenciamento que coordena as ferramentas (executando varreduras).
- Alcance Nativo: Plexicus inclui Plexalyzer, que determina se uma vulnerabilidade é realmente “alcançável” em produção. Jit usa análise de “Caminho de Ataque” para visualizar riscos, mas Plexicus foca mais em usar esses dados para ordenar quais correções de IA executar primeiro.
- Profundidade de Ferramentas: Jit depende fortemente da orquestração de outras ferramentas (código aberto ou comercial). Plexicus é uma plataforma mais unificada, onde a inteligência está incorporada no próprio agente de remediação.
Comparação de Recursos
1. Fluxo de Trabalho de Remediação
-
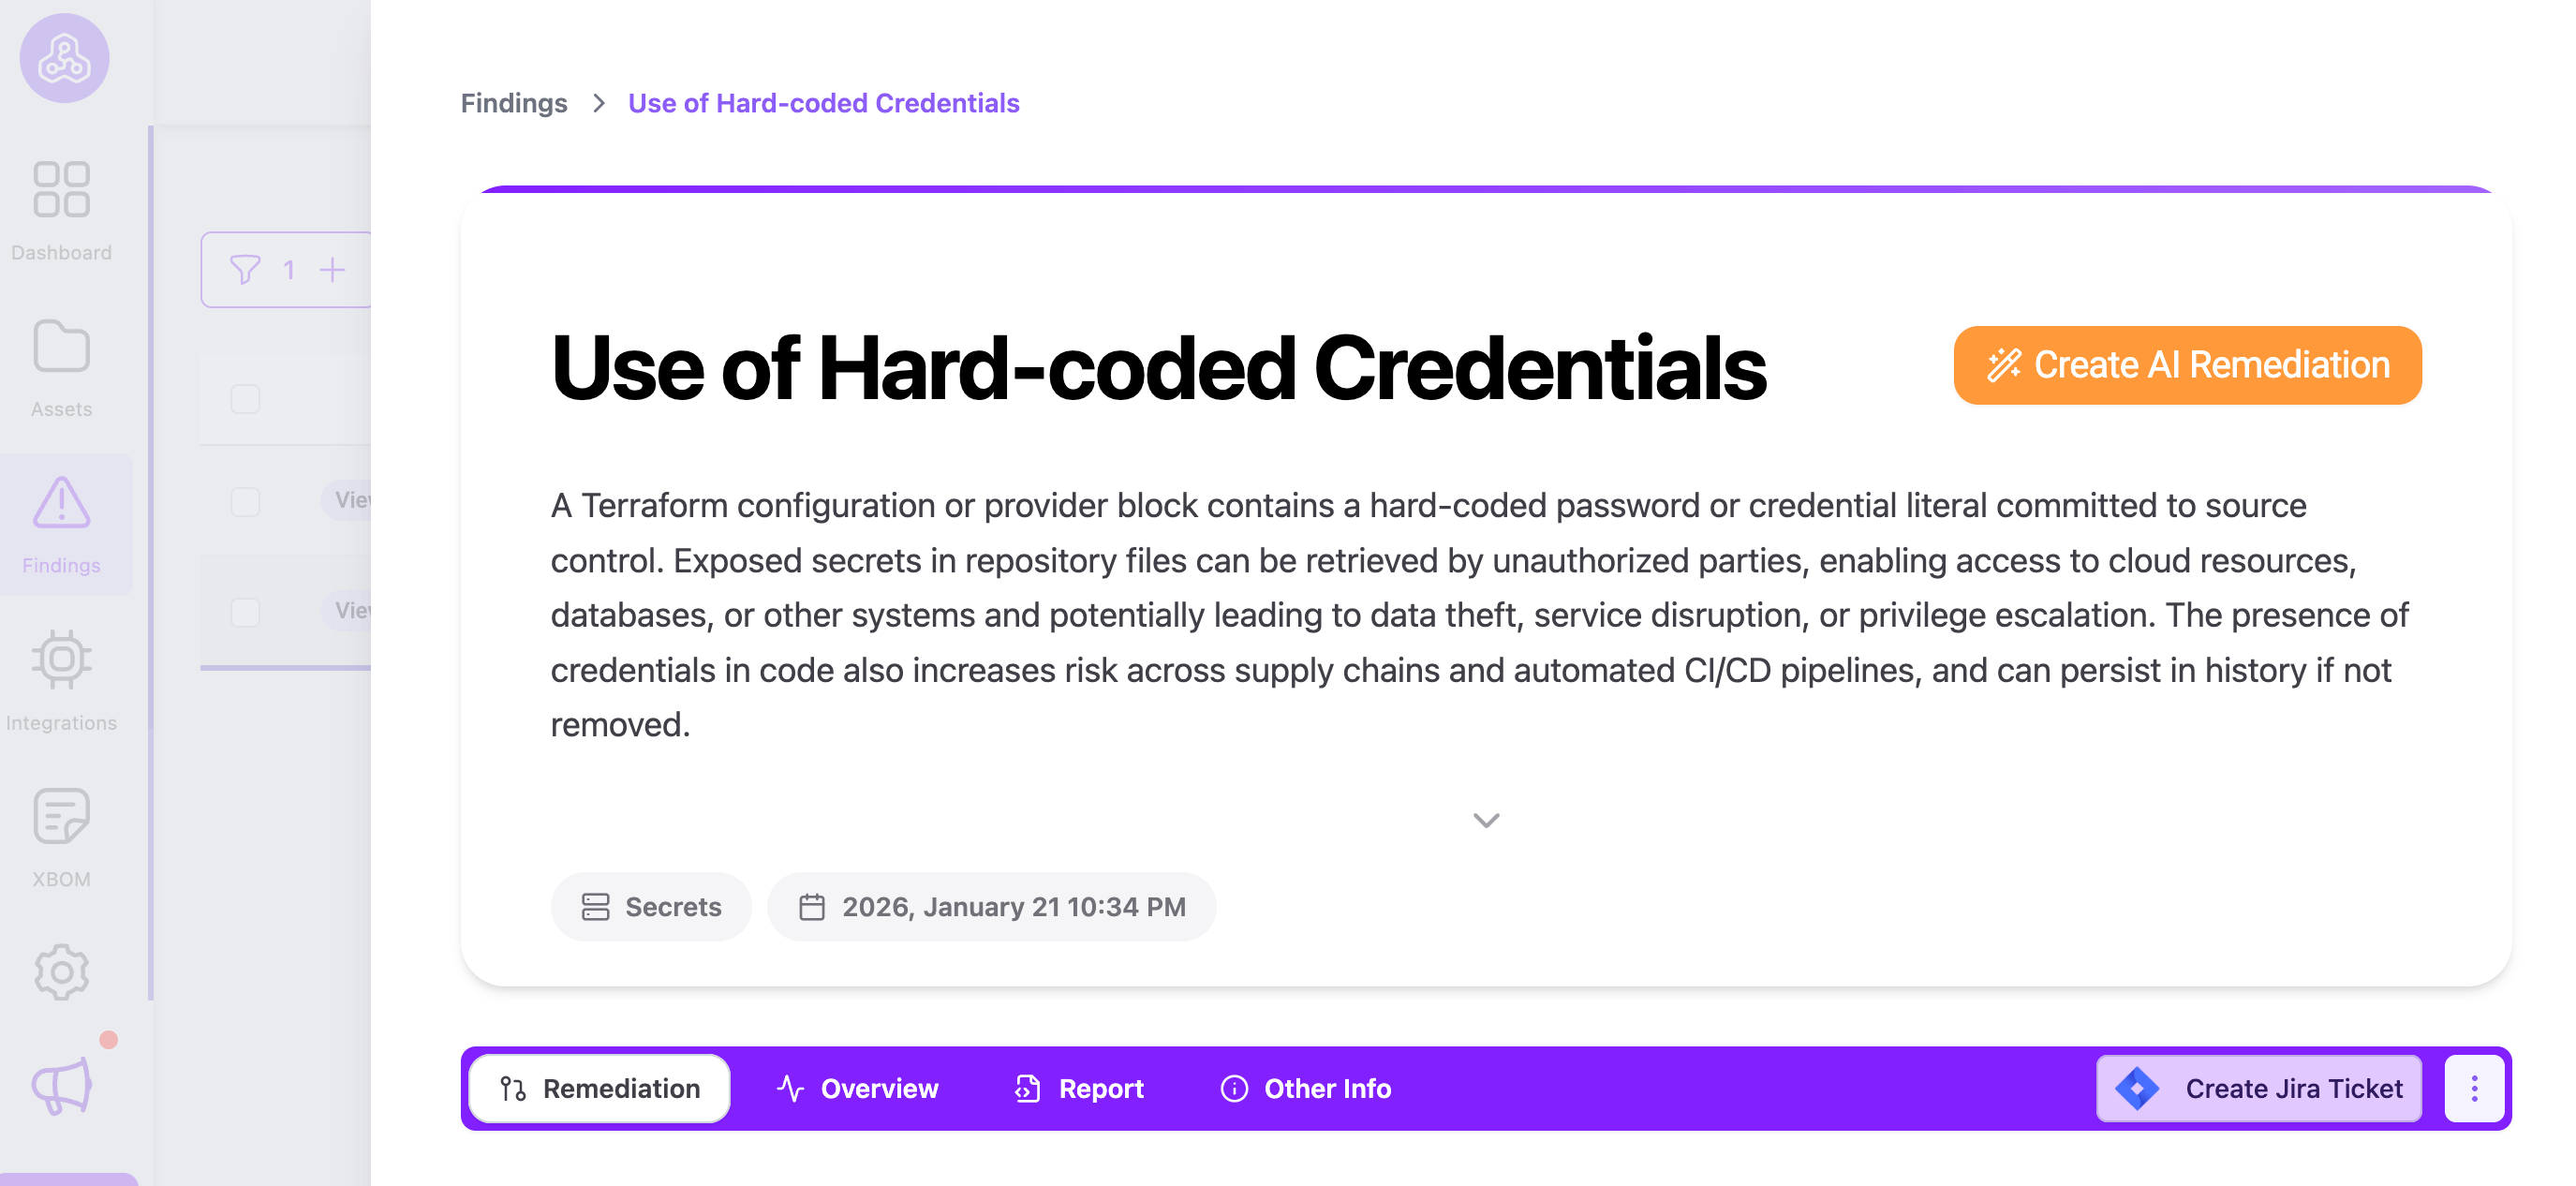
Plexicus: Esta é sua “Funcionalidade Matadora”. Quando uma vulnerabilidade é detectada, o Plexicus aciona seu mecanismo de IA Codex Remedium. Este agente clona o repositório para um diretório temporário, gera uma correção a nível de código usando IA em um sandbox Docker isolado, extrai as alterações como um git diff e abre automaticamente um pull request com a remediação. O PR pode então ser validado em seus pipelines CI/CD existentes (como GitHub Actions) para garantir que não haja regressões antes da mesclagem.
-
Jit: Foca em “Correções Inline” e “Remediação com Um Clique”. Para problemas comuns (como uma biblioteca desatualizada), o Jit pode automatizar o aumento de versão. Para vulnerabilidades de código mais complexas, ele fornece uma correção sugerida que o desenvolvedor pode revisar e aplicar com um clique.
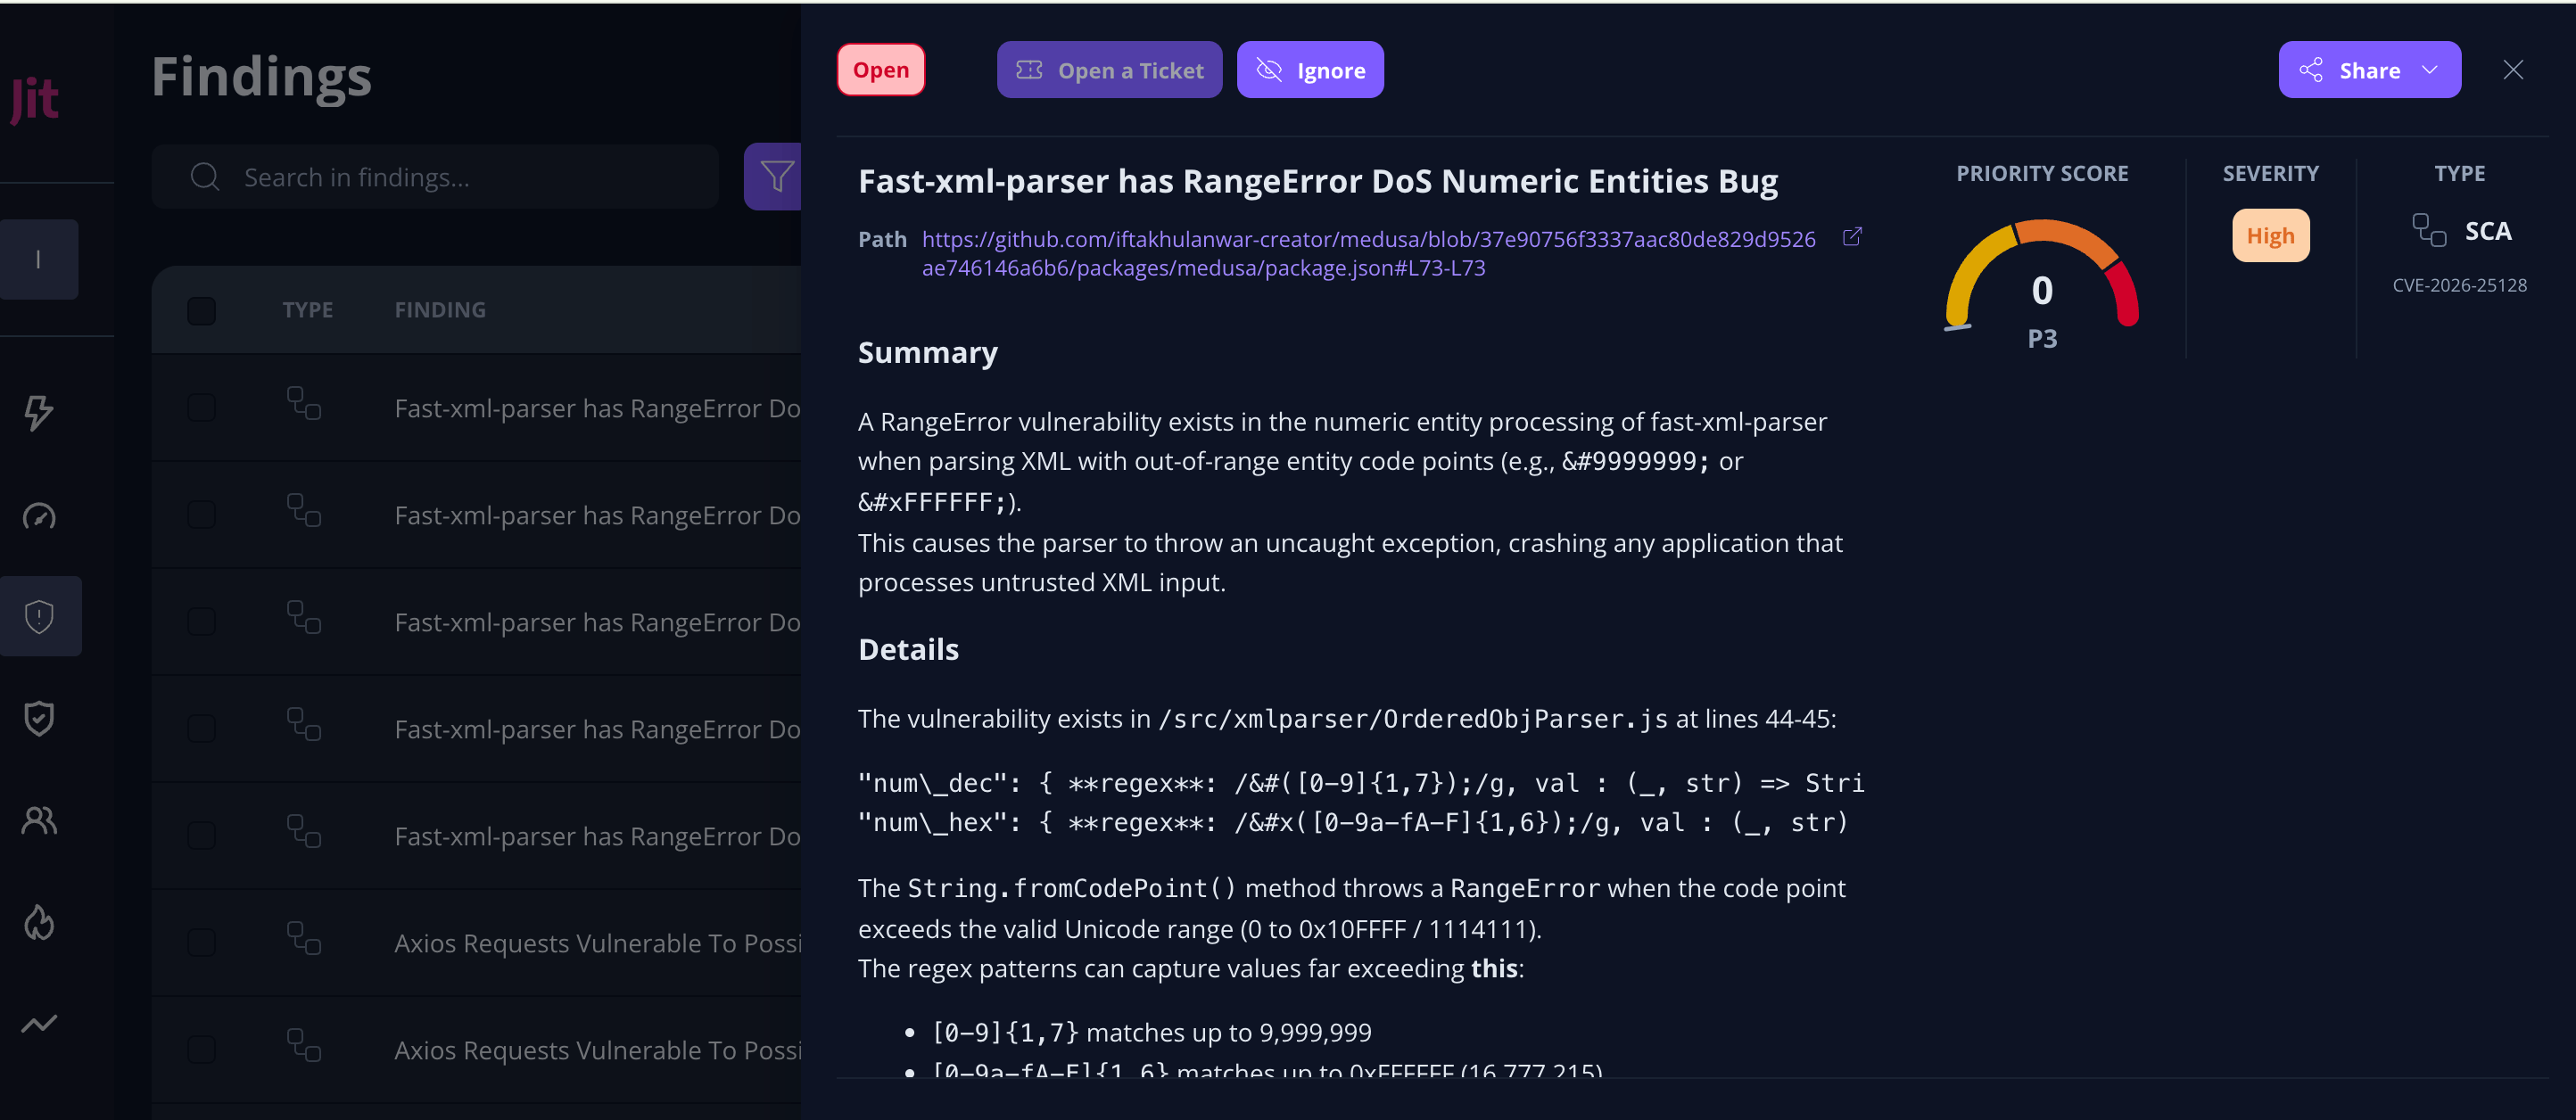
2. Experiência do Desenvolvedor (DX)
- Jit: Otimizado para o movimento Shift Left. Ele vive no PR. Se um desenvolvedor incluir um segredo ou um pacote vulnerável, o Jit comenta imediatamente. A experiência é projetada para ser “invisível” até que uma correção seja necessária.
- Plexicus: Otimizado para “Silêncio de Segurança”. Ao automatizar a remediação, o Plexicus visa manter a fila de Jira/Ticket do desenvolvedor vazia. O desenvolvedor interage principalmente com o Plexicus na etapa de Mesclagem em vez da etapa de Triagem.
3. Integração & Escalabilidade
- Jit: Excelente para equipes que amam open-source. Permite trocar ferramentas (por exemplo, trocar um motor SAST por outro) sem alterar o fluxo de trabalho do desenvolvedor.
- Plexicus: Suporta ambientes multi-cloud através da integração com ferramentas de segurança em nuvem comumente usadas (Prowler e CloudSploit) e fornece capacidades de varredura nativas para AWS, Azure, GCP e Oracle Cloud Infrastructure. A plataforma é construída para ambientes empresariais, com recursos como controle de acesso baseado em funções (RBAC), suporte a multi-tenancy e integrações de webhook para sistemas de ticket personalizados.
Automação & Impacto no Desenvolvedor
Em 2026, o maior custo em segurança não é a licença; é o tempo de engenharia.
- Jit economiza tempo na configuração e visibilidade. Você não precisa mais de uma pessoa dedicada para gerenciar 10 diferentes ferramentas de segurança.
- Plexicus economiza tempo na execução. Remove o ciclo “Pesquisa -> Correção -> Teste” que atualmente consome cerca de 20% da semana de um desenvolvedor médio.
Prós & Contras
Plexicus
Prós:
- Remediação autônoma alimentada por IA: Gera correções de código através do motor Codex Remedium e cria automaticamente pull requests para revisão
- Cobertura de segurança abrangente: Integra mais de 26 ferramentas em SAST, SCA, detecção de segredos, varredura de contêineres e segurança multi-cloud (AWS, Azure, GCP, Oracle OCI)
- Estratégia de remediação em três níveis: Roteia inteligentemente as descobertas para mutes (falsos positivos), atualizações de biblioteca ou patches gerados por IA com base no tipo de descoberta
Contras:
- Requer processo de revisão de PR: Patches gerados por IA precisam de revisão humana antes de serem mesclados, exigindo aceitação da equipe para fluxos de trabalho assistidos por IA.
- Custo mais alto do que DIY open-source: Recursos avançados exigem um investimento inicial maior do que configurações básicas de código aberto.
Jit
Prós:
- Configuração “Zero-to-One” mais rápida da indústria.
- Visão unificada de todas as ferramentas de segurança de código aberto.
- Preço transparente por desenvolvedor.
Contras:
- Limitado pelos scanners que orquestra, não pode corrigir o que o scanner não entende completamente.
- Um alto volume de alertas ainda pode levar à fadiga de triagem.
Quando Plexicus Faz Mais Sentido
Plexicus é mais adequado para equipes de engenharia em expansão que já estão “conscientes de segurança”, mas estão afogadas em um backlog de vulnerabilidades.
Se sua equipe de segurança passa o dia todo perseguindo desenvolvedores para “por favor, atualize esta biblioteca”, Plexicus resolverá esse problema simplesmente fazendo a atualização por eles.
Quando Jit Pode Ser uma Melhor Escolha
Jit é a melhor escolha para startups e equipes enxutas que atualmente não têm ferramentas de segurança. Se você precisa passar por uma auditoria SOC 2 no próximo mês e precisa ter SAST, SCA e varredura de segredos funcionando em 50 repositórios até amanhã de manhã, Jit é o caminho mais eficiente.
Principais Conclusões
A decisão entre Plexicus e Jit se resume a uma pergunta simples: Você precisa de mais olhos no problema ou mais mãos no teclado?
Jit fornece os olhos para entregar uma visão unificada e clara dos seus riscos.
Plexicus fornece as mãos, um parceiro de IA que realmente escreve o código para fechar esses riscos.
Perguntas Frequentes (FAQ)
1. O Jit realmente corrige o código da mesma forma que o Plexicus?
Não exatamente. O Jit avançou bastante com sua abordagem de “Agentic AppSec”, mas ainda está principalmente focado em ajudar os desenvolvedores a corrigir problemas. Ele oferece ações de um clique (como aumentar a versão de uma dependência) e sugestões geradas por IA que os desenvolvedores revisam e aplicam por conta própria.
O Plexicus é diferente por design. Ele é construído para remediação autônoma - sua IA (Codex Remedium) realmente escreve a correção em um sandbox Docker isolado, cria uma branch e abre um pull request para revisão. O PR é então validado em seus pipelines CI/CD existentes (como GitHub Actions) para garantir que não haja regressões antes da mesclagem.
2. O Plexicus e o Jit podem ser usados juntos?
Sim, e isso é bastante comum. Muitas equipes usam o Jit como seu “painel de controle” para executar e organizar múltiplos scanners, e então confiam no Plexicus para realmente limpar o backlog de remediação. Como ambas as ferramentas se integram com GitHub e GitLab e são API-first, elas funcionam bem lado a lado. O Jit oferece visibilidade, e o Plexicus faz o trabalho pesado.
3. Qual deles ajuda mais na aprovação de uma auditoria SOC 2?
Depende de em que estágio você está:
- Jit geralmente é melhor para obter conformidade rapidamente. Sua configuração de segurança como código ajuda as equipes a rapidamente ativar os scanners necessários, especialmente para startups enfrentando sua primeira auditoria SOC 2.
- Plexicus se destaca uma vez que você já está em conformidade. Corrigir automaticamente vulnerabilidades ajuda a evitar que problemas fiquem abertos por muito tempo e empurrem você para fora da conformidade durante auditorias contínuas.
4. Como lidam com falsos positivos?
Ambos tentam reduzir o ruído, mas de maneiras diferentes:
- Plexicus detecta falsos positivos através da análise do contexto do código - distinguindo arquivos de teste, documentação e exemplos do código de produção. Se não conseguir identificar onde corrigir um problema, é provável que seja um falso positivo e pode ser suprimido automaticamente.
- Jit foca no contexto. Verifica se um recurso está voltado para a internet ou lida com dados sensíveis, e então decide se um alerta é realmente crítico ou meramente informativo.
5. E quanto ao suporte multi-cloud?
- Plexicus suporta todos os principais provedores de nuvem, incluindo AWS, GCP, Azure e Oracle Cloud (OCI), tornando-se uma opção forte para equipes com ambientes complexos ou mistos.
- Jit cobre bem AWS, Azure e GCP, mas seu foco em segurança na nuvem é principalmente em infraestrutura como código (como Terraform e CloudFormation) em vez de proteção profunda em tempo de execução.

