Um conectoma de mosca-das-frutas põe à prova as alegações de demos de AppSec
O conectoma de uma mosca-das-frutas ilustra um princípio de segurança: uma demonstração não é prova até que controles mostrem o que o sistema anunciado realmente acrescenta.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestUma demonstração de segurança pode fazer uma alegação não testada parecer comprovada. A pergunta útil é o que o sistema realmente causou — e o que foi fornecido pelo engenheiro.
Um sistema nervoso de mosca-das-frutas mapeado torna essa questão concreta.
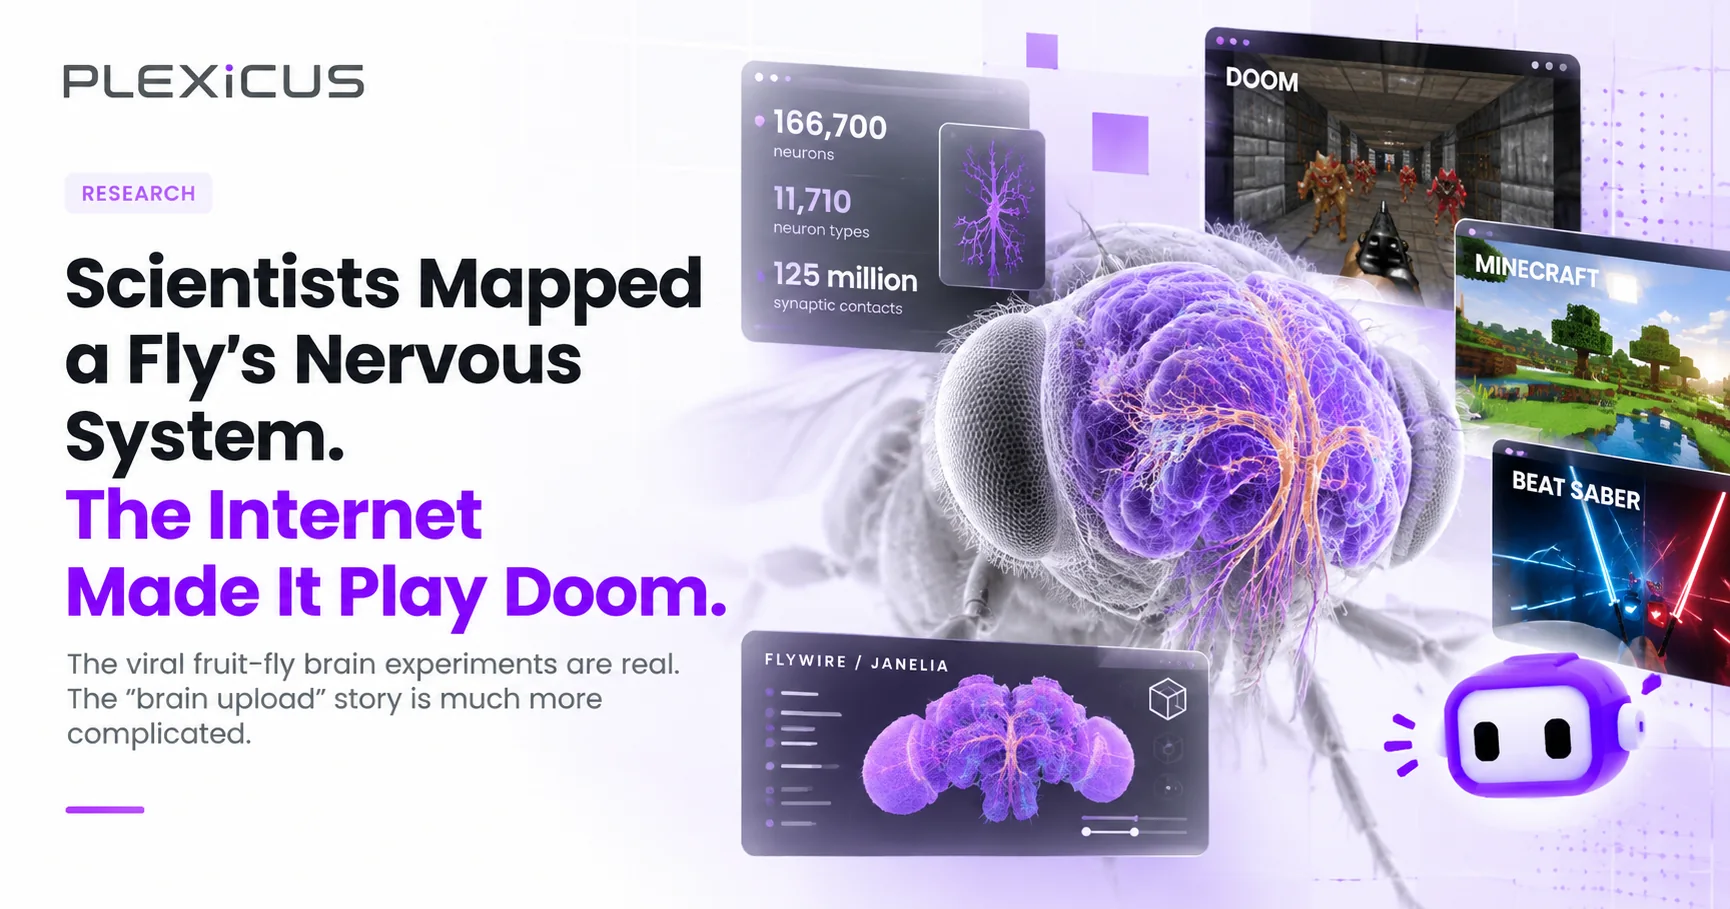
O mapa do sistema nervoso central masculino de 2026 contém cerca de 166.700 neurônios, 11.710 tipos de neurônios e 125 milhões de contatos sinápticos (projeto MaleCNS; repositório de Cambridge; Google Research).
Um conectoma mapeia quais neurônios se conectam por meio de sinapses.
Os dados v1.0 foram publicados em junho; o artigo correspondente na Cell saiu em 3 de setembro de 2026 (artigo).
Um conectoma é um mapa estrutural, não uma gravação dos pensamentos de uma mosca viva nem uma especificação completa para fazê-la funcionar. As simulações acrescentam suposições sobre dinâmicas neurais, entradas sensoriais e controles de saída.
Os engenheiros que escolhem esses elementos podem moldar boa parte do que o público vê.
A imagem principal é uma ilustração editorial da Plexicus sobre os experimentos online, não uma imagem científica nem uma captura de uma mosca validada jogando esses jogos.
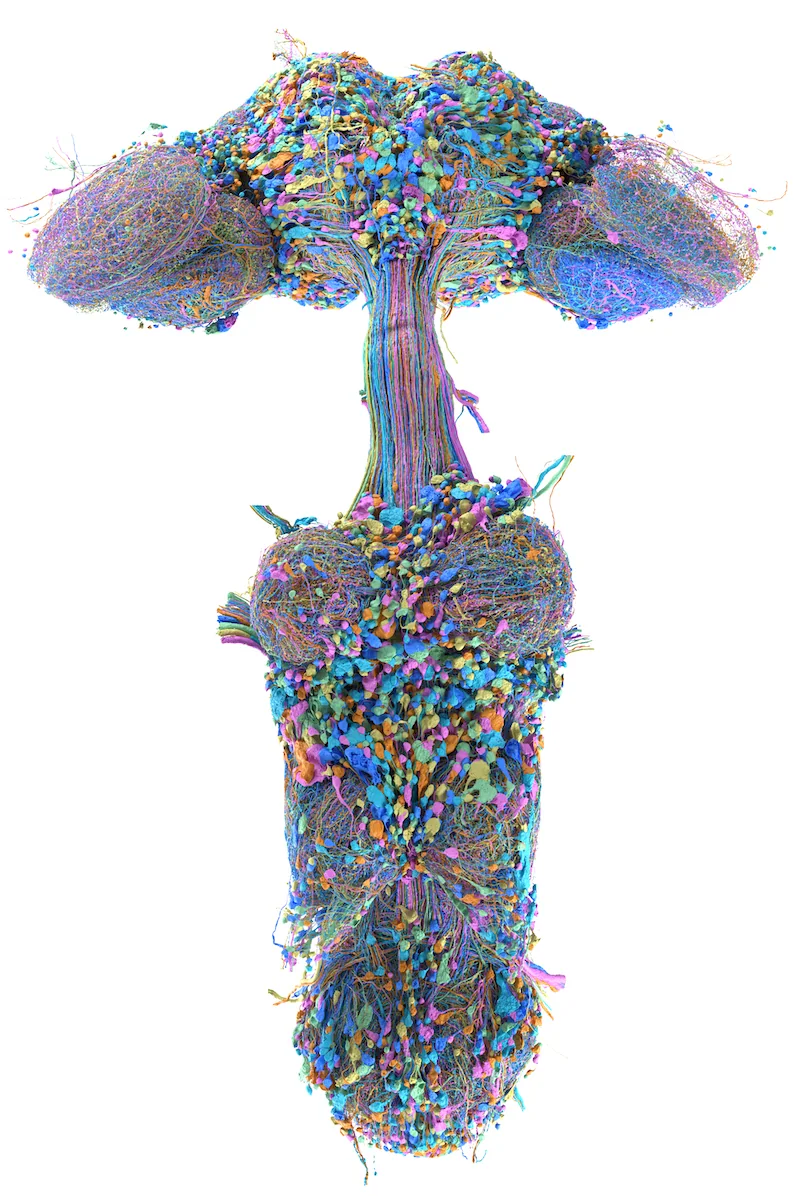
Visualização MaleCNS que mostra uma célula representativa de cada tipo de neurônio anotado. Crédito: FlyEM Project Team/HHMI Janelia, Cambridge Connectomics Group e Google Research. Galeria original e contexto.
O experimento de controle é o ponto central
A Intezer testou se um conectoma de mosca-das-frutas poderia ajudar a classificar 12.716 de seus próprios alertas de segurança.
Somente 606 alertas (4,8%) foram escalados; os outros 12.110 foram classificados como “nenhuma ação necessária”. Diante desse desequilíbrio entre classes, a Intezer relata tanto ROC-AUC quanto área sob a curva precisão-revocação (PR-AUC).
O conectoma real obteve 0,887 ROC-AUC e 0,300 PR-AUC. A Intezer afirma que todos os modelos usaram as mesmas divisões estratificadas em cinco partes e a mesma grade de regularização.
Os controles pontuaram mais alto: fiação embaralhada 0,910 / 0,385, reservatório aleatório 0,918 / 0,426 e regressão logística sobre tokens de alerta com hash 0,922 / 0,476 (ROC-AUC / PR-AUC).
São resultados relatados pela empresa, não uma replicação independente ou revisada por pares. O conectoma real continha informações úteis, mas não superou os controles apresentados.
Essa comparação é mais informativa do que uma demonstração funcional por si só: o componente anunciado acrescenta valor além de uma rede embaralhada, um reservatório aleatório ou um classificador mais simples?
As representações dos atributos diferem: o conectoma usa 121 canais olfativos; a referência linear de melhor desempenho usa um conjunto de tokens com hash de 4.096 dimensões.
Essa escolha de representação importa para interpretar a comparação. As pontuações não estabelecem o desempenho de conectomas em outras tarefas.
CVE-FLY oferece um gancho de AppSec
O CVE-FLY explora o uso de uma política neural para orientar o equilíbrio de um fuzzer entre explorar novos caminhos e aproveitar caminhos promissores.
O repositório usa um modelo de cérebro feminino, não o MaleCNS, e relata que alcançou um estouro de heap inserido deliberadamente em um programa C de demonstração após 3.458 execuções.
Isso não significa que uma mosca hackeou um programa. O README informa que o alvo de demonstração usa uma pontuação de progresso sintética, enquanto o gerador pseudoaleatório do Python ainda altera os bytes de entrada.
O repositório não relata nenhum benchmark estatístico contra políticas aleatórias, fixas ou AFL++. Essa execução única comprova a arquitetura, não ganhos reais de cobertura de código medida por instrumentação do compilador nem superioridade sobre fuzzers estabelecidos.
O que o mapa e as demonstrações mostram — e o que não mostram
A reconstrução MaleCNS de 2026 abrange o cérebro, os lobos ópticos e o cordão nervoso ventral.
Ela amplia trabalhos anteriores: o conectoma FlyWire do cérebro de uma fêmea publicado em 2024 continha 139.255 neurônios e cerca de 54,5 milhões de sinapses, e também foi divulgado um mapa do cérebro e do cordão nervoso ventral de uma fêmea.
Um diagrama de conexões não especifica a voltagem de membrana de cada neurônio, a força funcional de cada sinapse, o estado neuromodulador do animal nem como seu corpo responde.
Os desenvolvedores precisam fornecer dinâmicas e decidir como eventos externos estimulam o modelo.
O modelo de Shiu e colegas publicado na Nature em 2024 mostrou que um modelo relativamente simples baseado no conectoma pode fazer previsões úteis sobre circuitos de alimentação e limpeza corporal.
Isso apoia o estudo dos cálculos realizados pela fiação neural, mas não estabelece uma reconstrução fiel da experiência de uma mosca específica.
As integrações com jogos tornam essas escolhas de projeto mais visíveis:
Estado do jogo → codificação sensorial projetada por pessoas → atividade neural simulada sobre a fiação medida → leitura neural selecionada → controles do jogo projetados por pessoas.
Um mod de Minecraft mapeia estímulos do jogo para populações sensoriais, executa um grafo derivado do MaleCNS com dinâmicas simplificadas e depois decodifica a atividade em movimento. A documentação descreve limiares e uma camada corporal construída manualmente.
O Fly64 aplica uma ideia semelhante a Super Mario 64, usando uma perspectiva visual virtual e grupos neurais selecionados para controlar movimentos e saltos.
Seu criador chama o projeto de educativo e não validado; as notas técnicas dizem que a fiação medida não demonstra a recuperação da fisiologia, do comportamento, da experiência ou da consciência.
Em Doom, o DOOMFLY conecta uma arena de jogo ao vivo à atividade do MaleCNS: os quadros do jogo estimulam neurônios visuais modelados, e saídas selecionadas viram comandos de movimento e disparo.
A análise neurocientífica descreve uma simulação de conectoma em ciclo fechado e, ao mesmo tempo, classifica como aproximações o mapeamento sensorial, as dinâmicas neurais e o decodificador motor.
As notas de treinamento relatam falhas nos critérios de validação; não foi demonstrado que a mosca simulada tenha aprendido a sobreviver.
Um clipe de Beat Saber muito compartilhado alimentou o meme, mas um vídeo curto não mostra o modelo, o mapeamento de controles nem a validação.
O quadro de Beat Saber na imagem principal representa esse meme, não um resultado verificado de forma independente.
A demonstração de março de 2026 da Eon Systems sobre uma mosca virtual é separada desses jogos; ela usou um mapa FlyWire feminino anterior, dinâmicas simplificadas e um corpo simulado pela física.
A nota técnica da Eon explica esses limites, enquanto a resposta da Carboncopies argumenta que “transferência” exagera as evidências; nenhuma das duas demonstra a transferência da mente de uma mosca específica.
Uma lista de verificação para avaliar demos de segurança com IA
Use o experimento da mosca como exemplo e faça as mesmas perguntas sobre uma demonstração de pentest com IA ou de agente autônomo:
| Experimento com a mosca | Demonstração de pentest com IA ou agente autônomo |
|---|---|
| Escopo e anatomia: Quais partes do sistema nervoso reconstruído foram incluídas, filtradas ou recortadas? | Escopo e alvo: Quais hosts, código, identidades e caminhos de ataque estavam no escopo, e o que foi excluído? |
| Script fixo, dinâmicas aprendidas ou ajuda humana: Quais comportamentos neurais foram modelados, e onde os desenvolvedores definiram regras ou intervieram? | Script, modelo ou ajuda humana: Quais etapas eram automação fixa, decisões do modelo, instruções ou ações do operador? |
| Mapeamento de entrada e interface: Quem traduziu o estado do jogo em entradas sensoriais e as saídas neurais em controles? | Mapeamento de entrada e interface: Quais dados chegaram ao agente, quais ferramentas ele podia usar e a demonstração contornou o fluxo anunciado? |
| Controles: A fiação medida superou a embaralhada, um reservatório aleatório ou um modelo mais simples? | Controles: O sistema superou uma ferramenta mais simples, uma política aleatória ou uma pessoa no mesmo alvo e com o mesmo orçamento? |
| Reteste da descoberta e da correção: O comportamento resistiu a testes com dados separados para avaliação, ablação e reprodução independente? | Reteste da descoberta e da correção: A descoberta é reproduzível e a correção proposta passa em um novo reteste? |
Uma falha comum de AppSec é um scanner apontar um sink perigoso no código que nenhum caminho controlado por um invasor consegue alcançar.
Um sink é uma operação que pode causar dano. Alcançabilidade pergunta se uma entrada controlada por um invasor consegue chegar até ele; explorabilidade pergunta se esse caminho pode causar impacto real. Uma prova de conceito pode demonstrar ambos.
Só chame a descoberta de falso positivo depois de verificar que nenhum outro caminho controlado por um invasor chega ao sink.
Peça a comparação
Conectar um jogo à fiação simulada de uma mosca produz uma demonstração impressionante. Os controles da Intezer e os limites do CVE-FLY mostram por que o próximo passo é testar a contribuição anunciada, em vez de deduzi-la pelo vídeo.
Quando um fornecedor mostrar uma demonstração de segurança com IA, pergunte: com o que ela foi comparada e o que acontece quando se remove o componente que está sendo vendido?