CVSS (Sistema Comum de Pontuação de Vulnerabilidades)
CVSS é uma maneira padrão de dizer quão grave é uma falha de segurança. Ele atribui a cada vulnerabilidade uma pontuação de 0 a 10 para que as equipes saibam o que corrigir primeiro.
CVSS (Sistema Comum de Pontuação de Vulnerabilidades)
Resumo
CVSS é uma maneira padrão de dizer quão grave é um problema de segurança. Ele dá a cada vulnerabilidade uma pontuação de 0 a 10 para que as equipes saibam o que corrigir primeiro.
Pense assim:
- 0.0 → Nenhum problema
- 10.0 → Largue tudo e corrija agora
O Que É CVSS?
CVSS é um sistema de pontuação gratuito e amplamente utilizado para vulnerabilidades de segurança. É mantido por um grupo da indústria chamado FIRST e é usado por praticamente todos na área de segurança.
Cada vulnerabilidade recebe um número entre 0.0 e 10.0 com base em fatores como:
- Quão fácil é explorar
- Se pode ser atacado remotamente
- Quanto dano pode causar?
Em termos simples:CVSS é um termômetro para bugs de software.
Por Que CVSS É Importante
Sem o CVSS, todos descreveriam a gravidade de maneira diferente. Um fornecedor pode dizer que um bug é “crítico”, enquanto outro o chama de “médio”. CVSS dá a todos uma linguagem compartilhada.
É importante porque:
- Diz às equipes o que corrigir primeiro A maioria das empresas estabelece regras como: “Qualquer coisa acima de 9.0 deve ser corrigida em 48 horas.”
- É usado por bancos de dados de vulnerabilidades O Banco de Dados Nacional de Vulnerabilidades (NVD) atribui pontuações CVSS a quase todos os CVE, o que permite que ferramentas classifiquem automaticamente milhares de problemas.
- Remove a adivinhação Em vez de discutir sobre quão ruim um bug parece, o CVSS força você a olhar para fatores concretos como explorabilidade e impacto.
Como CVSS Funciona
CVSS tem três tipos de pontuações. Na maioria das vezes, você verá apenas o primeiro.
1. Pontuação Base (a que todo mundo usa)
Esta mede quão grave é a vulnerabilidade por si só, não importa onde esteja implantada.
Ela considera questões como:
- Pode ser explorada pela internet?
- É fácil ou difícil de executar?
- O atacante precisa de um login?
- Eles precisam enganar um usuário?
- O que acontece se for explorada? (roubo de dados, tomada do sistema, tempo de inatividade)
Esta é a pontuação que você geralmente vê nas listagens CVE.
2. Pontuação Temporal (às vezes usada)
Esta ajusta a pontuação com base no que está acontecendo agora.
Por exemplo:
- Existe código de exploração pública? (Pontuação sobe)
- Existe um patch disponível? (Pontuação desce)
3. Pontuação Ambiental (avançada, opcional)
Esta adapta a pontuação ao seu ambiente.
Por exemplo:
- O sistema é apenas interno? (Menos grave)
- Ele contém dados de clientes? (Mais grave)
Um Exemplo Real: Log4j
Log4j (Log4Shell) é uma das vulnerabilidades mais famosas de todos os tempos.
Sua pontuação CVSS foi 10.0 (Crítica).
Por quê?
- Poderia ser explorada remotamente
- Não exigia login
- Era fácil de explorar
- Permitia comprometimento total do sistema
Quem Usa CVSS?
- Fornecedores de software para explicar quão sério é um bug
- Equipes de segurança para focar nos problemas mais perigosos
- Auditores para verificar se as vulnerabilidades são corrigidas a tempo
Intervalos de Pontuação CVSS (v3.1)
Aqui está como os números geralmente se traduzem:
- 0.0 → Sem problema
- 0.1–3.9 → Baixo (corrigir depois)
- 4.0–6.9 → Médio (corrigir em breve)
- 7.0–8.9 → Alto (corrigir urgentemente)
- 9.0–10.0 → Crítico (corrigir imediatamente)
Melhores Práticas (Importante)
- Não confie apenas no CVSS O CVSS mede gravidade, não risco. Um bug crítico em um servidor desligado não é uma ameaça real.
- Combine CVSS com probabilidade Combine CVSS com EPSS para ver quais bugs têm maior probabilidade de serem explorados.
- Ajuste para seu ambiente Um bug em um servidor de teste não é o mesmo que um bug em um banco de dados de produção.
- Conheça as versões CVSS v4.0 existe, mas v3.1 ainda é a mais utilizada hoje.
Evite Fadiga de Alertas
Encontrar problemas de segurança só é útil se sua equipe souber o que corrigir primeiro. Despejar centenas de alertas nos engenheiros não melhora a segurança; cria fadiga de alertas
Plexicus ajuda classificando vulnerabilidades para que sua equipe possa se concentrar no que realmente importa. Em vez de tratar todos os problemas da mesma forma, Plexicus usa algumas métricas simples para orientar a priorização.
1) Prioridade
O que significa: Quão urgente realmente é este problema
Prioridade é uma pontuação de 0 a 100 que reúne tudo em um número:
- Gravidade técnica (CVSS v4)
- Impacto nos negócios
- Quão provável é ser explorado
Esta é sua lista de ações. Classifique por Prioridade e comece do topo.
- Prioridade 85 → Largue tudo e corrija isso agora
- Prioridade 45 → Importante, mas pode esperar até o próximo sprint
Exemplo
Um problema de injeção SQL em uma ferramenta interna que:
- Só é acessível via VPN da empresa
- Não armazena dados sensíveis
Pontuações:
- CVSS v4: 8.2 (tecnicamente sério)
- Impacto nos Negócios: 45 (ferramenta interna, exposição limitada)
- Disponibilidade de Exploração: 30 (requer login)
- Prioridade: 48
Por que a Prioridade Importa
Se você apenas olhasse para a pontuação CVSS, poderia entrar em pânico porque 8.2 parece assustador. A prioridade coloca o problema em contexto e diz: “Isso é real, mas não urgente. Corrija no próximo sprint.”
Isso mantém as equipes focadas no risco real em vez de reagir a cada pontuação alta de CVSS.
2) Impacto
O que significa: Quão ruim as coisas ficam se isso for explorado
O impacto é pontuado de 0 a 100 e reflete as consequências para os negócios, não apenas as técnicas. Ele analisa coisas como:
- Dados de clientes estão envolvidos?
- Este sistema é crítico para as operações?
- Existem riscos de conformidade ou regulatórios?
Exemplo
- Injeção SQL em um banco de dados público de clientes → Impacto 95
- O mesmo problema em um ambiente de teste interno → Impacto 30
Mesmo bug, risco de negócios muito diferente.
3) EPSS
O que significa: Quão provável é que atacantes explorem isso
EPSS prevê a chance de que uma vulnerabilidade seja explorada no mundo real dentro dos próximos 30 dias. Varia de 0.0 a 1.0.
Exemplo
- Uma vulnerabilidade antiga com CVSS 9.0 mas sem ataques ativos → EPSS 0.01
- Uma vulnerabilidade mais recente com CVSS 6.0 que os atacantes estão usando ativamente → EPSS 0.85
EPSS ajuda você a focar no que os atacantes se importam agora, não apenas no que parece ruim no papel.
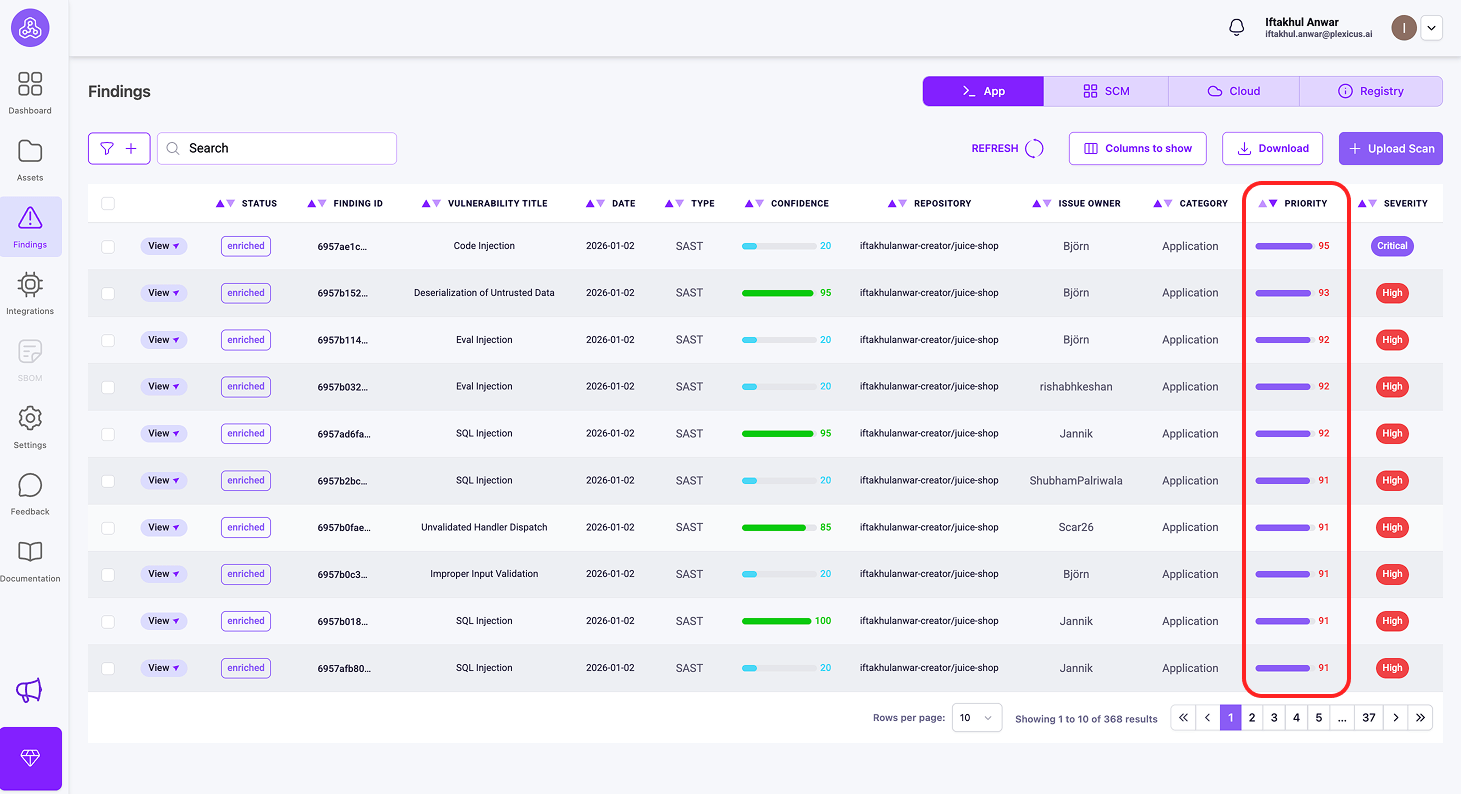
Como Usar Esses Métricas no Plexicus
- Conecte seu repositório e aguarde a finalização da varredura
- Vá para a página de Achados
- Classifique e filtre por Prioridade para decidir o que corrigir primeiro
Termos Relacionados
- CVE (Common Vulnerabilities and Exposures)
- EPSS (Exploit Prediction Scoring System)
- Gestão de Vulnerabilidades
- NVD (National Vulnerability Database)
CVSS FAQ
Qual é a maior pontuação CVSS?
10.0. Isso significa que o bug é fácil de explorar e causa grandes danos.
Um 9.0 é sempre pior que um 7.0?
No papel, sim. Na realidade, nem sempre. Um 7.0 que é explorado ativamente pode ser mais perigoso do que um 9.0 que ninguém está usando.
Quem define a pontuação CVSS?
Normalmente, o fornecedor de software ou o NVD. Às vezes, pesquisadores de segurança fazem isso.
Posso alterar uma pontuação CVSS internamente?
Sim. Muitas equipes ajustam as pontuações para refletir sua configuração no mundo real, especialmente se tiverem proteções fortes em vigor.
