GitHub pausiert Dependabot-Warnungen für inaktive Repositorys
Ein Repository kann noch produktiven Code liefern, lange nachdem die letzte Änderung eingecheckt wurde. GitHub ändert nun die Behandlung seiner Dependabot-Warnungen.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenEin Repository kann noch produktiven Code liefern, lange nachdem die letzte Änderung eingecheckt wurde. GitHub ändert nun die Behandlung seiner Dependabot-Warnungen.
Was sich am 8. Dezember ändert
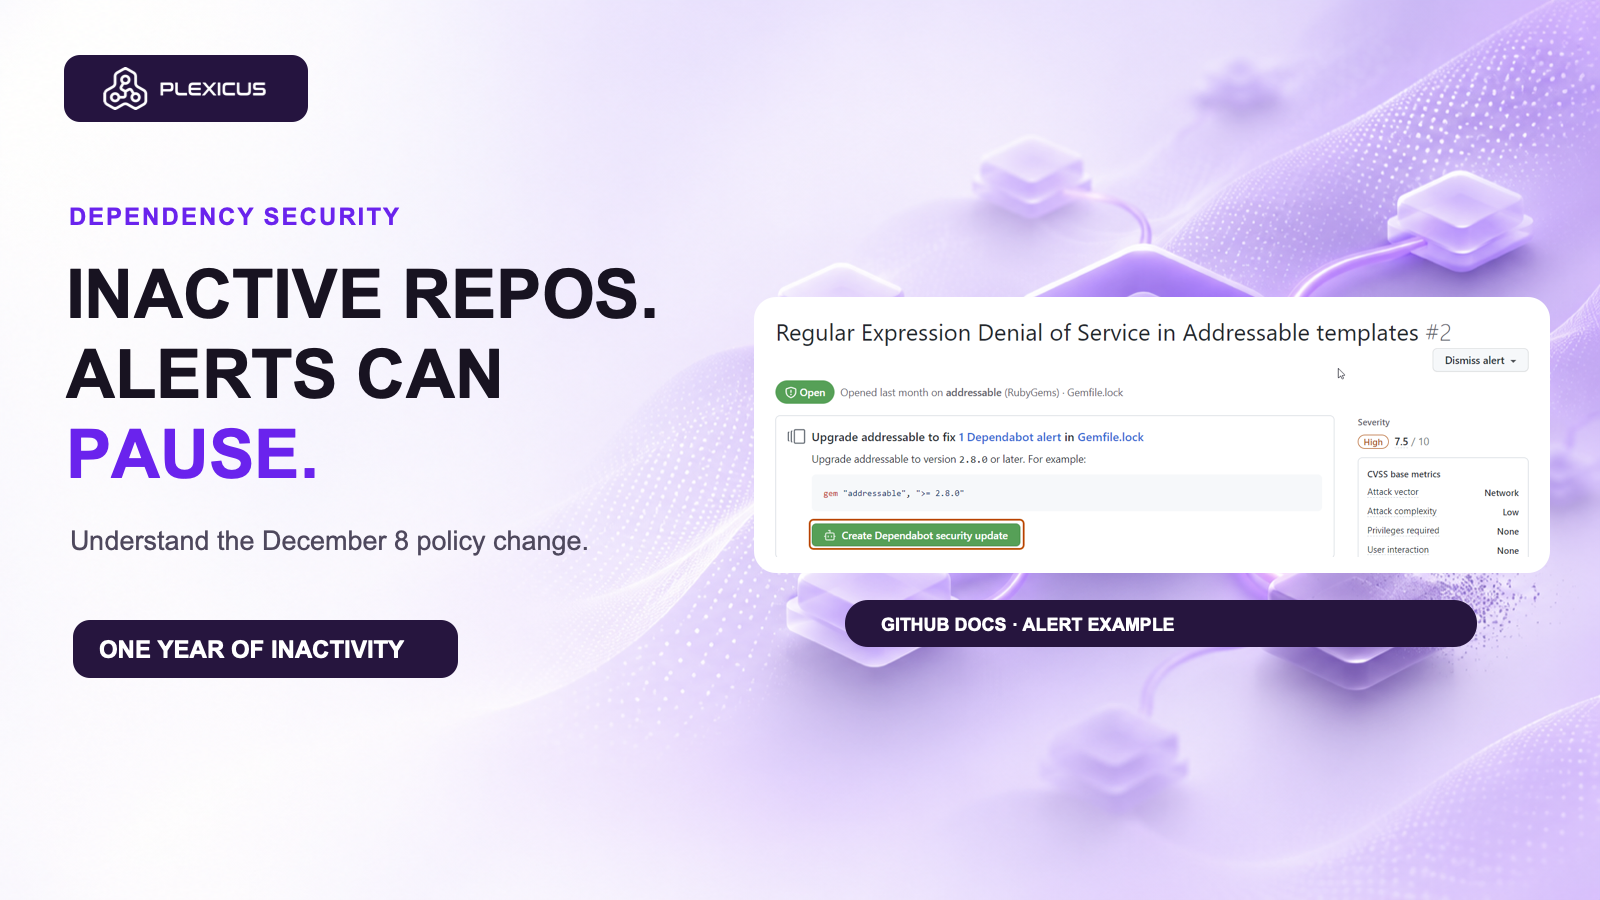
GitHub kündigte an, Dependabot-Warnungen ab dem 8. Dezember 2026 für die meisten Repositorys ohne qualifizierende Aktivität im letzten Jahr zu deaktivieren. Bestehende Warnungen werden archiviert, nicht gelöscht, und lassen sich wiederherstellen. Die Änderung sagt nicht aus, dass inaktive Software sicher ist oder nicht mehr eingesetzt wird.
GitHub zählt das Erstellen des Repositorys, Pushes auf einen beliebigen Branch oder Tag und das Aktivieren der Warnungen als Aktivität. Ein Push aktiviert die Warnungen automatisch erneut; alternativ können Verantwortliche sie in den Einstellungen einschalten. Beide Wege stellen archivierte Warnungen wieder her und starten die Jahresfrist neu.
Ausnahmen beachten
Ausgenommen sind Repositorys mit einer verbindlichen Sicherheitskonfiguration, die Dependabot-Warnungen aktiviert. Gleiches gilt, wenn eine Unternehmensrichtlinie Repository-Administratoren die Änderung dieser Einstellung untersagt. Die Regel gilt für alle GitHub.com-Pläne und GitHub Enterprise Cloud mit Datenresidenz, nicht aber für GitHub Enterprise Server. Maßgeblich sind die aktuellen Regeln von GitHub.
Praktische Schritte
- Ermitteln Sie Repositorys ohne qualifizierende Aktivität, deren Code noch eingesetzt oder wiederverwendet wird.
- Prüfen Sie verbindliche Konfigurationen und Unternehmensrichtlinien und benennen Sie Verantwortliche.
- Aktivieren Sie Warnungen bei Bedarf in den Einstellungen oder durch eine autorisierte Änderung und prüfen Sie wiederhergestellte Warnungen. Erzeugen Sie keine sinnlosen Commits nur für den Zähler.
- Verknüpfen Sie Repositorys mit ihren Deployments und bewerten Sie verwundbare Abhängigkeiten anhand von Belegen. Das Wiederherstellen einer Warnung behebt keine Schwachstelle.
Repository und Anwendung verbinden
Ein inaktives Repository kann weiterhin einen aktiven Dienst unterstützen. Plexicus remediation beschreibt überprüfbare Korrekturen validierter Befunde; AI Swarm Pentest behandelt autorisierte Tests von Anwendungen und APIs. Daraus folgt nicht, dass Plexicus GitHub-Einstellungen automatisch ändert oder Dependabot-Warnungen wiederherstellt. Dokumentieren Sie Zuständigkeiten und Entscheidungen zur Behebung.
Titelbild: originales Warnungsbeispiel aus GitHub Docs, GitHub, CC BY 4.0. Der Screenshot zeigt eine Beispielwarnung, kein inaktives Repository.