Weniger Fehlalarme beim Secret Scanning. Evidenz bleibt wichtig
GitHub verbesserte am 5. November seine Secret-Detektoren. Quellkontext und Status helfen bei der sicheren Triage.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAm 5. November kündigte GitHub Änderungen an Secret-Scanning-Detektoren an. Ein neues Partner-Muster für SpaceX und präzisere Filter ergänzen die Abdeckung. Eine kürzere Alarmliste beweist nicht, dass ein Repository keine offengelegten Zugangsdaten enthält.
Was sich ändert
Bei bestimmten Mustern von Alibaba, AWS und Google unterdrückt GitHub einen Treffer ohne Gegenstück, wenn die Wörterbuchfilterung alle geeigneten zugehörigen Secrets entfernt. Andere Detektoren prüfen andere Kontext- oder Formatmerkmale. Das Partner-Muster starlink_public_api_v2_secret kam hinzu. Eine Meldung an einen Partner bei öffentlichen Repositories ist nicht dasselbe wie ein Nutzeralarm oder eine garantierte Sperrung jedes Secrets.
Jeden Alarm anhand der Fakten prüfen
| Frage | Evidenz | Bedeutung |
|---|---|---|
| Was wurde gefunden? | Revision, Pfad, Zeile und Kontext | Testdaten, Variablennamen und echte Zugangsdaten unterscheiden sich. |
| Ist es verwendbar? | Unterstützter Anbieterstatus und Bestätigung des Besitzers | Ein unbekannter Status bedeutet nicht sicher. |
| Wo lag es offen? | Sichtbarkeit, Historie und Kopien | Die Exposition kann über die aktuelle Datei hinausgehen. |
| Was geschah danach? | Rotation, Ersatz und Zugriffsprüfung | Das Löschen des Texts macht das Secret nicht ungültig. |
Wenn ein Secret aktiv sein könnte, starten Sie sofort Ihren Incident-Prozess. Kontaktieren Sie den Besitzer und widerrufen oder rotieren Sie es beim Anbieter, wo angemessen. Kopieren Sie den Wert nicht in Tickets oder Chats. Prüfen Sie verfügbare Zugriffsprotokolle und betroffene Systeme. Auch ein inzwischen inaktives Secret könnte früher missbraucht worden sein.
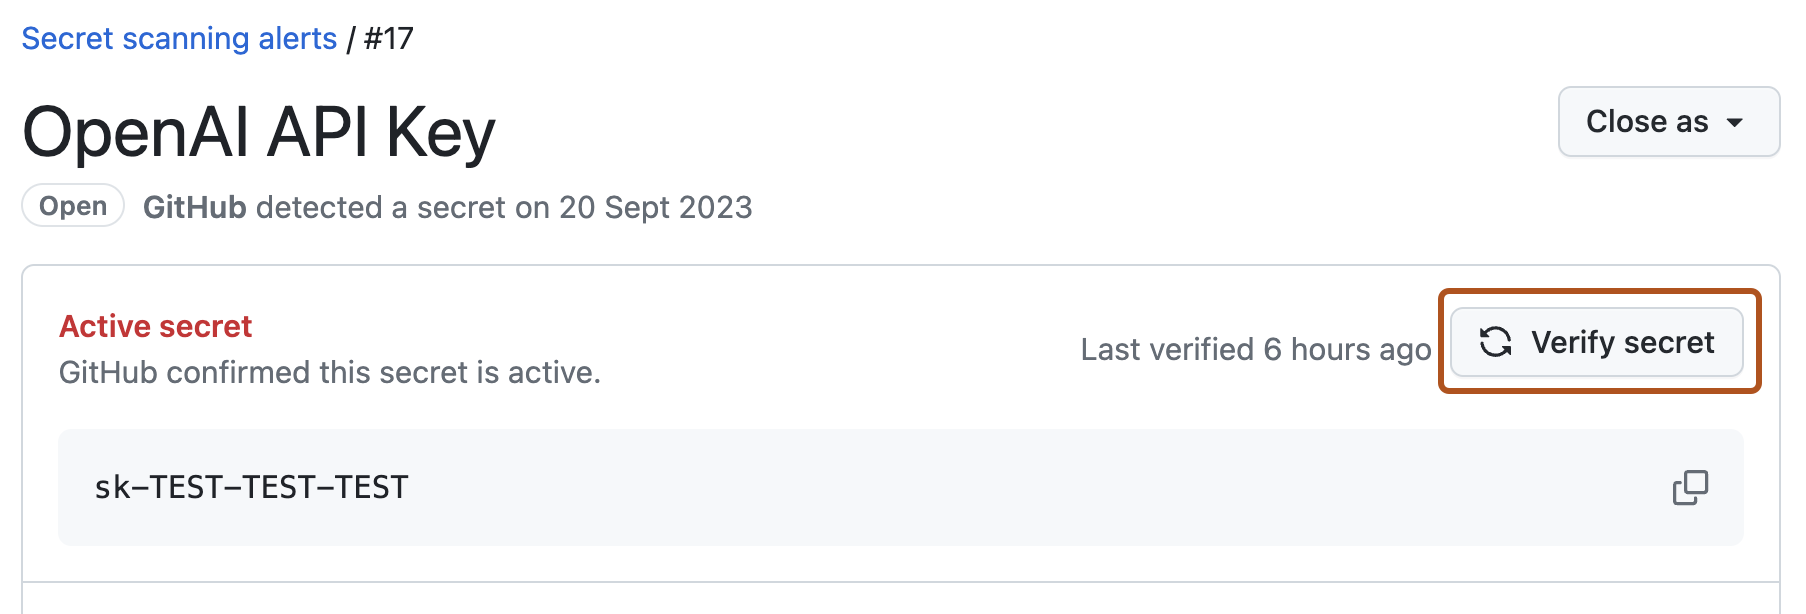
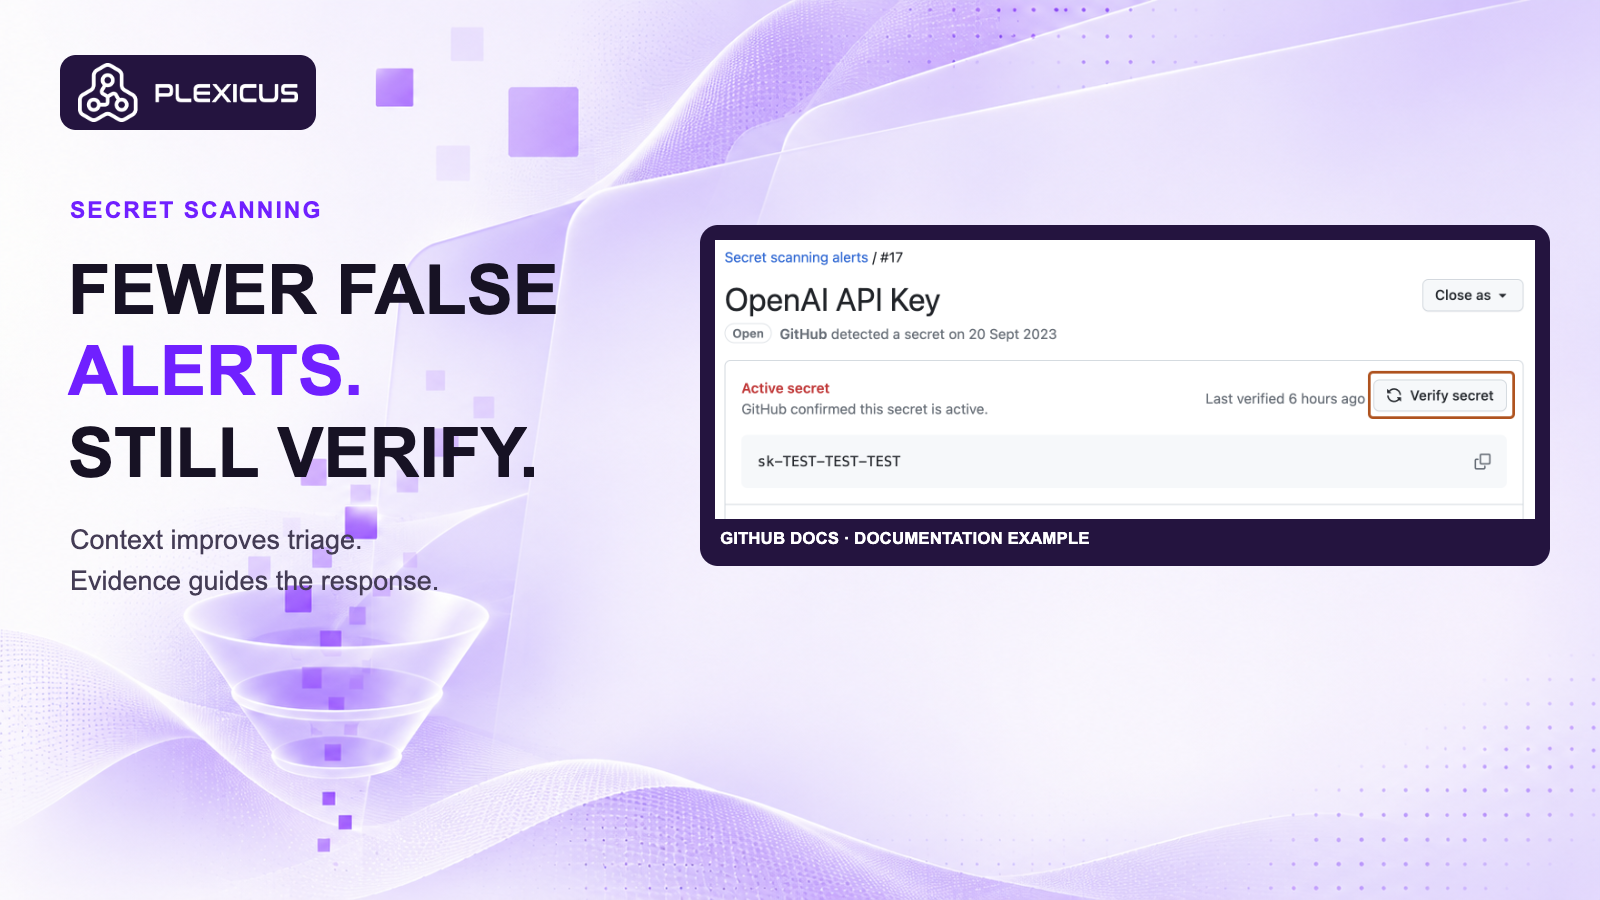
GitHub beschreibt Gültigkeitsprüfungen und ihre Grenzen. Die Unterstützung hängt vom Typ und der Konfiguration ab; unknown erfordert weitere Prüfung. Die Abbildung ist ein Dokumentationsbeispiel und kein Plexicus-Befund.
Entscheidungen nachvollziehbar halten
Dokumentieren Sie Scanner-Version, unveränderliche Revision, Fundstelle, evidenzbasiertes Ergebnis und Verantwortliche. Unvollständige Evidenz muss als solche benannt werden. Ganze Testordner auszuschließen kann echte Secrets übersehen. Unsere Prüfung dreier n8n-Alarme zeigt den Wert des Quellkontexts ohne eine Aussage über alle Alarme.
Plexicus beschreibt evidenzbasierte Anwendungstests und Abhilfeworkflows. Daraus folgt nicht, dass Plexicus GitHubs anbieterspezifische Prüfung ausführt oder Zugangsdaten automatisch rotiert. Für mutmaßliche Lecks braucht Ihr Team weiterhin Verantwortliche und einen Reaktionsprozess.
Bild: GitHub Docs, Evaluating alerts from secret scanning, CC BY 4.0. Originales Dokumentationsbeispiel. Lizenz.