Dependabot aktualisiert KI-Agent-Skills. Wer prüft die Änderungen?
Dependabot kann Versionsupdates für Agent-Abhängigkeiten als prüfbare Pull Requests vorschlagen.

Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAm 3. November kündigte GitHub Dependabot-Versionsupdates für Agent Package Manager an. Skills, Prompts und Anweisungen für Agenten gelangen damit in einen vertrauten Pull-Request-Prozess. Doch wer prüft, wie sich das Verhalten nach einer Aktualisierung ändert?
Was GitHub ergänzt hat
Agent Package Manager (APM) deklariert Agent-Abhängigkeiten in apm.yml. Für unterstützte Git-Abhängigkeiten kann Dependabot Pull Requests mit neueren Versionen öffnen. Eine vorhandene apm.lock.yaml wird dabei neu erzeugt. Laut GitHub ist die Funktion für alle GitHub.com-Pläne verfügbar und für GitHub Enterprise Server 3.24 geplant.
Unterstützt werden Versionsupdates, keine Sicherheitsupdates. Ein Update-Vorschlag ist weder eine Schwachstellenwarnung noch ein Sicherheitsnachweis. GitHub dokumentiert die unterstützten APM-Abhängigkeiten und das Update-Verhalten.
Auch Anweisungen verdienen eine Prüfung
Ein Paket kann Skills oder Anweisungen enthalten, die die Arbeit eines Agenten prägen. Eine neue Version kann dessen Kontext ändern, ohne dass sich Anwendungscode ändert. Nicht jedes Update ist schädlich; Quelle und Inhalt sollten dennoch geprüft werden, statt einen Bot-Vorschlag allein deshalb freizugeben, weil er automatisch erstellt wurde.
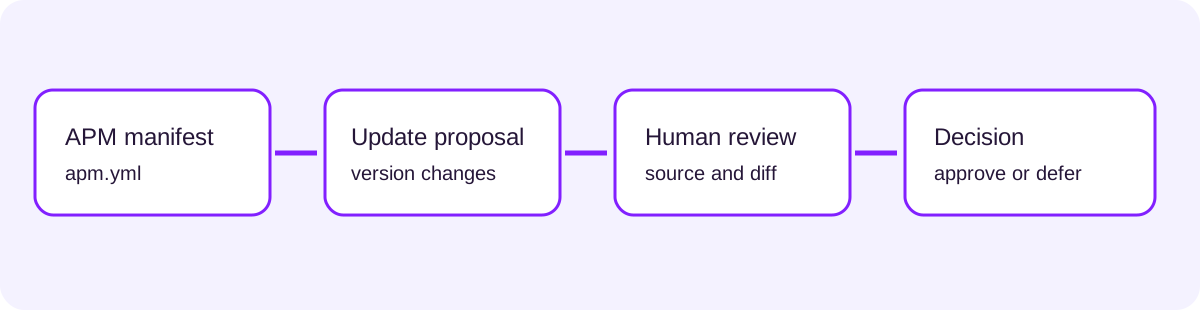
Die APM-Dokumentation erläutert Manifest und Lockfile. Die folgenden Schritte sind eine Empfehlung; sie behaupten nicht, dass Dependabot oder Plexicus sie alle automatisch ausführt:
- Benennen Sie eine verantwortliche Person für
apm.ymlund legen Sie vertrauenswürdige Quellen fest. - Prüfen Sie die Abhängigkeits- und Lockfile-Änderungen, den Upstream-Stand sowie geänderte Anweisungen, Skripte und Metadaten.
- Prüfen Sie angeforderte Werkzeuge, Rechte, Netzwerk- oder Secret-Zugriffe. Testen Sie bei Bedarf isoliert.
- Dokumentieren Sie Entscheidung und Rücknahmeweg. Ein geplantes Versionsupdate ersetzt weder Schwachstellenüberwachung noch Incident Response.
Die Entscheidung belegbar machen
Die Agent-Abhängigkeitsprüfung ergänzt die Sicherheitsbewertung der Anwendung. Plexicus AI Swarm Pentest beschreibt beleggestützte Tests autorisierter Anwendungen und APIs; Plexicus remediation unterstützt prüfbare Korrekturen validierter Anwendungsbefunde. Ein Anwendungsscan allein bestätigt nicht, dass jedes Agent-Paket oder jeder Dependabot-Vorschlag sicher ist.
Ordnen Sie jedem Update eine verantwortliche Person zu. Plexicus remediation ansehen.
Abbildung: Originaldokumentation von Agent Package Manager documentation, Microsoft, MIT License: https://github.com/microsoft/apm/blob/main/LICENSE (license copy). Der Screenshot zeigt APM, kein Dependabot-Update, und impliziert keine Unterstützung.




