O Dependabot pode atualizar habilidades de agentes de IA. Quem revisa as mudanças?
O Dependabot pode propor atualizações de dependências de agentes em pull requests revisáveis.

Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestEm 3 de novembro, o GitHub anunciou atualizações de versão do Dependabot para o Agent Package Manager. Habilidades, prompts e instruções de agentes passam a um fluxo conhecido de pull requests. Ainda é necessário verificar o que o agente fará depois que uma atualização for integrada.
O que o GitHub adicionou
O Agent Package Manager (APM) declara dependências do agente em apm.yml. Para dependências Git compatíveis, o Dependabot pode abrir pull requests com versões mais recentes e regenerar apm.lock.yaml quando ele existir. Segundo o GitHub, o recurso está disponível em todos os planos GitHub.com e previsto para o GitHub Enterprise Server 3.24.
O suporte é para atualizações de versão, não atualizações de segurança. Uma proposta não é um alerta de vulnerabilidade nem uma garantia de segurança. O GitHub documenta as dependências APM e os comportamentos de atualização compatíveis.
Instruções também precisam de revisão
Um pacote pode fornecer habilidades ou instruções que orientam o trabalho do agente. Uma nova versão pode mudar o contexto recebido sem alterar o código da aplicação. Isso não significa que toda atualização seja maliciosa: significa que a origem e as alterações merecem revisão, em vez de aprovação apenas por terem sido propostas por um bot.
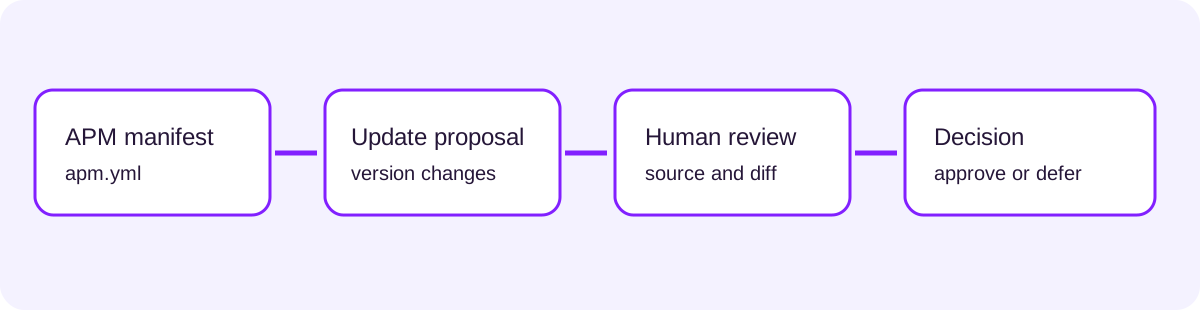
A documentação do APM explica o manifesto e o arquivo de bloqueio. Os passos abaixo são recomendações, não uma afirmação de que Dependabot ou Plexicus os execute automaticamente:
- Atribua um responsável por
apm.ymle defina fontes aceitáveis. - Analise o diff da dependência e do arquivo de bloqueio, a revisão de origem e as mudanças em instruções, scripts e metadados.
- Verifique ferramentas, permissões, acesso à rede e segredos solicitados. Teste em ambiente isolado quando necessário.
- Registre a decisão e como revertê-la. Uma atualização programada não substitui o monitoramento de vulnerabilidades ou a resposta a incidentes.
Guarde evidências para a decisão
A revisão de dependências de agentes complementa a avaliação de segurança da aplicação. O Plexicus AI Swarm Pentest descreve testes com evidências de aplicações e APIs autorizadas; Plexicus remediation apoia correções revisáveis de achados validados. Uma análise da aplicação, por si só, não comprova a segurança de cada pacote de agente ou proposta do Dependabot.
Atribua um responsável a cada atualização. Conheça o Plexicus remediation.
Imagem: documentação original de Agent Package Manager documentation, Microsoft, MIT License: https://github.com/microsoft/apm/blob/main/LICENSE (license copy). A captura ilustra o APM, não uma atualização do Dependabot, e não implica endosso.




