GitHub vai pausar alertas Dependabot em repositórios inativos

Um repositório pode continuar sustentando um serviço em produção muito depois do último commit. O GitHub mudará o tratamento dos alertas Dependabot nesses casos.
José Palanco José Palanco
Last Updated:
2 min read
Compartilhar
GitHub vai pausar alertas Dependabot em repositórios inativos

Além de ASPM

AppSec orientada por provas para equipes que desenvolvem com IA

A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.

Explorar AI Swarm Pentest

Um repositório pode continuar sustentando um serviço em produção muito depois do último commit. O GitHub mudará o tratamento dos alertas Dependabot nesses casos.

O que muda em 8 de dezembro

O GitHub anunciou que, a partir de 8 de dezembro de 2026, desativará alertas Dependabot na maioria dos repositórios sem atividade elegível no último ano. Alertas existentes são arquivados, não excluídos, e podem ser restaurados. A mudança não prova que o software inativo é seguro ou deixou de ser usado.

O GitHub considera atividade a criação do repositório, um push para qualquer branch ou tag e a ativação dos alertas. Um push os reativa automaticamente; também é possível ativá-los nas configurações. Ambos restauram alertas arquivados e reiniciam o prazo de um ano.

Exceções importantes

Repositórios com configuração de segurança imposta que ativa alertas Dependabot ficam excluídos. O mesmo vale para repositórios em empresas cuja política impeça administradores de alterar essa configuração. A mudança vale para todos os planos do GitHub.com e para GitHub Enterprise Cloud com residência de dados, mas não para GitHub Enterprise Server. Consulte o anúncio oficial para regras atuais.

O que a equipe deve fazer

  1. Identifique repositórios sem atividade elegível cujo código ainda esteja implantado ou seja reutilizado.
  2. Verifique configurações impostas e políticas empresariais e atribua responsáveis.
  3. Quando apropriado, reative alertas nas configurações ou por mudança autorizada e revise os alertas restaurados. Não crie commits sem conteúdo apenas para reiniciar o prazo.
  4. Relacione repositórios a implantações e avalie dependências vulneráveis com evidências. Restaurar alertas não corrige uma vulnerabilidade.

Conecte repositório e aplicação

Um repositório inativo ainda pode sustentar um serviço ativo. Plexicus remediation descreve correções revisáveis de achados validados; AI Swarm Pentest cobre testes autorizados de aplicações e APIs. Isso não significa que Plexicus altere automaticamente configurações do GitHub ou restaure alertas Dependabot. Registre responsáveis e decisões de correção.

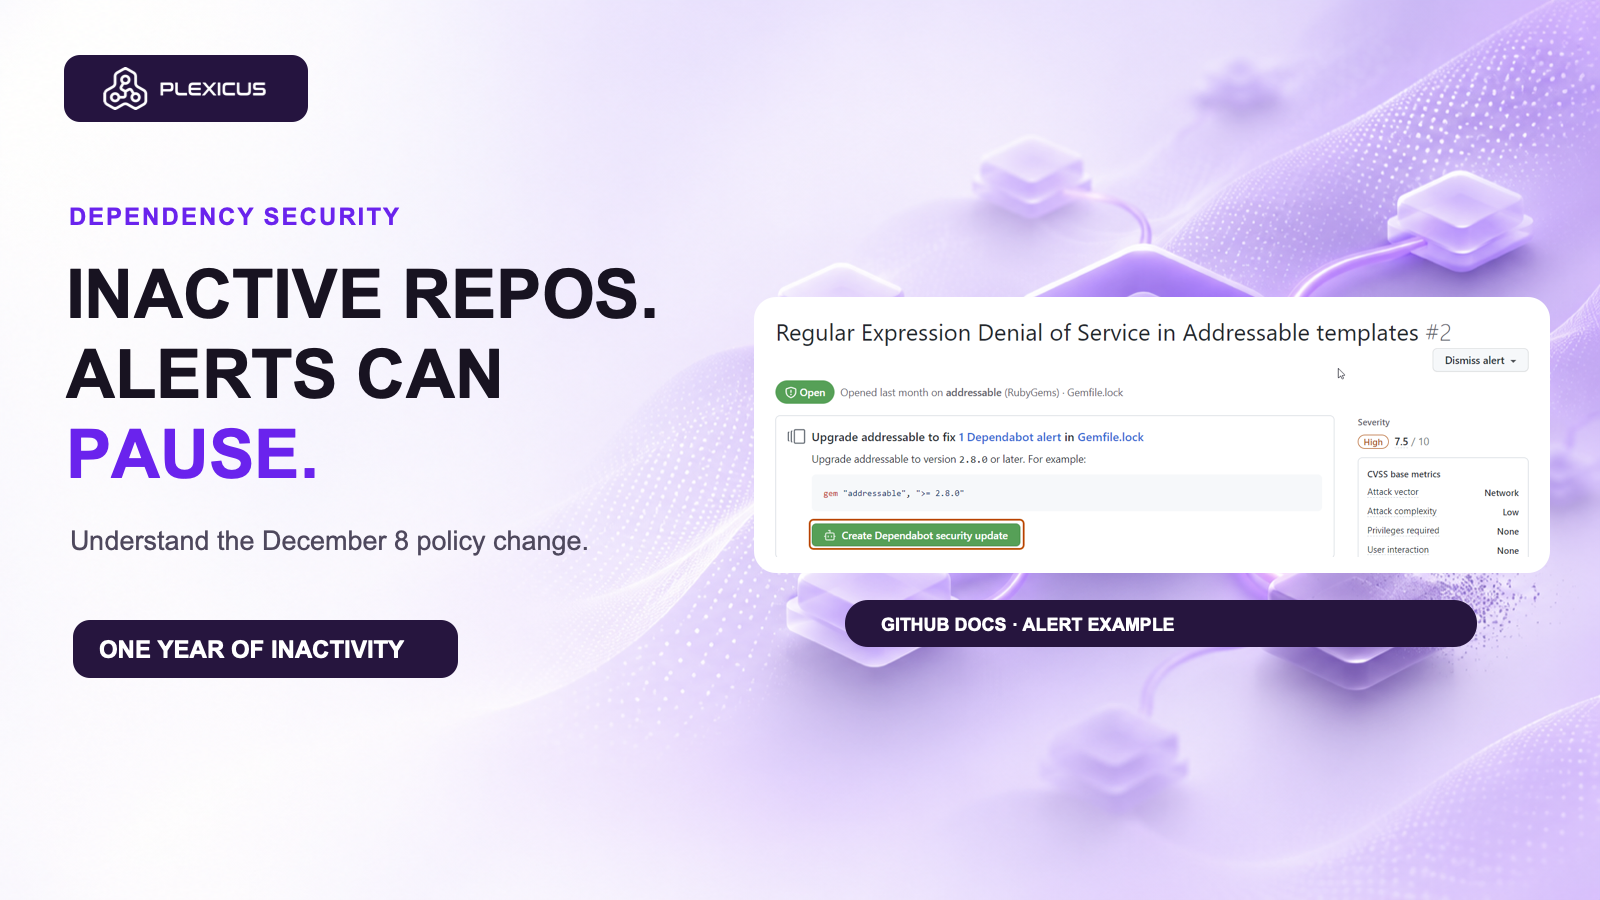
Miniatura: exemplo original de alerta do GitHub Docs, GitHub, CC BY 4.0. A captura ilustra um alerta, não um repositório inativo.

Escrito por
José Palanco
José Palanco
José Ramón Palanco é o CEO/CTO da Plexicus, uma empresa pioneira em ASPM (Application Security Posture Management) lançada em 2024, oferecendo capacidades de remediação impulsionadas por IA. Anteriormente, ele fundou a Dinoflux em 2014, uma startup de Inteligência de Ameaças que foi adquirida pela Telefonica, e tem trabalhado com a 11paths desde 2018. Sua experiência inclui cargos no departamento de P&D da Ericsson e na Optenet (Allot). Ele possui um diploma em Engenharia de Telecomunicações pela Universidade de Alcalá de Henares e um Mestrado em Governança de TI pela Universidade de Deusto. Como um especialista reconhecido em cibersegurança, ele tem sido palestrante em várias conferências prestigiadas, incluindo OWASP, ROOTEDCON, ROOTCON, MALCON e FAQin. Suas contribuições para o campo da cibersegurança incluem múltiplas publicações de CVE e o desenvolvimento de várias ferramentas de código aberto, como nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, e mais.
Leia mais de José
More to read

Related posts

Pronto para validar o que importa?

Pronto para validar o que importa.

O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.

Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Antes de enviar — verifique se se encaixa

0 / 280

Sem compromisso. Se não se encaixa, dizemos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Ronda privada Para investidores