Agentes de IA encontraram segredos expostos. A próxima fronteira era a identidade na nuvem
A Microsoft observou ataques assistidos por IA de segredos públicos a recursos na nuvem. Veja como investigar acesso e conter a exposição.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
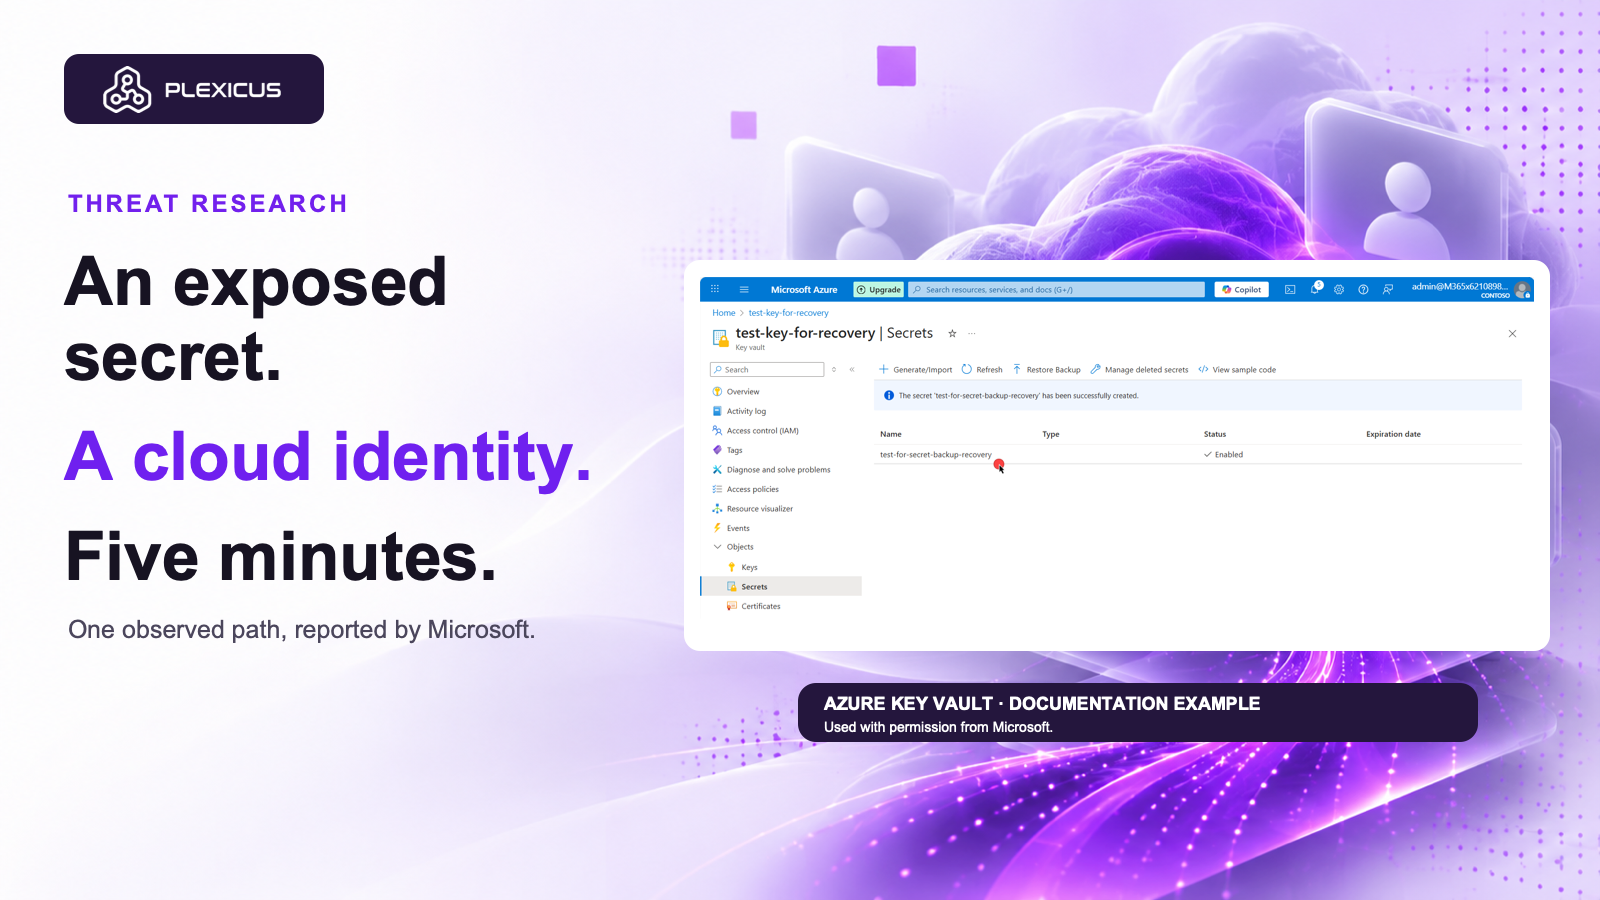
Explorar AI Swarm PentestEm 5 de novembro, a Microsoft Threat Intelligence relatou que agentes de ameaça usaram um framework de agentes para buscar credenciais expostas em repositórios públicos e realizar ações posteriores na nuvem. Em pelo menos um caso, a Microsoft observou a passagem da busca por segredos à extração de dados do Azure Key Vault em cinco minutos. É um caso observado, não uma estimativa geral para todos os ataques.
O valor exposto é o ponto de partida
A investigação descreve buscas por credenciais de aplicativos e outros segredos, seguidas em alguns incidentes por acessos de entidades de serviço e descoberta de recursos na nuvem. Uma identidade de aplicativo pode alcançar o que suas permissões permitem. O risco depende tanto da credencial quanto dos acessos associados.
A Microsoft também observou sequências adaptativas em que solicitações de API malsucedidas foram seguidas por mudanças de versão ou método. O relatório descreve comportamentos observados; não prova o mesmo resultado para todo segredo exposto nem que cada ação tenha sido totalmente autônoma.
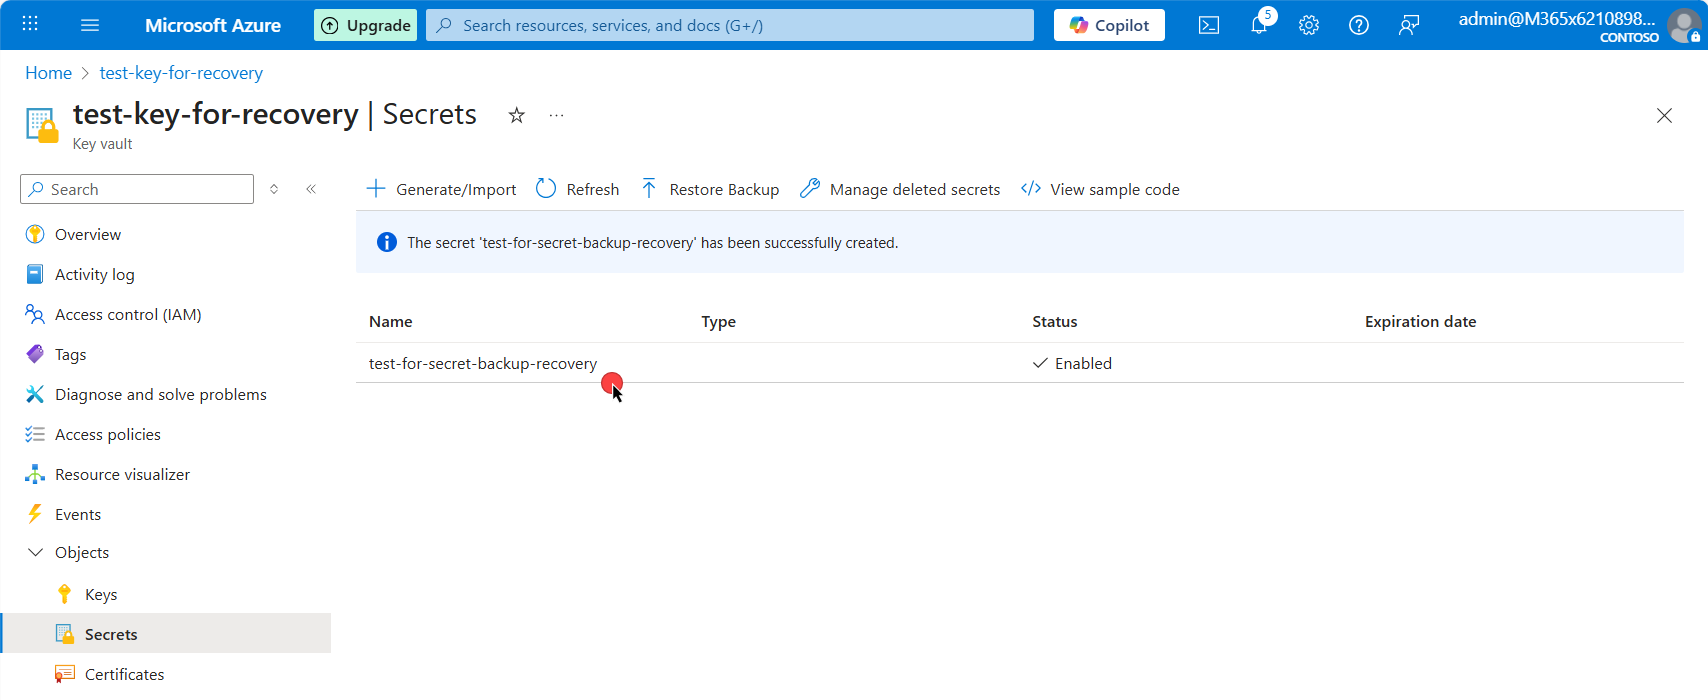
Esta imagem é um exemplo da documentação Microsoft, não uma captura de uma organização afetada ou do ataque relatado.
Investigue o acesso, além da correspondência
| Pergunta | Evidências a reunir |
|---|---|
| O que foi exposto? | Revisão, caminho, tipo de credencial e possíveis cópias. Evite copiar o segredo em tickets. |
| Qual identidade podia usá-lo? | Responsável, entidade de serviço, escopo do tenant, permissões e validade. |
| O que ela podia acessar? | Cofres, armazenamento, aplicativos e outros recursos permitidos. |
| O que aconteceu depois? | Registros disponíveis de login e acesso, descoberta, downloads e alterações de credenciais. |
| O que foi contido? | Revogação ou rotação, confirmação do responsável e revisão posterior. |
Remover um segredo do arquivo atual não invalida uma credencial existente. Siga prontamente o processo de incidentes: identifique o responsável, revogue ou rotacione quando necessário, revise permissões e investigue os acessos durante a exposição. A Microsoft observa que tokens já emitidos podem permanecer válidos até expirar; a resposta deve abranger a identidade e os acessos posteriores.
Reduza o caminho antes do próximo alerta
Prefira identidades gerenciadas ou de curta duração quando houver suporte, evite credenciais no código e conceda apenas as permissões necessárias. Revise acessos de entidades de serviço e caminhos de recuperação exploráveis. Se um cofre puder ter sido acessado, determine quais credenciais armazenadas precisam de rotação no processo de resposta a incidentes.
A Plexicus descreve testes de aplicações baseados em evidências e fluxos de remediação. As equipes podem usá-los com seus processos existentes de identidade e incidentes em nuvem para tornar os achados e o acompanhamento verificáveis. Essas páginas não demonstram contenção automática do Azure nem rotação automática de credenciais pela Plexicus.
Fonte da imagem: Documentação Microsoft Entra, recuperação de aplicativos, CC BY 4.0; captura original inalterada apresentada como exemplo. Licença. Used with permission from Microsoft.