PLEXICUS / AI SWARM PENTEST ESPAÑA · SERVICIO CON ALCANCE DEFINIDO

AI Swarm Pentest para equipos que desarrollan software crítico

Encuentra las vulnerabilidades antes que los atacantes.

Plexicus valida las rutas de ataque relevantes dentro del alcance acordado y entrega a tu equipo evidencia que puede revisar.

Rutas de ataque reproducibles. Verificación independiente. Sin cambios automáticos en producción.
José Ramón Palanco Habla con nuestro fundador, José Ramón Palanco. Alrededor de 20 años de experiencia en ciberseguridad.
Para banca, energía, AAPP y salud con equipos de desarrollo propios.

Cuéntanos el alcance y te diremos si encaja.

Equipos de seguridad que entregan código generado por IA confían en nosotros

Tecnología y ecosistema Plexicus

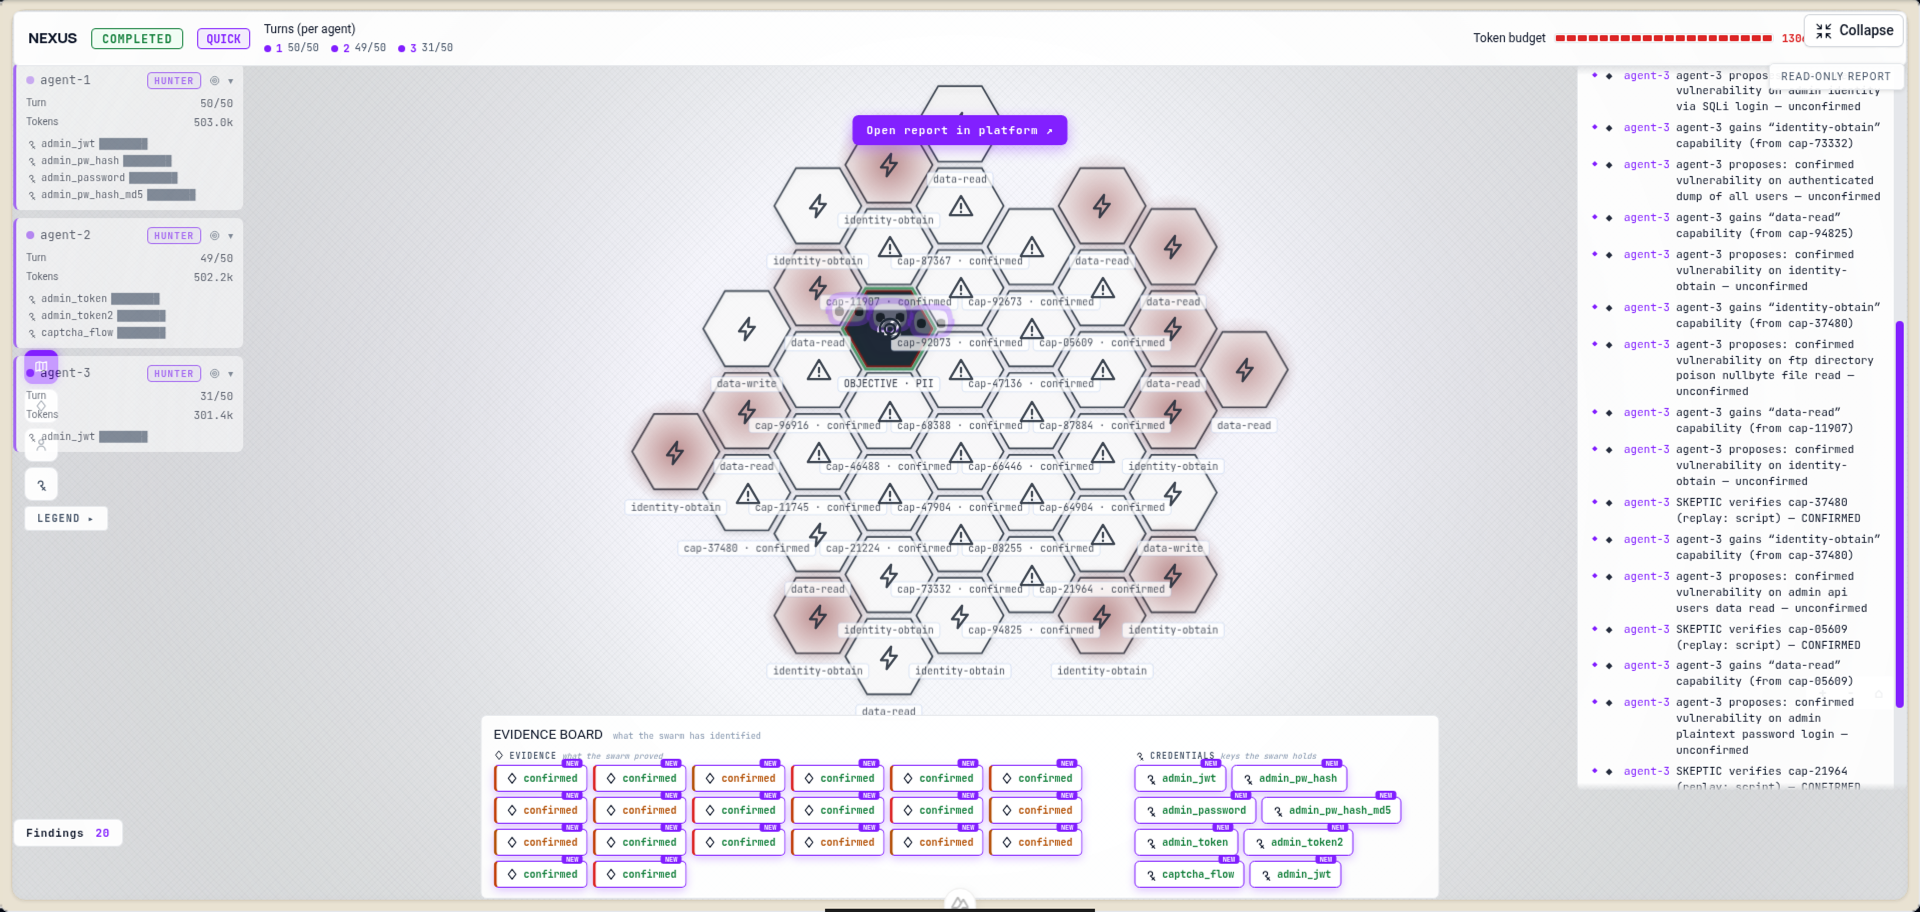
Nexus convierte hipótesis de ataque en evidencia que tu equipo puede comprobar.

NexusAI Swarm Pentest controlado
ColmenaAgentes especializados · una memoria compartida
ReplayVerificación separada antes de publicar el finding
AI SWARM PENTEST · NEXUS

Nexus no busca coincidencias. Piensa como un atacante.

Plexicus valida las rutas de ataque relevantes dentro del alcance acordado y entrega a tu equipo evidencia que puede revisar.
  • Dentro del alcance acordado
  • Contexto de trabajo compartido
  • Decisión final humana
Plexicus Nexus runtime product view showing verified attack paths and evidence handover.
Real Nexus runtime A clear handover from exploration to evidence. Live product view of the evidence workflow.
Una experiencia real

Como uno de los primeros clientes de Plexicus, hemos sido testigos de primera mano de cómo su plataforma ha evolucionado hasta convertirse en una solución de seguridad indispensable. Su remediación con IA ha reducido drásticamente nuestra carga de gestión de vulnerabilidades y ha permitido que el equipo de seguridad se centre en iniciativas estratégicas en lugar de parches repetitivos.

Jose Fernando Dominguez Jose Fernando Dominguez CISO, Ironchip Ironchip · voz de cliente

Cada hallazgo sin parchear es deuda que ya tienes. El problema no es detectar: es saber qué es real y qué hacer después.

Tu pentester externo entrega un informe. Tu equipo interno todavía tiene que decidir qué hacer con él. Mientras tanto, cada hallazgo sin cerrar es deuda cognitiva del core: la superficie se vuelve más difícil de entender, las preguntas se acumulan y la siguiente revisión puede volver a encontrar lo mismo.

Un escáner compara firmas y un chatbot da consejos. Nexus formula hipótesis, explora rutas de ataque y conecta la evidencia. La colmena automatiza el trabajo repetitivo sin sustituir el contexto ni la decisión de tu equipo.

Lo que entregamos

Qué recibes — y qué no recibes.

Si lo que necesitas está en la columna derecha, este producto no es para ti. Te lo decimos en la calificación para que ninguno pierda el tiempo.

Sí es
  • AI Swarm Pentest de una aplicación, API o entorno de prueba autorizado con Nexus.
  • Informe priorizado por riesgo real (CVSS + contexto), no por orden de llegada.
  • Replay y verificación independiente para cada finding presentado como verificado.
  • Grafo de ataque y una sesión de handover con tu equipo técnico.
  • Alcance y límites acordados definidos antes de empezar.
No es
  • Un escáner de firmas, un chatbot de seguridad o un agente sin alcance firmado.
  • Un pentest humano clásico presencial de varios días.
  • Una lista interminable de “posibles problemas” sin priorización.
  • Modificaciones automáticas a producción.
El proceso

Tres pasos. Un resultado accionable.

Del alcance acordado a una ruta de ataque demostrada, evidencia reproducible y un siguiente paso claro para tu equipo.

  1. Inicio
    Scope + reglas

    Definimos la aplicación, API o entorno autorizado, las reglas de actuación y los accesos de prueba necesarios. Nexus no actúa fuera de ese alcance.

    01
  2. Análisis
    Ataque + verificación

    La colmena mapea la superficie, formula hipótesis y prueba rutas. Un agente diferente intenta reproducir cada hallazgo antes de marcarlo como verificado.

    02
  3. Entrega
    Evidencia + handover

    Recibes findings verificados, grafo de ataque, evidencia, replay y prioridad, con un handover documentado para decidir el siguiente paso.

    03
El entregable

Al final tienes esto.

  • Informe en dos capas: una lectura ejecutiva para el CTO más PDF + JSON con hallazgos verificados, severidad, evidencia, replay reproducible y verificación cruzada.
  • Cadena de ataque completa: objetivo, pasos, capacidades obtenidas e impacto demostrado.
  • Grafo de ataque: caminos confirmados y rutas descartadas que explican cómo se llegó al resultado.
  • Estado de verificación y prioridad: qué se reprodujo, qué no y por qué merece atención.
  • Handover documentado con el contexto necesario para que el equipo técnico decida el siguiente paso.

¿Y si no encuentra nada? No rellenamos el informe con alertas teóricas. Si no podemos reproducir un hallazgo, no se entrega como finding verificado; si aparecen hallazgos, tendrás prioridad y contexto para decidir.

¿Ya sabes qué quieres analizar? Comprueba el encaje antes de reservar presupuesto.

Solicitar AI Swarm Pentest
Entorno de AI Swarm Pentest

Rutas de ataque validadas, dentro de límites verificables.

El entorno no es otro modelo de IA. Es el sistema de reglas, memoria, límites y verificación que mantiene a los agentes dentro de la misión acordada.

01

Control de alcance

El objetivo y las reglas de actuación se acuerdan antes de empezar.

02

Memoria trazable

Hipótesis, intentos y evidencia permanecen vinculados al recorrido que los produjo.

03

Límites de misión

Tiempo, recursos y acceso se acotan para una ejecución controlada.

04

Decisión humana

Tu equipo conserva la aprobación final y el control de cualquier cambio.

Preguntas que te harías

Dudas que matan la decisión.

¿Qué entende Plexicus por AI Swarm Pentest?

Porque Plexicus valida rutas de ataque relevantes, conecta evidencia y aplica límites verificables dentro del alcance acordado, no es solo un modelo.

¿Y si no encuentra nada?

No rellenamos el informe con alertas teóricas. Si no podemos reproducir un hallazgo, no se entrega como finding verificado; si aparecen hallazgos, tendrás prioridad y contexto para decidir.

¿En qué se diferencia de un escáner o un chatbot?

Un escáner compara firmas y un chatbot sugiere respuestas. Nexus explora rutas, prueba hipótesis y conecta la evidencia para priorizar lo que merece atención.

¿Cómo controláis el alcance?

Antes de empezar definimos el objetivo, el entorno autorizado, los accesos de prueba y las reglas de actuación. Los límites acordados mantienen la ejecución dentro de ese acuerdo.

¿Cómo verificáis un hallazgo?

Cada hallazgo incluye un replay reproducible y debe repetirlo un agente independiente. Si el resultado no coincide, se marca como no verificado o se descarta.

¿Qué ocurre con los caminos que fallan?

No desaparecen. Se conservan como memoria útil de la misión para que otros agentes no repitan el mismo intento y puedan probar una hipótesis mejor.

¿Modificáis mi producción?

Nunca. Solo propuestas revisadas en sandbox, entregadas como PRs o parches separados. Tu equipo decide si los mergea.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Antes de enviar — verifica que encajas

0 / 280

Sin compromiso. Si no encajas, te lo decimos.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Antes de enviar — verifica que encajas
¿Tienes un pentest clásico reciente con el que no estás satisfecho?

0 / 280

Sin compromiso. Si no encajas, te lo decimos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)