El escaneo de secretos reduce falsas alertas. La evidencia sigue importando
GitHub mejoró detectores de secretos el 5 de noviembre. El contexto y el estado de la credencial ayudan a priorizar la respuesta.

Ofreciendo artículos de expertos, contenido oportuno y actualizaciones esenciales sobre ciberseguridad, startups, negocios, seguridad nativa de la nube y más.
GitHub mejoró detectores de secretos el 5 de noviembre. El contexto y el estado de la credencial ayudan a priorizar la respuesta.
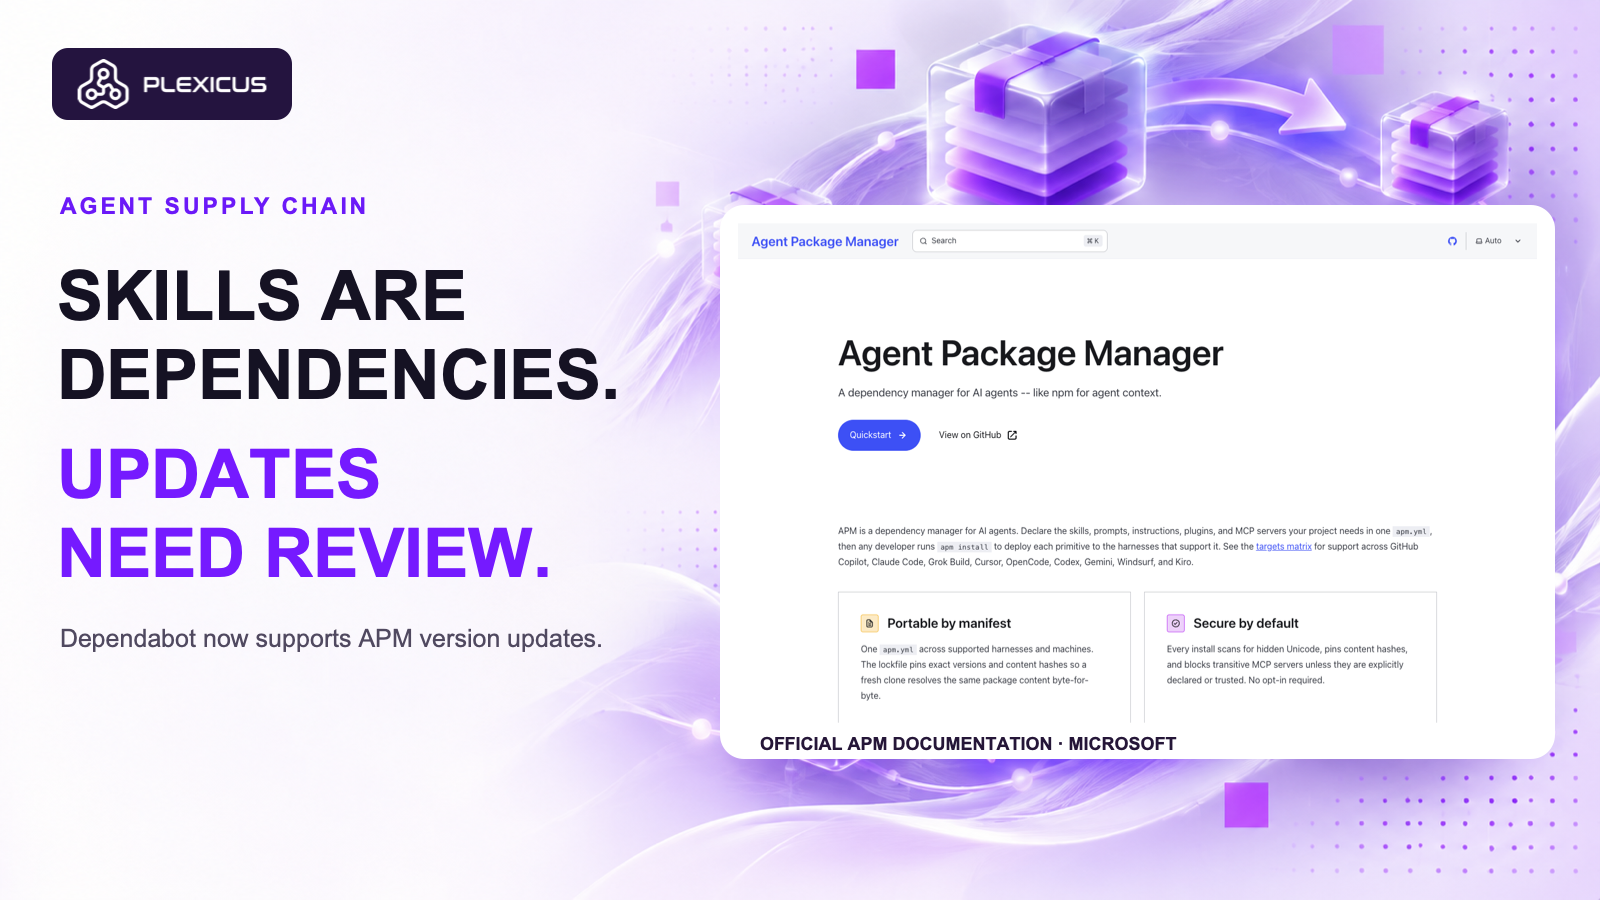
Dependabot puede proponer actualizaciones para dependencias de agentes mediante pull requests revisables.
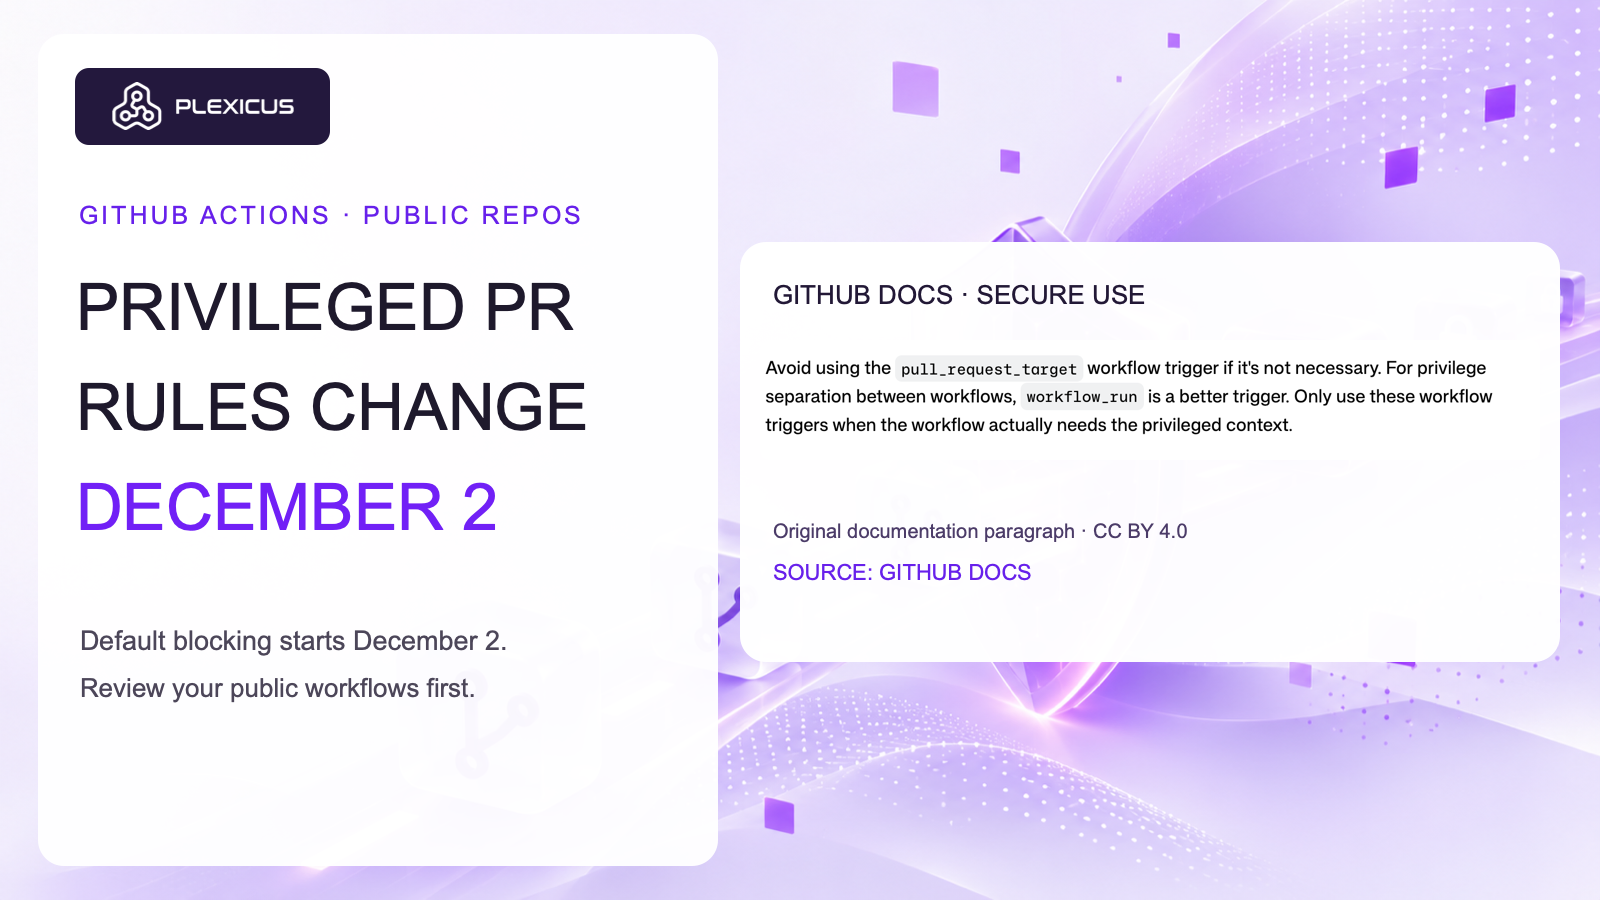
Un cambio de política en GitHub Actions afecta a los flujos privilegiados de solicitudes de extracción. Así pueden prepararse los responsables.
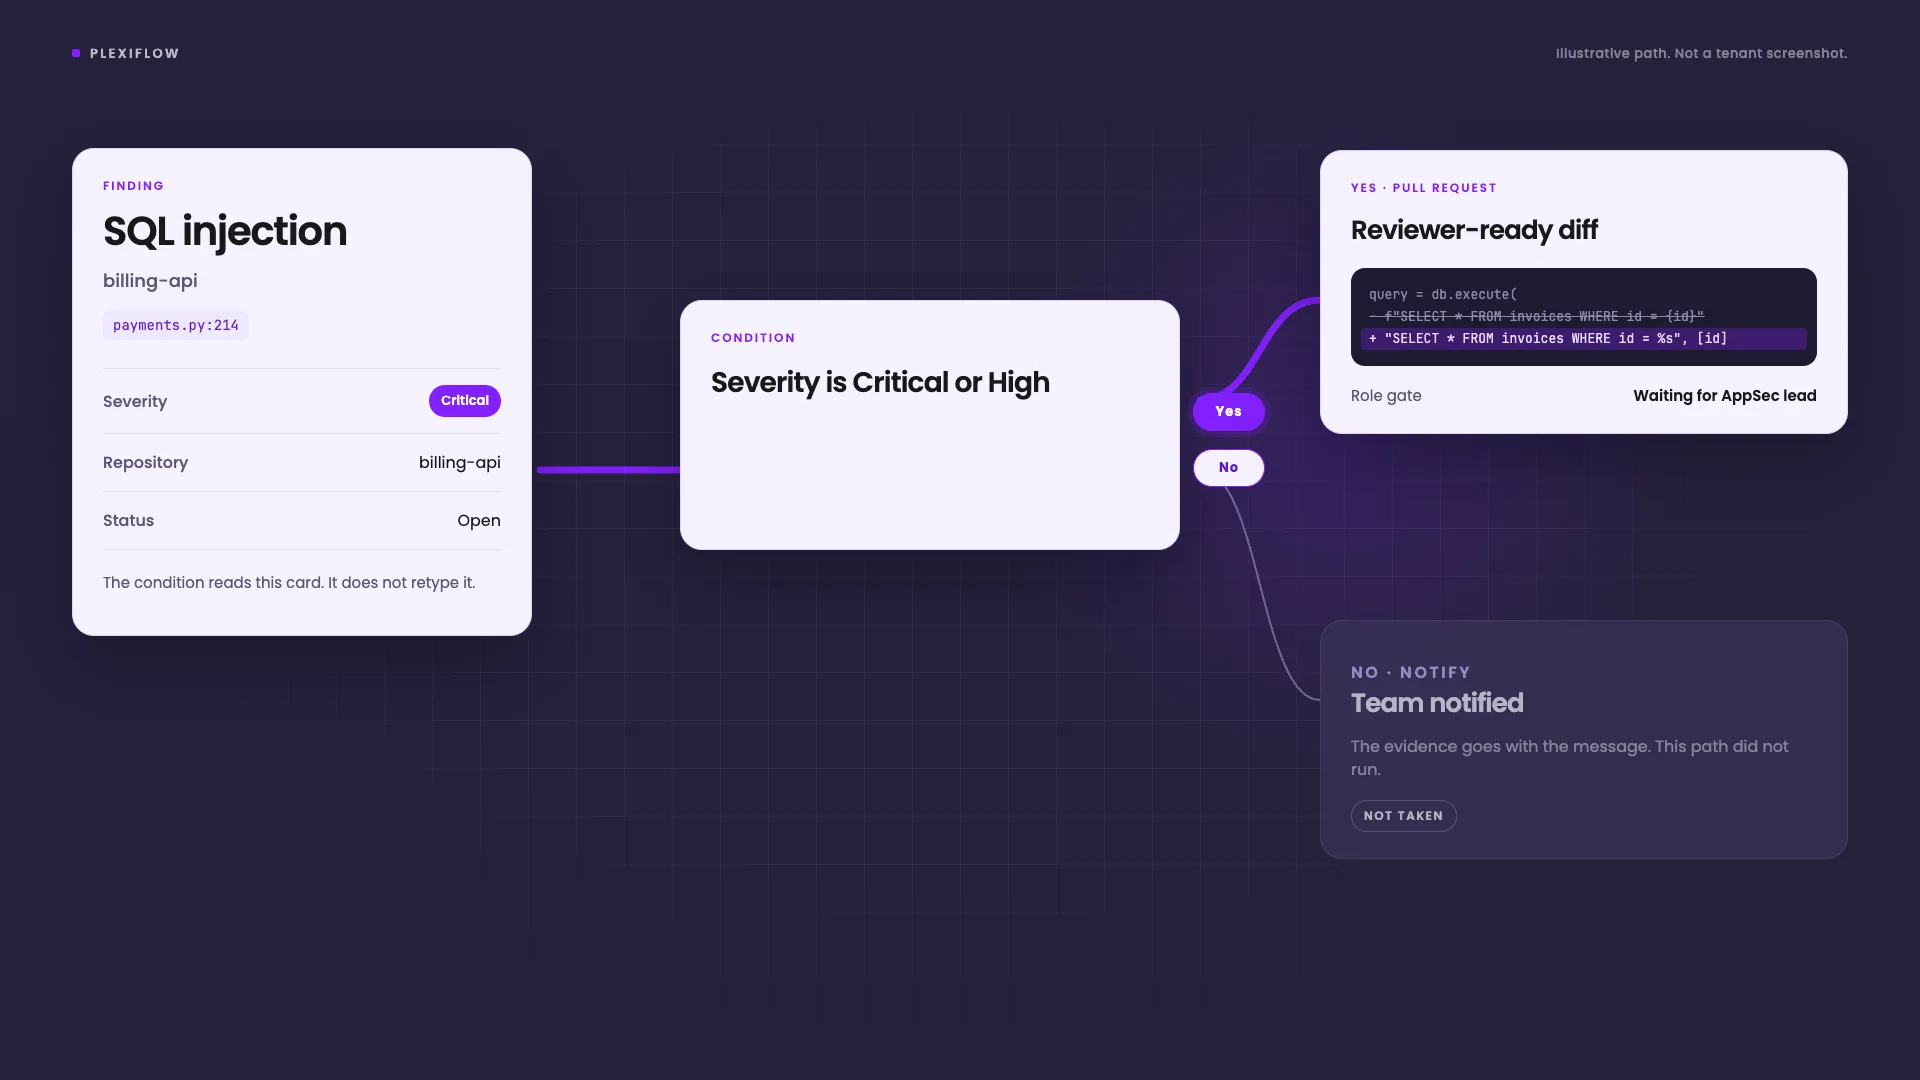
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
Una evaluación interna de DeepSeek distingue capacidad ofensiva y disciplina operativa. Defina alcance, evidencias y limpieza antes de automatizar pruebas.
Separe la exposición de PHP de los fallos de aplicación, compruebe el reemplazo de los trabajadores y revise las evidencias con Plexicus.
EMBRACE recuerda que un navegador integrado no conserva automáticamente los límites de seguridad de un navegador independiente.
Convierte los resultados de seguridad de IA en una evaluación con hallazgos reproducibles, cambios revisados y pruebas del despliegue.
Revisamos tres alertas altas de n8n: la procedencia del escaneo y el contexto del código deben comprobarse antes de declarar una filtración.
Revisa los scripts del navegador, prueba los controles de integridad y conserva evidencias del despliegue tras el incidente de Convertr.
Relacione dependencias Wasmtime con artefactos desplegados, elija la corrección adecuada y verifique la reconstrucción con un flujo de evidencias Plexicus.
Un flujo práctico para validar la autorización, relacionar el código con el impacto y revisar correcciones con Plexicus.
La preparación cuántica empieza por saber dónde se usa la criptografía. Los hitos de Singapur en 2026 hacen urgente el inventario, pero una SBOM no muestra por sí sola todos los algoritmos, ajustes en tiempo de ejecución o dependencias de proveedores que requieren un plan de migración.
El skill de código abierto de Cloudflare combina búsqueda guiada por cobertura, validación independiente y evidencias estructuradas. Qué puede demostrar el flujo y cuáles son sus límites.
La IA ayuda a analizar software compilado, pero la salida de un descompilador no demuestra una vulnerabilidad. Descubre qué cambia con REA y cómo validar hallazgos.
3 sistemas afirman una condición y ninguno comprobó si esa condición seguía vigente. Un registro informó de que un paquete estaba atestado. Un harness de evaluación informó de que un modelo estaba sin conexión. Un asistente informó de que un paquete funcionaría.
Guía editorial de integraciones MCP para desarrollo con IA: hallazgos, análisis, pruebas web, cadena de suministro y seguridad en la nube.
El pentesting con IA de código abierto se ha dividido en categorías distintas: pentesters autónomos de aplicaciones, plataformas de orquestación multiagente, agentes centrados en la verificación y capas de herramientas MCP. Revisamos 10 proyectos activos y explicamos qué hace bien cada uno.
Cómo los agentes de ataque especializados comparten contexto, cuestionan hipótesis y verifican de forma independiente rutas de ataque dentro del flujo Proof-Driven AppSec de Plexicus.
Una guía completa de seguridad de aplicaciones: desarrollo seguro, riesgos OWASP, SAST, DAST, SCA, pentesting y priorización basada en evidencias.
El conectoma de una mosca de la fruta ilustra un principio de seguridad: una demo no constituye una prueba hasta que los controles muestran qué aporta el sistema anunciado.
DevDay 2026 conectó agentes persistentes, programación en la nube, plugins, eventos y trabajo compartido. Esto es lo que ya se lanzó, lo que aún está por llegar y dónde están los límites de AppSec.
Las demos de gráficos animados de Opus 5.5 revelan un ciclo agéntico: planificar, programar, ejecutar, inspeccionar y revisar. La ciberseguridad de Claude exige verificar al mismo ritmo.
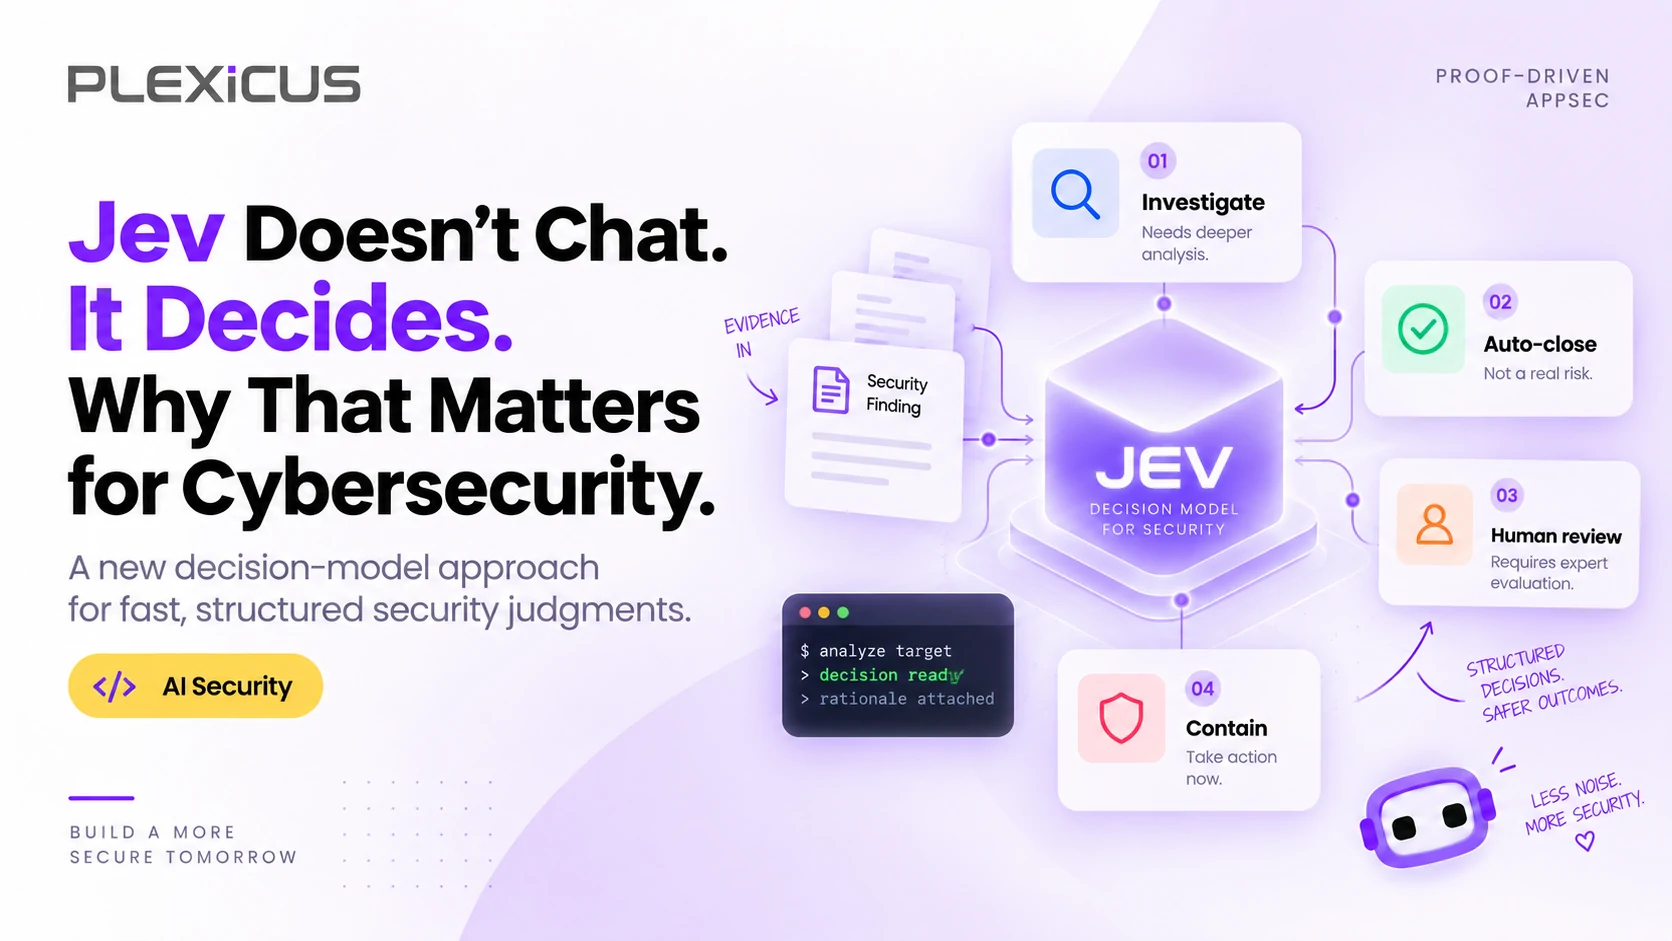
Jev devuelve decisiones tipadas en vez de prosa. Eso puede cambiar dónde encaja el juicio semántico en seguridad, siempre que se mantengan política, respaldo, verificación y revisión humana.
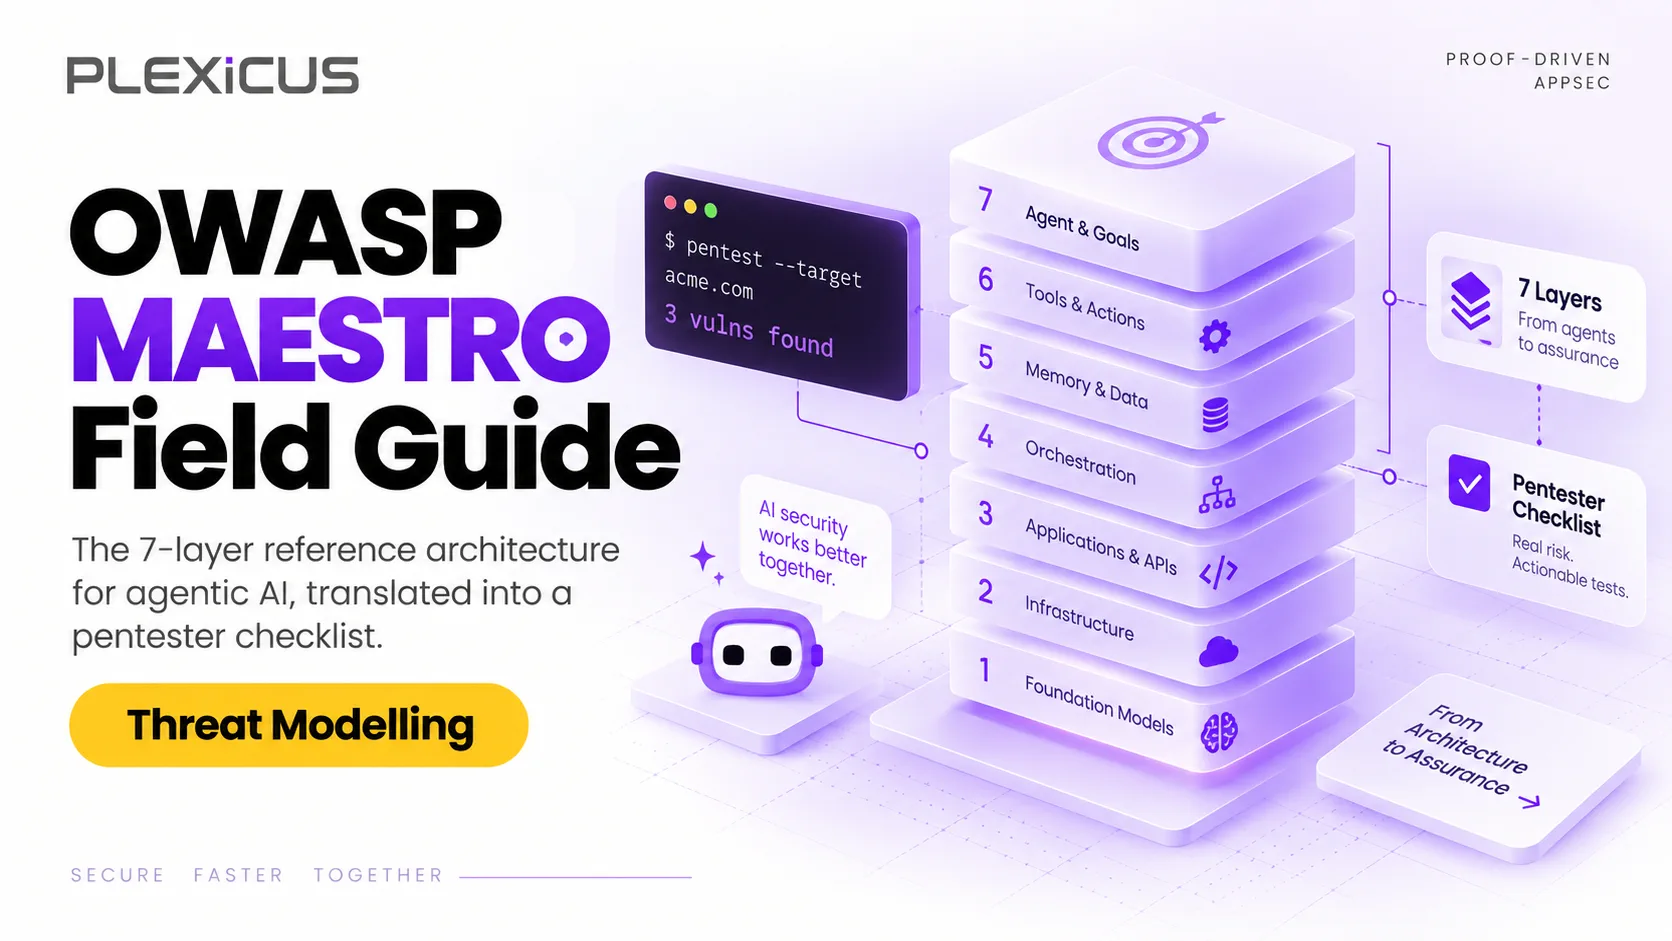
MAESTRO es el framework de 7 capas de Cloud Security Alliance para modelar amenazas en la IA agéntica, aplicado por el OWASP GenAI Security Project. Esta guía convierte cada capa en una lista de comprobación para pentests.
El pentesting con IA en 2026 se divide en tres carriles: agentes de pentest autónomos, plataformas BAS y PTaaS asistido por IA. Comparamos 15 herramientas por evidencia, repetición y precio.
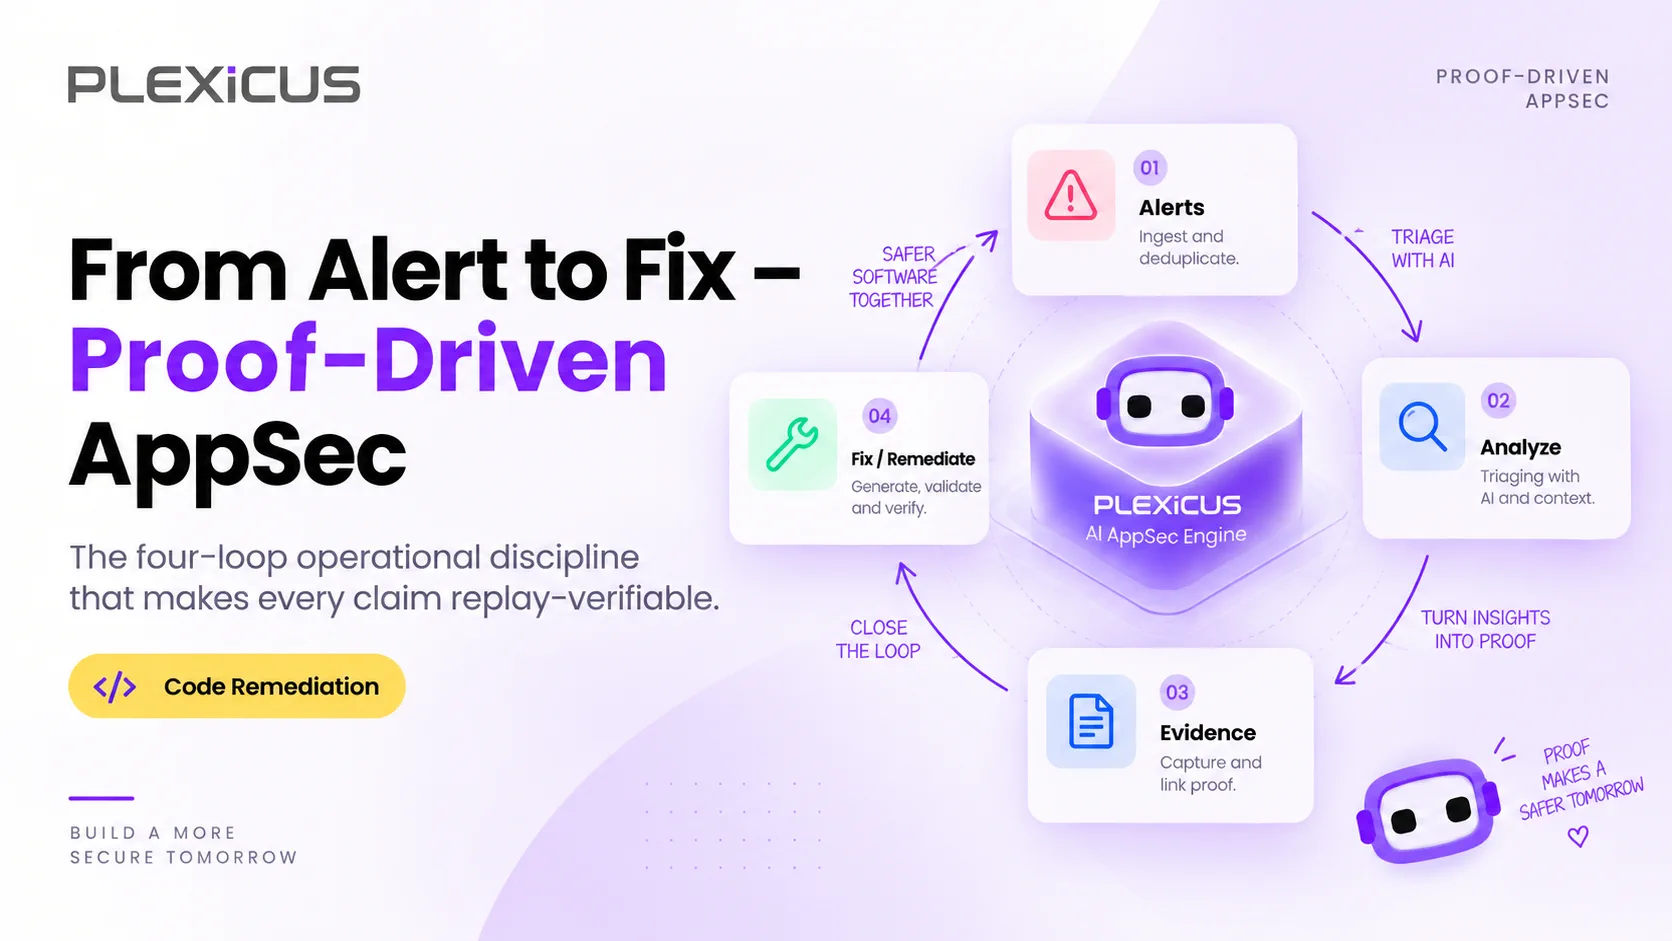
AppSec basada en pruebas es un proceso de remediación de vulnerabilidades que cierra el ciclo de la alerta al fix una sola vez, con evidencia reproducible: detectar, verificar, corregir, auditar.
La IA puede eliminar trabajo repetitivo de AppSec sin eliminar la responsabilidad. Aprende qué automatizar, qué aumentar y cuándo escalar una decisión de seguridad a una persona.
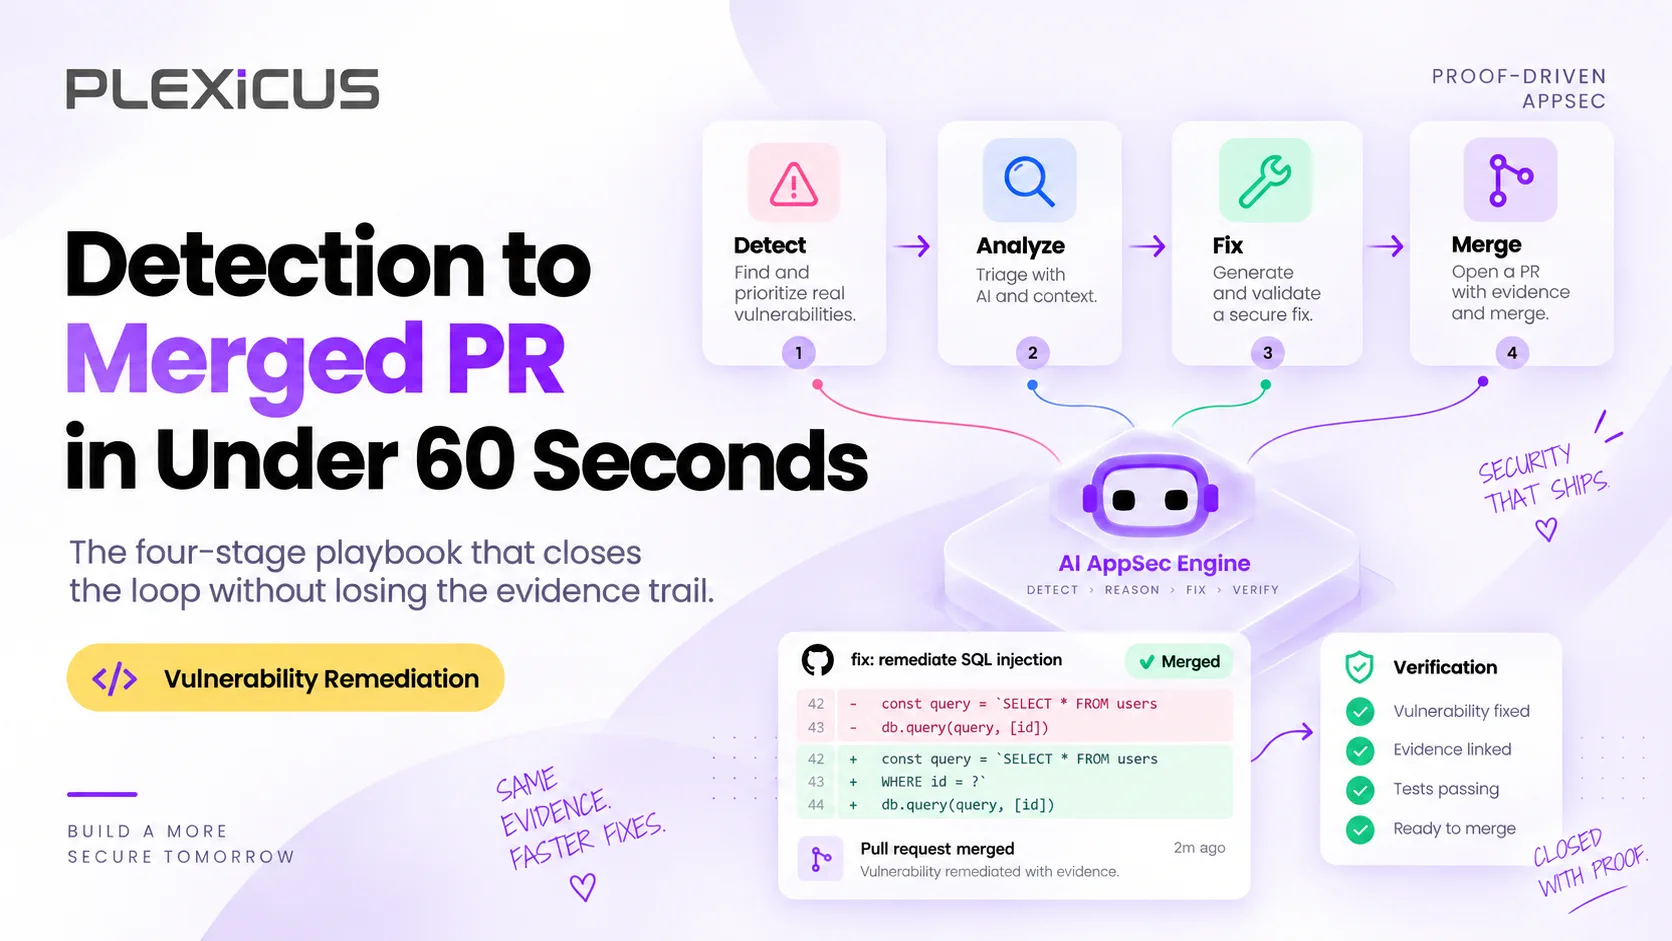
Un manual de cuatro pasos para la remediación automatizada de vulnerabilidades que convierte un hallazgo verificado en una PR probada y lista para revisión en menos de 60 segundos, con las pruebas adjuntas.
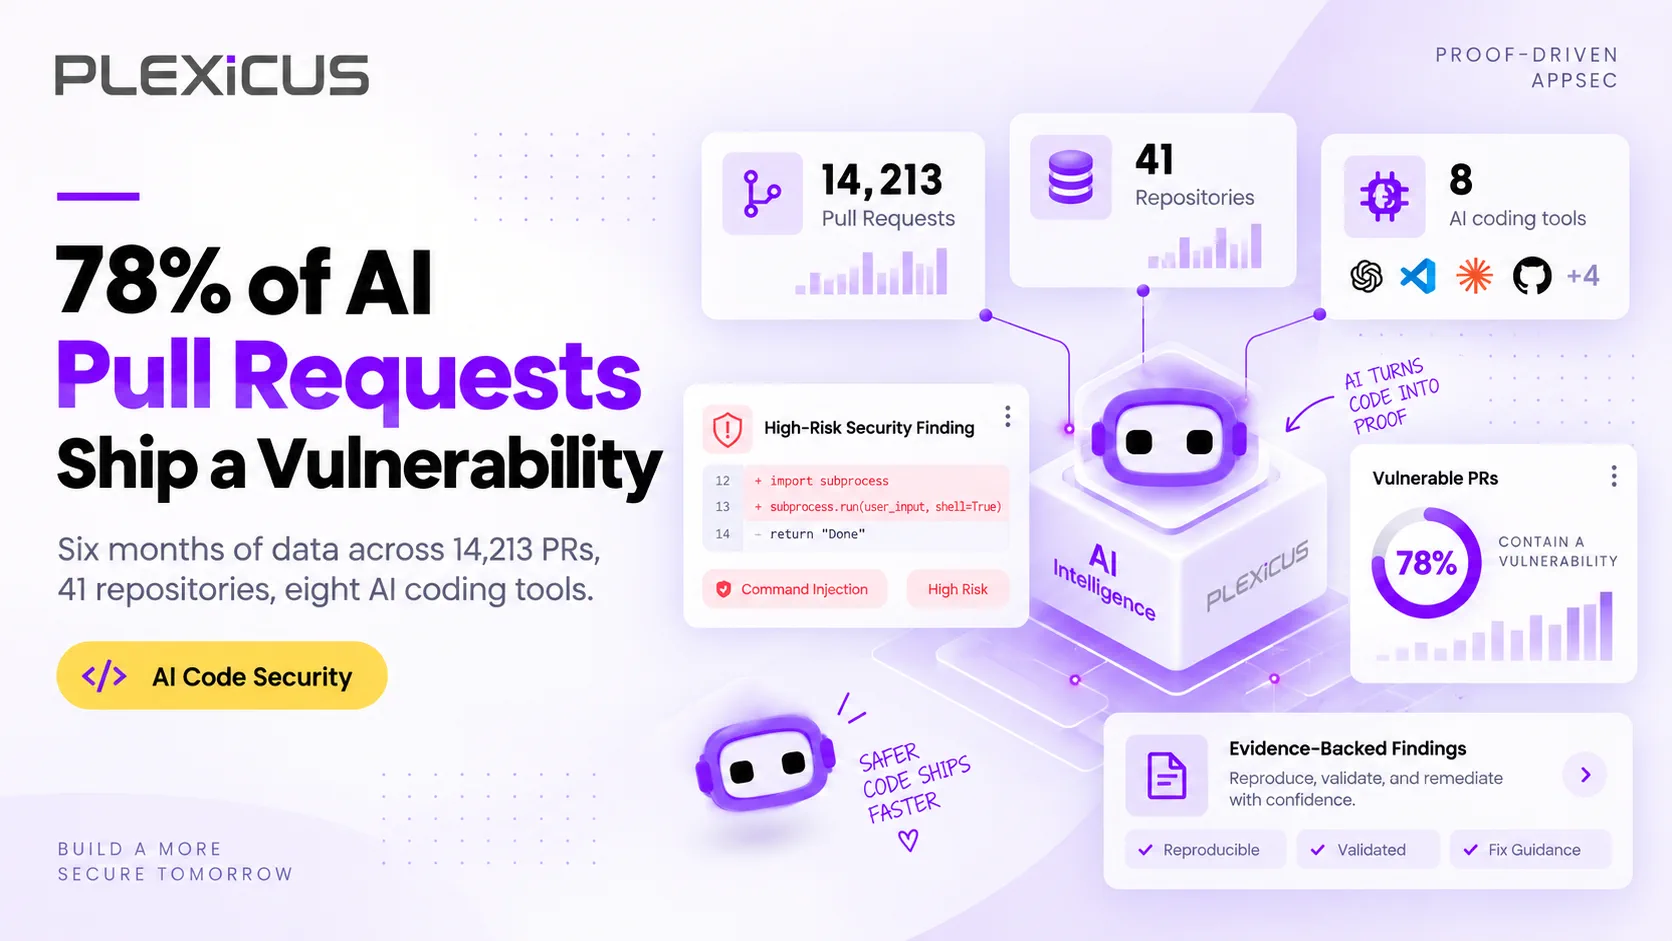
El 78 % de las 14.213 pull requests asistidas por IA que analizamos contenía una vulnerabilidad que sobrevivió a la revisión humana. Así la medimos, estas son las clases de fallos y esto es lo que permite corregirlos.
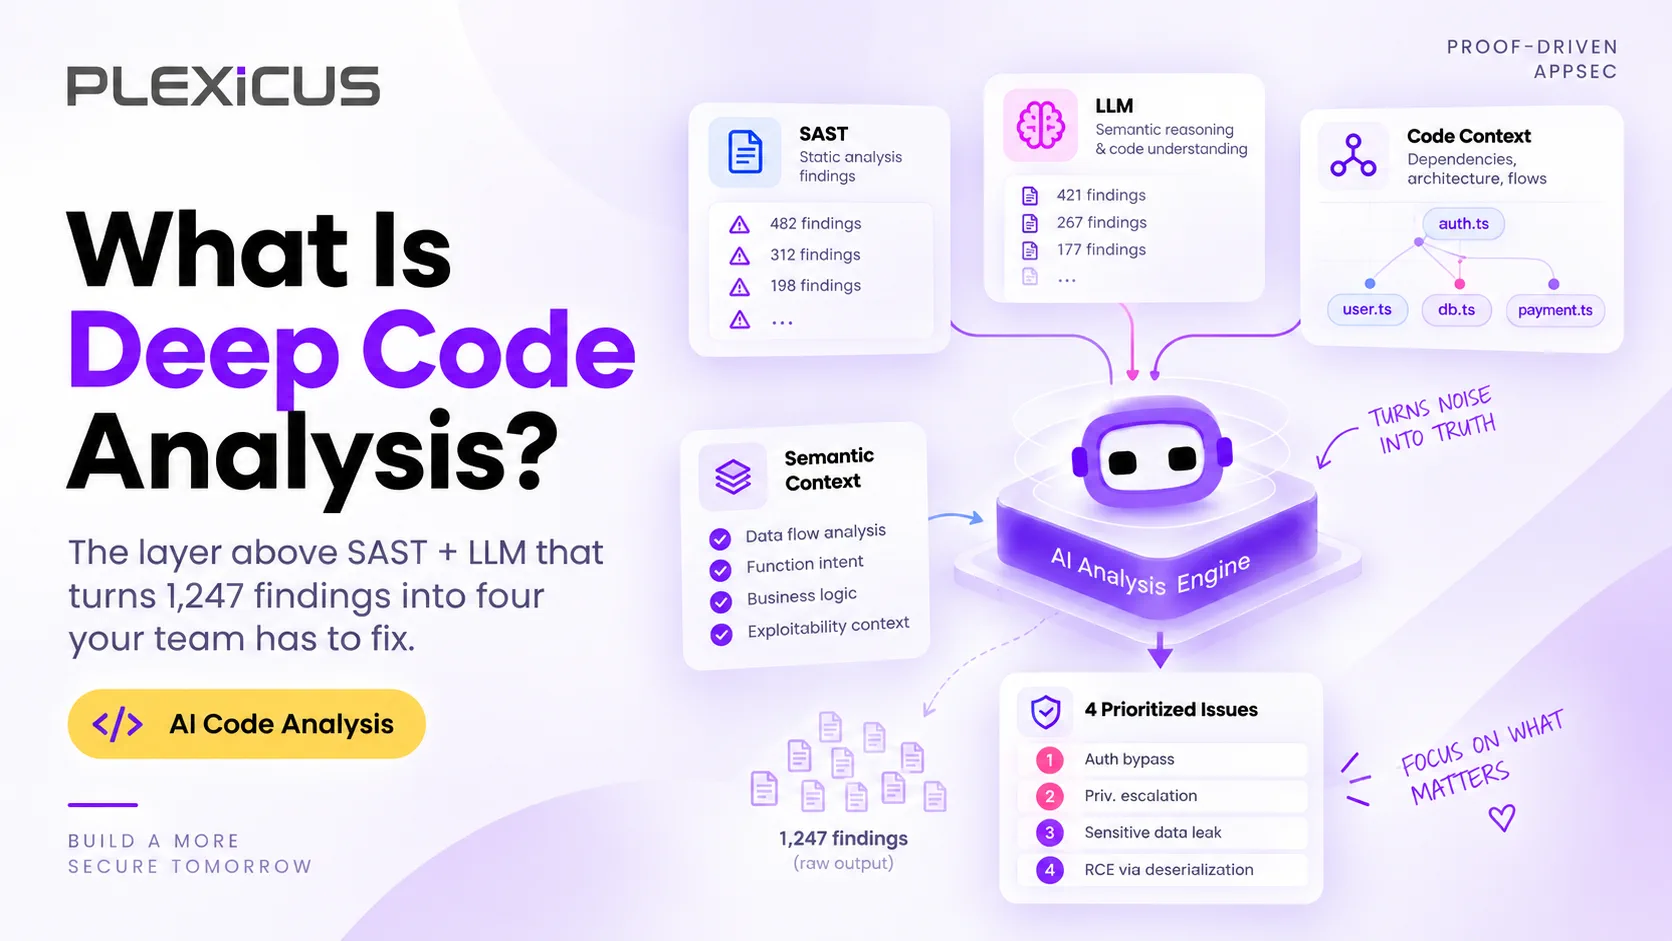
Los falsos positivos de SAST ocultan los bugs reales y un wrapper de LLM no lo arregla. Deep Code Analysis demuestra con análisis de alcanzabilidad qué hallazgos son reales y alcanzables.
Las herramientas de codificación con IA están haciendo que los desarrolladores sean más rápidos, pero un desarrollo más rápido también requiere mejor visibilidad, flujos de revisión más sólidos y una corrección más fiable. Esta es una guía práctica de gobernanza para equipos que adoptan Codex, Claude Code, Cursor, Windsurf y otros agentes de codificación con IA.
La detección por sí sola no puede seguir el ritmo del desarrollo acelerado por IA. La remediación nativa de IA es la siguiente capa: ayuda a los equipos a corregir, validar y rastrear vulnerabilidades en el código generado por IA en cada etapa del SDLC.
Las herramientas de codificación con IA están escribiendo casi la mitad de todo el código nuevo. Y el 45% de ese código se envía con al menos una vulnerabilidad. La seguridad en vibe coding es la práctica de asegurar el software creado por IA: detectar, priorizar y corregir riesgos antes de que lleguen a producción.
"Plexicus Community es una plataforma de seguridad de aplicaciones gratuita, para siempre, para desarrolladores. Obtén análisis completos de SAST, SCA, DAST, secretos y IaC, además de correcciones de vulnerabilidades impulsadas por IA, sin necesidad de tarjeta de crédito."
Las herramientas de seguridad tienen fama de ser barreras ruidosas. Cuando un desarrollador envía código y el pipeline de CI/CD falla con un informe PDF de 500 páginas adjunto, su reacción natural no es corregir los problemas. Es ignorarlos o forzar la fusión del código.
Encontrar vulnerabilidades ya no es el principal desafío. Ahora, el mayor problema es la gran cantidad de deuda de seguridad que los desarrolladores no tienen tiempo para abordar.
En esta guía, aprenderás a ir más allá de los parches manuales y a construir un flujo de trabajo que detecte, priorice y remedie automáticamente las vulnerabilidades de SQLi utilizando automatización impulsada por IA.
Las organizaciones que utilizan seguridad impulsada por IA redujeron los ciclos de vida de las brechas en 80 días y ahorraron $1.9 millones por incidente, una reducción del 34%, subrayando la creciente importancia de la IA para la defensa
A medida que avanzamos hacia 2026, muchos equipos técnicos están descubriendo que la "detección de anomalías" por sí sola no es suficiente para manejar el volumen de código que se está produciendo
Ejecutar `trivy image` no es DevSecOpses generación de ruido. La verdadera ingeniería de seguridad se trata de la relación señal-ruido. Esta guía proporciona configuraciones de grado de producción para 17 herramientas estándar de la industria para detener vulnerabilidades sin detener el negocio, organizadas en tres fases: pre-compromiso, guardianes de CI y escaneo en tiempo de ejecución.
DevSecOps se ha convertido en el estándar para la entrega de software moderno. Los equipos ya no entregan el código al equipo de seguridad después del desarrollo. Para 2026, la seguridad es una parte compartida y automatizada de cada paso en el pipeline. En esta guía, recopilamos las mejores herramientas DevSecOps para probar en 2026, cubriendo qué hace cada herramienta, sus pros y contras, y exactamente qué solución heredada reemplaza.
Sysdig ha sido reconocido por su amplia cobertura de eventos del kernel. Está construido sobre la base de código abierto de Falco y es un favorito entre los equipos SOC que necesitan visibilidad detallada en los kernels de Linux o pods de Kubernetes.
SentinelOne Singularity Cloud fue uno de los primeros en el campo de EDR/CWPP autónomo. Sus agentes impulsados por IA ofrecen protección rápida y sin conexión, y han ayudado a muchas organizaciones a evitar ataques de ransomware.
En 2026, el principal desafío ya no es solo encontrar errores. El verdadero problema es la rapidez con la que los atacantes los explotan. Los equipos de seguridad solían tener semanas para parchear vulnerabilidades, pero ahora ese tiempo casi ha desaparecido.
Aikido Security se hizo popular al reducir las alertas innecesarias. Al centrarse en la accesibilidad, ayudó a los desarrolladores a evitar el "spam de vulnerabilidades" que creaban los escáneres más antiguos.
Para 2026, las prioridades de seguridad en la nube han cambiado. La visibilidad ya no es el principal punto de venta, ya que Wiz.io estableció el estándar a principios de la década de 2020. Ahora, el principal desafío es mantenerse al día con el ritmo del cambio.
Imagina un bullicioso viernes por la tarde en el centro de operaciones de seguridad de una empresa tecnológica en rápido crecimiento. El equipo, ya sumergido en alertas, recibe notificación tras notificación, sus pantallas parpadeando con problemas 'críticos' que requieren atención inmediata. Tienen más de 1,000 cuentas en la nube distribuidas entre varios proveedores, cada una contribuyendo a la oleada de alertas. Sin embargo, muchas de estas alertas ni siquiera están relacionadas con recursos expuestos a internet, dejando al equipo frustrado y abrumado por la escala y la aparente urgencia de todo. La seguridad en la nube es complicada.
Instalar una herramienta de seguridad es la parte fácil. La parte difícil comienza en el 'Día 2', cuando esa herramienta informa 5,000 nuevas vulnerabilidades. Esta guía se centra en la gestión de vulnerabilidades: cómo filtrar alertas duplicadas, gestionar falsos positivos y rastrear las métricas que realmente miden el éxito. Aprende cómo pasar de 'encontrar errores' a 'corregir riesgos' sin abrumar a tu equipo.
La experiencia del desarrollador (DevEx) es clave al elegir herramientas de seguridad. La seguridad debe facilitar el trabajo del desarrollador, no complicarlo. Si los desarrolladores tienen que salir de su entorno de codificación o usar otro panel para encontrar problemas, se ralentizan y es menos probable que utilicen las herramientas.
Este enfoque paso a paso te ayuda a implementar herramientas de seguridad de manera fluida y mantiene tus compilaciones en funcionamiento. Piénsalo como una serie de pequeños pasos que protegen tu envío, asegurando un proceso de desarrollo más confiable y seguro.
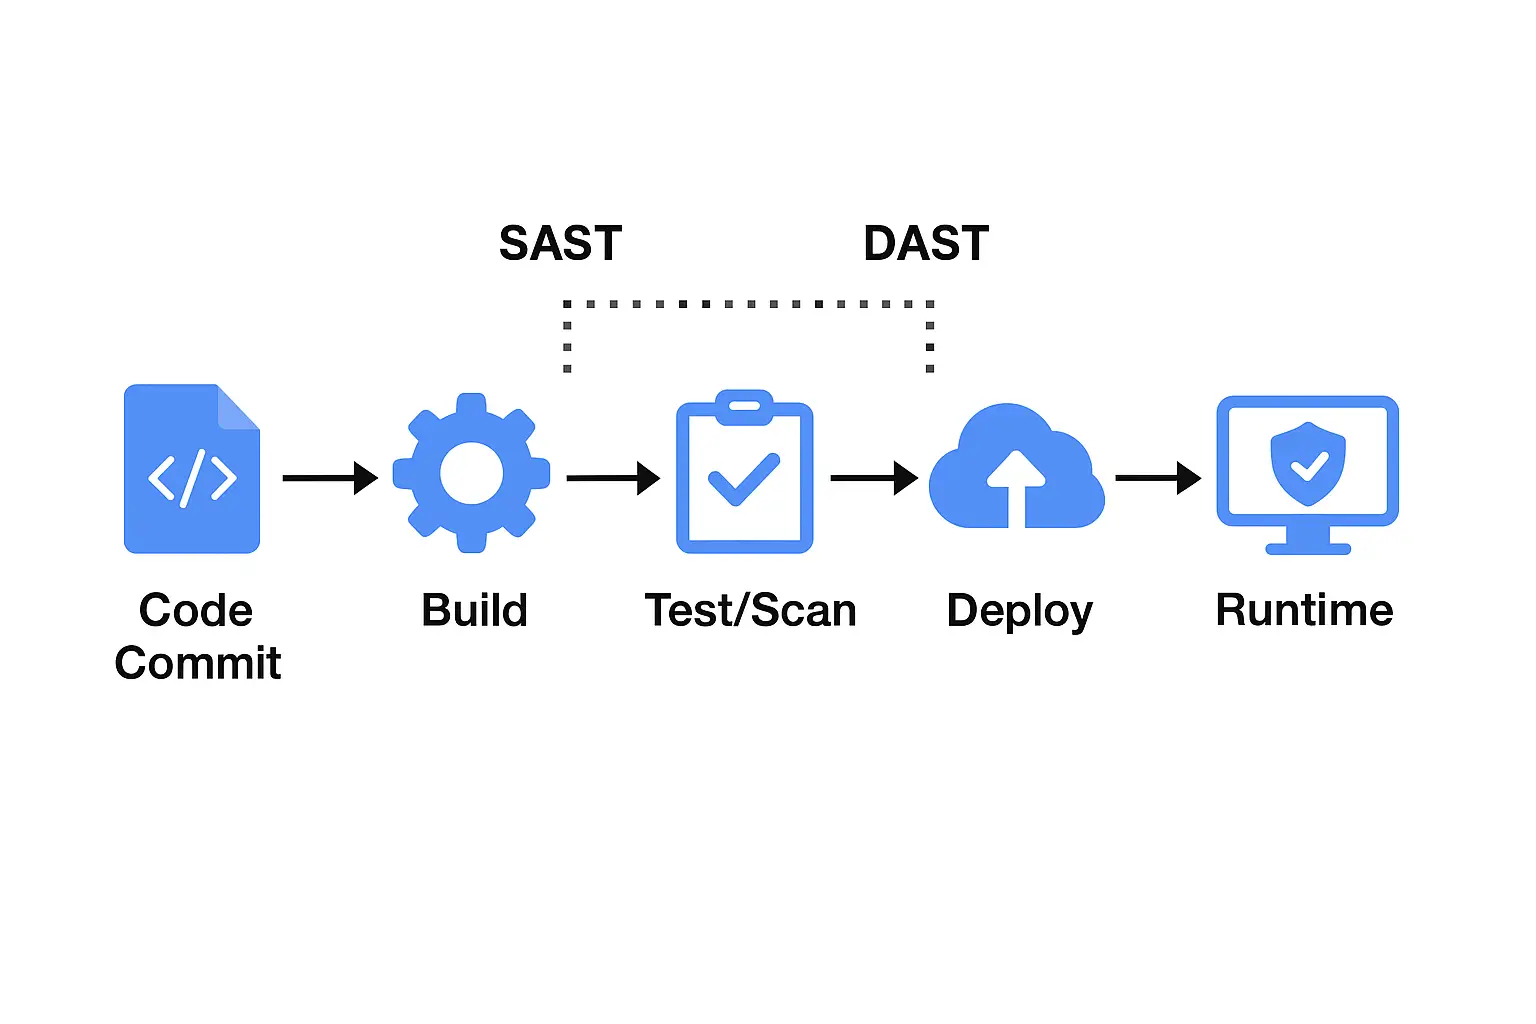
SAST y DAST son métodos de prueba de seguridad utilizados para proteger aplicaciones de ataques. Para ver cómo cada uno ayuda con la seguridad de aplicaciones, veamos sus diferencias y dónde encajan en tu flujo de trabajo
Compara las principales herramientas ASPM como Plexicus, Cycode, Wiz y Apiiro para automatizar las pruebas de AppSec y la gestión de vulnerabilidades
Descubre las principales herramientas de seguridad API para detectar vulnerabilidades, detener ataques API y proteger tus aplicaciones con escaneo y pruebas avanzadas.
Las aplicaciones modernas dependen mucho de bibliotecas de terceros y de código abierto. Esto acelera el desarrollo, pero también aumenta el riesgo de ataques. Cada dependencia puede introducir problemas como fallos de seguridad sin parchear, licencias riesgosas o paquetes desactualizados. Las herramientas de Análisis de Composición de Software (SCA) ayudan a abordar estos problemas.
Existen docenas de herramientas SAST en el mercado, que van desde código abierto hasta nivel empresarial. El desafío es: ¿Cuál es la mejor herramienta SAST para tu equipo?
La seguridad de aplicaciones web es esencial para proteger tus aplicaciones de ciberataques que apuntan a datos sensibles y alteran las operaciones. Esta guía cubre la importancia de la seguridad de aplicaciones web, vulnerabilidades comunes, mejores prácticas y métodos de prueba, ayudándote a asegurar tu aplicación, garantizar el cumplimiento y mantener la confianza del usuario
Una pesadilla de violación de seguridad se ha convertido en una realidad para muchas empresas europeas. Conozca las 15 tendencias transformadoras de DevSecOps que debe saber para mantenerse fuera de la lista de violaciones.
Plexicus se gradúa del programa de aceleración Spring Batch 2025 de Startup Wise Guys.
Si estás desarrollando o ejecutando software hoy en día, probablemente estés manejando microservicios, funciones sin servidor, contenedores, paquetes de terceros y una avalancha de casillas de verificación de cumplimiento. Cada parte móvil genera sus propios hallazgos, paneles de control y alertas rojas enfurecidas. Antes de mucho, la visibilidad del riesgo se siente como conducir en la niebla de San Francisco a las 2 a.m.: sabes que el peligro está ahí, pero no puedes verlo claramente.
Plexicus ha asegurado una inversión de $150,000 de Microsoft para expandir su infraestructura en la nube. Este financiamiento mejorará el rendimiento del sistema, la escalabilidad y la fiabilidad, permitiendo a Plexicus apoyar a más empresas con soluciones empresariales impulsadas por IA.
Descubre cómo la nueva integración de BlackDuck en Plexicus mejora la seguridad de código abierto con detección de vulnerabilidades en tiempo real, priorización automatizada de riesgos y flujos de trabajo DevSecOps sin interrupciones.
Plexicus lanza plataforma de seguridad impulsada por IA para la remediación de vulnerabilidades en tiempo real. Agentes autónomos detectan, priorizan y solucionan amenazas al instante.
Una nueva colaboración entre Plexicus y Céfiros está destinada a mejorar la seguridad de aplicaciones en 19 países de Latam e Iberia. Esta colaboración en ciberseguridad ofrece soluciones avanzadas de Gestión de Postura de Seguridad de Aplicaciones (ASPM) a organizaciones que buscan defenderse proactivamente contra amenazas cibernéticas.
Marcos como DORA, ISO 27001 y NIST SP 800-53 son esenciales para una gestión robusta de la postura de seguridad de aplicaciones, ayudando a las organizaciones a cumplir con los estándares, reducir riesgos y mantener el cumplimiento normativo.
Explora contenido por tema y descubre artículos que te interesen
Plexicus es Proof-Driven AppSec: hallazgos validados, comprensión contextual y remediación revisada — anclada en evidencia, acotada contigo.