HERRAMIENTA GRATUITA

Gratis Free SAST Tool
para el escaneo seguro de código.

Escanea tu código fuente de GitHub al instante para detectar vulnerabilidades de seguridad — y ve las correcciones sugeridas por IA. Sin almacenamiento. Sin entrenamiento de IA. 100% gratis.

Ver un informe de ejemplo

No Se Requiere Tarjeta de Crédito. Configuración Cero

Leer la documentación
  • Escaneos en ~60 segundos
  • 20+ lenguajes y frameworks
  • Sin código almacenado
  • Sin entrenamiento de IA
  • Gratis para siempre, sin tarjeta de crédito
3 PASOS

Ejecuta un Escaneo de Código de Seguridad en Minutos

Step 1

Conecta tu repositorio de GitHub

Inicia sesión y autoriza el acceso de solo lectura con un clic.

Step 2

Ejecuta un Escaneo de Código de Seguridad

Nuestro motor de análisis estático verifica tu código fuente en busca de vulnerabilidades.

Step 3

Obtén un Informe

Ve instantáneamente las vulnerabilidades con niveles de severidad, detalles de CVE y prioridades para corregir
RESULTADOS

Lo Que Obtendrás de Tu Escaneo Gratuito de Vulnerabilidades de Código

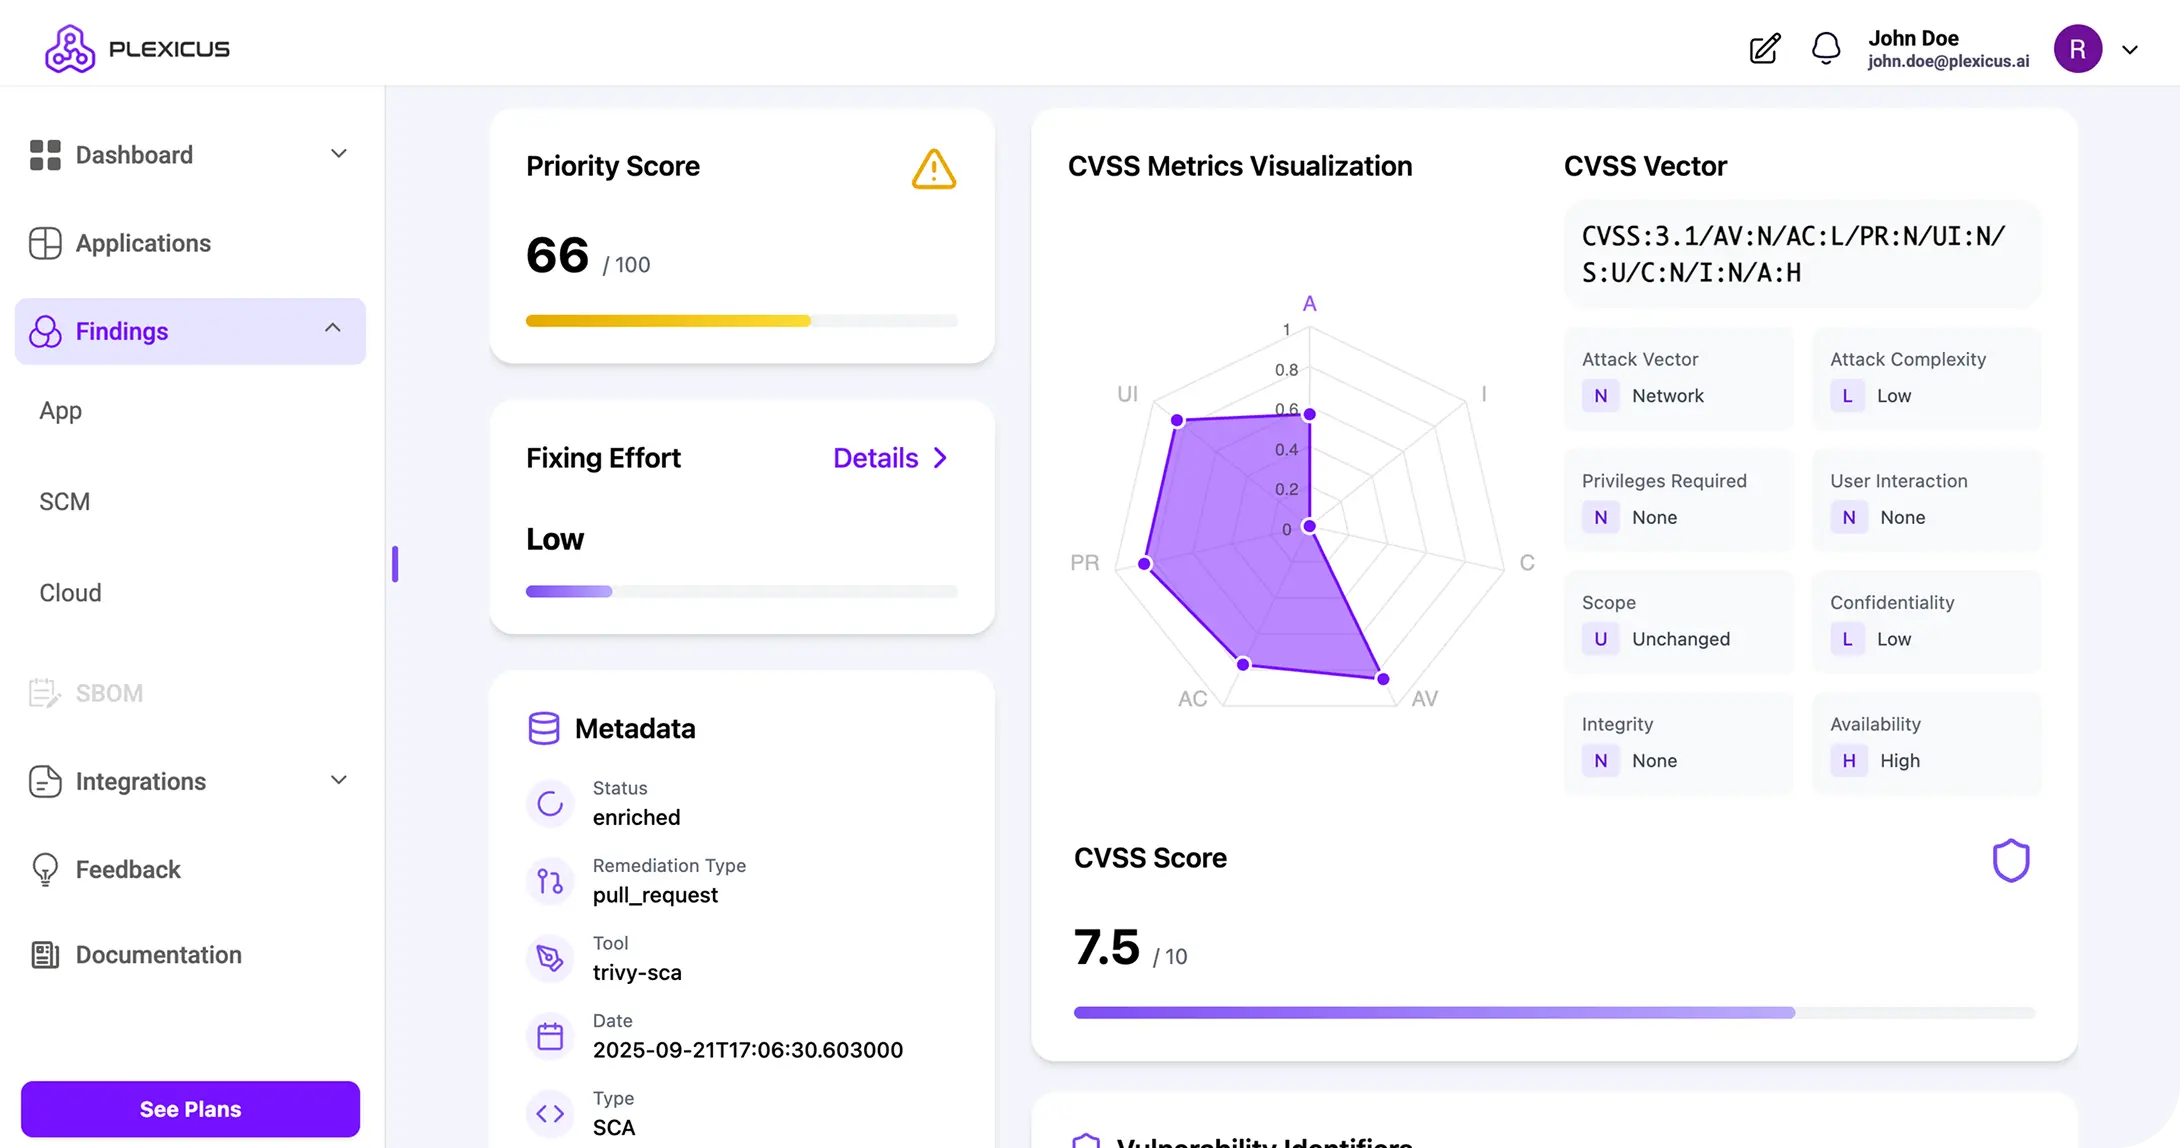
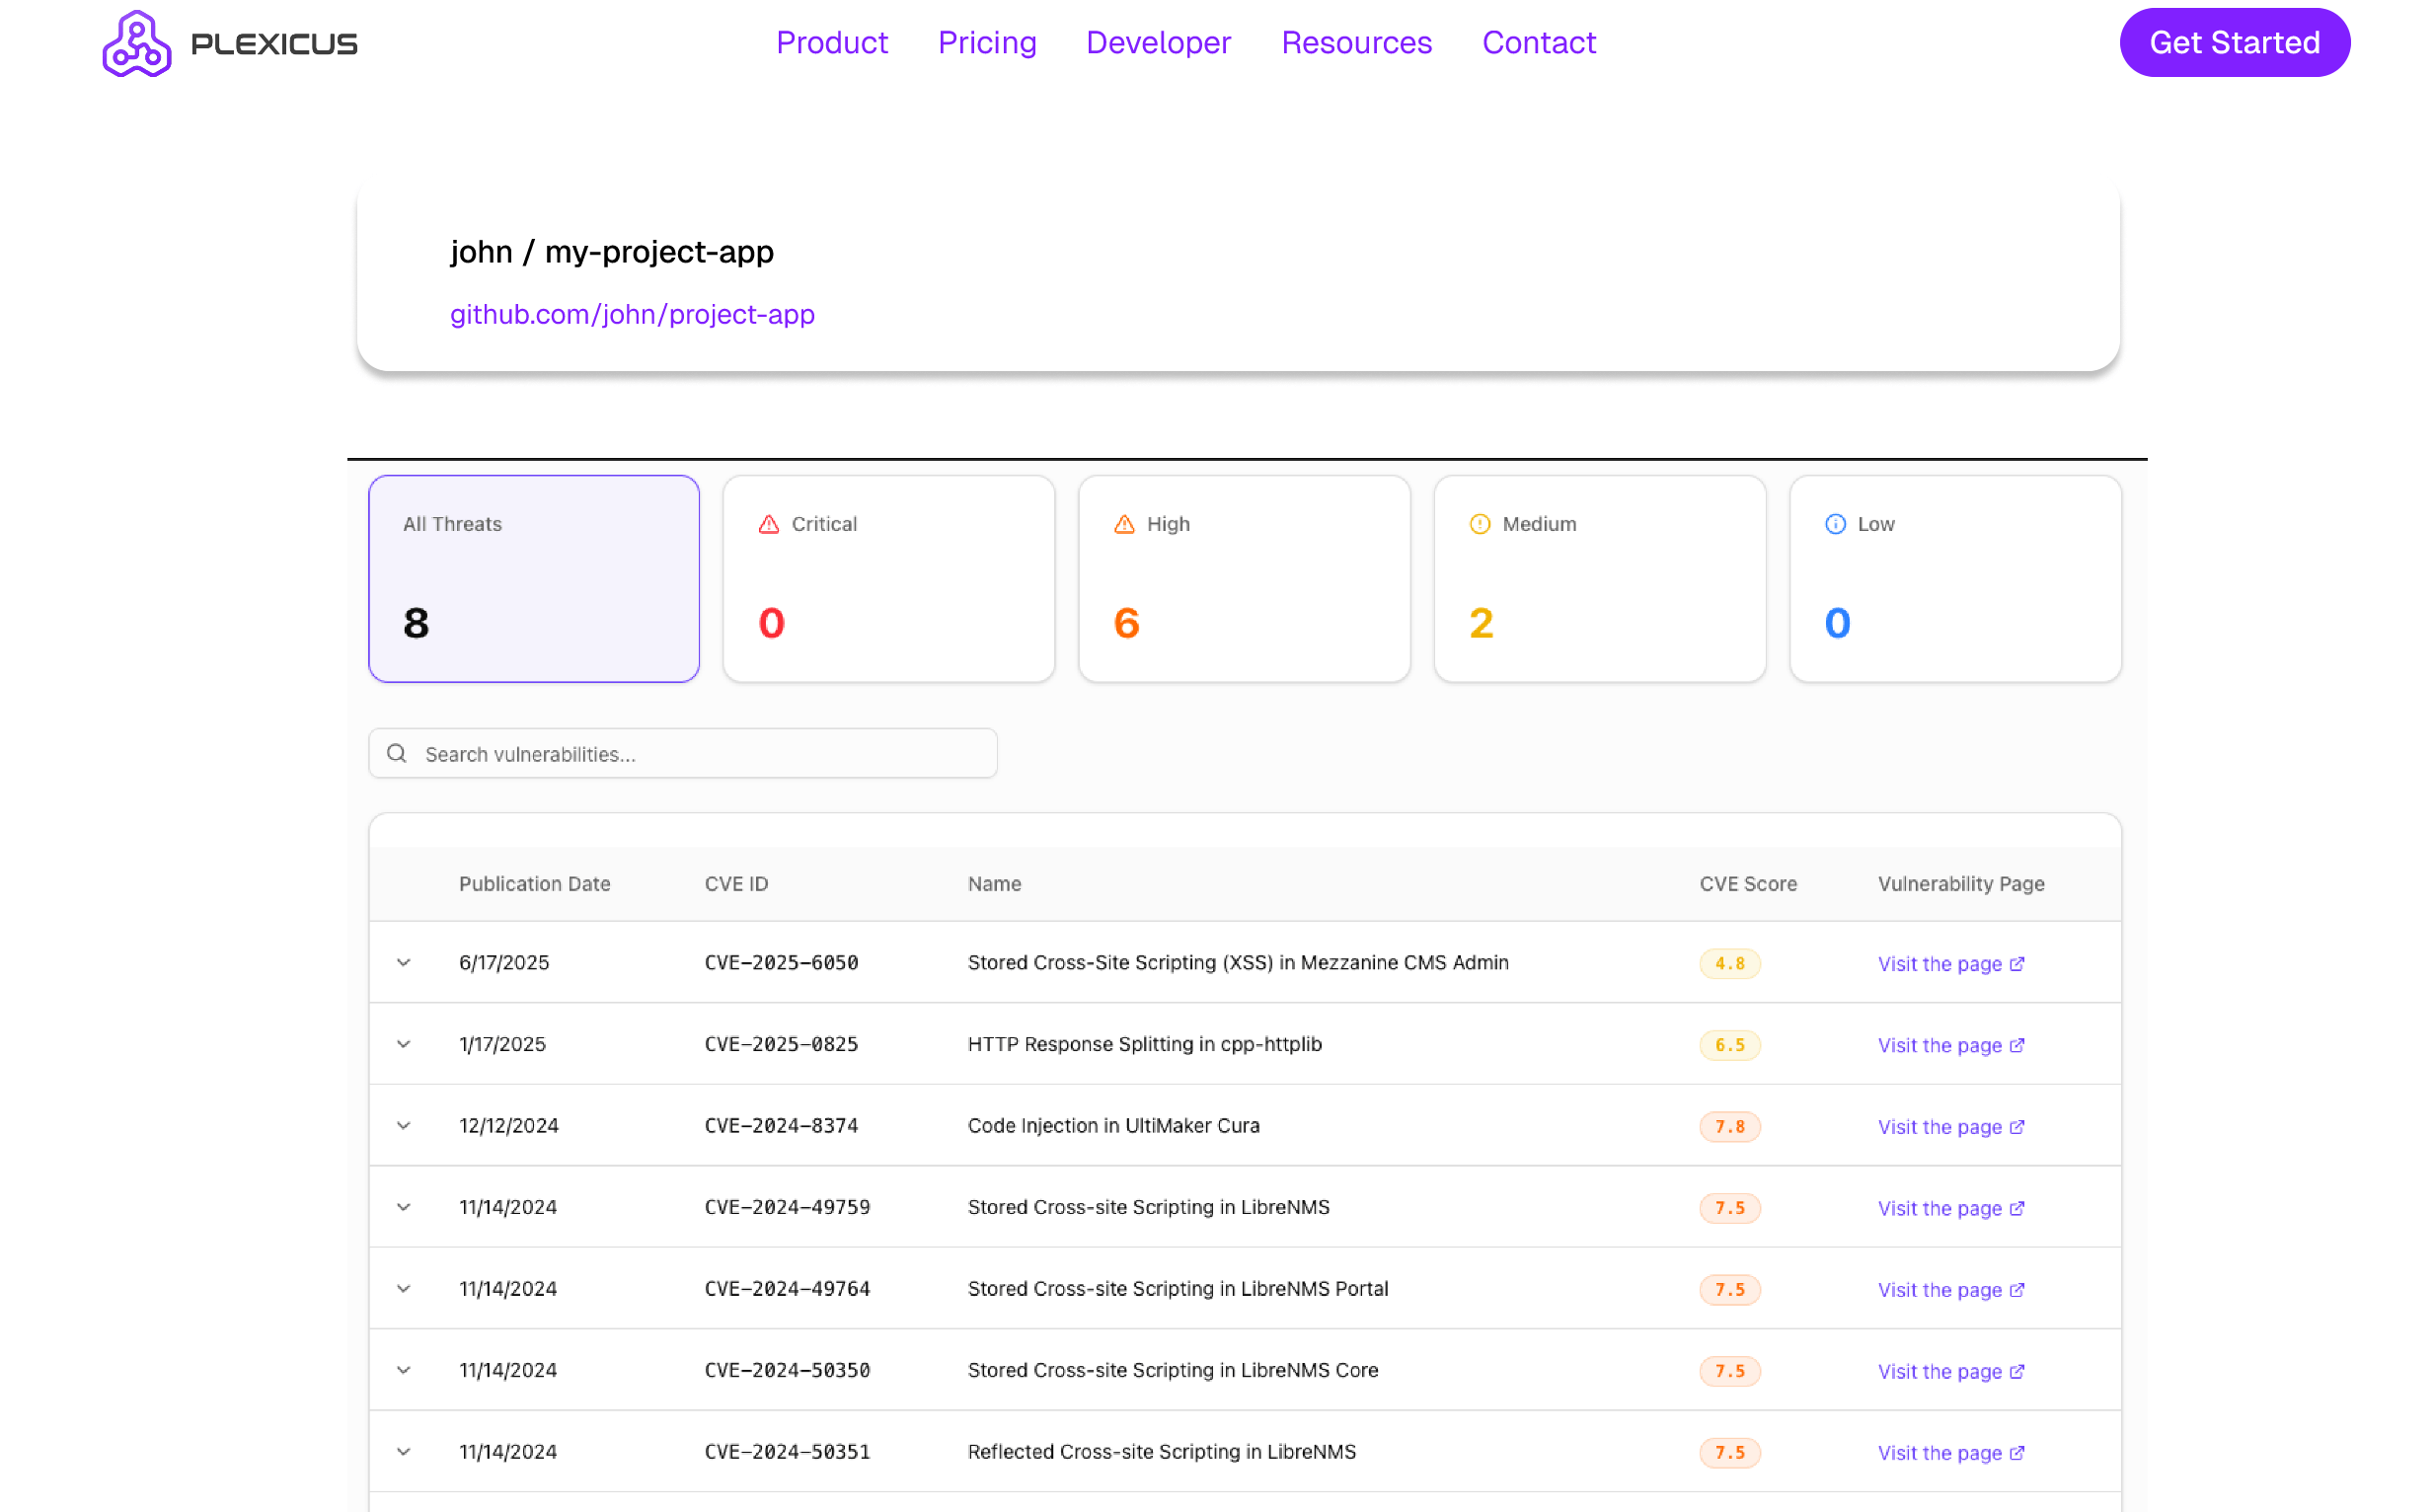
Panel de resultados del análisis SAST
Tu informe gratuito incluye
  • Lista de vulnerabilidades detectadas
  • Desglose de severidad (Crítico, Alto, Medio, Bajo)
  • Referencias CVE y puntuación CVSS
PRIVACIDAD PRIMERO

Tu Código Sigue Siendo Tuyo

Sin almacenamiento de código

Los escaneos se ejecutan temporalmente y se eliminan inmediatamente.

Sin entrenamiento de IA

Tu código nunca se usa para entrenar modelos de IA.

Integración SCM segura

El acceso de solo lectura asegura que tu repositorio permanezca seguro.

FAQ

Preguntas frecuentes

¿Es Free SAST Tool realmente gratuita?

Sí. Es gratis para siempre — sin tarjeta de crédito, sin caducidad. Las funciones avanzadas están disponibles en un programa continuo.

¿Guardan mi código?

No. Los escaneos se ejecutan temporalmente y tu código se elimina en cuanto finaliza el análisis.

¿Usan mi código para el entrenamiento de IA?

Nunca. Tu código es tuyo. No lo usamos para IA.

¿Qué lenguajes son compatibles?

Soportamos una amplia gama de lenguajes de programación y frameworks, incluyendo Python, Java, JavaScript/TypeScript, C/C++, C#, PHP, Ruby, Go, Swift, Kotlin, Rust, Terraform, Kubernetes, Dockerfiles, CloudFormation, Bash/Shell, SQL, YAML/JSON, Objective-C, y más.

¿Qué proveedores de Git son compatibles?

El escaneo gratuito se conecta a GitHub hoy mismo, con acceso de solo lectura en un clic. GitLab y Bitbucket estarán disponibles próximamente — la plataforma completa de Plexicus ya es compatible con los tres.

FREE SAST TOOL

Ready to validate what matters?

Book a deeper, human-reviewed pentest for the same repository you've scanned — evidence-bound findings, reproducible on demand.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Antes de enviar — verifica que encajas

Equipos con menos de 50 desarrolladores: empieza una prueba de 14 días en lugar de reservar una demo. Empieza una prueba de 14 días →

0 / 280

Sin compromiso. Si no encajas, te lo decimos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)