GitHub mettra en pause les alertes Dependabot des dépôts inactifs
Un dépôt peut alimenter un service en production longtemps après son dernier changement. GitHub modifie le traitement des alertes Dependabot dans ce cas.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestUn dépôt peut alimenter un service en production longtemps après son dernier changement. GitHub modifie le traitement des alertes Dependabot dans ce cas.
Ce qui change le 8 décembre
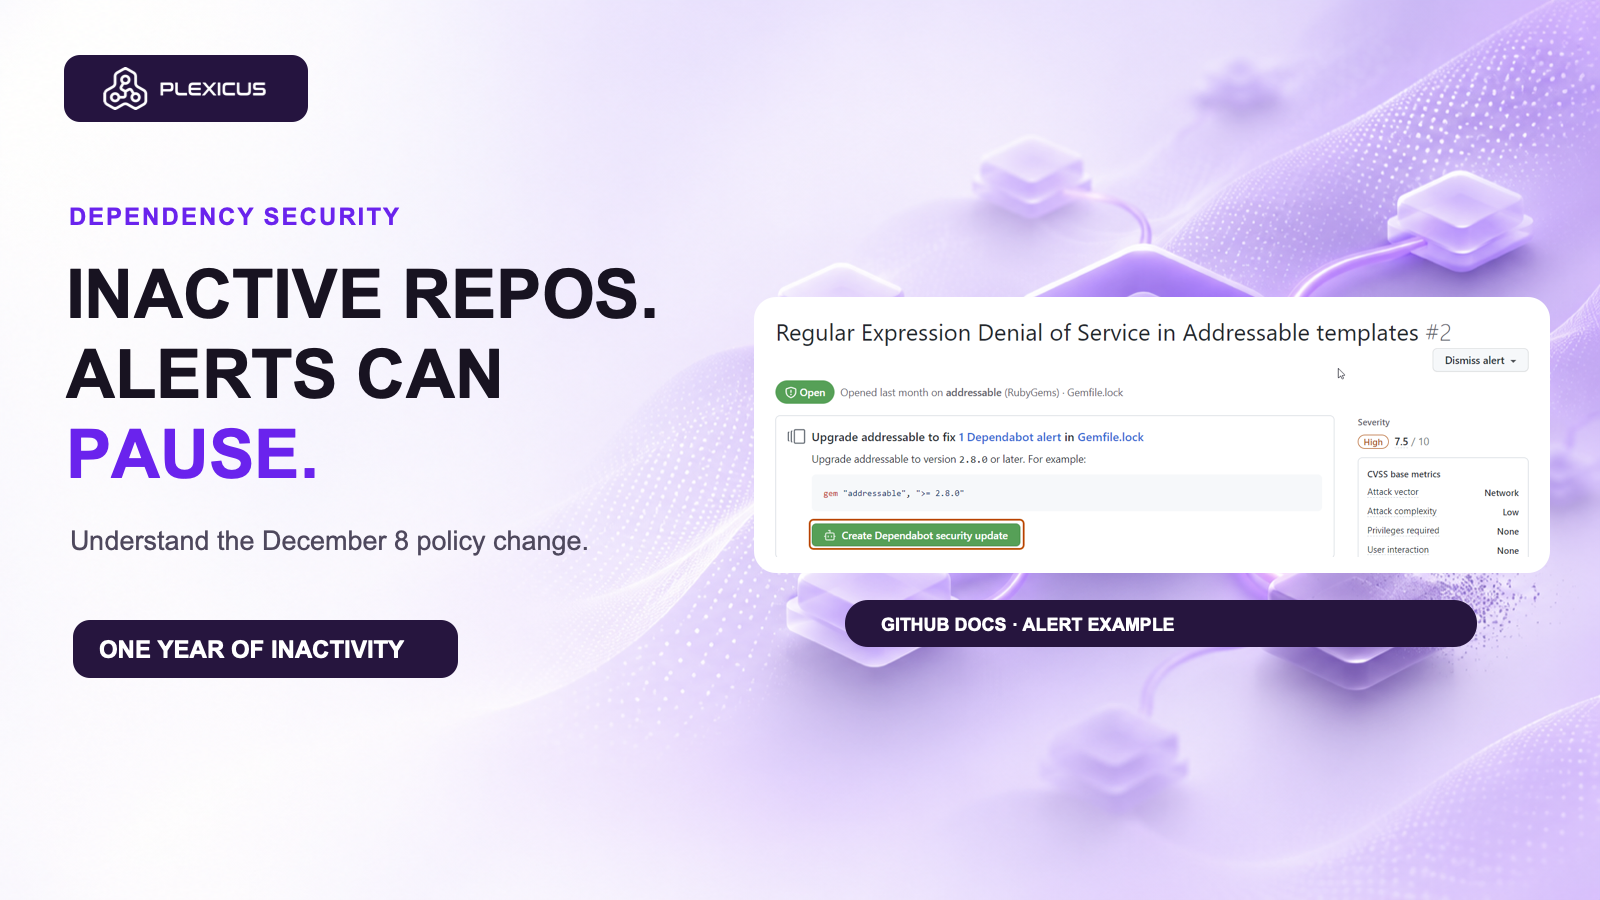
GitHub annonce qu’à partir du 8 décembre 2026, les alertes Dependabot seront désactivées sur la plupart des dépôts sans activité admissible depuis un an. Les alertes existantes sont archivées, non supprimées, et peuvent être restaurées. Cette politique ne prouve pas que le logiciel inactif est sûr ou inutilisé.
GitHub compte comme activité la création du dépôt, un push sur une branche ou un tag, et l’activation des alertes. Un push réactive automatiquement les alertes ; un administrateur peut aussi les activer dans les paramètres. Dans les deux cas, les alertes archivées sont restaurées et le délai d’un an recommence.
Les exceptions
Les dépôts avec une configuration de sécurité imposée activant les alertes sont exclus. Ceux des entreprises dont la politique interdit aux administrateurs de modifier ce réglage le sont aussi. Le changement concerne tous les forfaits GitHub.com et GitHub Enterprise Cloud avec résidence des données, mais pas GitHub Enterprise Server. Consultez l’annonce officielle pour les règles en vigueur.
Mesures à prendre
- Recensez les dépôts sans activité admissible dont le code est encore déployé ou réutilisé.
- Vérifiez les configurations imposées et politiques d’entreprise, puis désignez un responsable.
- Si nécessaire, réactivez les alertes dans les paramètres ou par un changement autorisé, puis examinez les alertes restaurées. Évitez les commits sans objet destinés seulement à réinitialiser le délai.
- Reliez les dépôts à leurs déploiements et évaluez les dépendances vulnérables avec des preuves. Restaurer une alerte ne corrige pas une vulnérabilité.
Relier dépôt et application
Un dépôt inactif peut toujours soutenir un service actif. Plexicus remediation décrit des corrections vérifiables pour des résultats validés ; AI Swarm Pentest couvre les tests autorisés d’applications et d’API. Ces fonctions ne signifient pas que Plexicus modifie automatiquement les paramètres GitHub ou restaure les alertes Dependabot. Documentez les responsables et le suivi des décisions de correction.
Miniature : exemple original d’alerte GitHub Docs, GitHub, CC BY 4.0. La capture illustre une alerte, pas un dépôt inactif.