
When a Critical Finding Lands, the Next Step Is Already Written
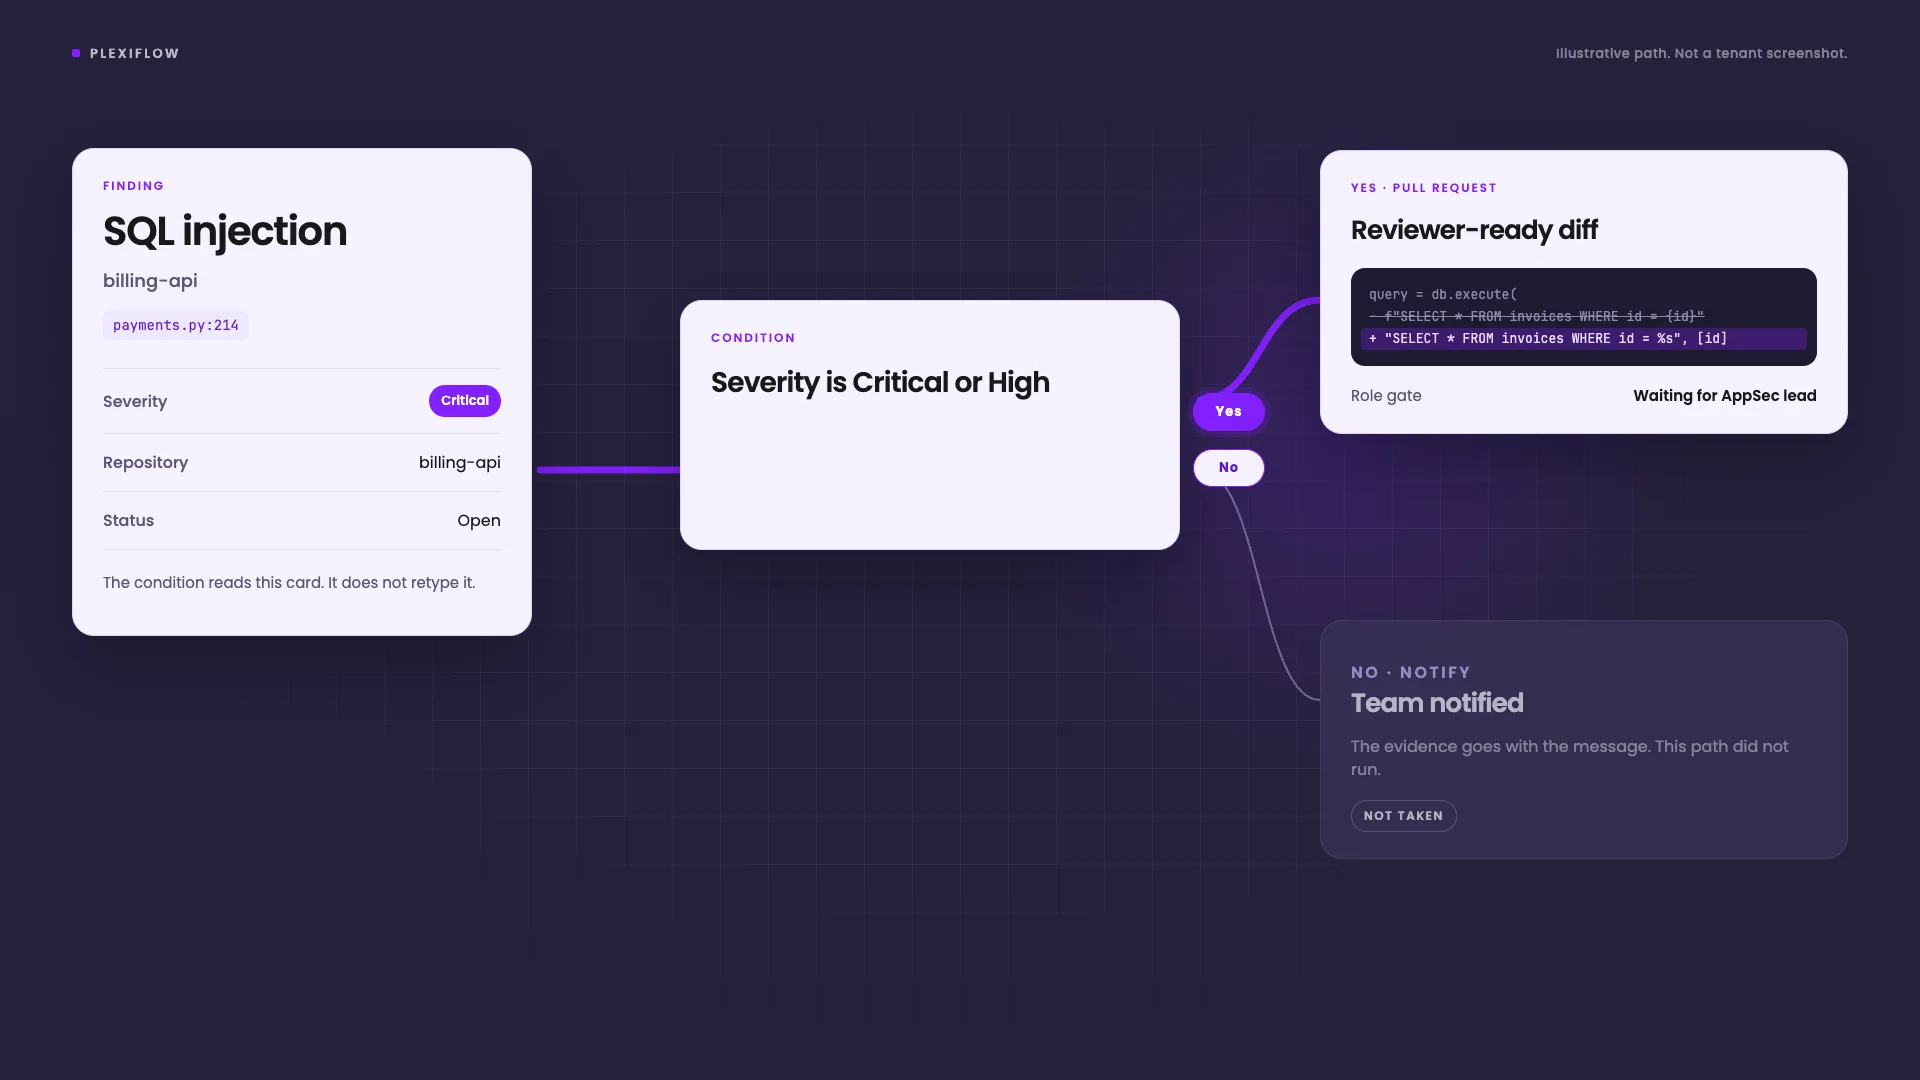
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
Josuanstya Lovdianchel es un profesional de Business Operations y Producto con más de 4 años de experiencia en gestión de producto, estrategia de crecimiento y automatización impulsada por IA. Ha lanzado productos de principio a fin a gran escala — especialmente en detikcom, la mayor plataforma de medios digitales de Indonesia, donde entregó una plataforma ERP para colaboradores a más de 100 usuarios con una adopción del 100% en el primer mes desde el lanzamiento y lideró equipos multifuncionales de Ingeniería, IA y Diseño. Como practicante certificado de Microsoft Azure con habilidades prácticas en Python, aporta un enfoque centrado en datos a cada problema — desde el análisis de más de 10.000 reseñas de usuarios para definir estrategia de producto, hasta la construcción de sistemas de notificación impulsados por IA orientados a mejoras de CTR de dos dígitos. En Plexicus, aplica la misma mentalidad de producto y automatización a las operaciones del negocio, convirtiendo flujos de trabajo complejos en sistemas escalables.
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
El pentesting con IA de código abierto se ha dividido en categorías distintas: pentesters autónomos de aplicaciones, plataformas de orquestación multiagente, agentes centrados en la verificación y capas de herramientas MCP. Revisamos 10 proyectos activos y explicamos qué hace bien cada uno.
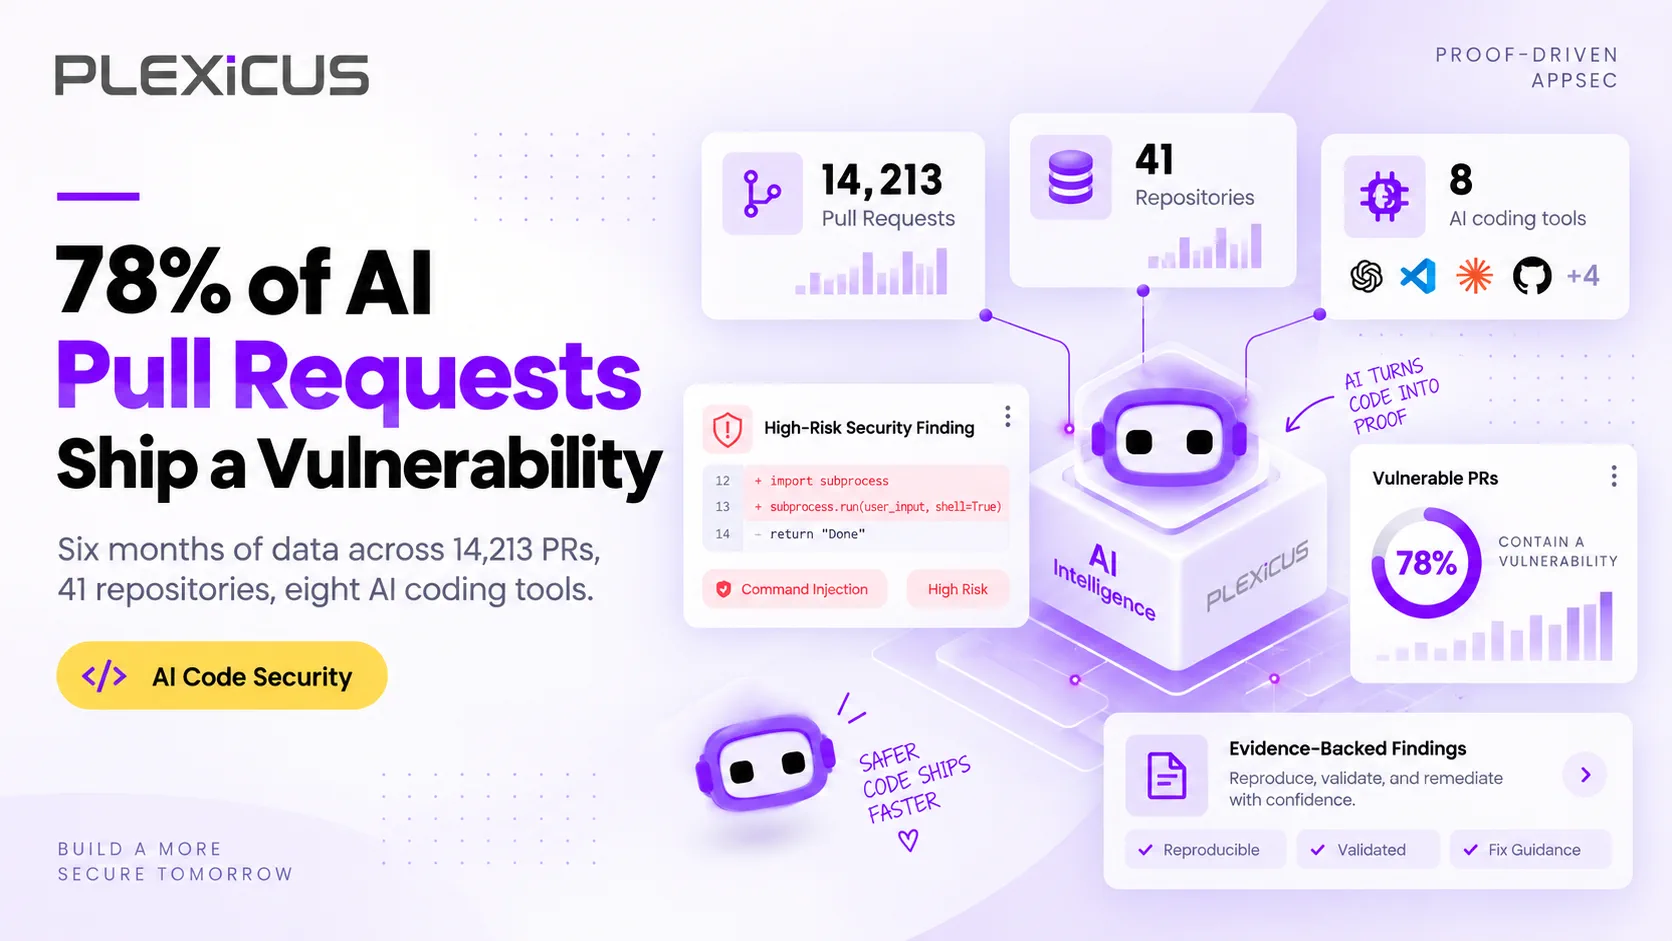
El 78 % de las 14.213 pull requests asistidas por IA que analizamos contenía una vulnerabilidad que sobrevivió a la revisión humana. Así la medimos, estas son las clases de fallos y esto es lo que permite corregirlos.
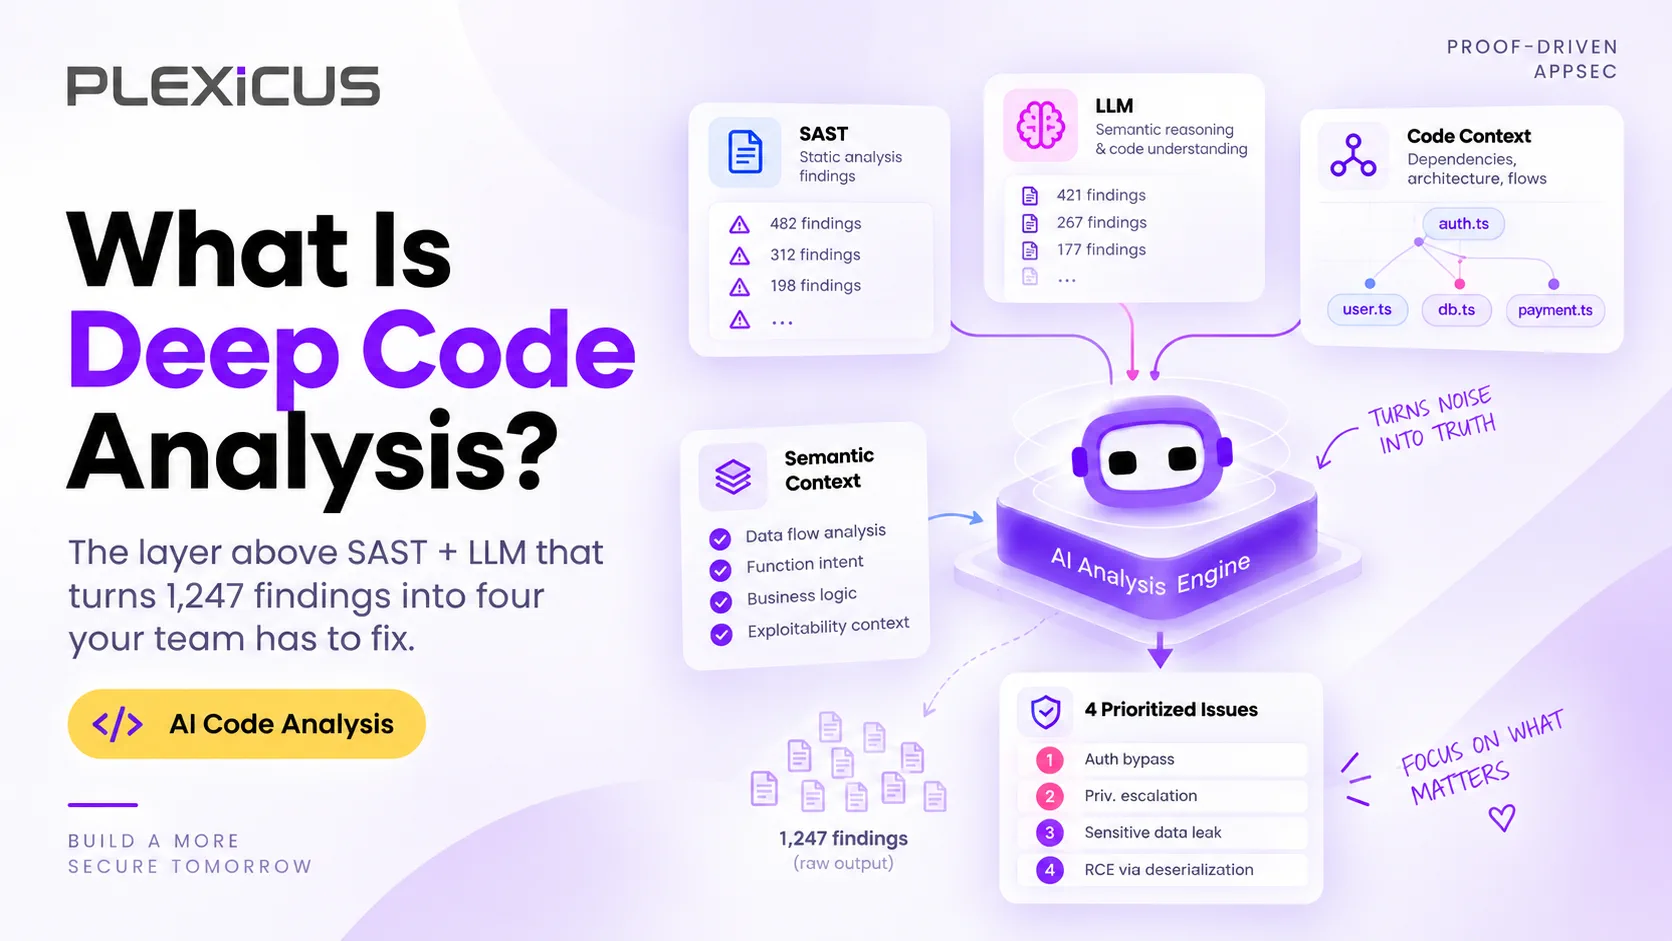
Los falsos positivos de SAST ocultan los bugs reales y un wrapper de LLM no lo arregla. Deep Code Analysis demuestra con análisis de alcanzabilidad qué hallazgos son reales y alcanzables.
Las herramientas de codificación con IA están haciendo que los desarrolladores sean más rápidos, pero un desarrollo más rápido también requiere mejor visibilidad, flujos de revisión más sólidos y una corrección más fiable. Esta es una guía práctica de gobernanza para equipos que adoptan Codex, Claude Code, Cursor, Windsurf y otros agentes de codificación con IA.
La detección por sí sola no puede seguir el ritmo del desarrollo acelerado por IA. La remediación nativa de IA es la siguiente capa: ayuda a los equipos a corregir, validar y rastrear vulnerabilidades en el código generado por IA en cada etapa del SDLC.
Las herramientas de codificación con IA están escribiendo casi la mitad de todo el código nuevo. Y el 45% de ese código se envía con al menos una vulnerabilidad. La seguridad en vibe coding es la práctica de asegurar el software creado por IA: detectar, priorizar y corregir riesgos antes de que lleguen a producción.
Plexicus es Proof-Driven AppSec: hallazgos validados, comprensión contextual y remediación revisada — anclada en evidencia, acotada contigo.