Un conectoma de mosca de la fruta pone a prueba las demos de AppSec
El conectoma de una mosca de la fruta ilustra un principio de seguridad: una demo no constituye una prueba hasta que los controles muestran qué aporta el sistema anunciado.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestUna demo de seguridad puede hacer que una afirmación sin verificar parezca probada. La pregunta útil es qué efectos causó el sistema y qué aportó el ingeniero.
El sistema nervioso cartografiado de una mosca de la fruta permite verlo con claridad.
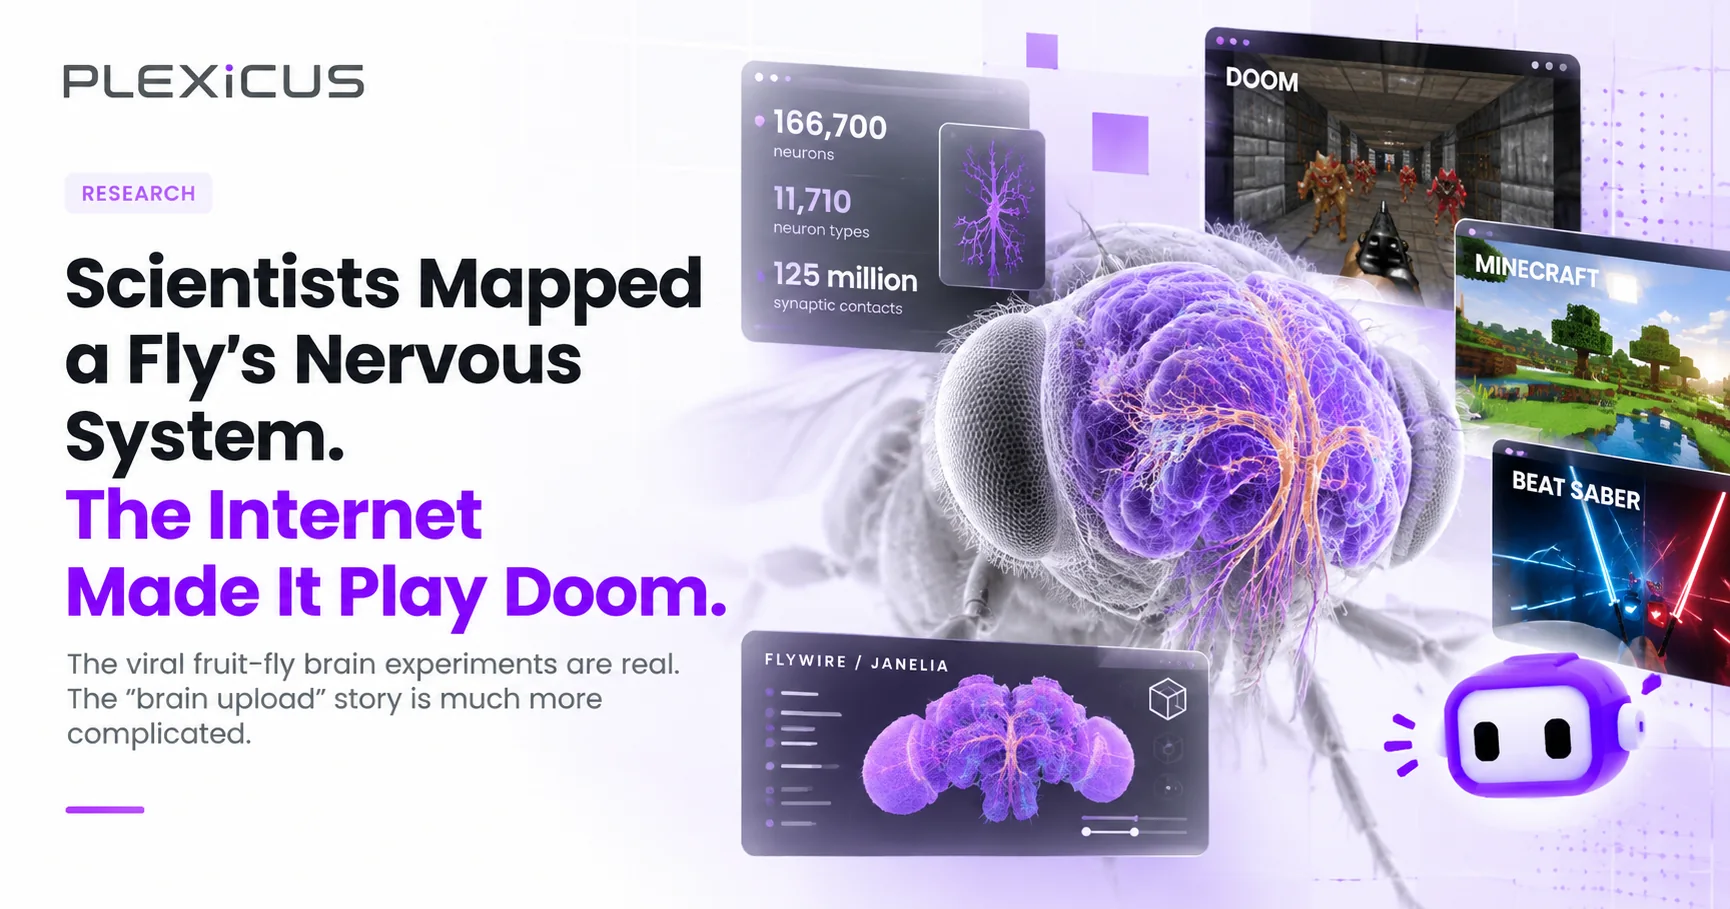
El mapa de 2026 del sistema nervioso central de una mosca de la fruta macho contiene unas 166.700 neuronas, 11.710 tipos de neurona y 125 millones de contactos sinápticos (proyecto MaleCNS; repositorio de la Universidad de Cambridge; Google Research).
Un conectoma muestra qué neuronas están conectadas mediante sinapsis.
Los datos de la versión 1.0 se publicaron en junio; el artículo de Cell que los acompaña se publicó el 3 de septiembre de 2026.
Un conectoma es un mapa estructural, no una grabación de los pensamientos de una mosca viva ni una especificación completa para simularla. Las simulaciones añaden dinámicas neuronales, entradas sensoriales y controles de salida asumidos.
Quienes eligen esos componentes pueden determinar gran parte de lo que ve el público.
La imagen principal es una ilustración editorial de Plexicus sobre los experimentos en línea; no es una imagen científica ni una captura de una mosca validada jugando a esos juegos.
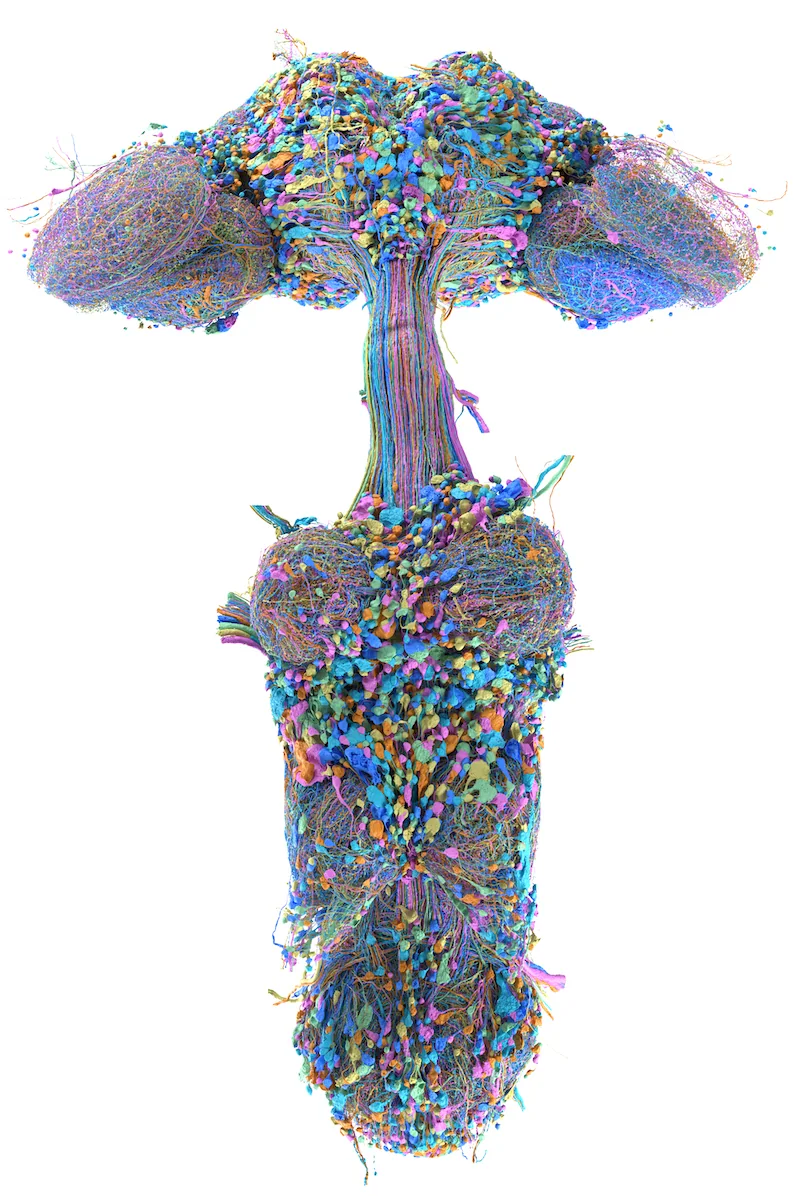
Visualización de MaleCNS con una célula representativa de cada tipo de neurona anotado. Crédito: FlyEM Project Team/HHMI Janelia, Cambridge Connectomics Group y Google Research. Galería original y contexto.
El experimento de control es la historia
Intezer comprobó si un conectoma de mosca de la fruta podía clasificar 12.716 de sus propias alertas de seguridad.
Solo 606 alertas (4,8 %) se escalaron; las 12.110 restantes se marcaron como «no se requiere ninguna acción». Dado este desequilibrio de clases, Intezer informa tanto de ROC-AUC como del área bajo la curva precisión-recall (PR-AUC).
El conectoma real obtuvo 0,887 de ROC-AUC y 0,300 de PR-AUC. Según Intezer, todos los modelos usaron las mismas particiones estratificadas en cinco pliegues y la misma cuadrícula de regularización.
Los controles obtuvieron puntuaciones más altas: cableado desordenado 0,910 / 0,385, reservorio aleatorio 0,918 / 0,426 y regresión logística sobre tokens de alerta con hash 0,922 / 0,476 (ROC-AUC / PR-AUC).
Son resultados comunicados por la empresa; no proceden de una réplica independiente ni de una publicación revisada por pares. El conectoma real contenía información aprovechable, pero no superó los controles publicados.
La comparación aporta más información que una demo funcional por sí sola: ¿el componente anunciado añade valor frente a una red desordenada, un reservorio aleatorio o un clasificador más sencillo?
Las representaciones de características difieren: el conectoma usa 121 canales olfativos, mientras que la línea base lineal más sólida usa un conjunto de tokens con hash de 4.096 dimensiones.
Esa elección de representación importa al interpretar la comparación. Las puntuaciones no demuestran cómo funcionan los conectomas en otras tareas.
CVE-FLY ofrece el ángulo de AppSec
CVE-FLY explora si una política neuronal puede orientar el equilibrio de un fuzzer entre explorar rutas nuevas y aprovechar las prometedoras.
El repositorio usa un modelo del cerebro femenino, no MaleCNS, e informa de que alcanzó un desbordamiento de heap introducido deliberadamente en un programa C de juguete tras 3.458 ejecuciones.
Eso no significa que una mosca haya hackeado un programa. El README indica que el objetivo de prueba ofrece una puntuación de progreso sintética, mientras que el PRNG de Python sigue modificando los bytes de entrada.
El repositorio no presenta una comparación estadística con políticas aleatorias, fijas o AFL++. Esta ejecución demuestra la viabilidad de la arquitectura, pero no que mejore la cobertura de código medida mediante instrumentación del compilador ni que supere a los fuzzers establecidos.
Qué muestran el mapa y las demos, y qué no
La reconstrucción MaleCNS de 2026 incluye el cerebro, los lóbulos ópticos y el cordón nervioso ventral.
Amplía trabajos anteriores: el conectoma FlyWire del cerebro femenino de 2024 contenía 139.255 neuronas y unos 54,5 millones de sinapsis, y también se publicó un mapa del cerebro y del cordón nervioso ventral femeninos.
Un diagrama de conexiones no especifica el voltaje de membrana de cada neurona, la intensidad funcional de cada sinapsis, el estado neuromodulador del animal ni la respuesta de su cuerpo.
Los desarrolladores deben aportar las dinámicas y decidir cómo los eventos externos estimulan el modelo.
El modelo de 2024 de Shiu y sus colegas en Nature mostró que un modelo relativamente sencillo basado en un conectoma podía hacer predicciones útiles sobre circuitos de alimentación y acicalamiento.
Eso respalda el estudio de los cálculos que realiza el cableado; no demuestra una reconstrucción fiel de la experiencia de una mosca concreta.
Las integraciones con juegos hacen más visibles estas decisiones de diseño:
Estado del juego → codificación sensorial diseñada → actividad neuronal simulada sobre el cableado medido → lectura neuronal seleccionada → controles del juego diseñados.
Un mod de Minecraft asigna estímulos del juego a poblaciones sensoriales, ejecuta un grafo derivado de MaleCNS con dinámicas simplificadas y decodifica la actividad en movimiento.
Su documentación describe umbrales y una capa corporal construida a mano.
Fly64 aplica una idea similar a Super Mario 64: usa una perspectiva visual virtual y grupos neuronales seleccionados para controlar movimientos y saltos.
Su creador lo presenta como un proyecto educativo y no validado; las notas técnicas dicen que el cableado medido no demuestra que se hayan recuperado la fisiología, el comportamiento, la experiencia o la consciencia.
En Doom, DOOMFLY conecta una partida en curso con la actividad de MaleCNS: los fotogramas del juego estimulan neuronas visuales modeladas y ciertas salidas se convierten en órdenes de movimiento y disparo.
Su revisión neurocientífica describe una simulación de conectoma en ciclo cerrado, aunque califica el mapeo sensorial, las dinámicas neuronales y el decodificador motor de aproximaciones.
Sus notas de entrenamiento informan de pruebas de validación fallidas; no se ha demostrado que haya aprendido a sobrevivir.
Un clip de Beat Saber muy compartido contribuyó al meme, pero un vídeo breve no muestra el modelo, la asignación de controles ni la validación.
El recuadro de Beat Saber en la imagen principal representa ese meme, no un resultado verificado de forma independiente.
La mosca virtual de la demostración de Eon de marzo de 2026 era un proyecto independiente de estos juegos: utilizó un mapa anterior del cerebro femenino de FlyWire, dinámicas simplificadas y un cuerpo simulado mediante física.
La explicación técnica de Eon describe esas limitaciones, mientras que la Carboncopies Foundation sostiene que hablar de «transferir la mente» exagera las pruebas; ninguna de las dos fuentes demuestra que se transfiriera la mente de una mosca concreta.
Una lista para poner a prueba una demo de seguridad con IA
Use el experimento con la mosca como ejemplo y plantee las mismas preguntas sobre una demo de pentesting con IA o de un agente autónomo:
| Experimento con la mosca | Demo de pentesting con IA o agente autónomo |
|---|---|
| Alcance y anatomía: ¿Qué partes del sistema nervioso reconstruido se incluyeron, filtraron o recortaron? | Alcance y objetivo: ¿Qué hosts, código, identidades y rutas de ataque estaban dentro del alcance y qué quedó excluido? |
| Guion fijo, dinámicas aprendidas o intervención humana: ¿Qué comportamientos neuronales se modelaron y dónde fijaron reglas o intervinieron los desarrolladores? | Guion, modelo o intervención humana: ¿Qué pasos correspondían a automatización fija, decisiones del modelo, instrucciones o acciones del operador? |
| Mapeo de entradas e interfaz: ¿Quién tradujo el estado del juego a entradas sensoriales y las salidas neuronales a controles? | Mapeo de entradas e interfaz: ¿Qué datos recibió el agente, qué herramientas podía usar y evitó la demo el flujo anunciado? |
| Controles: ¿El cableado medido superó al desordenado, a un reservorio aleatorio o a un modelo más sencillo? | Controles: ¿El sistema superó a una herramienta más sencilla, una política aleatoria o una persona ante el mismo objetivo y presupuesto? |
| Hallazgo y nueva prueba de la corrección: ¿El comportamiento resistió pruebas con datos separados para la evaluación, ablaciones y reproducción independiente? | Hallazgo y nueva prueba de la corrección: ¿Se puede reproducir el hallazgo y supera el parche propuesto una nueva prueba? |
Un fallo habitual en AppSec es que un escáner marque un sumidero de código peligroso al que no llega ninguna ruta controlada por un atacante.
Un sumidero es una operación que podría causar daño. La alcanzabilidad pregunta si una entrada controlada por un atacante puede llegar a él; la explotabilidad, si esa ruta puede tener un impacto real. Una prueba de concepto puede demostrar ambas cosas.
Califique el hallazgo de falso positivo solo después de comprobar que ninguna otra ruta controlada por un atacante llega al sumidero.
Pregunte con qué se comparó
Conectar un juego al cableado simulado de una mosca es una demostración llamativa. Los controles de Intezer y las limitaciones de CVE-FLY muestran por qué el siguiente paso es comprobar la contribución anunciada, en vez de deducirla del vídeo.
Cuando un proveedor le muestre una demo de seguridad con IA, pregunte: ¿con qué se comparó y qué ocurre cuando se elimina el componente que se vende?