GitHub bloqueará pull_request_target por defecto en repositorios públicos
Un cambio de política en GitHub Actions afecta a los flujos privilegiados de solicitudes de extracción. Así pueden prepararse los responsables.
17 articles
Un cambio de política en GitHub Actions afecta a los flujos privilegiados de solicitudes de extracción. Así pueden prepararse los responsables.
Separe la exposición de PHP de los fallos de aplicación, compruebe el reemplazo de los trabajadores y revise las evidencias con Plexicus.
EMBRACE recuerda que un navegador integrado no conserva automáticamente los límites de seguridad de un navegador independiente.
El skill de código abierto de Cloudflare combina búsqueda guiada por cobertura, validación independiente y evidencias estructuradas. Qué puede demostrar el flujo y cuáles son sus límites.
La IA ayuda a analizar software compilado, pero la salida de un descompilador no demuestra una vulnerabilidad. Descubre qué cambia con REA y cómo validar hallazgos.
3 sistemas afirman una condición y ninguno comprobó si esa condición seguía vigente. Un registro informó de que un paquete estaba atestado. Un harness de evaluación informó de que un modelo estaba sin conexión. Un asistente informó de que un paquete funcionaría.
Guía editorial de integraciones MCP para desarrollo con IA: hallazgos, análisis, pruebas web, cadena de suministro y seguridad en la nube.
Cómo los agentes de ataque especializados comparten contexto, cuestionan hipótesis y verifican de forma independiente rutas de ataque dentro del flujo Proof-Driven AppSec de Plexicus.
Una guía completa de seguridad de aplicaciones: desarrollo seguro, riesgos OWASP, SAST, DAST, SCA, pentesting y priorización basada en evidencias.
El conectoma de una mosca de la fruta ilustra un principio de seguridad: una demo no constituye una prueba hasta que los controles muestran qué aporta el sistema anunciado.
DevDay 2026 conectó agentes persistentes, programación en la nube, plugins, eventos y trabajo compartido. Esto es lo que ya se lanzó, lo que aún está por llegar y dónde están los límites de AppSec.
Las demos de gráficos animados de Opus 5.5 revelan un ciclo agéntico: planificar, programar, ejecutar, inspeccionar y revisar. La ciberseguridad de Claude exige verificar al mismo ritmo.
MAESTRO es el framework de 7 capas de Cloud Security Alliance para modelar amenazas en la IA agéntica, aplicado por el OWASP GenAI Security Project. Esta guía convierte cada capa en una lista de comprobación para pentests.
La IA puede eliminar trabajo repetitivo de AppSec sin eliminar la responsabilidad. Aprende qué automatizar, qué aumentar y cuándo escalar una decisión de seguridad a una persona.
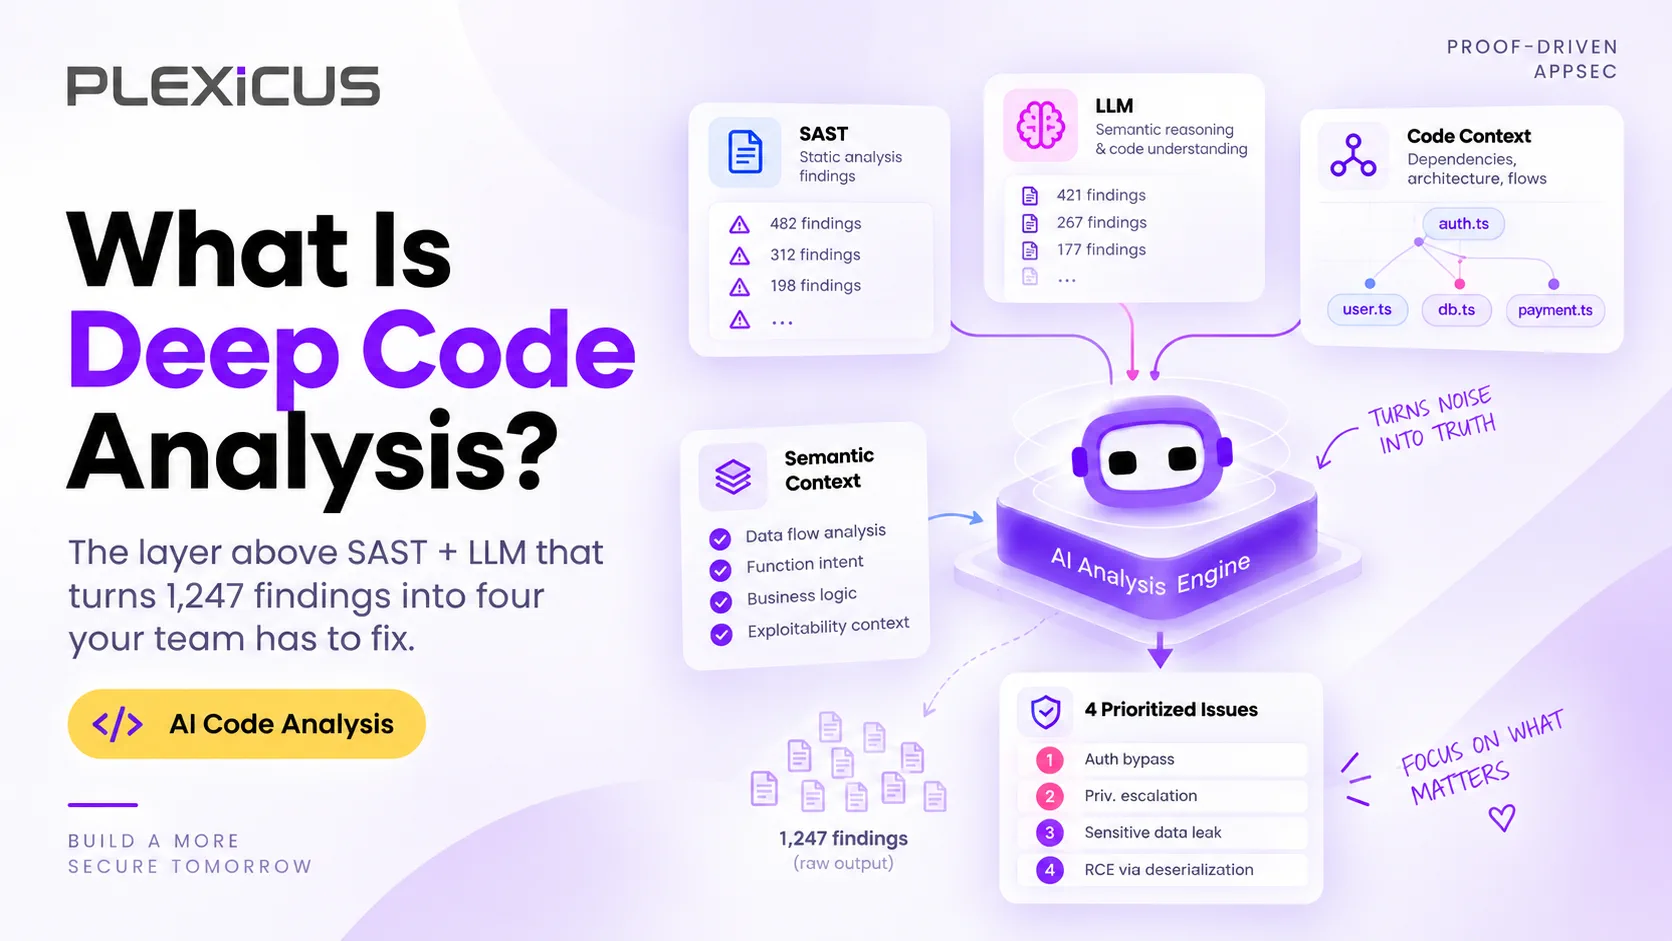
Los falsos positivos de SAST ocultan los bugs reales y un wrapper de LLM no lo arregla. Deep Code Analysis demuestra con análisis de alcanzabilidad qué hallazgos son reales y alcanzables.
Si estás desarrollando o ejecutando software hoy en día, probablemente estés manejando microservicios, funciones sin servidor, contenedores, paquetes de terceros y una avalancha de casillas de verificación de cumplimiento. Cada parte móvil genera sus propios hallazgos, paneles de control y alertas rojas enfurecidas. Antes de mucho, la visibilidad del riesgo se siente como conducir en la niebla de San Francisco a las 2 a.m.: sabes que el peligro está ahí, pero no puedes verlo claramente.
Una nueva colaboración entre Plexicus y Céfiros está destinada a mejorar la seguridad de aplicaciones en 19 países de Latam e Iberia. Esta colaboración en ciberseguridad ofrece soluciones avanzadas de Gestión de Postura de Seguridad de Aplicaciones (ASPM) a organizaciones que buscan defenderse proactivamente contra amenazas cibernéticas.
Plexicus es Proof-Driven AppSec: hallazgos validados, comprensión contextual y remediación revisada — anclada en evidencia, acotada contigo.