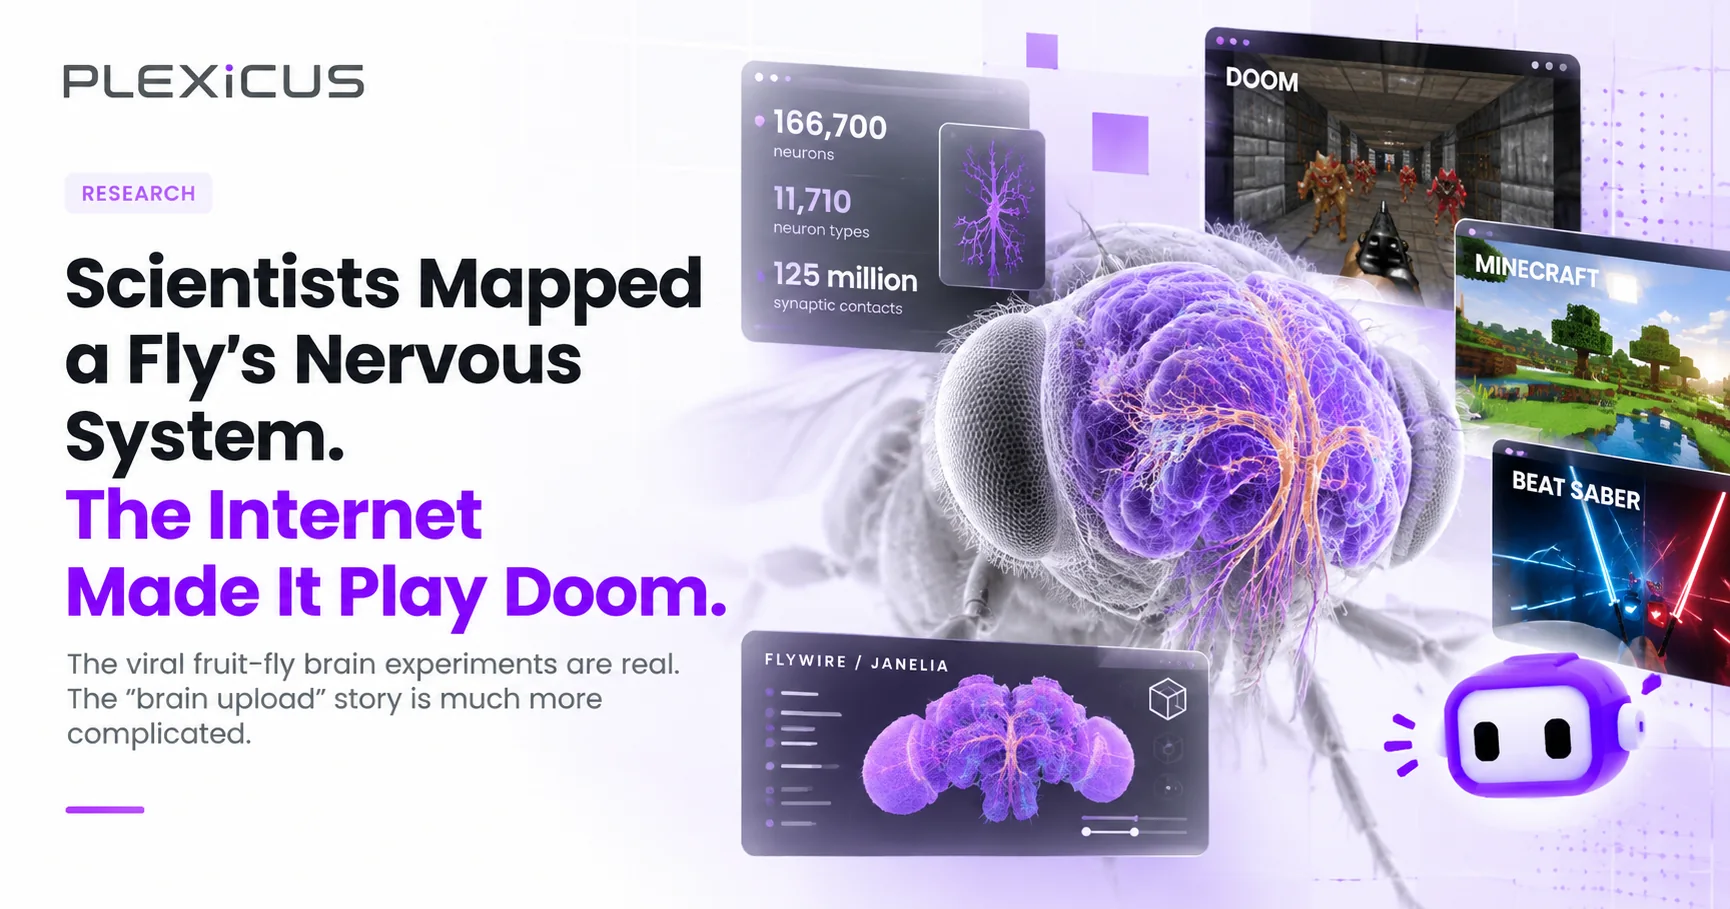
Un conectoma de mosca de la fruta pone a prueba las demos de AppSec
El conectoma de una mosca de la fruta ilustra un principio de seguridad: una demo no constituye una prueba hasta que los controles muestran qué aporta el sistema anunciado.
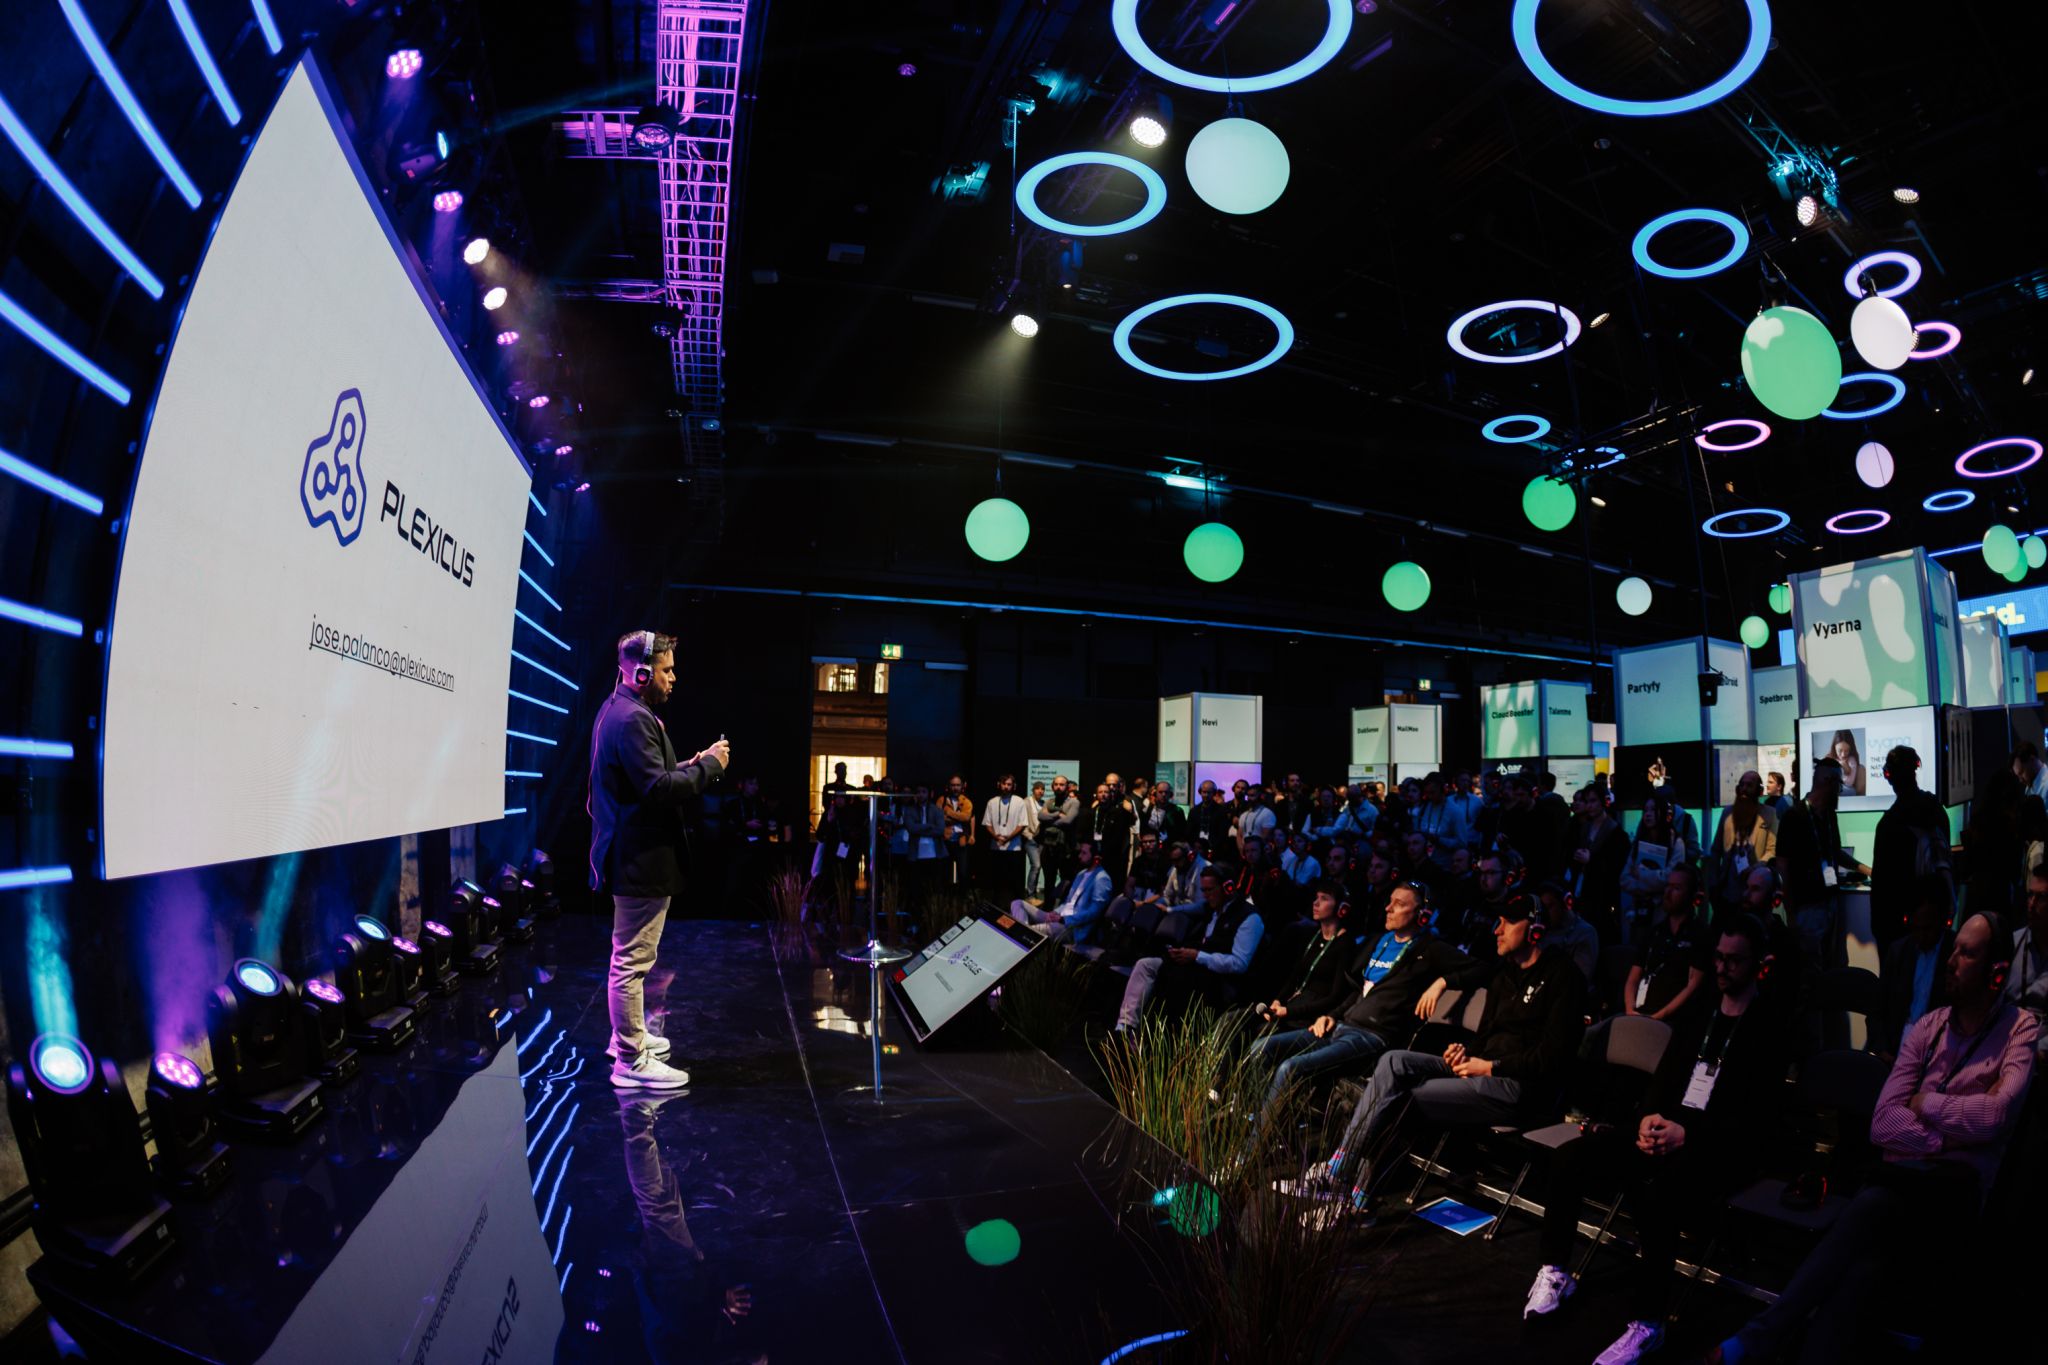
José Ramón Palanco es el CEO/CTO de Plexicus, una empresa pionera en ASPM (Gestión de Postura de Seguridad de Aplicaciones) lanzada en 2024, que ofrece capacidades de remediación impulsadas por IA. Anteriormente, fundó Dinoflux en 2014, una startup de Inteligencia de Amenazas que fue adquirida por Telefónica, y ha estado trabajando con 11paths desde 2018. Su experiencia incluye roles en el departamento de I+D de Ericsson y Optenet (Allot). Tiene un título en Ingeniería de Telecomunicaciones de la Universidad de Alcalá de Henares y un Máster en Gobernanza de TI de la Universidad de Deusto. Como experto reconocido en ciberseguridad, ha sido ponente en varias conferencias prestigiosas, incluyendo OWASP, ROOTEDCON, ROOTCON, MALCON y FAQin. Sus contribuciones al campo de la ciberseguridad incluyen múltiples publicaciones de CVE y el desarrollo de varias herramientas de código abierto como nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, y más.
El conectoma de una mosca de la fruta ilustra un principio de seguridad: una demo no constituye una prueba hasta que los controles muestran qué aporta el sistema anunciado.
DevDay 2026 conectó agentes persistentes, programación en la nube, plugins, eventos y trabajo compartido. Esto es lo que ya se lanzó, lo que aún está por llegar y dónde están los límites de AppSec.
Las demos de gráficos animados de Opus 5.5 revelan un ciclo agéntico: planificar, programar, ejecutar, inspeccionar y revisar. La ciberseguridad de Claude exige verificar al mismo ritmo.
Jev devuelve decisiones tipadas en vez de prosa. Eso puede cambiar dónde encaja el juicio semántico en seguridad, siempre que se mantengan política, respaldo, verificación y revisión humana.
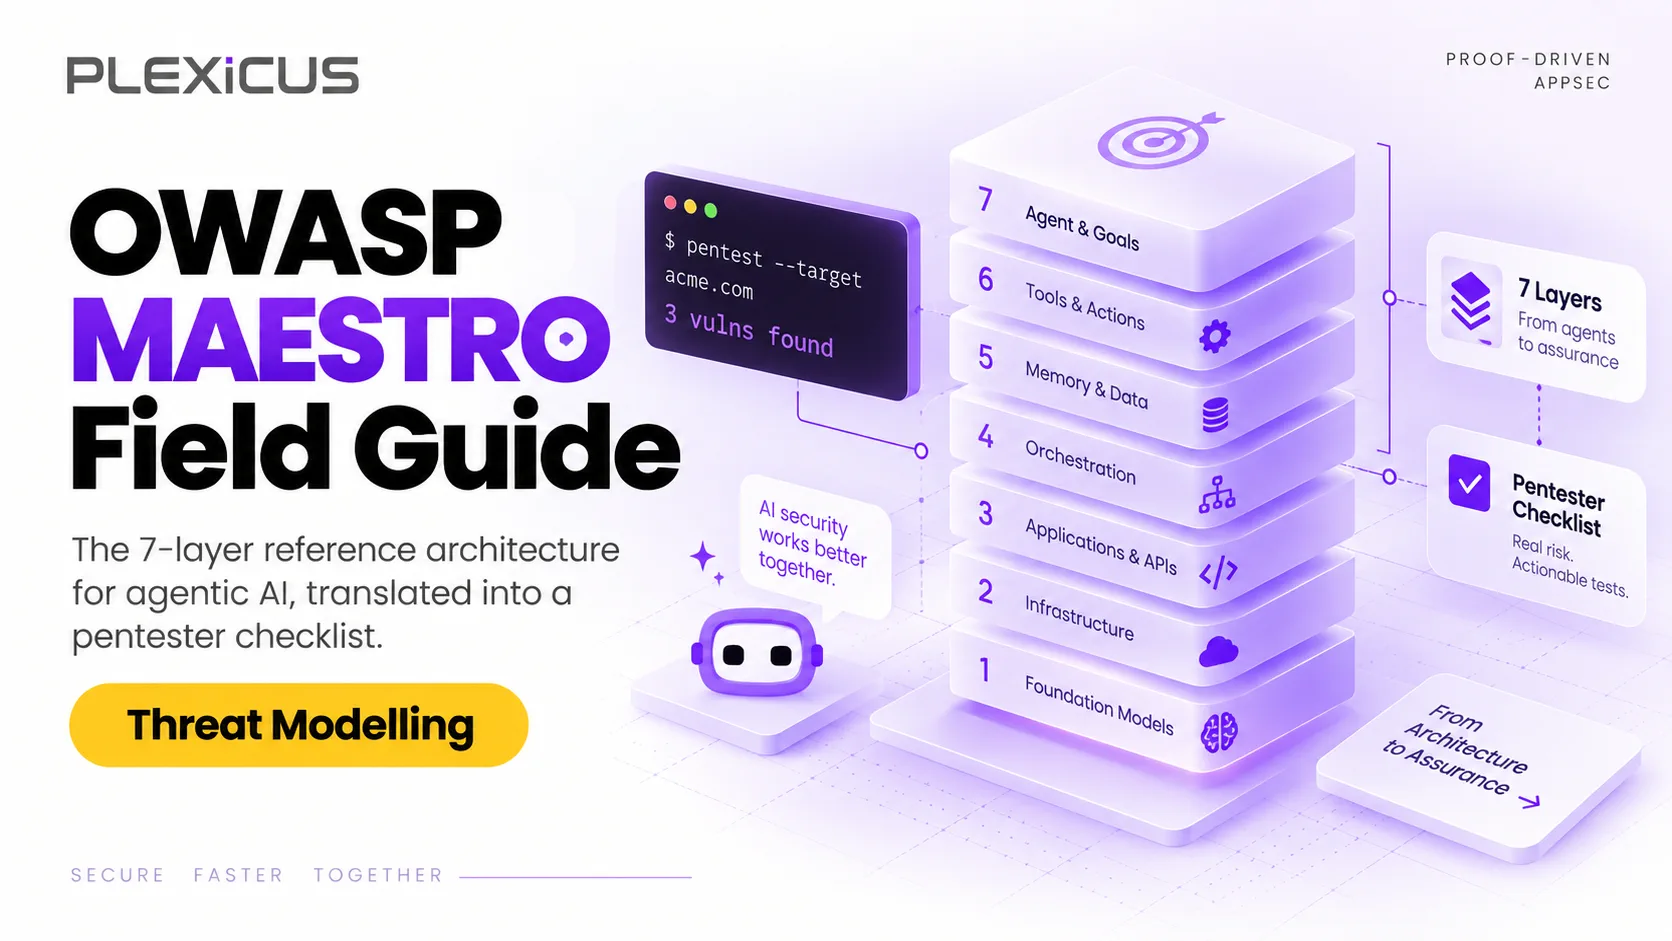
MAESTRO es el framework de 7 capas de Cloud Security Alliance para modelar amenazas en la IA agéntica, aplicado por el OWASP GenAI Security Project. Esta guía convierte cada capa en una lista de comprobación para pentests.
El pentesting con IA en 2026 se divide en tres carriles: agentes de pentest autónomos, plataformas BAS y PTaaS asistido por IA. Comparamos 15 herramientas por evidencia, repetición y precio.
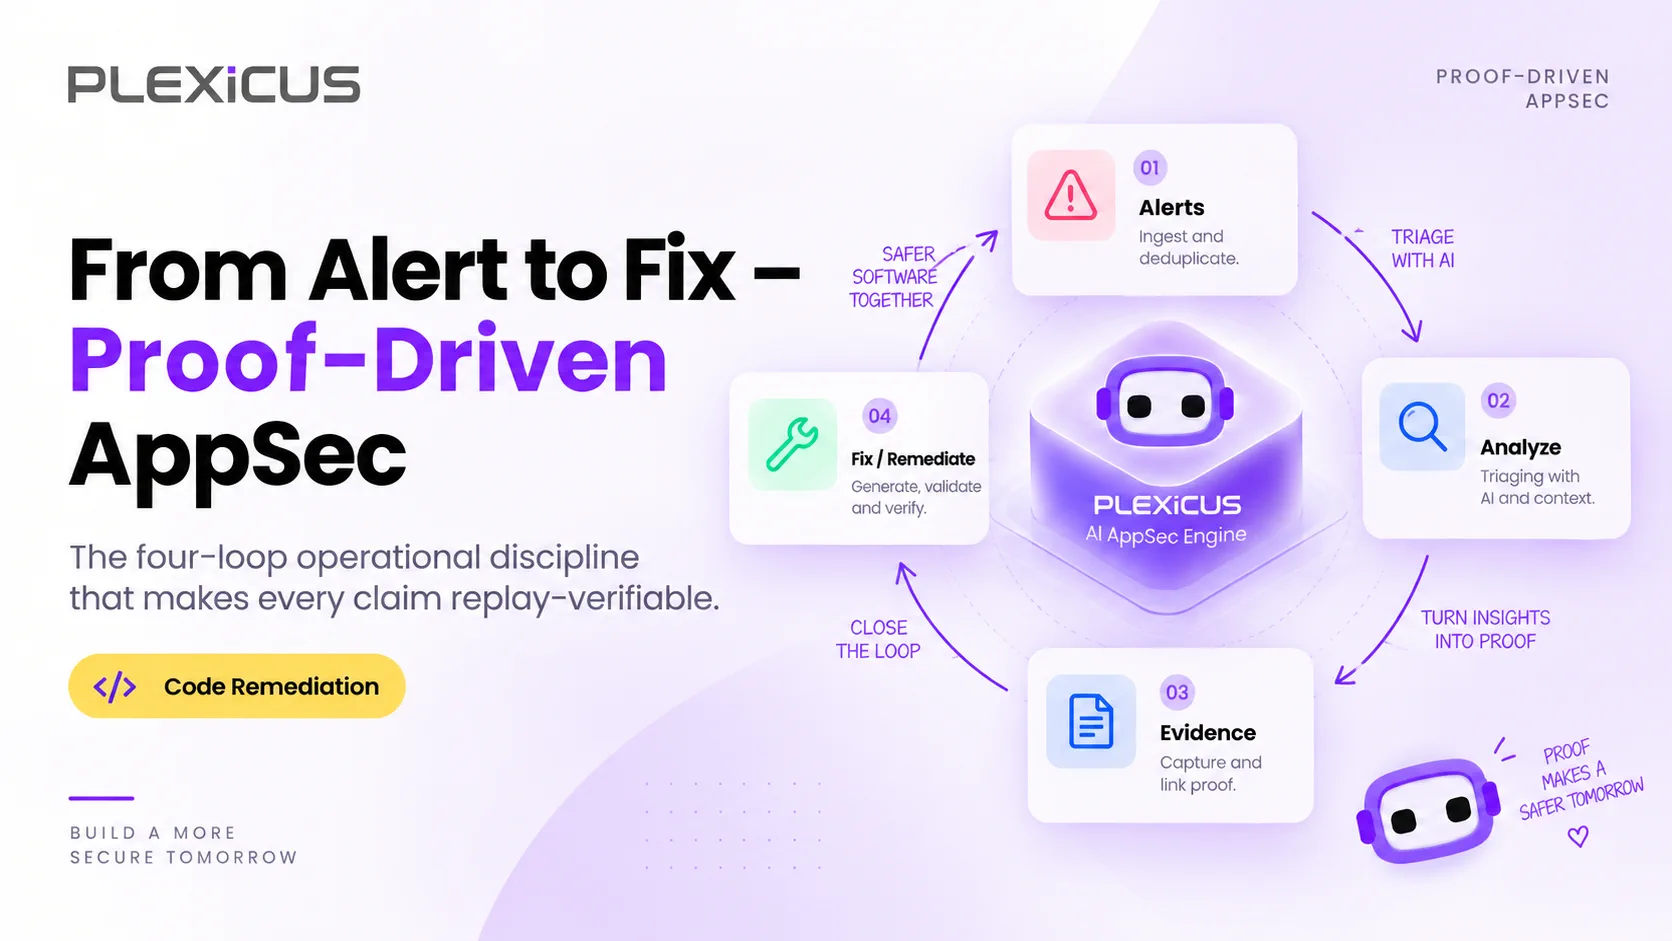
AppSec basada en pruebas es un proceso de remediación de vulnerabilidades que cierra el ciclo de la alerta al fix una sola vez, con evidencia reproducible: detectar, verificar, corregir, auditar.
La IA puede eliminar trabajo repetitivo de AppSec sin eliminar la responsabilidad. Aprende qué automatizar, qué aumentar y cuándo escalar una decisión de seguridad a una persona.
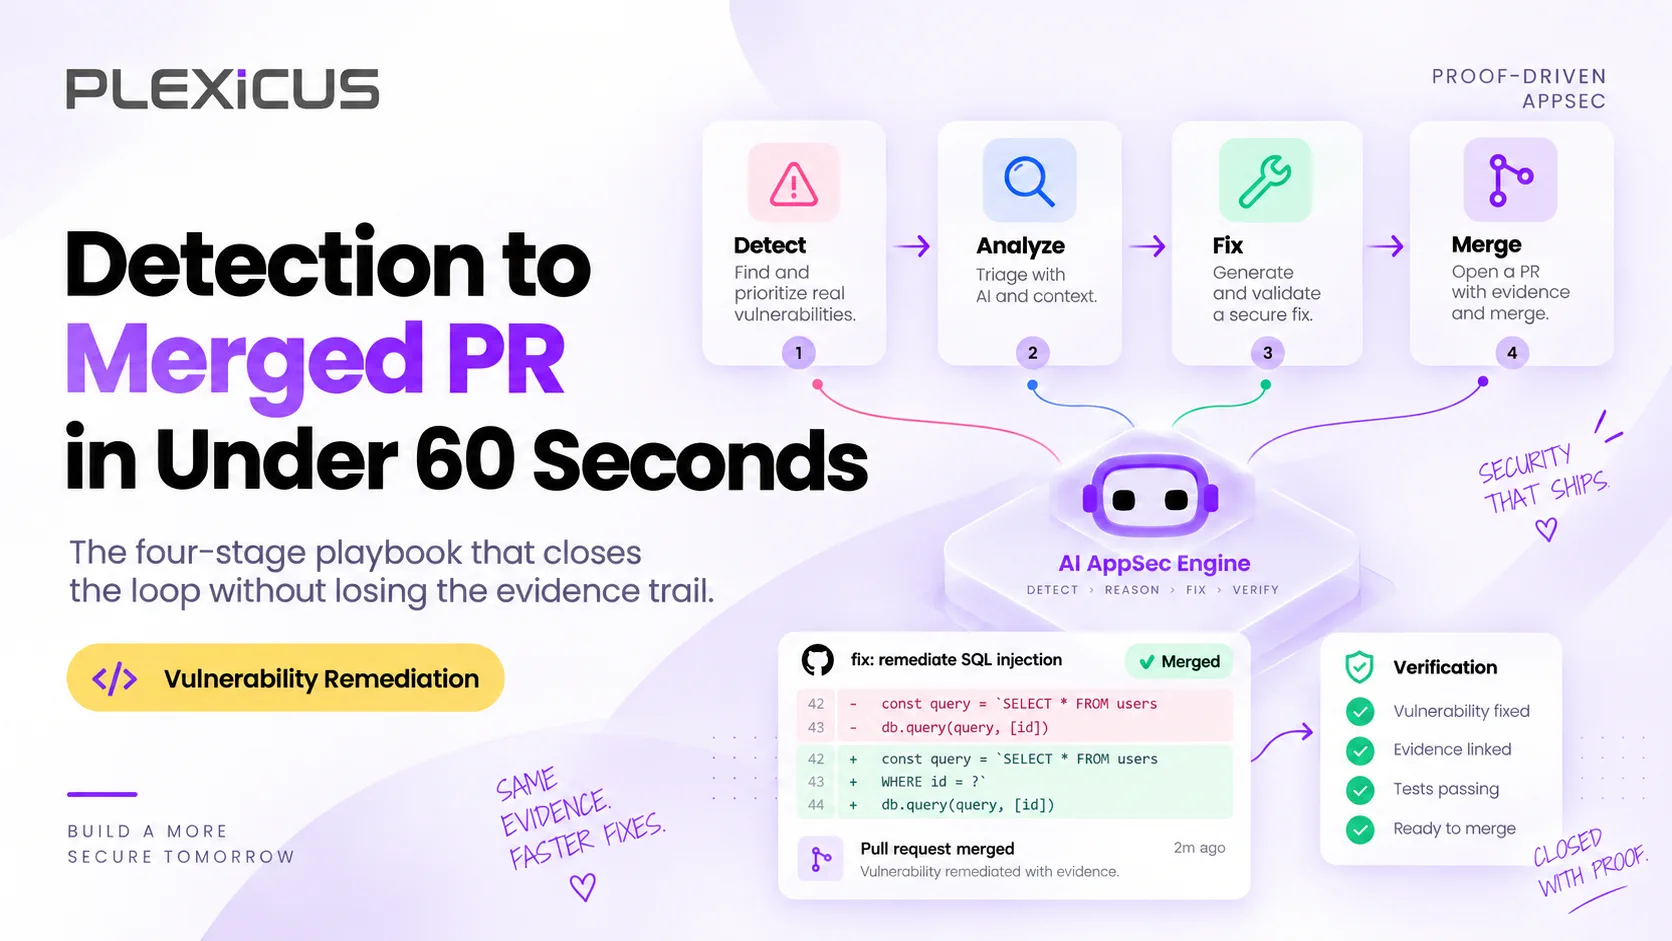
Un manual de cuatro pasos para la remediación automatizada de vulnerabilidades que convierte un hallazgo verificado en una PR probada y lista para revisión en menos de 60 segundos, con las pruebas adjuntas.
Ejecutar `trivy image` no es DevSecOpses generación de ruido. La verdadera ingeniería de seguridad se trata de la relación señal-ruido. Esta guía proporciona configuraciones de grado de producción para 17 herramientas estándar de la industria para detener vulnerabilidades sin detener el negocio, organizadas en tres fases: pre-compromiso, guardianes de CI y escaneo en tiempo de ejecución.
Instalar una herramienta de seguridad es la parte fácil. La parte difícil comienza en el 'Día 2', cuando esa herramienta informa 5,000 nuevas vulnerabilidades. Esta guía se centra en la gestión de vulnerabilidades: cómo filtrar alertas duplicadas, gestionar falsos positivos y rastrear las métricas que realmente miden el éxito. Aprende cómo pasar de 'encontrar errores' a 'corregir riesgos' sin abrumar a tu equipo.
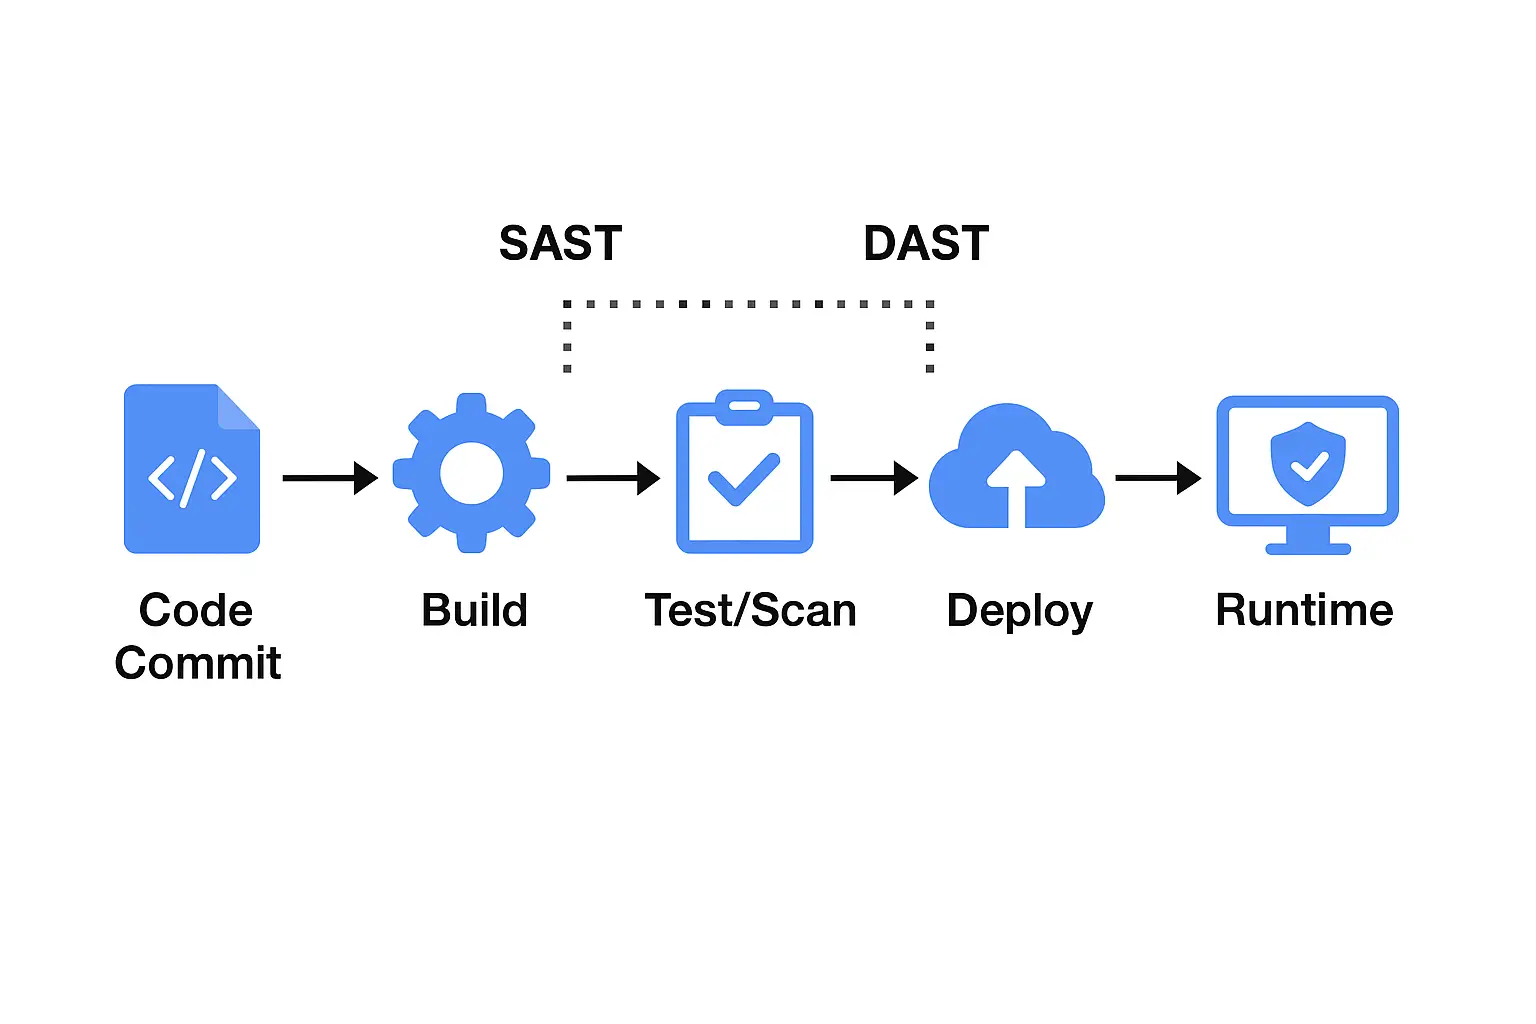
SAST y DAST son métodos de prueba de seguridad utilizados para proteger aplicaciones de ataques. Para ver cómo cada uno ayuda con la seguridad de aplicaciones, veamos sus diferencias y dónde encajan en tu flujo de trabajo
Compara las principales herramientas ASPM como Plexicus, Cycode, Wiz y Apiiro para automatizar las pruebas de AppSec y la gestión de vulnerabilidades
Descubre las principales herramientas de seguridad API para detectar vulnerabilidades, detener ataques API y proteger tus aplicaciones con escaneo y pruebas avanzadas.
Las aplicaciones modernas dependen mucho de bibliotecas de terceros y de código abierto. Esto acelera el desarrollo, pero también aumenta el riesgo de ataques. Cada dependencia puede introducir problemas como fallos de seguridad sin parchear, licencias riesgosas o paquetes desactualizados. Las herramientas de Análisis de Composición de Software (SCA) ayudan a abordar estos problemas.
Existen docenas de herramientas SAST en el mercado, que van desde código abierto hasta nivel empresarial. El desafío es: ¿Cuál es la mejor herramienta SAST para tu equipo?
La seguridad de aplicaciones web es esencial para proteger tus aplicaciones de ciberataques que apuntan a datos sensibles y alteran las operaciones. Esta guía cubre la importancia de la seguridad de aplicaciones web, vulnerabilidades comunes, mejores prácticas y métodos de prueba, ayudándote a asegurar tu aplicación, garantizar el cumplimiento y mantener la confianza del usuario
Una pesadilla de violación de seguridad se ha convertido en una realidad para muchas empresas europeas. Conozca las 15 tendencias transformadoras de DevSecOps que debe saber para mantenerse fuera de la lista de violaciones.
Plexicus se gradúa del programa de aceleración Spring Batch 2025 de Startup Wise Guys.
Si estás desarrollando o ejecutando software hoy en día, probablemente estés manejando microservicios, funciones sin servidor, contenedores, paquetes de terceros y una avalancha de casillas de verificación de cumplimiento. Cada parte móvil genera sus propios hallazgos, paneles de control y alertas rojas enfurecidas. Antes de mucho, la visibilidad del riesgo se siente como conducir en la niebla de San Francisco a las 2 a.m.: sabes que el peligro está ahí, pero no puedes verlo claramente.
Plexicus ha asegurado una inversión de $150,000 de Microsoft para expandir su infraestructura en la nube. Este financiamiento mejorará el rendimiento del sistema, la escalabilidad y la fiabilidad, permitiendo a Plexicus apoyar a más empresas con soluciones empresariales impulsadas por IA.
Descubre cómo la nueva integración de BlackDuck en Plexicus mejora la seguridad de código abierto con detección de vulnerabilidades en tiempo real, priorización automatizada de riesgos y flujos de trabajo DevSecOps sin interrupciones.
Plexicus lanza plataforma de seguridad impulsada por IA para la remediación de vulnerabilidades en tiempo real. Agentes autónomos detectan, priorizan y solucionan amenazas al instante.
Una nueva colaboración entre Plexicus y Céfiros está destinada a mejorar la seguridad de aplicaciones en 19 países de Latam e Iberia. Esta colaboración en ciberseguridad ofrece soluciones avanzadas de Gestión de Postura de Seguridad de Aplicaciones (ASPM) a organizaciones que buscan defenderse proactivamente contra amenazas cibernéticas.
Marcos como DORA, ISO 27001 y NIST SP 800-53 son esenciales para una gestión robusta de la postura de seguridad de aplicaciones, ayudando a las organizaciones a cumplir con los estándares, reducir riesgos y mantener el cumplimiento normativo.
Plexicus es Proof-Driven AppSec: hallazgos validados, comprensión contextual y remediación revisada — anclada en evidencia, acotada contigo.