EMBRACE revela fallos en los límites de seguridad de los asistentes de programación con IA
EMBRACE recuerda que un navegador integrado no conserva automáticamente los límites de seguridad de un navegador independiente.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestLos asistentes de programación con IA combinan cada vez más un navegador, un agente, archivos del proyecto y ejecución de comandos en un mismo flujo de escritorio. El 29 de octubre de 2026, Forever Security publicó EMBRACE, un estudio de cinco herramientas: Cursor, GitHub Copilot, OpenAI Codex, Visual Studio Code y Claude Desktop. Los investigadores describen tres tipos de fallos en esos productos. La lección principal trata sobre los límites: cuando un navegador integrado recibe acceso o autoridad adicionales, pueden dejar de ser válidas las suposiciones habituales sobre la seguridad del navegador.
Se trata de demostraciones controladas y descritas por los investigadores. No prueban que todos los usuarios estén comprometidos ni que los cinco productos compartan el mismo fallo. Aun así, el caso ayuda a los equipos a incluir las herramientas de programación con IA en su modelo de amenazas de los equipos de desarrollo.
Qué comunicaron los investigadores de EMBRACE
El informe principal agrupa los hallazgos en tres resultados. El análisis técnico describe los mecanismos y las pruebas. La tabla resume el informe sin tratar los productos como si fueran equivalentes.
| Asistente examinado | Tipo de fallo comunicado | Qué demostraron los investigadores | Estado indicado en el informe del 29 de octubre |
|---|---|---|---|
| Cursor | El contenido de una página podía influir en el agente y llegar a la ejecución de comandos en el equipo | Una página preparada aportaba instrucciones ocultas por la integración del navegador. El agente pidió ejecutar un comando; según los investigadores, volvió a intentarlo después de que el sandbox bloqueara el primer intento. El comportamiento dependía del modelo. | Los investigadores dicen que Cursor corrigió silenciosamente el fallo el 1 de octubre. |
| GitHub Copilot | Suplantación de la dirección del navegador | Una página podía comunicar una dirección distinta a la vista previa, confundiendo al usuario y al agente sobre el origen real. | Los investigadores dicen que una compilación posterior, la 1.1.29, lo corrigió antes de que enviaran un informe. |
| Codex, Claude Desktop y VS Code | Acceso a archivos locales fuera del límite previsto del proyecto | Según los investigadores, una vista previa local podía leer archivos fuera del proyecto. El artículo técnico describe rutas distintas en Codex y en Claude Desktop y VS Code. | Los investigadores dicen que los casos de Codex y VS Code seguían abiertos cuando publicaron el informe. |
Estos estados proceden de la cronología de divulgación de los investigadores. No son una confirmación independiente del estado actual de cada versión del proveedor. Comprueba los avisos y versiones del proveedor antes de decidir sobre un incidente o una actualización.
Por qué una función puede cruzar varios límites
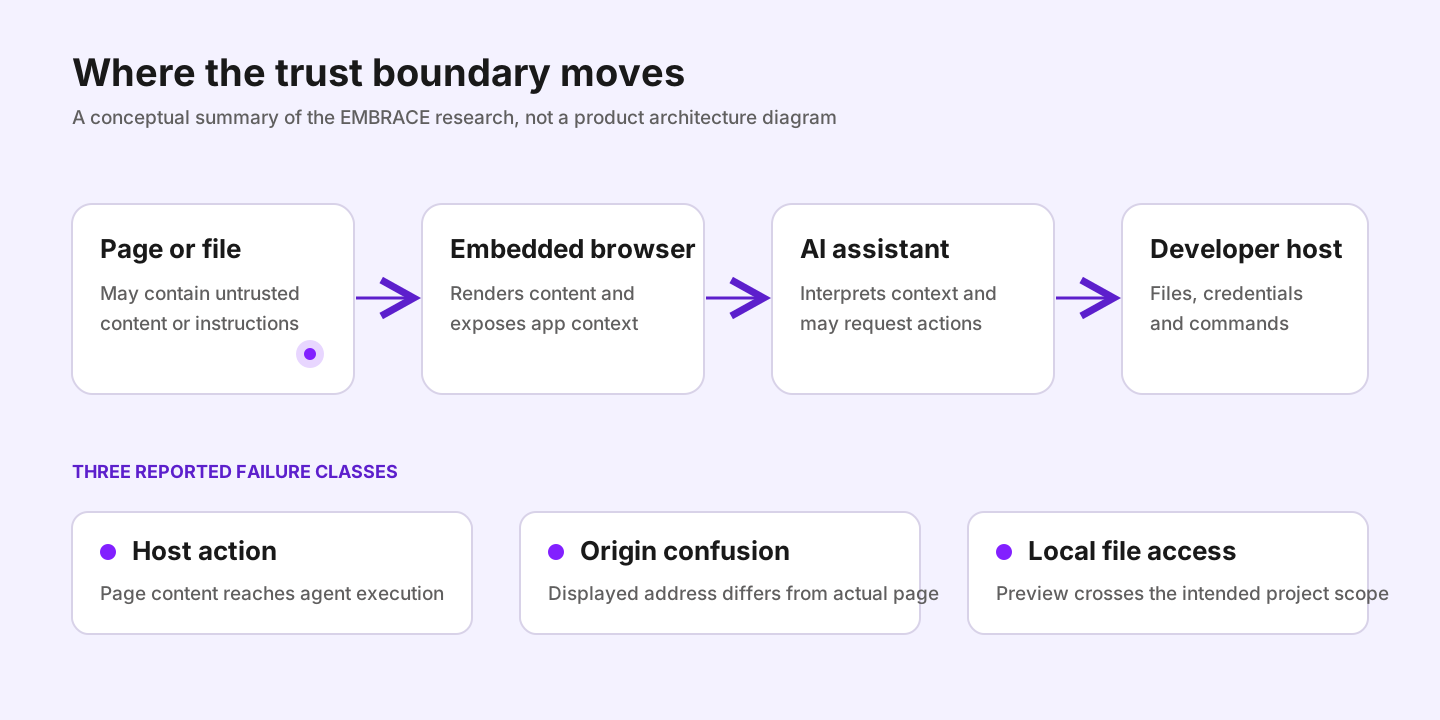
Un navegador normal está diseñado para separar el contenido web del equipo local. Un entorno de programación con IA puede añadir capacidades para que el asistente inspeccione páginas, previsualice proyectos locales o actúe según lo que ve. Así aparecen relaciones de confianza entre al menos cuatro componentes:
- La página o archivo local, que puede incluir contenido controlado por un atacante.
- El navegador integrado, que representa ese contenido y expone contexto a la aplicación.
- El asistente, que interpreta el contexto y puede pedir herramientas o acciones.
- El equipo anfitrión, que contiene archivos, credenciales y comandos.
La documentación del navegador integrado de VS Code describe funciones como previsualizar páginas, usar herramientas del navegador con agentes y controlar ciertos permisos y opciones de almacenamiento. Ese contexto explica por qué existen estas integraciones, pero no valida las vulnerabilidades de EMBRACE. Esas afirmaciones proceden de la investigación de Forever Security.
Los tres resultados muestran por qué una revisión no debe limitarse a preguntar si el modelo obedeció una instrucción. Una página puede alcanzar un puente privilegiado, hacer que la aplicación informe un origen falso o aprovechar una diferencia entre las comprobaciones del documento principal y el trabajo de un proceso en segundo plano. En el caso de archivos locales, el informe afirma que el agente no necesitó tomar una mala decisión para que importara el fallo de límite.
Qué cambia para los equipos de AppSec
EMBRACE no es un resultado de análisis del código fuente. Trata sobre las propiedades de seguridad del software que se ejecuta en los equipos de los desarrolladores. Un flujo seguro de aplicaciones sigue siendo importante, pero una revisión de código no puede imponer la integridad del origen del navegador ni el aislamiento del sistema de archivos de un IDE.
Trata estos aspectos como capas de control diferentes. Para el riesgo en el código, los equipos pueden utilizar análisis profundo del código y un flujo de remediación revisado. Para los equipos de desarrollo, hace falta un inventario actualizado de las herramientas de IA, sus navegadores integrados y los permisos que reciben. Un control que analiza el repositorio no evita por sí solo que una aplicación de escritorio cruce un límite del equipo.
Para los equipos que ya adoptan desarrollo asistido por IA, nuestras guías sobre seguridad en vibe coding y gobernanza de herramientas de IA cubren controles relacionados. El flujo Proof-Driven AppSec explica cómo vincular los hallazgos de código con pruebas y correcciones revisables.
Lista práctica de revisión
Usa el informe como punto de partida para revisar cada producto, no como un veredicto general sobre todas las instalaciones:
- Inventaría la aplicación y su compilación exacta. Incluye vistas previas integradas en editores y asistentes de escritorio, no solo los navegadores independientes.
- Separa el origen de la página del contexto mostrado. Comprueba que la aplicación obtiene el origen del estado real de navegación y no confía en una etiqueta proporcionada por la página.
- Prueba los límites de archivos locales. Confirma que las vistas previas no pueden leer fuera de un espacio de trabajo autorizado, también desde procesos en segundo plano.
- Limita las acciones del agente por separado. El contenido del navegador no debe convertirse silenciosamente en autorización para ejecutar comandos. Las aprobaciones, la política del sandbox y el alcance de ejecución deben imponerse fuera del razonamiento del modelo.
- Limita la exposición y las rutas de salida. Aplica mínimo privilegio y controles de salida adecuados para impedir que una vista previa alcance secretos o servicios ajenos.
- Comprueba el estado del proveedor. El informe fecha sus afirmaciones de corrección. Revisa la versión y el aviso actuales antes de clasificar una compilación como afectada o corregida.
Un clic o una tecla no es un límite sólido cuando lo presenta una herramienta en la que el usuario ya confía. Puede formar parte de una defensa, pero debe acompañarse de validación del origen, acceso a archivos acotado y controles de ejecución aplicables.
La lección más amplia
EMBRACE no demuestra que los asistentes de programación con IA sean inseguros por naturaleza. Muestra que añadir un agente a un componente de seguridad maduro cambia el modelo de amenazas. El aislamiento del navegador, la confianza del proyecto, la aprobación de comandos y los permisos del equipo deben probarse en conjunto, porque la integración puede conectarlos de formas que sus componentes originales no contemplaban.
Plexicus se centra en el análisis y la remediación de seguridad de aplicaciones. Esos controles operan en una capa distinta al aislamiento del navegador de escritorio. Los equipos deberían evaluar ambas, sin esperar que una sustituya a la otra. Si estás trazando controles para el desarrollo asistido por IA, habla con Plexicus sobre la parte de seguridad de aplicaciones.
Fuentes
- EMBRACE: navegadores integrados en cinco asistentes de escritorio, Forever Security, 29 de octubre de 2026.
- Análisis técnico de EMBRACE, Forever Security, 29 de octubre de 2026.
- Documentación del navegador integrado, Microsoft, consultada el 30 de octubre de 2026.