Agentes de IA encontraron secretos expuestos. La siguiente frontera fue la identidad cloud
Microsoft observó ataques asistidos por IA desde secretos públicos hacia recursos cloud. Cómo investigar el acceso y contener la exposición.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
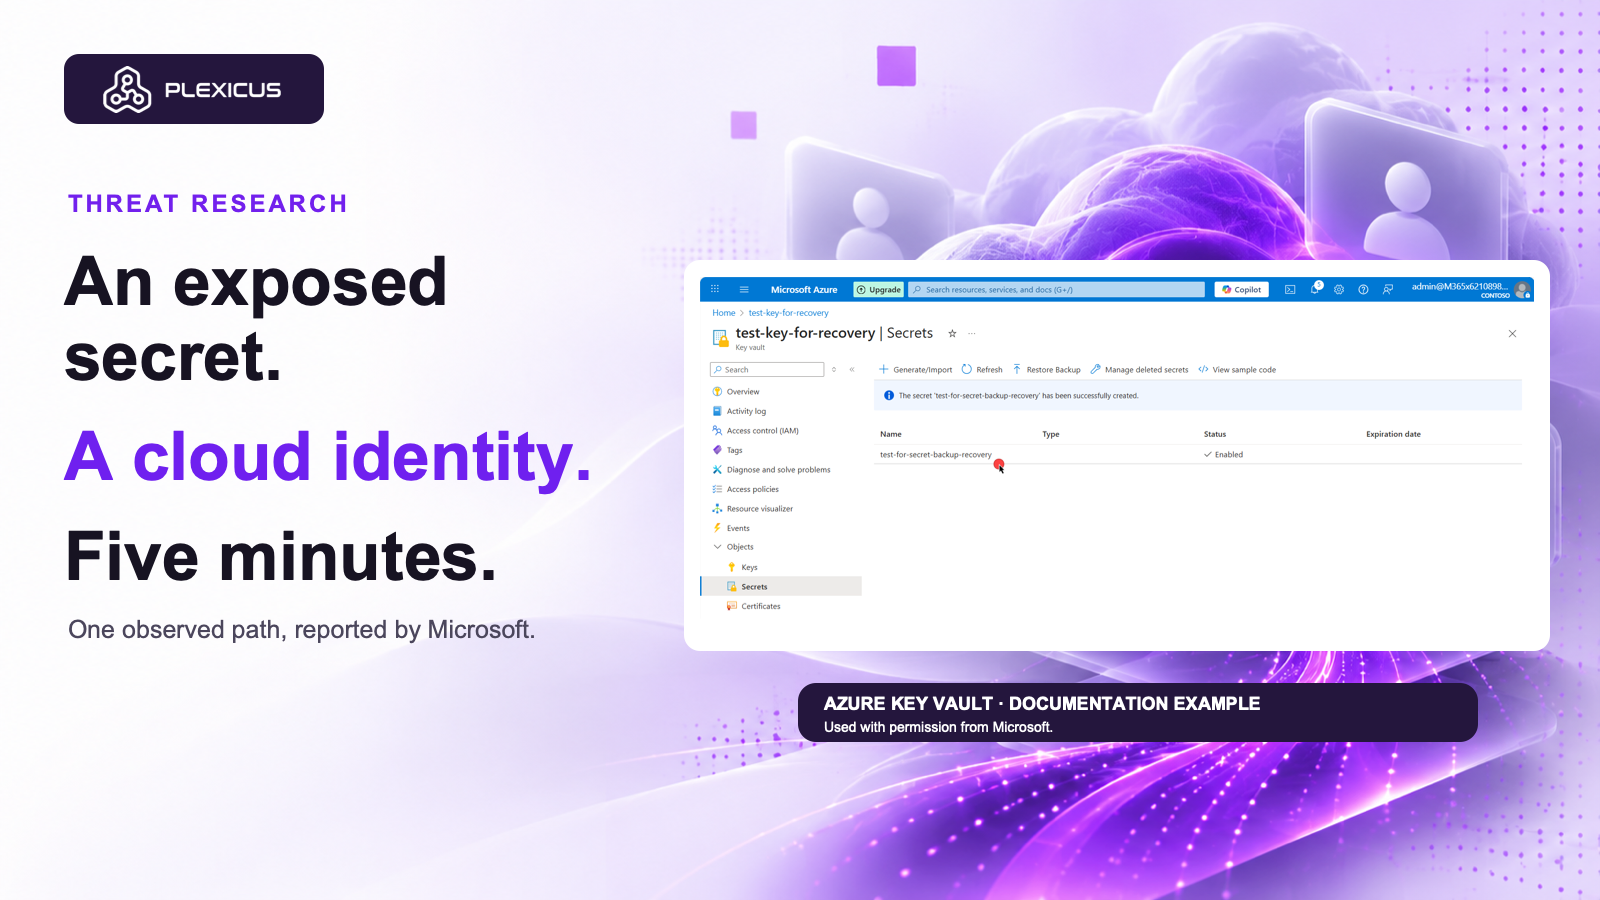
Explorar AI Swarm PentestEl 5 de noviembre, Microsoft Threat Intelligence informó de actores que usaron un framework con agentes para buscar credenciales expuestas en repositorios públicos y realizar acciones posteriores en la nube. En al menos un caso, Microsoft observó el paso desde la búsqueda de secretos hasta la extracción de datos de Azure Key Vault en cinco minutos. Es un caso observado, no un plazo general para todos los ataques.
El valor expuesto es el punto de partida
La investigación describe búsquedas de credenciales de aplicaciones y otros secretos, seguidas en algunos incidentes por inicios de sesión de entidades de servicio y exploración de recursos. Una identidad de aplicación puede alcanzar aquello que permiten sus permisos. El riesgo depende tanto de la credencial como del acceso asociado.
Microsoft también observó secuencias adaptativas en las que solicitudes fallidas fueron seguidas por cambios de versión o método de API. El informe describe conductas observadas; no demuestra que todos los secretos expuestos acabaran igual ni que cada acción fuera completamente autónoma.
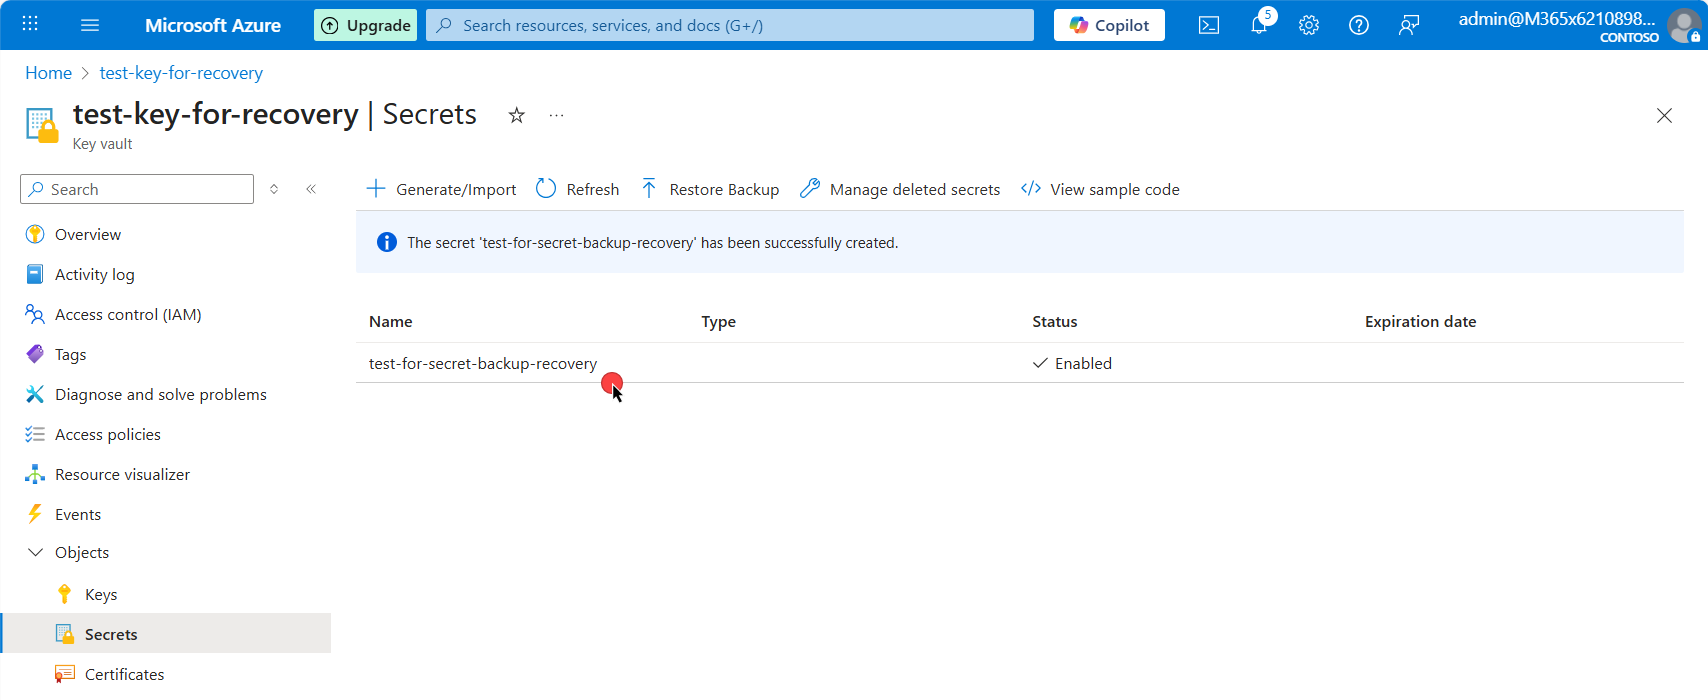
La imagen es un ejemplo de documentación de Microsoft, no una captura de una organización afectada ni del ataque descrito.
Investigar el acceso, además de la coincidencia
| Pregunta | Evidencia que conviene recoger |
|---|---|
| ¿Qué se expuso? | Revisión, ruta, tipo de credencial y posibles copias. Evita copiar el secreto en tickets. |
| ¿Qué identidad podía usarlo? | Responsable, entidad de servicio, ámbito de tenant, permisos y vencimiento. |
| ¿A qué podía acceder? | Vaults, almacenamiento, aplicaciones y otros recursos permitidos. |
| ¿Qué ocurrió después? | Registros de inicio de sesión y acceso, exploración, descargas y cambios de credenciales disponibles. |
| ¿Qué se contuvo? | Revocación o rotación, confirmación del responsable y revisión posterior. |
Eliminar un secreto del archivo actual no invalida una credencial existente. Sigue tu proceso de incidentes sin demora: identifica al responsable, revoca o rota cuando corresponda, revisa permisos e investiga los accesos durante la exposición. Microsoft advierte que los tokens ya emitidos pueden seguir siendo válidos hasta su vencimiento; la respuesta debe abarcar la identidad y sus accesos posteriores.
Reducir la ruta antes de la próxima alerta
Prefiere identidades administradas o de corta duración donde estén disponibles, evita guardar credenciales en código y concede solo los permisos necesarios. Revisa el acceso de las entidades de servicio y las rutas de recuperación que podrían aprovecharse. Si se pudo acceder a un vault, determina qué credenciales almacenadas requieren rotación mediante tu proceso de respuesta.
Plexicus describe pruebas de aplicaciones basadas en evidencia y flujos de remediación. Los equipos pueden utilizarlos junto con sus procesos existentes de identidad e incidentes cloud para documentar los hallazgos y su seguimiento. Estas páginas no acreditan contención automática de Azure ni rotación automática de credenciales por Plexicus.
Fuente de la imagen: Documentación de Microsoft Entra, recuperación de aplicaciones, CC BY 4.0; captura original sin modificar mostrada como ejemplo. Licencia. Used with permission from Microsoft.