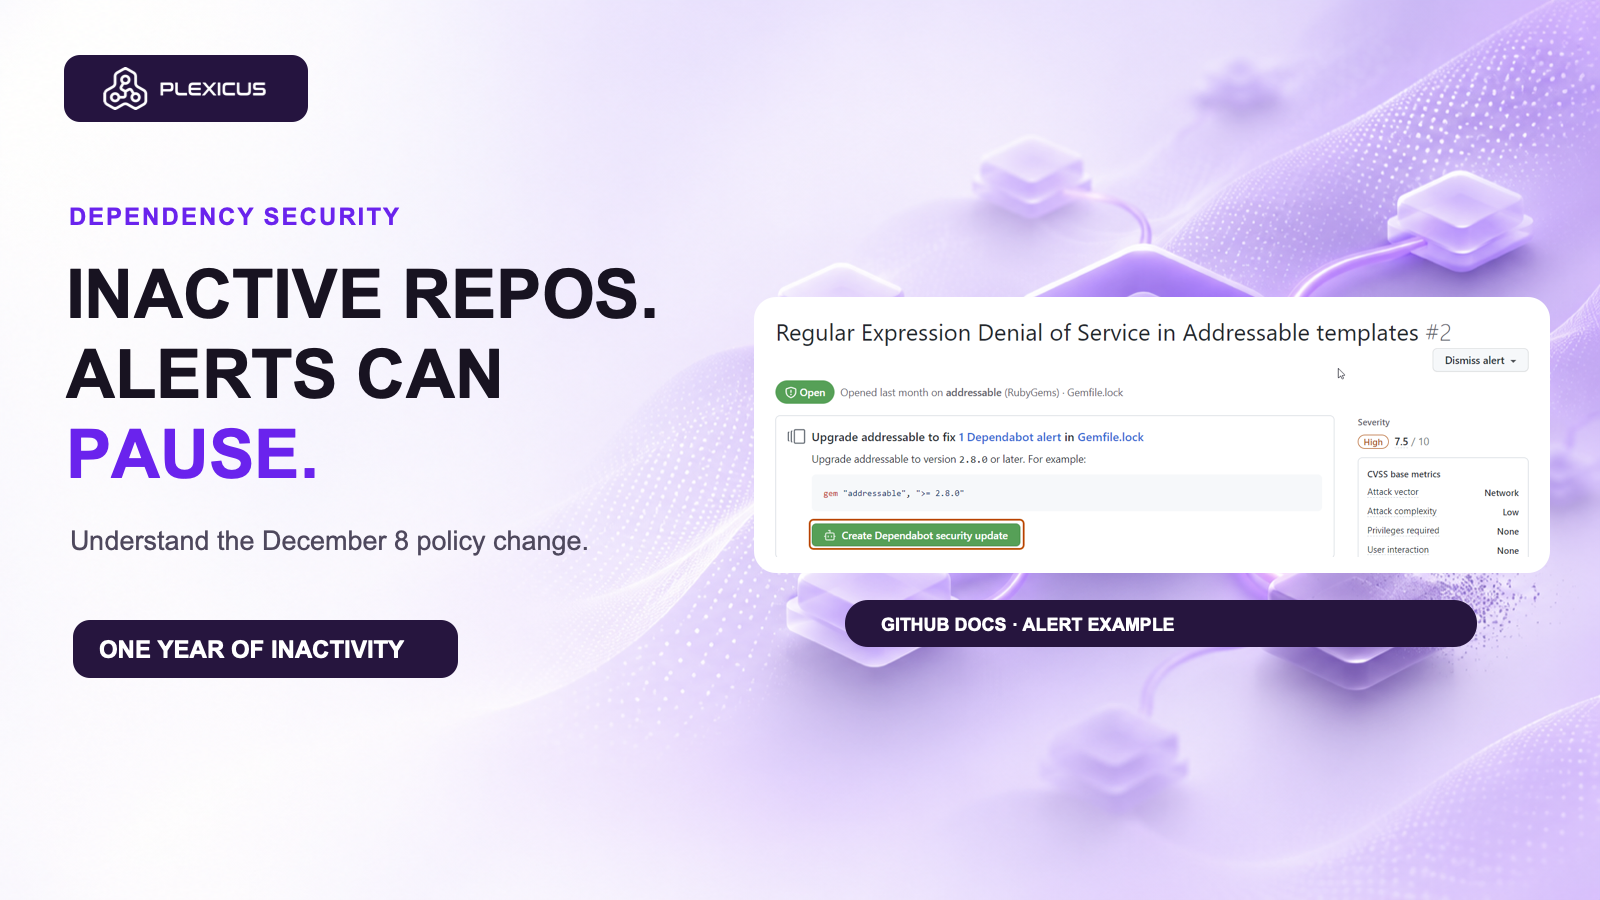
GitHub pausará alertas de Dependabot en repositorios inactivos
Un repositorio puede seguir respaldando un servicio desplegado mucho después del último cambio. GitHub cambiará cómo funcionan sus alertas de Dependabot.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestUn repositorio puede seguir respaldando un servicio desplegado mucho después del último cambio. GitHub cambiará cómo funcionan sus alertas de Dependabot.
Qué cambia el 8 de diciembre
GitHub anunció que, desde el 8 de diciembre de 2026, desactivará las alertas de Dependabot en la mayoría de repositorios sin actividad válida durante el último año. Las alertas existentes se archivan, no se eliminan, y pueden restaurarse. Esta política no demuestra que el software inactivo sea seguro ni que sus dependencias hayan dejado de usarse.
GitHub considera actividad crear el repositorio, hacer push a cualquier rama o etiqueta y activar las alertas. Un push las reactiva automáticamente; también pueden activarse en la configuración. Ambas acciones restauran las alertas archivadas y reinician el plazo de un año.
Excepciones que conviene revisar
Quedan excluidos los repositorios con una configuración de seguridad obligatoria que active estas alertas, y los de empresas cuya política impida a los administradores cambiarlas. La medida afecta a todos los planes de GitHub.com y a GitHub Enterprise Cloud con residencia de datos; no afecta a GitHub Enterprise Server. Consulta el anuncio oficial para conocer las reglas vigentes.
Pasos para el equipo
- Identifica repositorios sin actividad válida durante un año, incluidos los que siguen desplegados o reutilizados.
- Comprueba las configuraciones obligatorias y políticas empresariales; asigna responsables a los repositorios afectados.
- Cuando proceda, reactiva las alertas desde la configuración o con un cambio autorizado y revisa las alertas restauradas. No crees commits sin sentido solo para reiniciar el plazo.
- Relaciona cada repositorio con sus despliegues y revisa las dependencias vulnerables con evidencia. Restaurar alertas no corrige por sí solo una vulnerabilidad.
Conecta repositorio y aplicación
Un repositorio inactivo aún puede respaldar un servicio activo. Plexicus remediation describe correcciones revisables para hallazgos validados y AI Swarm Pentest cubre pruebas autorizadas de aplicaciones y API. Estas capacidades no implican que Plexicus cambie automáticamente la configuración de GitHub ni restaure alertas de Dependabot. Asigna propietarios y conserva el seguimiento de las decisiones de remediación.
Miniatura: ejemplo original de alerta en GitHub Docs, GitHub, CC BY 4.0. La captura ilustra una alerta y no representa un repositorio inactivo.