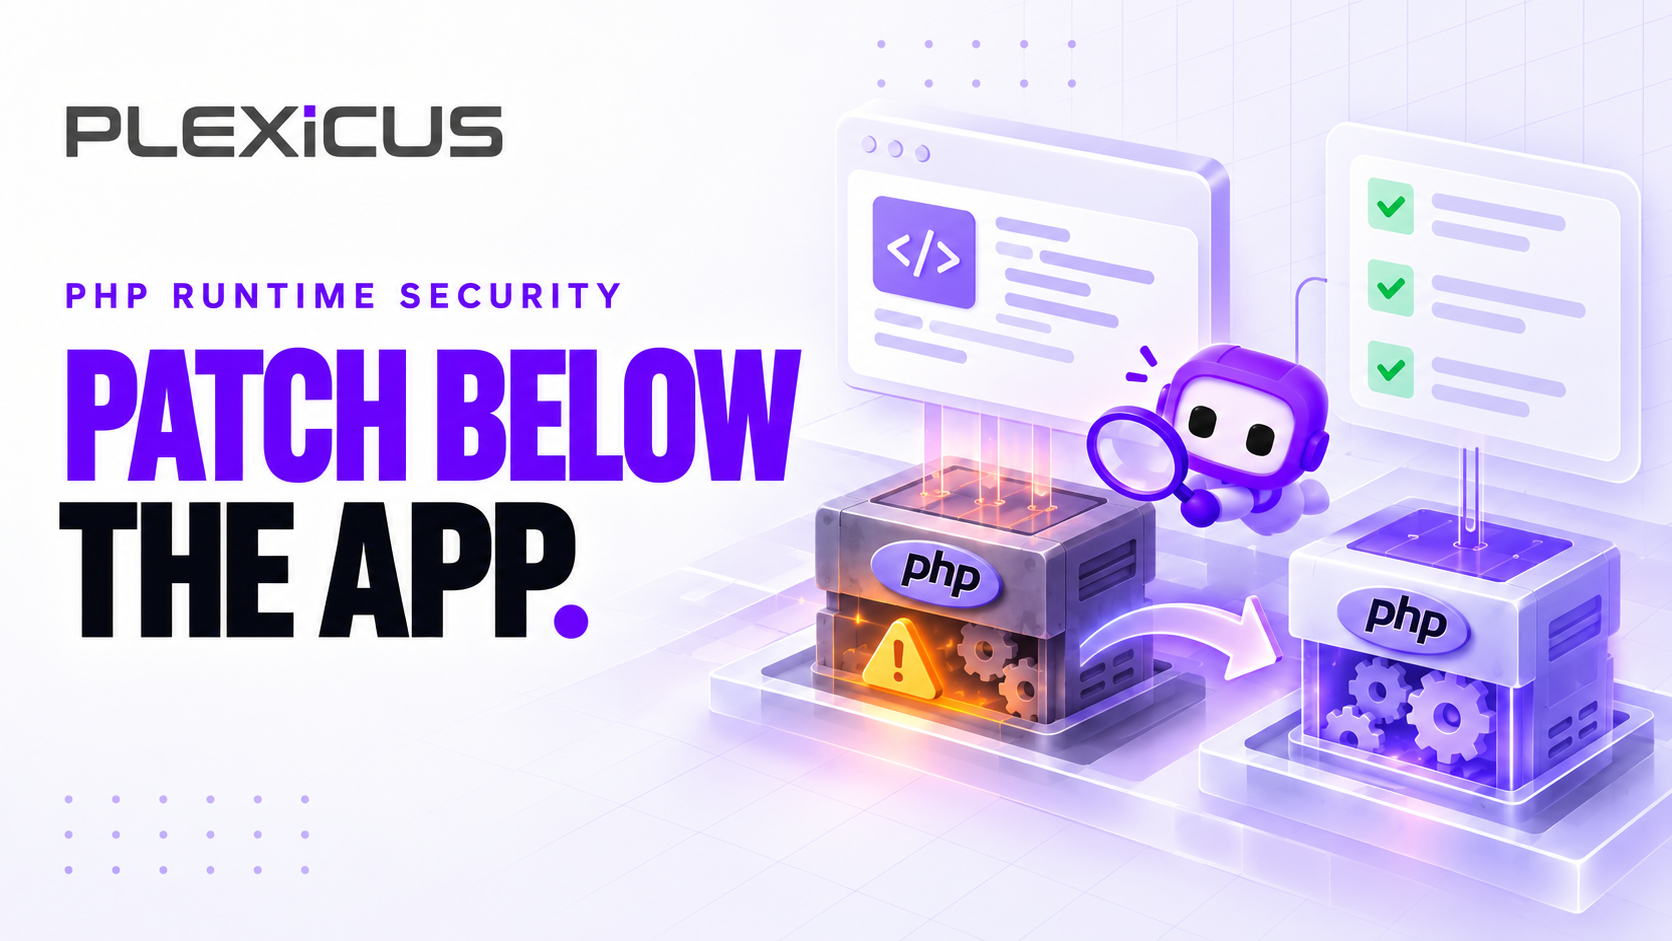
PHP2Shell: corregir la aplicación no sustituye el parche del runtime
Separe la exposición de PHP de los fallos de aplicación, compruebe el reemplazo de los trabajadores y revise las evidencias con Plexicus.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestUna solicitud de cambios puede corregir un fallo de aplicación y dejar pendiente una vulnerabilidad del runtime. Son cambios con responsables, artefactos y evidencias distintos. Los avisos de seguridad de PHP de octubre muestran por qué importa esa diferencia.
Las versiones del 21 de octubre 8.2.35, 8.3.36, 8.4.27 y 8.5.12 corrigen CVE-2026-109618 y CVE-2026-109619. Anuncio de PHP.
El aviso sobre memoria agotada describe una ruta de Apache mod_php anterior al código de aplicación. Un cambio en el middleware no protege una ruta que se ejecuta antes. Aviso OOM.
El segundo describe estado de una petición que permanece en un trabajador persistente y puede afectar a otra petición posterior. Aviso de estado global.
Son hallazgos del proyecto, no vulnerabilidades reproducidas independientemente por Plexicus. Proponemos un flujo de evidencias de corrección, sin afirmar que su despliegue esté afectado.
Defina cierres diferentes para código y runtime
Imagine que el equipo de pagos añade validación a las cargas de archivos. La revisión se aprueba, las pruebas pasan y el cambio llega a producción. Eso demuestra algo sobre el controlador, pero no identifica el paquete PHP que atiende peticiones ni demuestra que sus trabajadores antiguos hayan desaparecido.
Abra tareas separadas cuando corresponda. La tarea de aplicación debe identificar comportamiento y prueba de regresión. La del runtime debe indicar aviso, paquete, servicio y evidencias del despliegue. Enlácelas para que una tarea de código completada no cierre una actualización pendiente.
Identifique el entorno que atiende peticiones
Empiece por el servicio web. Registre modelo de integración PHP, proveedor del paquete, arquitectura, fuentes de configuración y responsable. La salida de la CLI puede orientar, pero el servicio web puede utilizar otro binario u otra configuración.
| Pregunta | Evidencia |
|---|---|
| ¿Quién recibe las peticiones? | Configuración e identidad del proceso |
| ¿Qué paquete incorpora la corrección? | Aviso del proveedor e identificador de versión |
| ¿Qué se desplegó? | Cambio revisado, compilación o digest inmutable |
| ¿Se reemplazaron los trabajadores? | Finalización del despliegue o reinicio e instancias activas |
| ¿Qué sigue sin conocerse? | Laguna explícita y responsable |
En una distribución mantenida por un proveedor, confirme el estado del parche con ese proveedor. No compare únicamente la versión upstream. Tampoco publique una página de diagnóstico con detalles del entorno para obtener evidencias.
Limite las mitigaciones a su alcance
La actualización del 23 de octubre recomienda desactivar el progreso de cargas de sesión hasta la siguiente versión regular de correcciones para un problema concreto de configuración. Aviso informativo.
Consulte instrucciones vigentes antes de aplicar o retirar ajustes temporales. Documente valor, alcance, responsable y condición de retirada. Una mitigación de una ruta no demuestra que todos los avisos estén resueltos. No afirmamos que los parches de octubre corrijan vulnerabilidades posteriores.
Compruebe el servicio tras el cambio
La instalación del paquete es un resultado intermedio. Confirme que el servicio utiliza el paquete previsto y complete el reemplazo de trabajadores correspondiente. Incluya instancias secundarias, mantenimiento e imágenes de reversión. Un rollback puede recuperar el paquete que acaba de retirar.
Ejecute regresiones autorizadas con datos ordinarios de prueba: pagos, autenticación, cargas y sesiones según proceda. El resultado demuestra que esos flujos funcionan, no descarta independientemente un exploit de corrupción de memoria. Mantenga esa distinción al cerrar la tarea.
Aplicación de Plexicus
Plexicus Deep Code Analysis presenta contexto del flujo de código y del impacto. Remediation presenta cambios propuestos con contexto para revisión del equipo. Pueden organizar hallazgos de aplicación durante una respuesta del runtime, sin garantizar actualización automática de la infraestructura PHP ni descubrimiento de todos los trabajadores.
Revise conjuntamente evidencias operativas y hallazgos de código. Distinga propuesto, fusionado, desplegado y verificado. El traspaso debe explicar qué corrigió cada acción, qué demuestra cada prueba y quién conserva tareas pendientes.
¿Quiere conectar hallazgos y cambios revisados? Conozca Plexicus Remediation o solicite Deep Code Analysis. Empiece por un flujo y su límite con el runtime para acordar criterios de aceptación claros.